
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ вредоносных программ — Страница 68 | Kitploit
Категории

Анализ вредоносных программ

Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k14 ч 18 мин назад
capa preview#3

capa

GitHubmandiant/capa
6.1k17 ч 28 мин назад
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k15 дней назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k9 дней назад
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k7 ч 27 мин назад
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k7 ч 57 мин назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k8 ч 47 мин назад
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 месяц назад
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k1 месяц назад
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
3960 результатов
armadito-av preview

armadito-av

GitHubarmadito/armadito-av

Armadito — основной репозиторий антивируса
defensive-toolsmalware-analysisbinary-analysis
2139 лет назад
rhabdomancer preview

rhabdomancer

GitHub0xdea/rhabdomancer

Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.

static-analysisvulnerability-analysisreverse-engineering+1
13112 ч 53 мин назад
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

Два скрипта IDAPython помогают восстановить код Microsoft COM (Component Object Model)
reverse-engineeringdebuggersmalware-analysis+1
1856 лет назад
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET — это продвинутая платформа для атак с повторным использованием кода, с обширными возможностями генерации ROP цепочек, включая новую атаку…
penetration-testing-frameworksexploit-frameworkspayload-generation+4
17311 месяцев назад
lumina_server preview

lumina_server

GitHubsynacktiv/lumina_server

Локальный сервер для функции IDA Lumina
reverse-engineeringutilities-frameworksbinary-analysis
1935 лет назад
shed preview

shed

GitHubenkomio/shed

Инспектор среды выполнения .NET

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
2757 лет назад
WebKit-UAF-ANGLE-OOB-Analysis preview

WebKit-UAF-ANGLE-OOB-Analysis

GitHub0xjohnnydev/webkit-uaf-angle-oob-analysis

Анализ цепочки эксплойтов CVE-2025-43529 (WebKit UAF) + CVE-2025-14174 (ANGLE OOB) — iOS Safari
ios-securityvulnerability-analysisexploitation+5
1032 месяцев назад
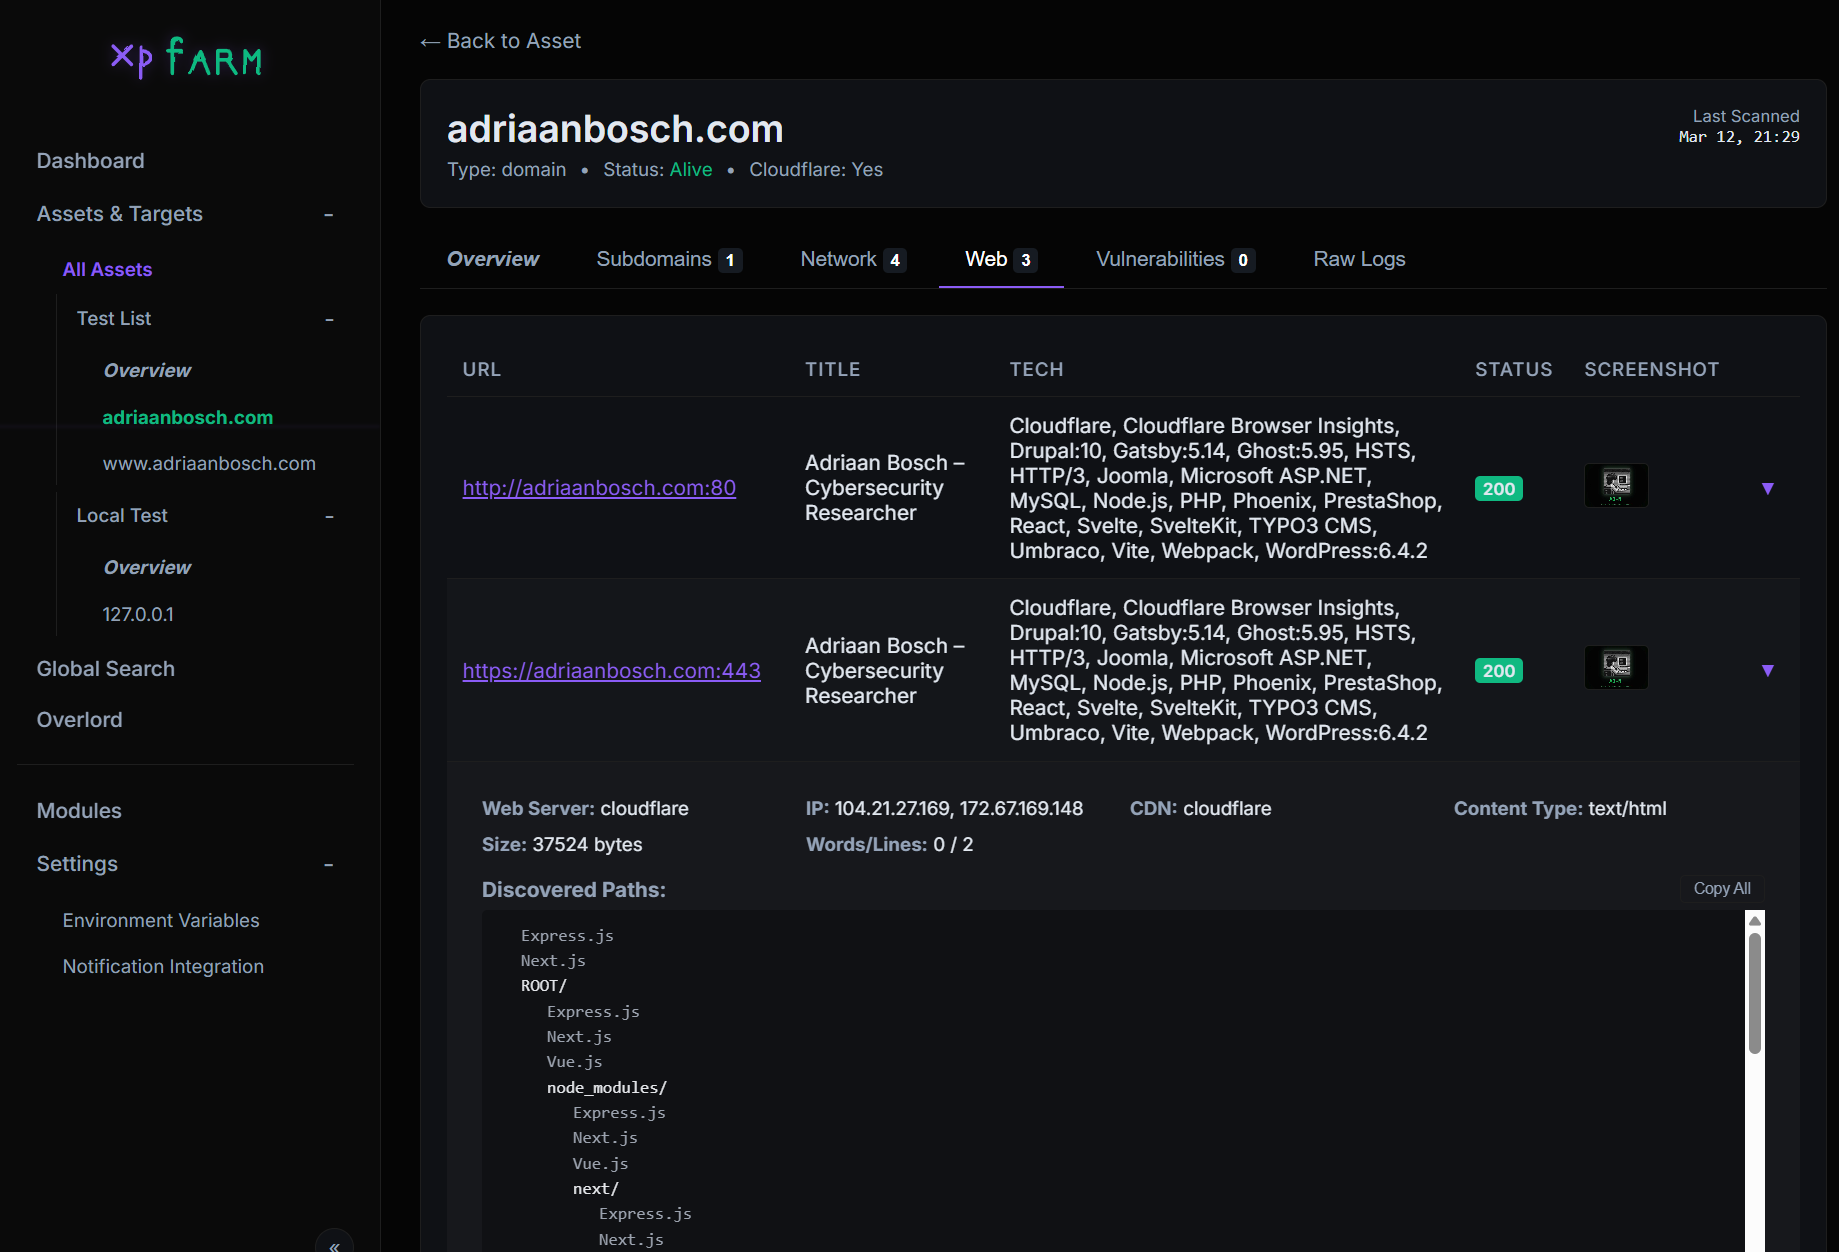
xpfarm preview

xpfarm

GitHubcanuk40/xpfarm

Автоматизированный фреймворк для баг-баунти и разведки — объединяет Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana и другие в…
osintpenetration-testing-frameworksreconnaissance+7
1947 месяцев назад
AutoIt-Ripper preview

AutoIt-Ripper

GitHubnazywam/autoit-ripper

Извлекает скрипты AutoIt, встроенные в PE-бинарники
reverse-engineeringmalware-analysisdigital-forensics+1
2418 месяцев назад
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…

static-analysisreverse-engineeringdebuggers+3
1632 дней назад
qualcomm_baseband_scripts preview

qualcomm_baseband_scripts

GitHubmzakocs/qualcomm_baseband_scripts

Набор скриптов для реверс-инжиниринга прошивок baseband / модема Qualcomm Hexagon
embedded-systems-securityreverse-engineeringmobile-security+2
1913 лет назад
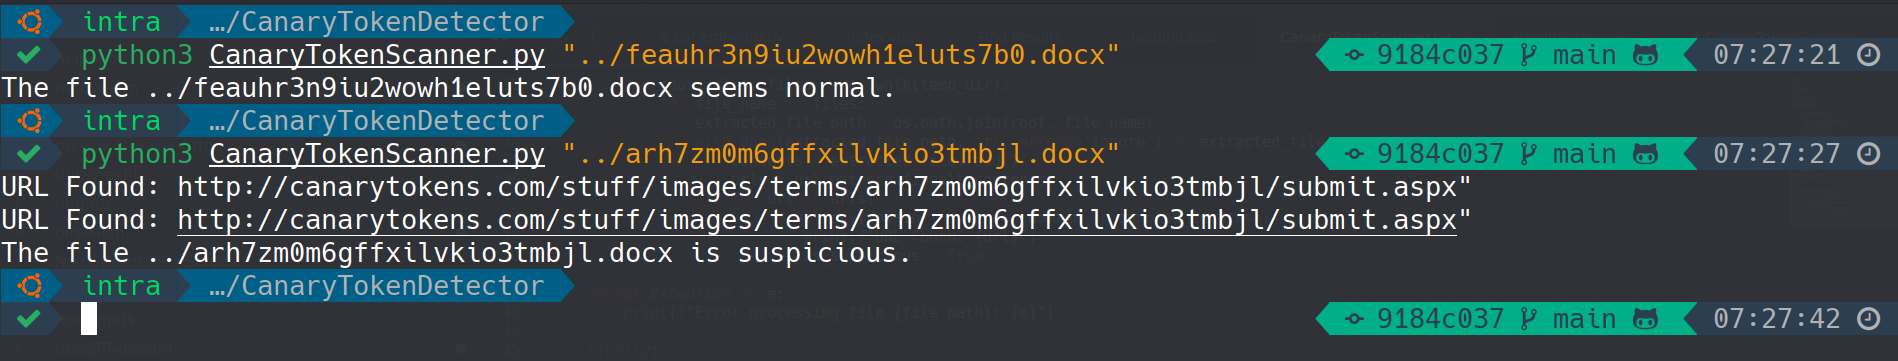
CanaryTokenScanner preview

CanaryTokenScanner

GitHub0xnslabs/canarytokenscanner

Обнаруживает CanaryTokens в документах Office и PDF (docx, xlsx, pptx, pdf) без отправки оповещений
defensive-toolsforensicsinformation-gathering+2
1492 месяцев назад
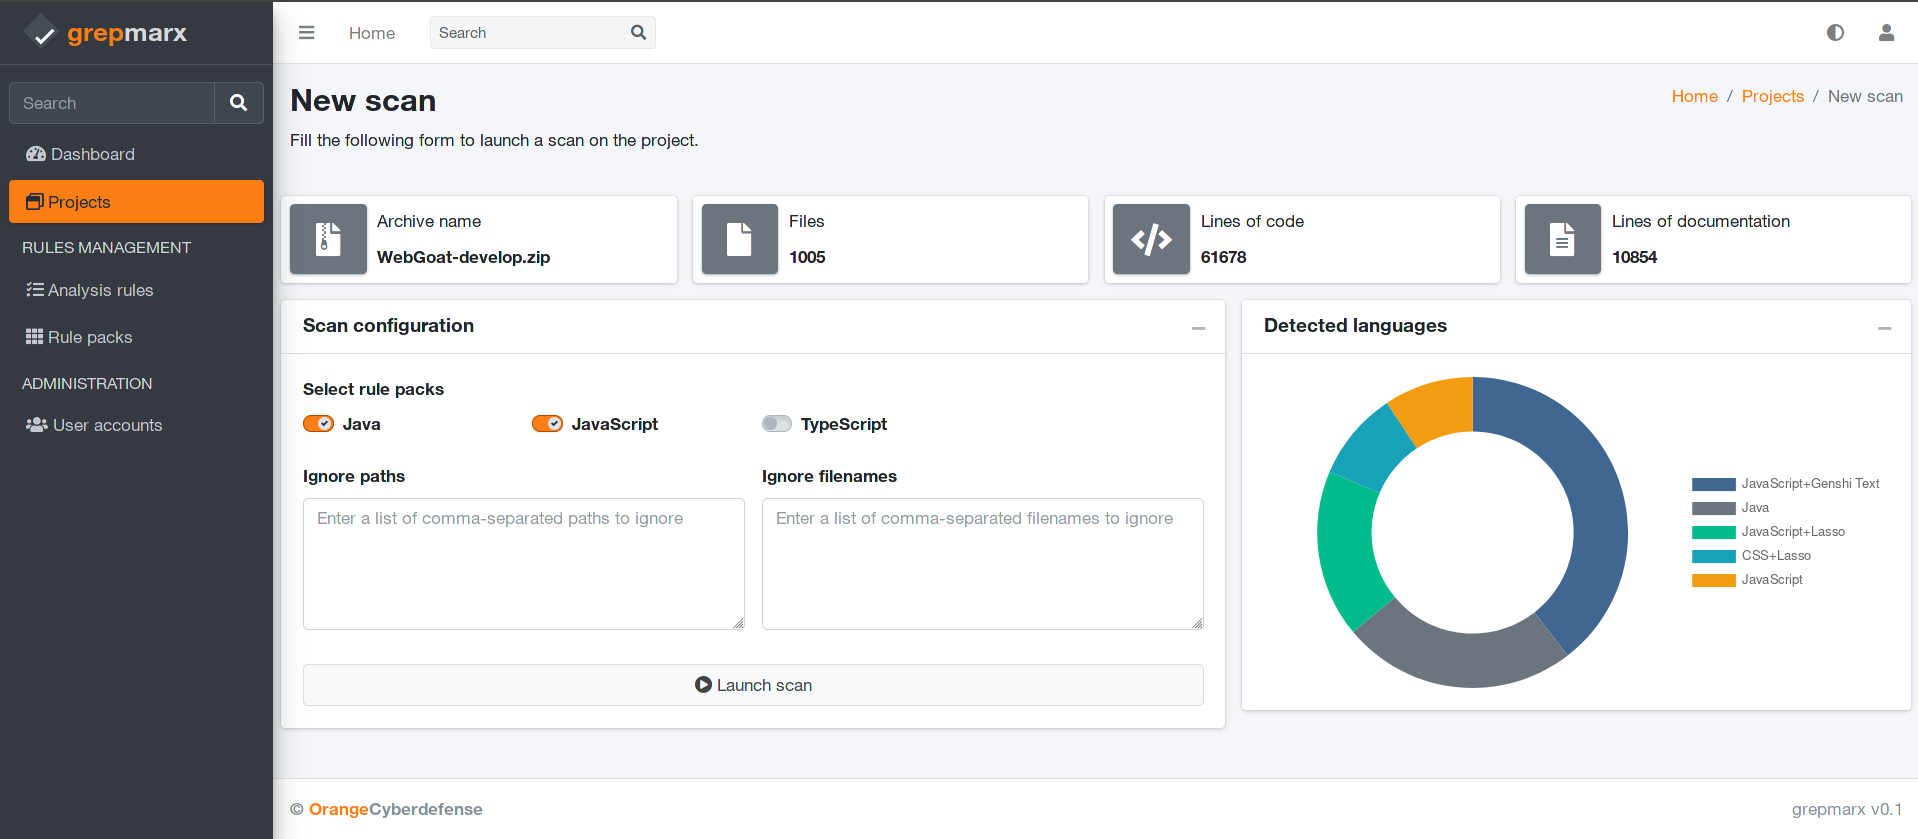
grepmarx preview

grepmarx

GitHuborange-cyberdefense/grepmarx

Платформа статического анализа исходного кода для энтузиастов AppSec.

static-analysisvulnerability-analysiscode-analysis+3
2788 месяцев назад
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

скрипты/плагины для IDA Pro
static-analysisreverse-engineeringdebuggers+2
1791 год назад
PixelCode-Attack preview

PixelCode-Attack

GitHubs3n4t0r-0x0/pixelcode-attack

Malicious PixelCode — это исследовательский проект в области безопасности, демонстрирующий скрытый способ кодирования исполняемых файлов в пиксельные…
reverse-engineeringdata-exfiltrationpost-exploitation+8
1719 месяцев назад
vUSBf preview

vUSBf

GitHubschumilo/vusbf

Фреймворк для фаззинг-тестирования USB на базе QEMU/KVM, который выявляет ошибки в драйверах устройств с помощью воспроизводимого выполнения…
dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
1709 лет назад
obfuscation_analysis preview

obfuscation_analysis

GitHubmrphrazer/obfuscation_analysis

Плагин Binary Ninja для анализа и упрощения обфусцированного кода
static-analysiscode-analysisreverse-engineering+3
2585 месяцев назад
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3, портированный на Rust. Тот же вывод, но гораздо быстрее.

memory-forensicsvulnerability-analysisforensics+3
2001 месяц назад
Назад1…676869…100Вперёд








