
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
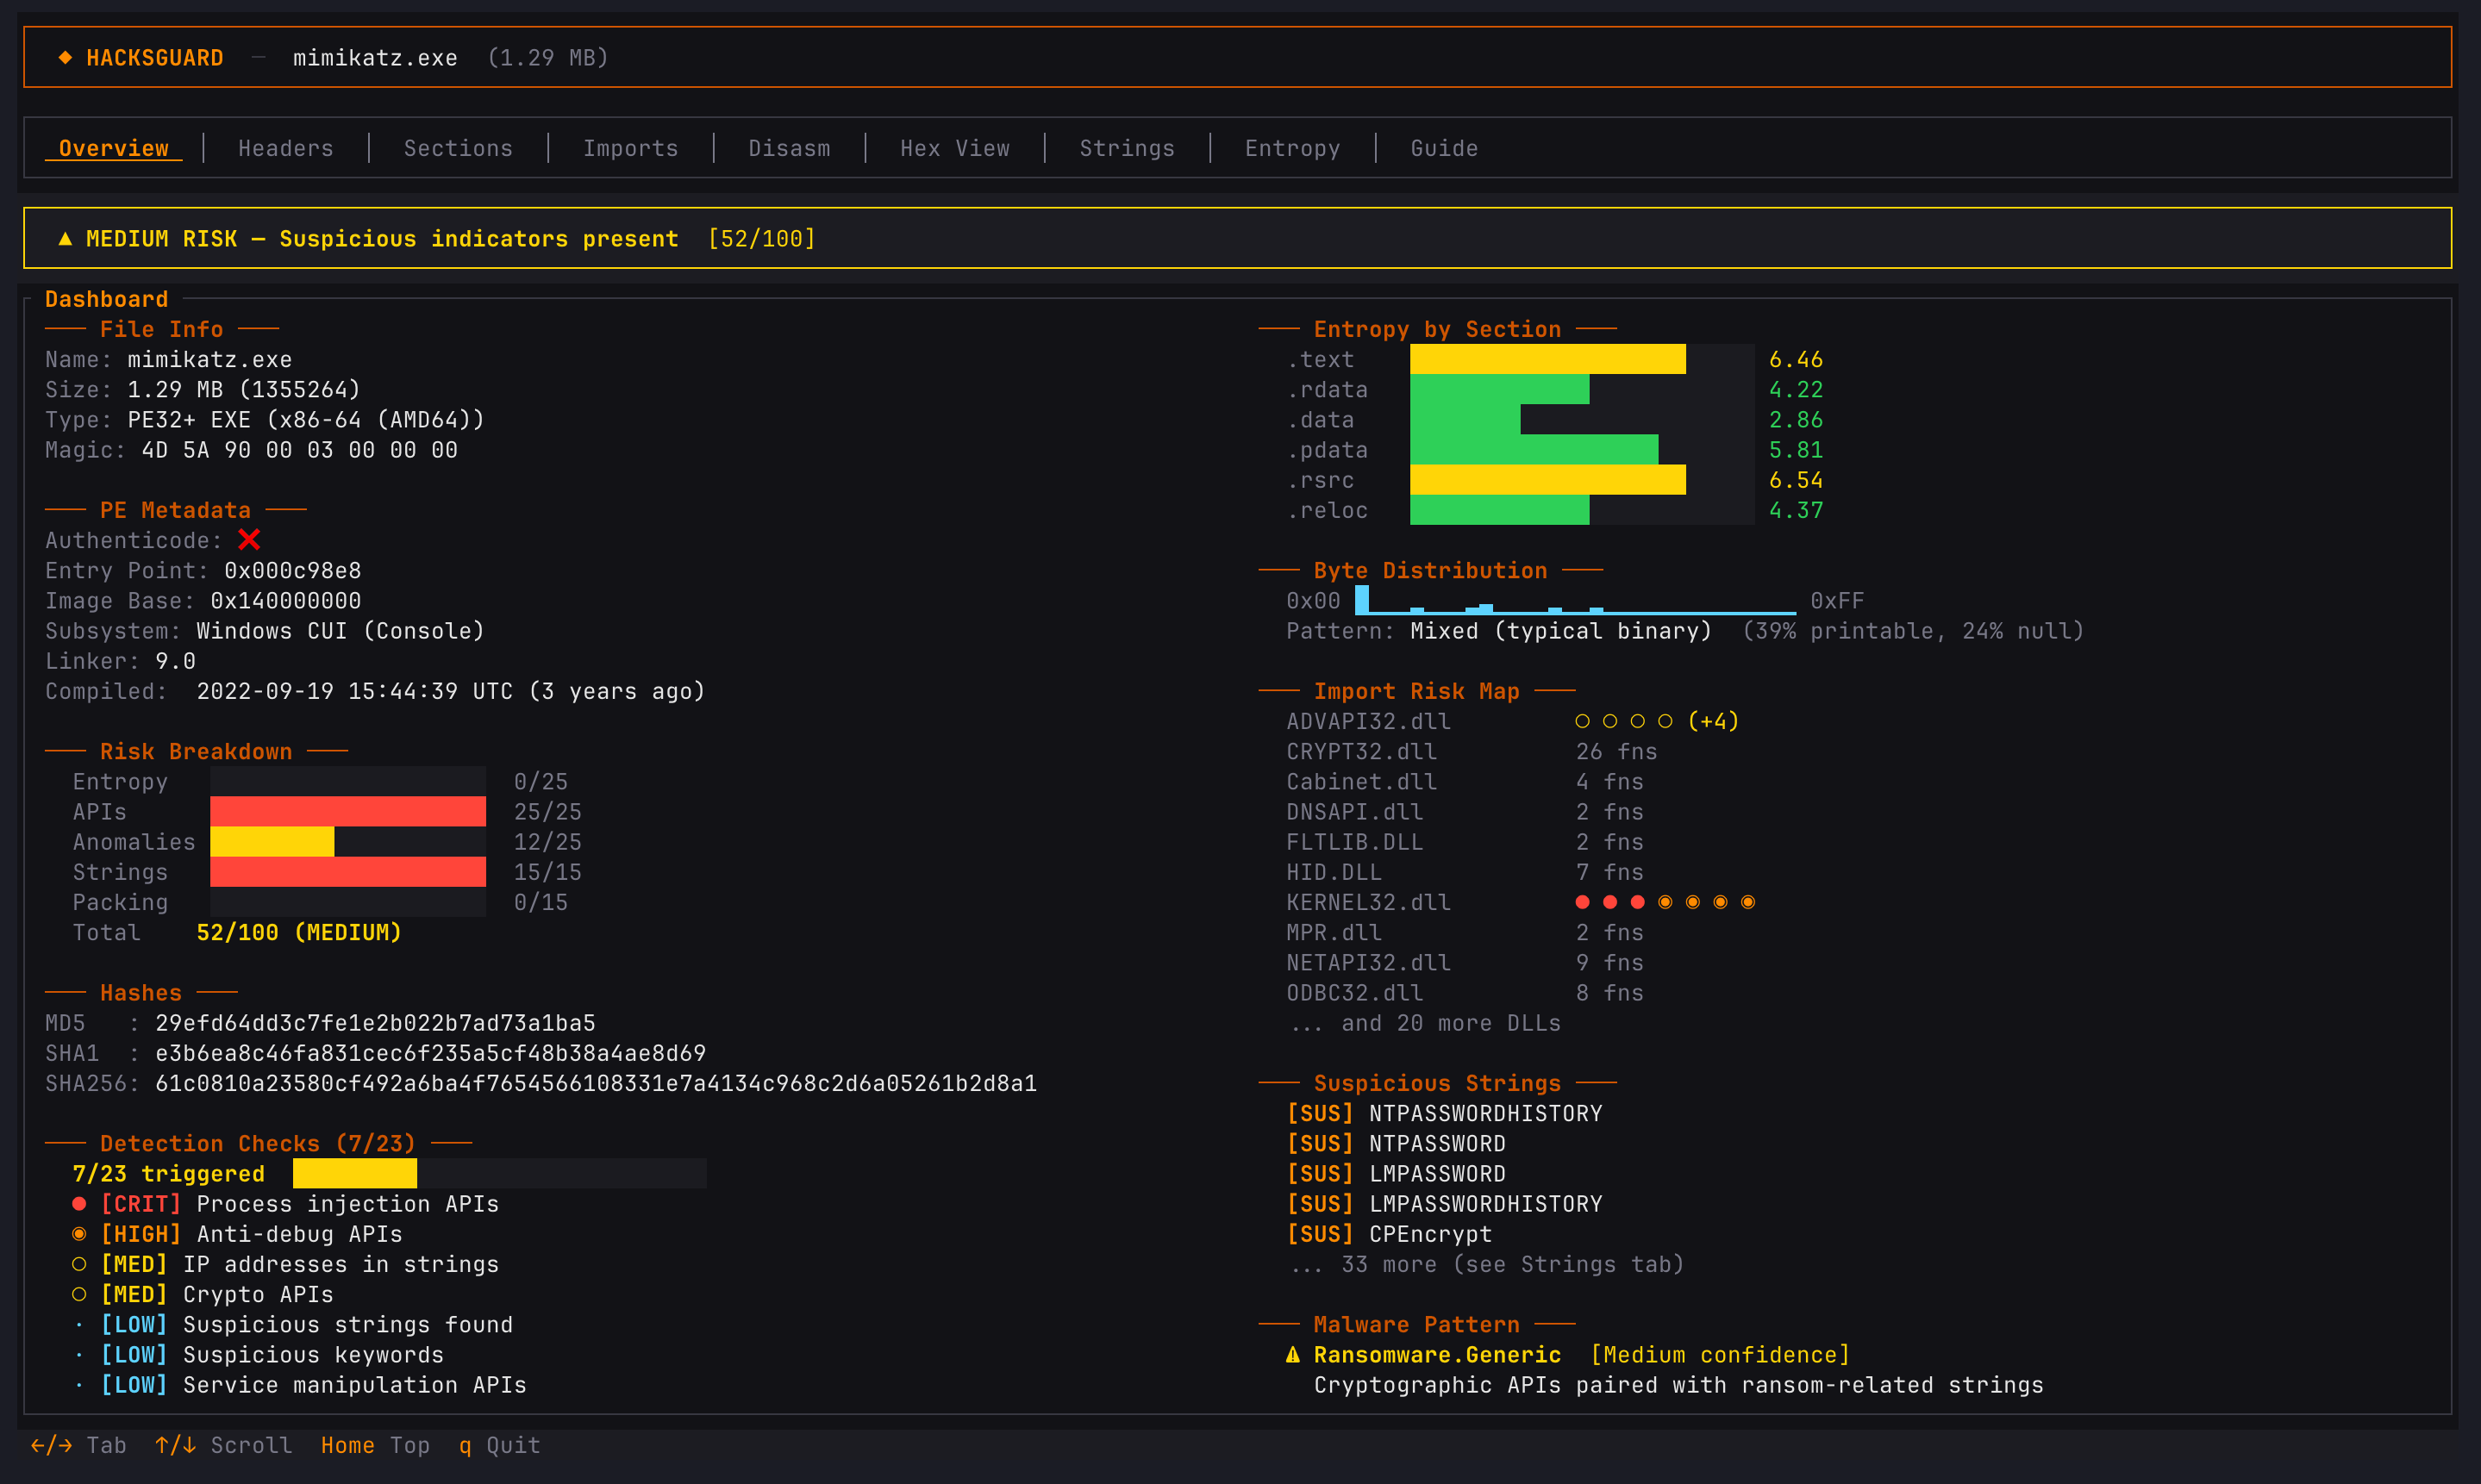
 rhacknarok/hacksguard
Молниеносно быстрый, многопоточный инструмент анализа вредоносного ПО с TUI, написанный на Rust. Включает глубокий разбор PE, сканирование YARA и…
 a-yatta/amdh
Укрепление безопасности мобильных устройств Android
 paddycahil/windows-api-function-cheatsheets
Справочник по вызовам функций Windows API, включающий функции для операций с файлами, управления процессами, управления памятью, управления потоками,…
 dnakov/r2d2
🤖🏴☠️ radare2 плагин для GPT-4 🦜. Решайте crackmes автоматически 🪄
 robindavid/idasec
Плагин IDA для обратной разработки и динамического взаимодействия с платформой Binsec
 malwaretech/tinyxpb
Буткит для Windows XP 32-бит
 hackinglz/extracteddefender
Коллекция извлечённых данных Microsoft Defender для целей исследований в области безопасности
 reverseclabs/gwtmap
Составляет карту поверхности атаки GWT-приложений путем извлечения обфусцированных RPC-конечных точек и генерации сериализованных полезных нагрузок…
 alphadelta/secure-desktop
Приложение anti-keylogger/anti-rat для Windows
 gamozolabs/elfloader
Архитектурно-независимый уплощитель ELF-файлов для shellcode
 fuzztruction/fuzztruction
Фаззер на основе внедрения ошибок, который мутирует программы-генераторы для создания почти валидных входных данных для целей, что позволяет…
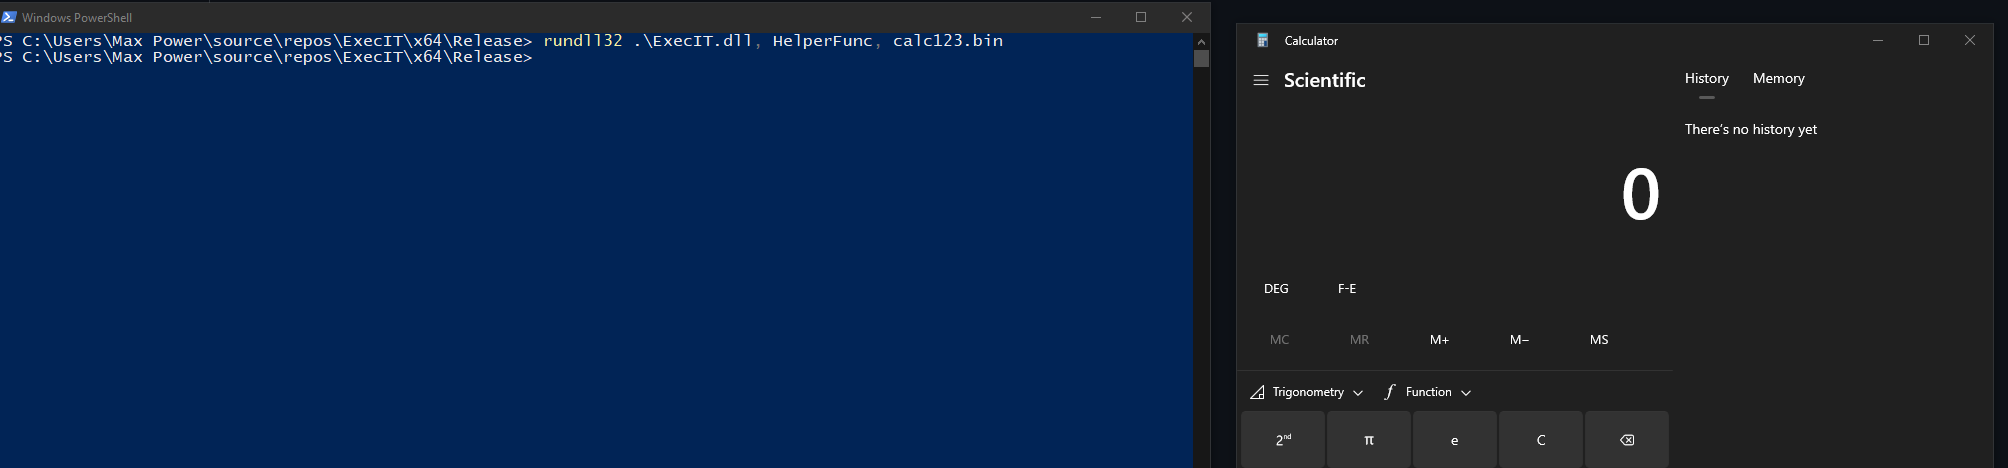 florylsk/execit
Выполнение файлов shellcode с помощью rundll32
 nodiuus/nocturne
Виртуализатор кода bin2bin для PE-файлов x86-64
 arguslab/argus-saf
Фреймворк статического анализа на Scala для Android и Java байт-кода с анализом потоков, декомпиляцией и анализом нативного кода с помощью…
 lauriewired/artful
Библиотека ARTful для динамической модификации Android Runtime
 pr0xylife/qakbot
Репозиторий разведки угроз и анализа вредоносных программ, ориентированный на банковский троян и ботнет, с IOC, C2-индикаторами и поведенческими…
 boratanrikulu/gobee
Пишите свои BPF-программы на Go, а не на C. gobee транспилирует подмножество Go в BPF C и генерирует типизированные привязки cilium/ebpf.
 d4em0n/exrop
Автоматический генератор ROP-цепочек для x86-64 бинарных файлов, использующий символьное выполнение. Поддерживает запись в регистры/память, вызовы…








