

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Журналов — Страница 36 | Kitploit
Категории

Анализ Журналов

Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k2 дней назад
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2k4 ч 58 мин назад
loki preview#3

loki

GitHubgrafana/loki
29.2k4 ч 7 мин назад
osquery preview#7

osquery

GitHubosquery/osquery
23.4k9 ч 36 мин назад
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0k17 дней назад
zeek preview#9

zeek

GitHubzeek/zeek
7.8k9 ч 50 мин назад
suricata preview#10

suricata

GitHuboisf/suricata
6.5k2 дней назад
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9k2 дней назад
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7k15 ч 37 мин назад
logparser preview#13

logparser

GitHublogpai/logparser
2.0k1 год назад
НовыеРелевантностьПопулярныеНедавно обновлённые
732 результатов
soc-faker preview

soc-faker

GitHubswimlane/soc-faker

Python-пакет для генерации фальшивых данных для SOC и автоматизации безопасности.

defensive-toolsinformation-gatheringutilities-frameworks+4
1751 год назад
Pulse preview

Pulse

GitHubkean/pulse

Сетевой логгер для платформ Apple

ios-securitydebuggersnetwork-security+1
7.1k1 месяц назад
tsharkVM preview

tsharkVM

GitHubh21lab/tsharkvm

tshark + ELK аналитическая виртуальная машина

packet-sniffing-analysisvulnerability-analysisnetwork-security+3
688 месяцев назад
ElectricEye preview

ElectricEye

GitHubjonrau1/electriceye

ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга…

vulnerability-scannersnetwork-mappingconfiguration-auditing+5
1.0k1 год назад
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…

defensive-toolsioc-managementpacket-sniffing-analysis+5
935 лет назад
QLOG preview

QLOG

GitHubthreathunters-io/qlog

Логгер создания процессов Windows на основе ETW, обогащающий события хешами файлов, подписями и данными о родительском процессе, с выводом в журнал…


defensive-toolsforensicsincident-response+1
444 лет назад
pwnspoof preview

pwnspoof

GitHubpunk-security/pwnspoof

Pwnspoof репозиторий

information-gatheringctfthreat-intelligence+4
2663 лет назад
ad-honeypot-autodeploy preview

ad-honeypot-autodeploy

GitHubtothi/ad-honeypot-autodeploy

Автоматически разверните небольшой, намеренно небезопасный, уязвимый домен Windows для RDP Honeypot.

penetration-testingthreat-intelligenceeducation+3
2594 лет назад
crowdsec preview

crowdsec

GitHubcrowdsecurity/crowdsec

Движок IDS/IPS и WAF с открытым исходным кодом, который анализирует журналы и HTTP-запросы для обнаружения и блокировки вредоносных IP-адресов,…

defensive-toolsthreat-feeds-aggregatorsids-ips-evasion+6
14.5k1 день назад
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

Модуль PowerShell для облачной криминалистики, предназначенный для запуска сценариев охоты на угрозы по данным из Azure и O365

information-gatheringdigital-forensicscloud-security+3
7954 лет назад
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

Написанный на Rust набор инструментов для криминалистики Windows, предназначенный для мониторинга MFT в реальном времени, потоковой передачи журналов…
digital-forensicsincident-responselog-analysis
236 лет назад
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

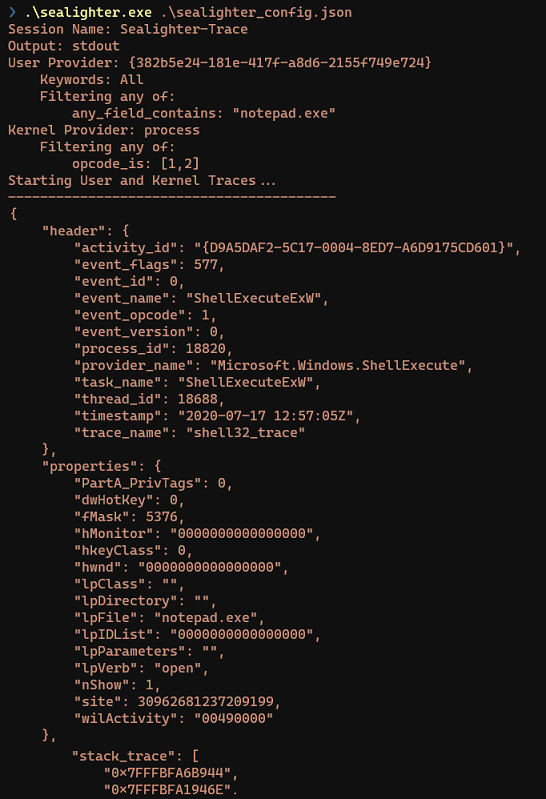
ETW и WPP инструмент трассировки для исследований в области безопасности. Подписывается на несколько провайдеров, автоматически разбирает события в…

forensicslog-analysis
3964 лет назад
etl-parser preview

etl-parser

GitHubairbus-cert/etl-parser

Парсер файлов журнала трассировки событий на чистом Python

reverse-engineeringforensicsdigital-forensics+1
15623 дней назад
laurel preview

laurel

GitHubthreathunters-io/laurel

Преобразование журналов аудита Linux для использования в SIEM
defensive-toolslog-analysis
8512 дней назад
Ox4Shell preview

Ox4Shell

GitHubox-eye/ox4shell

Деобфусцируйте payload'ы Log4Shell с лёгкостью.

vulnerability-analysislog-analysis
1674 лет назад
matano preview

matano

GitHubmatanolabs/matano

Открытое озеро данных безопасности для охоты за угрозами, обнаружения и реагирования, а также аналитики кибербезопасности на масштабе петабайт на AWS

cloud-securitythreat-intelligenceincident-response+1
1.7k1 год назад
latma preview

latma

GitHubsilverfort-open-source/latma

Собирает и анализирует журналы аутентификации AD и Azure AD для обнаружения атак бокового перемещения с использованием графовой аномалийной детекции,…

lateral-movementinformation-gatheringpenetration-testing+5
803 лет назад
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

Это репозиторий для получения журнала событий Applocker путем анализа win-event log.

forensicsthreat-intelligenceincident-response+1
294 лет назад
Назад1…353637…41Вперёд








