Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Get-AppLockerEventlog — Это репозиторий для получения журнала событий Applocker путем анализа win-event log. | Kitploit

Инструменты/GitHubGitHub/romaissaadjailia/get-applockereventlog
ФорензикаРазведка угрозРеагирование на ИнцидентыАнализ Журналов
GitHubromaissaadjailia/get-applockereventlog

Get-AppLockerEventlog

Это репозиторий для получения журнала событий Applocker путем анализа win-event log.

Репозиторий
Поделиться
293304 лет назадПроверено Kitploit

Get-AppLockerEventlog

ОПИСАНИЕ

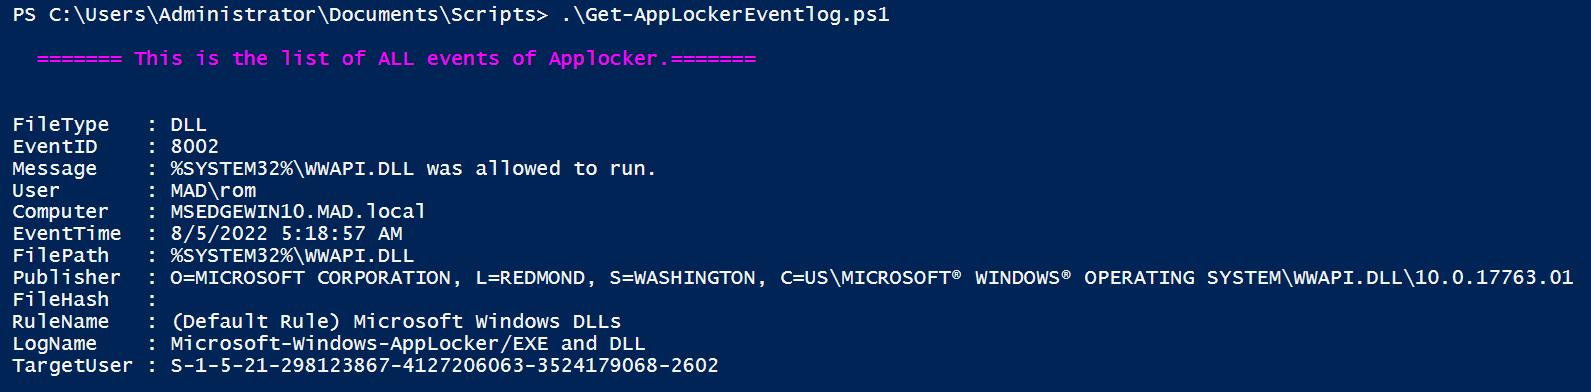
Этот скрипт обрабатывает все каналы событий из журнала win-event, извлекая все записи, связанные с AppLocker. Скрипт собирает важные фрагменты информации, относящиеся к событиям, для целей криминалистики или охоты за угрозами, а также для устранения неполадок. Вот логи, которые мы извлекаем из win-event:

  • EXE и DLL,
  • MSI и скрипты,
  • Развертывание упакованных приложений,
  • Выполнение упакованных приложений.

Вывод:

  • Результат будет отображен на экране
    all

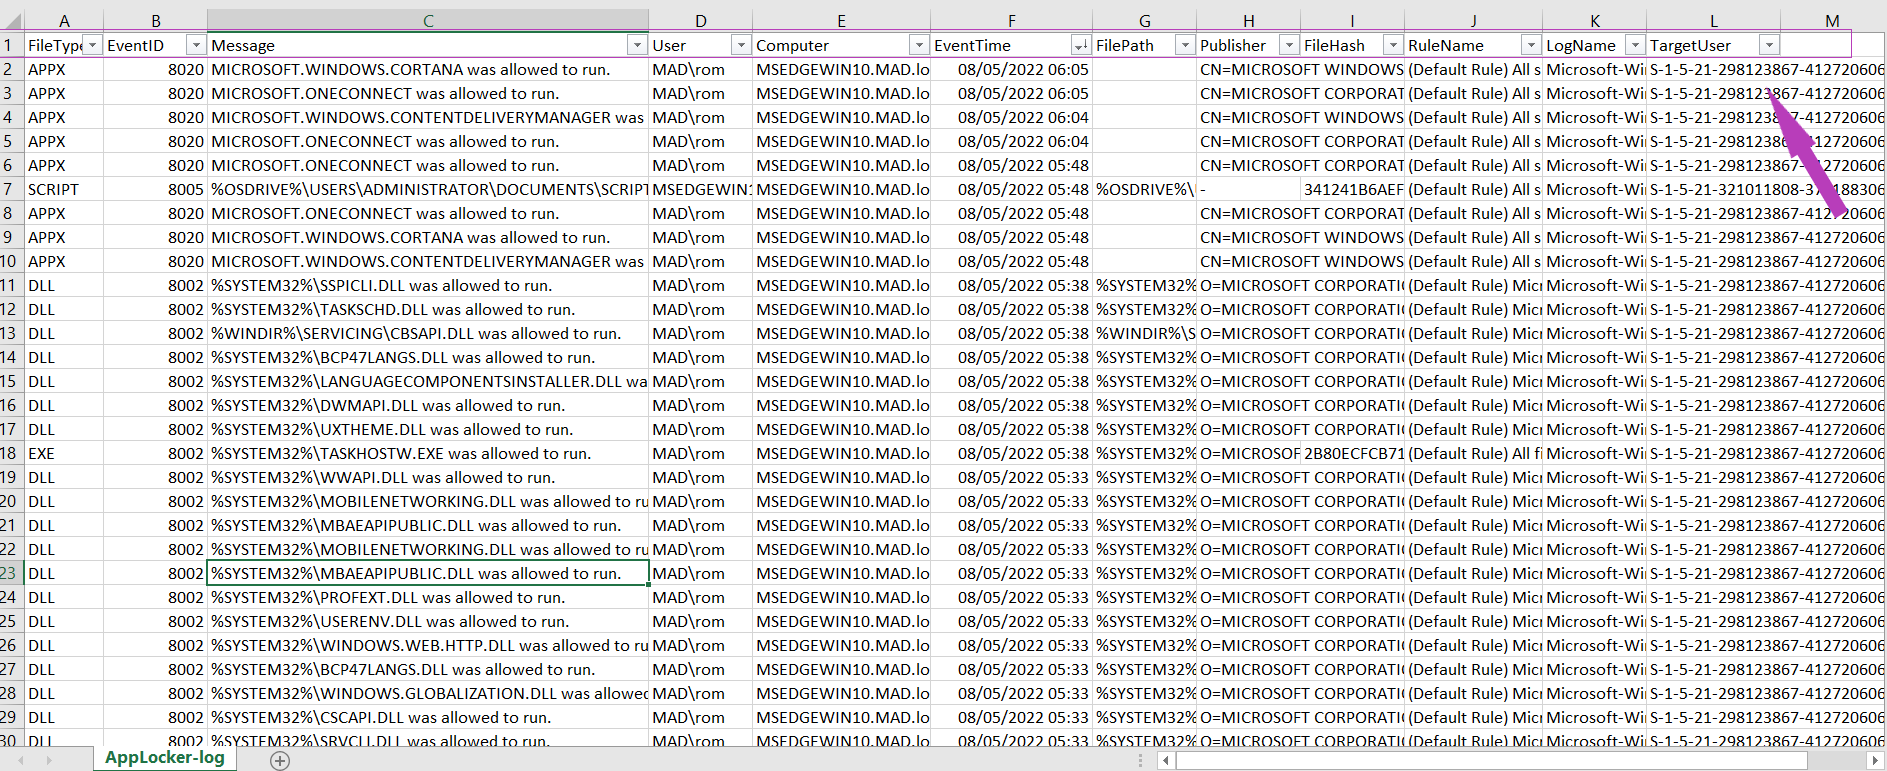
  • И результат будет сохранен в CSV-файл: AppLocker-log.csv
csv

Ценная и полезная информация, которую вы получите с помощью этого скрипта:

  • FileType,
  • EventID,
  • Message,
  • User,
  • Computer,
  • EventTime,
  • FilePath,
  • Publisher,
  • FileHash,
  • Package,
  • RuleName,
  • LogName,
  • TargetUser.

ПАРАМЕТРЫ

HunType

Этот параметр указывает тип интересующих вас событий. Допустимы 4 значения:

1. All

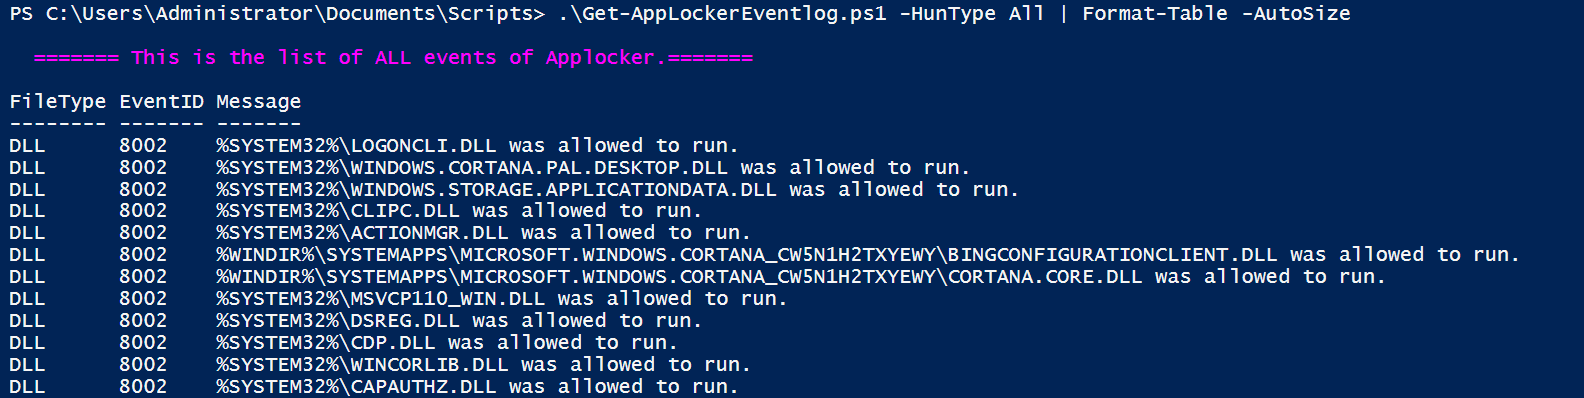
Получает все события AppLocker, которые представляют интерес для охоты за угрозами, криминалистики или устранения неполадок. Это значение по умолчанию.

.\Get-AppLockerEventlog.ps1 -HunType All
all

2. Block

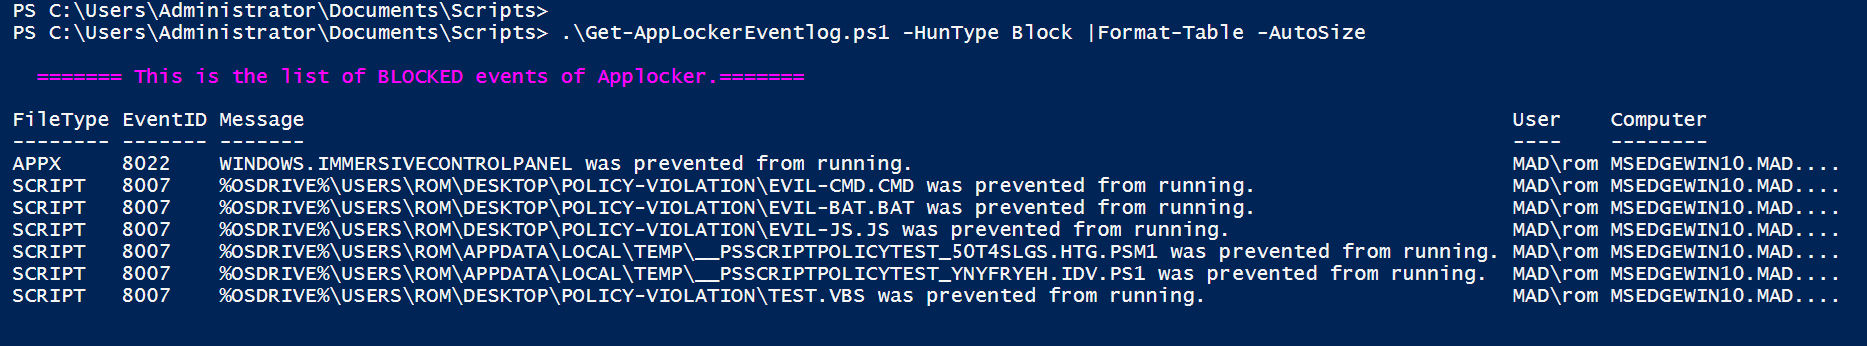
Получает все события, вызванные блокировкой приложения с помощью AppLocker. Этот тип имеет решающее значение для охоты за угрозами или криминалистики и имеет высокий приоритет, так как указывает на вредоносные попытки или может быть хорошим индикатором предыдущей вредоносной активности, направленной на обход защитных механизмов.

.\Get-AppLockerEventlog.ps1 -HunType Block |Format-Table -AutoSize
Block

3. Allow

Получает все события, вызванные разрешением приложения с помощью AppLocker. Для охоты за угрозами или криминалистики следует отслеживать даже разрешенные приложения, чтобы обнаружить возможные обходы или ошибки конфигурации.

.\Get-AppLockerEventlog.ps1 -HunType Allow | Format-Table -AutoSize
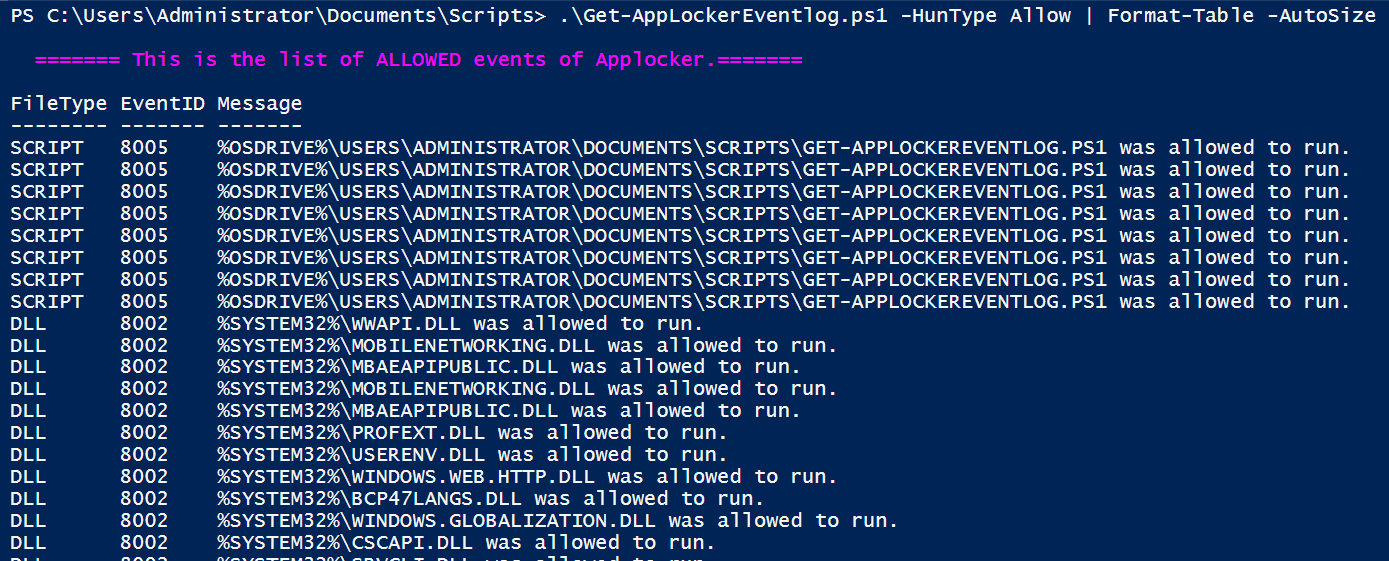
Allow

4. Audit

Получает все события, которые были бы сгенерированы, если бы AppLocker блокировал приложение при включённом режиме принудительного применения (режим аудита). Для охоты за угрозами или криминалистики это может указывать на ошибки конфигурации, невнимательность администратора при переключении режима или даже на вредоносное действие, произошедшее на этапе аудита (этапе настройки).

 .\Get-AppLockerEventlog.ps1 -HunType Audit
 

Ресурсы

Чтобы лучше понять AppLocker:

  • Diving in AppLocker for Blue Team — Part 1

  • https://docs.microsoft.com/en-us/windows/security/threat-protection/windows-defender-application-control/applocker/using-event-viewer-with-applocker

Вклад

Этот проект приветствует вклад и предложения.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →