Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/matanolabs/matano
Безопасность облачных средРазведка угрозРеагирование на ИнцидентыАнализ Журналов
GitHubmatanolabs/matano

matano

Открытое озеро данных безопасности для охоты за угрозами, обнаружения и реагирования, а также аналитики кибербезопасности на масштабе петабайт на AWS

РепозиторийСайт
1.7k122561 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Подписка в Twitter

Открытое озеро данных безопасности для AWS

Matano Open Source Security data lake — это открытое облачное озеро данных безопасности, созданное для команд безопасности на AWS.

[!NOTE] Matano предлагает коммерческий управляемый облачный SIEM для полноценной платформы операций безопасности. Узнать больше.

Документация | Веб-сайт | Сообщество

Возможности


  • Озеро данных безопасности: Нормализуйте неструктурированные журналы безопасности в структурированное озеро данных в реальном времени в вашем аккаунте AWS.
  • Сбор всех журналов: Интегрируется из коробки с 50+ источниками для журналов безопасности и легко расширяется с помощью пользовательских источников.
  • Обнаружение как код: Используйте Python для создания обнаружений в реальном времени как код. Поддержка автоматического импорта обнаружений Sigma в Matano.
  • Конвейер преобразования журналов: Поддерживает пользовательские скрипты VRL (Vector Remap Language) для разбора, обогащения, нормализации и преобразования журналов при их приеме без управления серверами.
  • Отсутствие привязки к вендору: Использует открытый формат таблиц (Apache Iceberg) и открытые стандарты схем (ECS), чтобы предоставить вам полное владение данными безопасности в нейтральном формате.
  • Используйте свою аналитику: Запрашивайте ваше озеро безопасности напрямую из любого движка, совместимого с Iceberg (AWS Athena, Snowflake, Spark, Trino и т.д.) без необходимости копировать данные.
  • Без серверов: Полностью бессерверный и спроектированный специально для AWS, ориентированный на обеспечение высокой масштабируемости, низкой стоимости и нулевого администрирования.

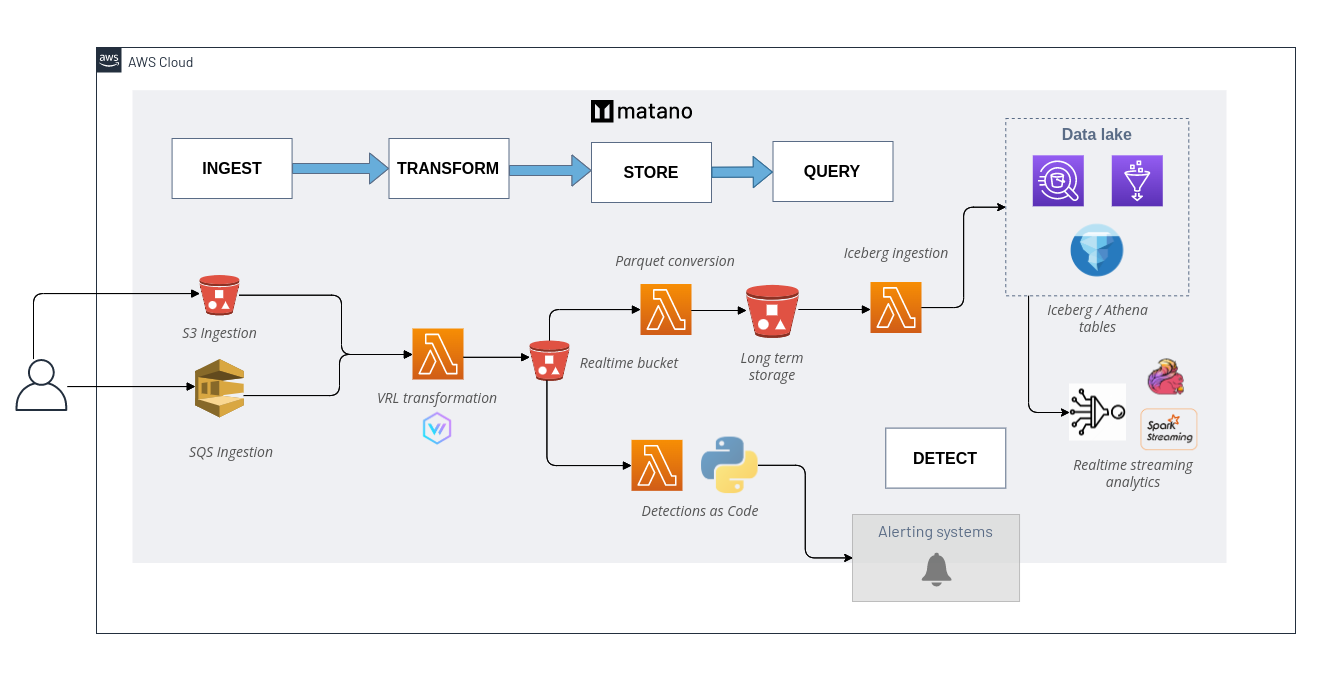
Архитектура


👀 Варианты использования

  • Снижение затрат на SIEM.
  • Дополните ваш SIEM озером данных безопасности для дополнительного контекста при расследованиях.
  • Пишите обнаружения как код на Python для выявления подозрительного поведения и создания контекстуализированных оповещений.
  • Бессерверная альтернатива стеку ELK / Elastic Security, совместимая с ECS.

✨ Интеграции

Управляемые источники журналов

  • AWS CloudTrail
  • AWS Route53
  • AWS VPC Flow
  • AWS Config
  • AWS ELB
  • Amazon S3 Server Access
  • Amazon S3 Inventory Reports
  • Amazon Inspector
  • Amazon WAF
  • Cloudflare
  • Crowdstrike
  • Duo
  • Okta
  • GitHub
  • Google Workspace
  • Office 365
  • Snyk
  • Suricata
  • Zeek
  • Пользовательский 🔧

Цели оповещений

  • Amazon SNS
  • Slack

Движки запросов

  • Amazon Athena (по умолчанию)
  • Snowflake (предварительная версия)
  • Spark
  • Trino
  • BigQuery Omni (BigLake)
  • Dremio

Быстрый старт

Посмотреть полные инструкции по установке

Установка

Установите CLI Matano для развертывания Matano в вашем аккаунте AWS и управления развертыванием.

Linux```bash curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh chmod +x matano-linux-x64.sh sudo ./matano-linux-x64.sh

**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh

Развёртывание

Ознакомьтесь с полной документацией по началу работы

Скачать инструмент