Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-48907 — PoC для CVE-2026-48907 | Kitploit
Инструменты/GitHubGitHub/noxivar/cve-2026-48907
Анализ уязвимостейЭксплуатацияCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubnoxivar/cve-2026-48907

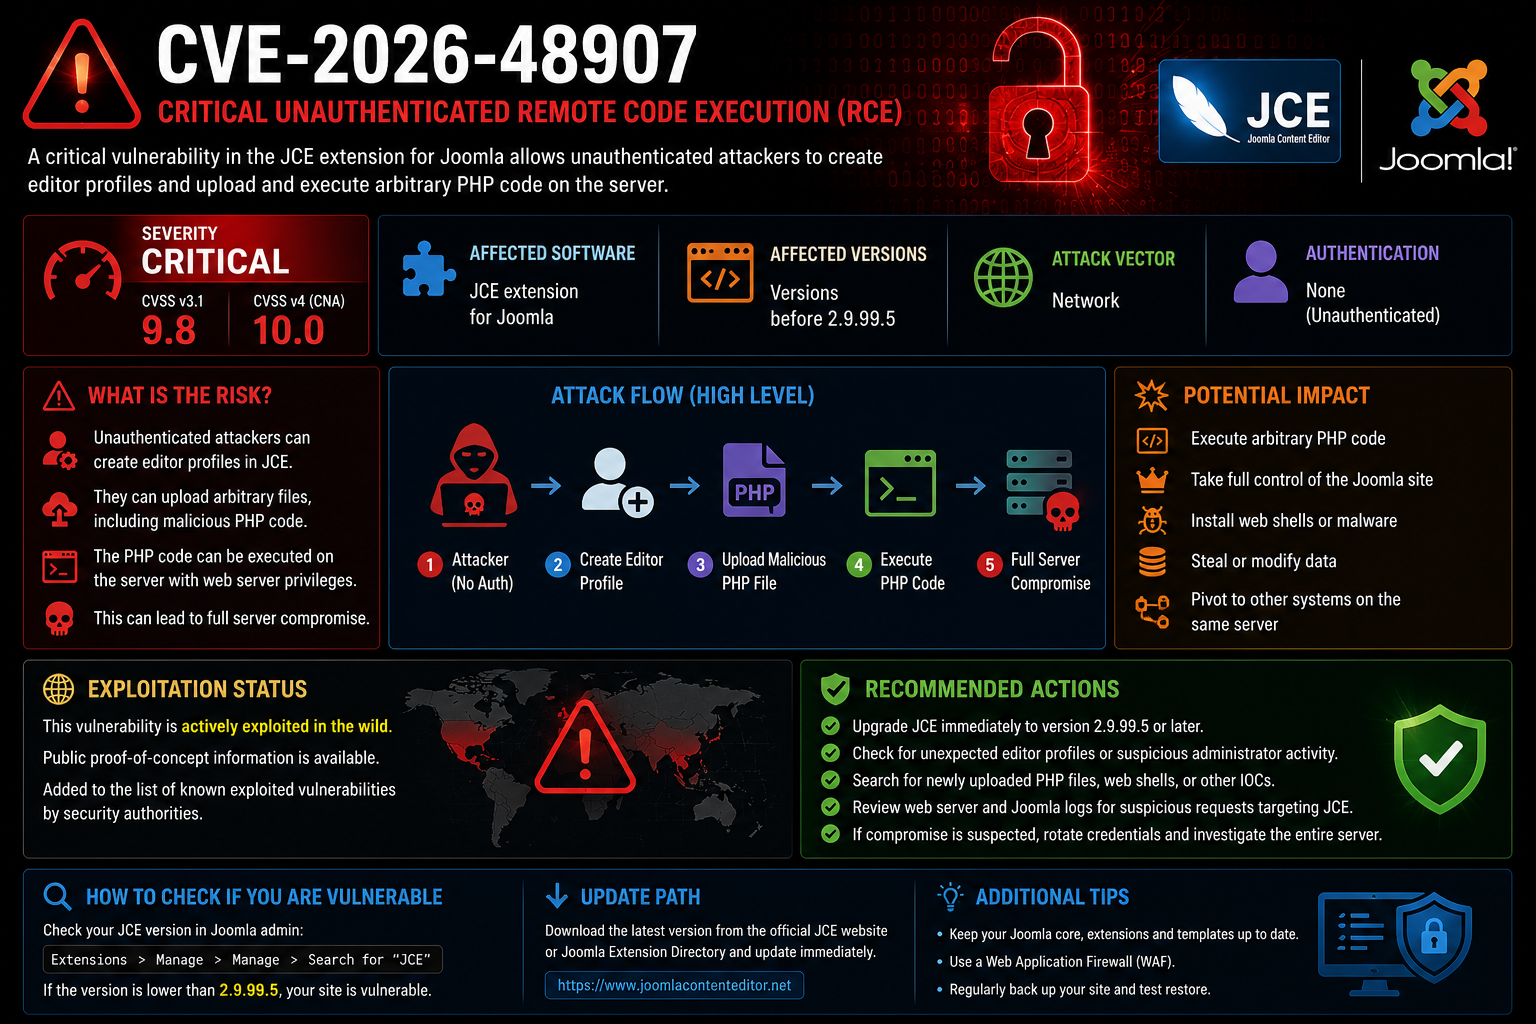
CVE-2026-48907

PoC для CVE-2026-48907

Репозиторий
294 месяцев назадЕщё не проверено
Поделиться

CVE-2026-48907 - Доказательство концепции (PoC)

⚠️ Отказ от ответственности

Этот репозиторий создан только для образовательных целей и исследований в области безопасности. Автор не одобряет и не поддерживает любое несанкционированное или вредоносное использование этого кода. Используйте его только в средах, где у вас есть явное разрешение на тестирование безопасности.


Обзор

Этот репозиторий содержит доказательство концепции (PoC) эксплойта для CVE-2026-48907, демонстрирующее существование и потенциальное влияние уязвимости.

Цель этого проекта — помочь исследователям безопасности, специалистам по тестированию на проникновение и разработчикам лучше понять проблему и повысить безопасность систем.


Детали CVE

  • Идентификатор CVE: CVE-2026-48907
  • Тип: [Укажите тип уязвимости, например RCE / LFI / Повышение привилегий]
  • Влияние: [Опишите влияние высокого уровня, например несанкционированный доступ, выполнение кода и т.д.]
  • Вектор атаки: [например, Сеть / Локальный / Смежный]

Затронутые версии

  • [Укажите здесь диапазоны затронутых продуктов/версий]
  • [Пример: Продукт X версии < 2.4.1]

Возможности

  • Демонстрирует эксплуатацию CVE-2026-48907
  • Легковесная реализация доказательства концепции
  • Предназначен для использования в контролируемых лабораторных средах

Требования

  • Python 3.x / Node.js / Go (отредактируйте в соответствии с вашим PoC)
  • Целевая среда с установленной уязвимой версией
  • Сетевой доступ к целевому сервису (если применимо)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








