

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange- — Практическая лаборатория триажа CVE: анализируйте записи NVD, декодируйте векторы CVSS, сопоставляйте слабости CWE и оценивайте риск для громких эксплойтов, таких как ProxyLogon. | Kitploit
Инструменты/GitHubGitHub/probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
Анализ уязвимостейОбучение и ОбразованиеРеагирование на ИнцидентыУчебные Маршруты и КурсыЛаборатории и Практика
GitHubprobablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-

Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange-

Практическая лаборатория триажа CVE: анализируйте записи NVD, декодируйте векторы CVSS, сопоставляйте слабости CWE и оценивайте риск для громких эксплойтов, таких как ProxyLogon.

Репозиторий
514 месяцев назадЕщё не проверено
Поделиться

Triage: CVE-2021-26855 (ProxyLogon - Microsoft Exchange)

Для этой лабораторной работы цель состояла в том, чтобы попрактиковаться в триаже известной реальной уязвимости так, как это делала бы команда безопасности: прочитать детали CVE, понять оценку CVSS и порассуждать, насколько это на самом деле рискованно в зависимости от ситуации.

Шаг 1: Откройте CVE в NVD

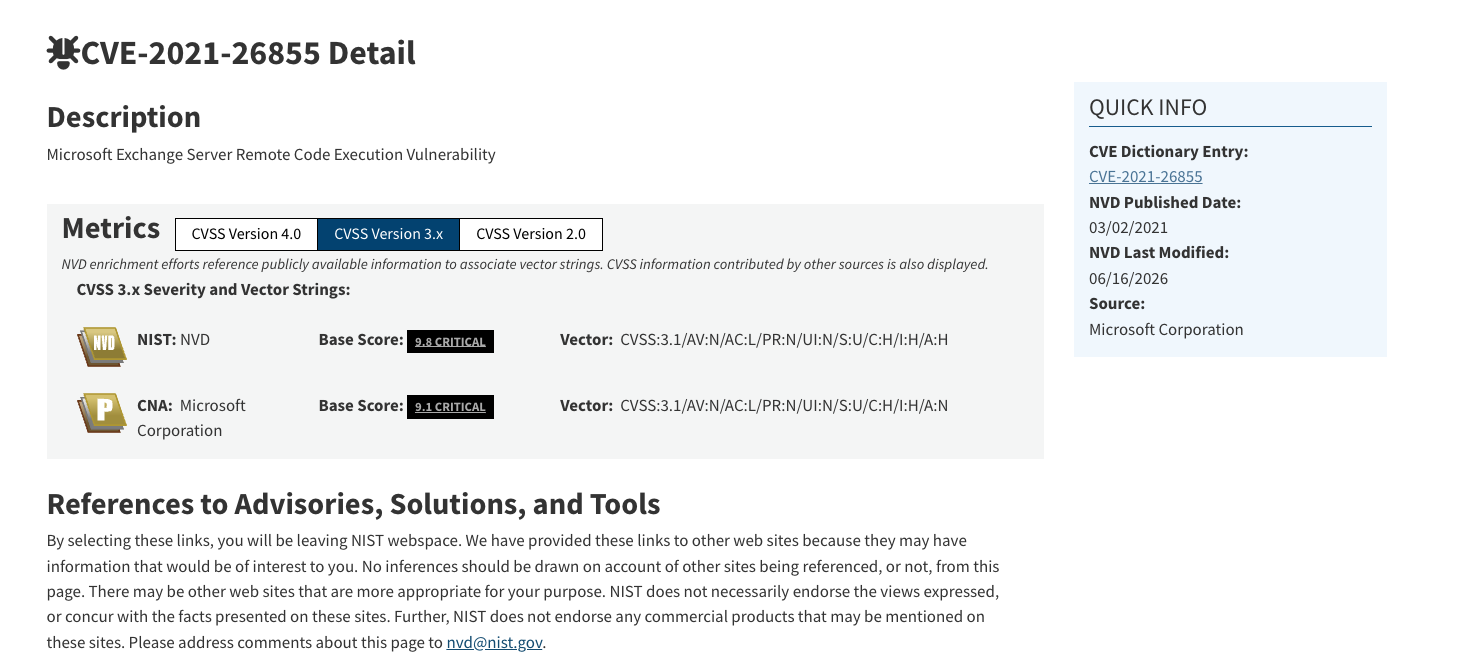
Я перешёл в Национальную базу данных уязвимостей и нашёл CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Я выполнил поиск по CVE-2021-26855 и открыл страницу с результатами.
image

Шаг 2: Определите актив и степень подверженности риску

Прочитав описание, я ответил на несколько базовых вопросов, чтобы понять, что именно находится под угрозой:

  • Какой тип программного обеспечения затронут? Сервер
  • Где обычно работает такое программное обеспечение? Операционные системы Windows
  • Что делает его рискованным в корпоративной среде? Удалённое выполнение кода

Шаг 3: Зафиксируйте базовый балл CVSS и векторную строку

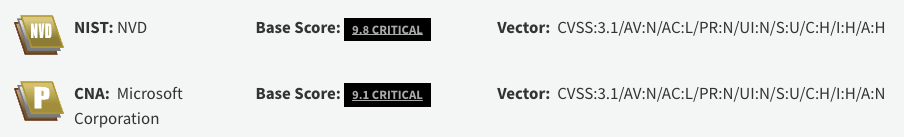
Я нашёл оценку CVSS и векторную строку, указанные на странице:
image

Шаг 4: Разберите векторную строку

Я разобрал векторную строку по частям, чтобы увидеть, что означает каждая часть:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Вектор атаки (Attack Vector) - Сеть
  • Сложность атаки (Attack Complexity) - Низкая
  • Требуемые привилегии (Privileges Required) - Отсутствуют
  • Взаимодействие с пользователем (User Interaction) - Отсутствует
  • Область действия (Scope) - Без изменений
  • Конфиденциальность (Confidentiality) - Высокая
  • Целостность (Integrity) - Высокая
  • Доступность (Availability) - Высокая

По сути, это означает, что злоумышленнику не нужны учётные данные или взаимодействие с пользователем для эксплуатации уязвимости, а если он её эксплуатирует, то может полностью скомпрометировать конфиденциальность, целостность и доступность. Эта комбинация во многом объясняет, почему данная CVE рассматривалась как настолько серьёзная и активно эксплуатируемая уязвимость в то время.

Шаг 5: Найдите категорию CWE

Я проверил раздел Weakness Enumeration на странице NVD, чтобы понять, к какой категории слабостей относится эта уязвимость.

Указанная CWE — CWE-918: Server-Side Request Forgery (SSRF) (Подделка серверных запросов). Простыми словами, это означает, что сервер принимает URL или запрос из другого места и выполняет его, не проверяя должным образом, что запрос действительно направляется туда, куда нужно.

Шаг 6: Ответьте на вопрос о степени риска

Я рассмотрел, стал бы я оценивать риск как более высокий или более низкий в двух разных сценариях.

Сценарий 1: Уязвимое программное обеспечение работает и доступно. Более высокий риск. Эта уязвимость позволяет злоумышленнику получить доступ к почтовым ящикам и файлам, которые ему не принадлежат, а также выполнять код или вносить изменения в систему.

Сценарий 2: Уязвимое программное обеспечение установлено на машине, которая выключена и недоступна. Более низкий риск. Без питания или сетевого подключения у злоумышленника нет возможности добраться до сервера и использовать уязвимость.

Заключение

Это упражнение стало хорошим напоминанием о том, что оценка серьёзности CVE — это ещё не вся картина; фактический риск также зависит от контекста, например от того, доступна ли уязвимая система. Критическая уязвимость на автономной машине — это совсем другой риск, чем та же уязвимость на работающем сервере, доступном из интернета.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




