

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Triage-CVE-2017-0144 — Цель — провести триаж известных атак и узнать, как команды безопасности быстро реагируют. | Kitploit
Инструменты/GitHubGitHub/probablysecure/triage-cve-2017-0144
Анализ уязвимостейОбучение и ОбразованиеРеагирование на ИнцидентыЛаборатории и Практика
GitHubprobablysecure/triage-cve-2017-0144

Triage-CVE-2017-0144

Цель — провести триаж известных атак и узнать, как команды безопасности быстро реагируют.

Репозиторий
1274 месяцев назадЕщё не проверено
Поделиться

Triage: CVE-2017-0144 (EternalBlue / SMBv1 — связан с распространением WannaCry)

В рамках этой лабораторной работы цель состояла в том, чтобы провести триаж ещё одной известной реальной уязвимости — на этот раз EternalBlue, ошибки в SMBv1, которую печально известная вспышка вымогателя WannaCry использовала в своих атаках.

Шаг 1: Откройте CVE в NVD

Я перешёл в Национальную базу данных уязвимостей и нашёл там CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Я выполнил поиск по CVE-2017-0144 и открыл страницу с результатом.

Шаг 2: Определите актив и степень подверженности угрозе

Прочитав описание, я ответил на несколько основных вопросов, чтобы понять, что именно находится под угрозой:

  • Какой тип программного обеспечения затронут? Сервер SMBv1
  • Где обычно работает это программное обеспечение? На множестве версий Windows, включая Windows Vista SP2, Windows Server 2008 SP2 и R2 SP1, Windows 7 SP1, Windows 8.1, Windows Server 2012 (Gold и R2), Windows RT 8.1, Windows 10 (Gold, 1511 и 1607) и Windows Server 2016
  • Почему это рискованно для предприятий? Это позволяет атакующему выполнять произвольный код на сервере и даёт ему полный контроль над машиной, включая возможность доступа к файлам, их изменения и запуск любого кода по своему усмотрению

Шаг 3: Запишите базовую оценку CVSS и векторную строку

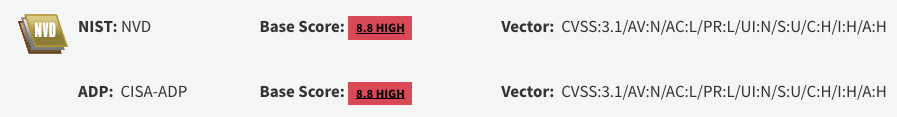
Я нашёл оценку CVSS и векторную строку, указанные на странице:
image

Шаг 4: Разберите векторную строку

Я разобрал векторную строку по частям, чтобы понять, что означает каждая компонента:

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
  • Вектор атаки — Сеть
  • Сложность атаки — Низкая
  • Необходимые привилегии — Низкие
  • Взаимодействие с пользователем — Отсутствует
  • Область действия — Без изменений
  • Конфиденциальность — Высокая
  • Целостность — Высокая
  • Доступность — Высокая

Для эксплуатации этой уязвимости требуется небольшой объём привилегий (в отличие от ProxyLogon, которому не требовалось никаких), но ей по-прежнему не нужно взаимодействие с пользователем, а успешная атака по-прежнему полностью нарушает конфиденциальность, целостность и доступность. Именно это сочетание во многом объясняет, почему EternalBlue была настолько опасной, когда её объединили с самораспространяющимся червём, таким как WannaCry.

Шаг 5: Найдите категорию CWE

Я проверил раздел Weakness Enumeration на странице NVD для этого CVE, но для него не была указана ни одна CWE.

Шаг 6: Ответьте на вопрос о риске

Я рассмотрел, стал бы я оценивать эту уязвимость как более высокий или более низкий риск в двух разных сценариях.

Сценарий 1: Уязвимое программное обеспечение активно и доступно. Более высокий риск. Эта уязвимость позволяет атакующему удалённо получить доступ к серверу, выполнять код и получать доступ к файлам.

Сценарий 2: Уязвимое программное обеспечение установлено на машине, которая выключена и недоступна. Более низкий риск. Без питания и сетевого подключения у атакующего нет возможности добраться до сервера, чтобы вообще использовать уязвимость.

Заключение

Сравнивая это с триажем ProxyLogon, можно сказать, что это хороший пример того, как две критические уязвимости могут различаться в деталях: EternalBlue требует низких привилегий, тогда как ProxyLogon не требовал никаких, но обе всё равно попадают в категорию «рассматривать как высокий риск», если оценить, какой ущерб может нанести успешная эксплуатация. Как и раньше, фактический риск по-прежнему зависит от контекста: одна и та же уязвимость гораздо менее опасна на машине, которая находится в автономном режиме и недоступна.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




