
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 zhengxr930/apex_official
Фреймворк защиты для безопасности LLM-агентов, который компилирует контракты задач, проверяет манифесты возможностей и контролирует эффекты с помощью…
 carterperez-dev/cybersecurity-projects
Создание 70 проектов от начального до продвинутого уровня, чтобы каждый мог учиться на них, развивать их, использовать в качестве справочника или…
 kaill-jlq/mmskillrisk
Стенд для бенчмаркинга и оценки, проверяющий, сопротивляются ли LLM-агенты вредоносным инструкциям, скрытым в мультимодальных изображениях навыков,…
 devzero-security/redstackpro
Создавайте инфраструктуру red team и диапазоны Active Directory на холсте, затем компилируйте в полный рабочий каталог Terraform и Ansible, который…
 gmh5225/awesome-ai-security
Курируемый список материалов и ресурсов по безопасности ИИ для пентестеров, багхантеров и исследователей безопасности.
 renode/renode
Open-source simulation framework for developing, testing, and debugging unmodified software for multi-node embedded and IoT systems, supporting ARM,…
 ko0ler/homelab
Домашняя лаборатория GNS3, документирующая сегментированную сеть с межсетевым экраном Cisco ASAv, ядром L3, DMZ и доменом Active Directory для…
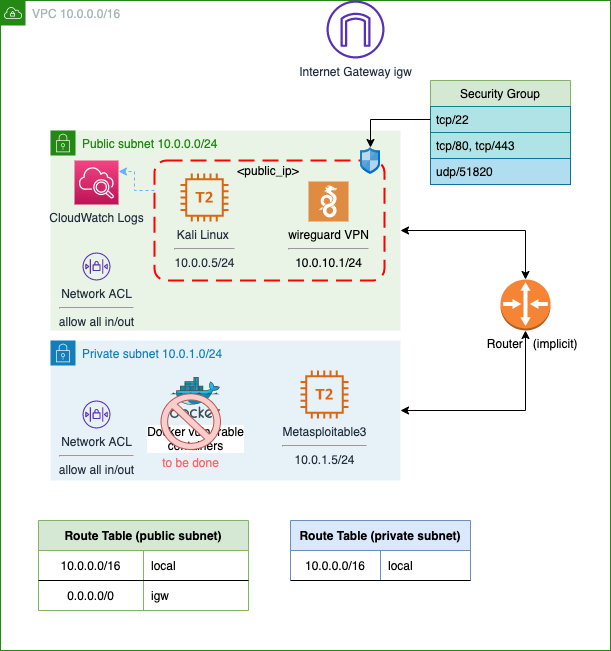 juanjosanz/aws-pentesting-lab
Лаборатория для пентеста с экземпляром Kali Linux, доступным через SSH и WireGuard VPN, и с уязвимыми экземплярами в частной подсети
 horkimhab/cve-2026-wordpress
Образовательная коллекция proof-of-concept для CVE, нацеленная на уязвимости WordPress, со скриптами установки и руководством по лабораторной работе…
 euph00/zoneclaw-code
Бенчмарк и код защиты от атак на постоянную память для компьютерных агентов в стиле OpenClaw, с митигацией зонирования памяти, сценариями атак и…
 xairy/linux-kernel-exploitation
Коллекция ссылок, связанных с безопасностью и эксплуатацией ядра Linux
 mfthomps/labtainers
Labtainers: фреймворк киберлабораторий на основе Docker
 whgojp/javaseclab
Комплексная лаборатория по уязвимостям Java с уязвимым и исправленным кодом, сценариями атак, заметками по аудиту источников/стоков и рекомендациями…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Роль Ansible, которая имитирует реалистичный сценарий эксплуатации CrushFTP CVE-2025-31161 с ротацией файлов конфиденциальных данных и автоматической…
 pinksawtooth/how_to_become_a_malware_analyst
Кураторское руководство по становлению аналитиком вредоносного ПО, охватывающее базовые знания, обратную разработку, инструменты анализа и обучение с…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Эта страница является результатом постоянных практических исследований в области продвинутых атак на Linux, методов и инструментов обнаружения и…
 cyberharsh/apache-couchdb-cve-2017-12635
Docker-среда для воспроизведения CVE-2017-12635 в Apache CouchDB — вертикальное повышение привилегий через несогласованность JSON-парсера,…







