
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 cspf-founder/darwis-taxii
Высокопроизводительный TAXII (Trusted Automated eXchange of Indicator Information) сервер, написанный на Rust.
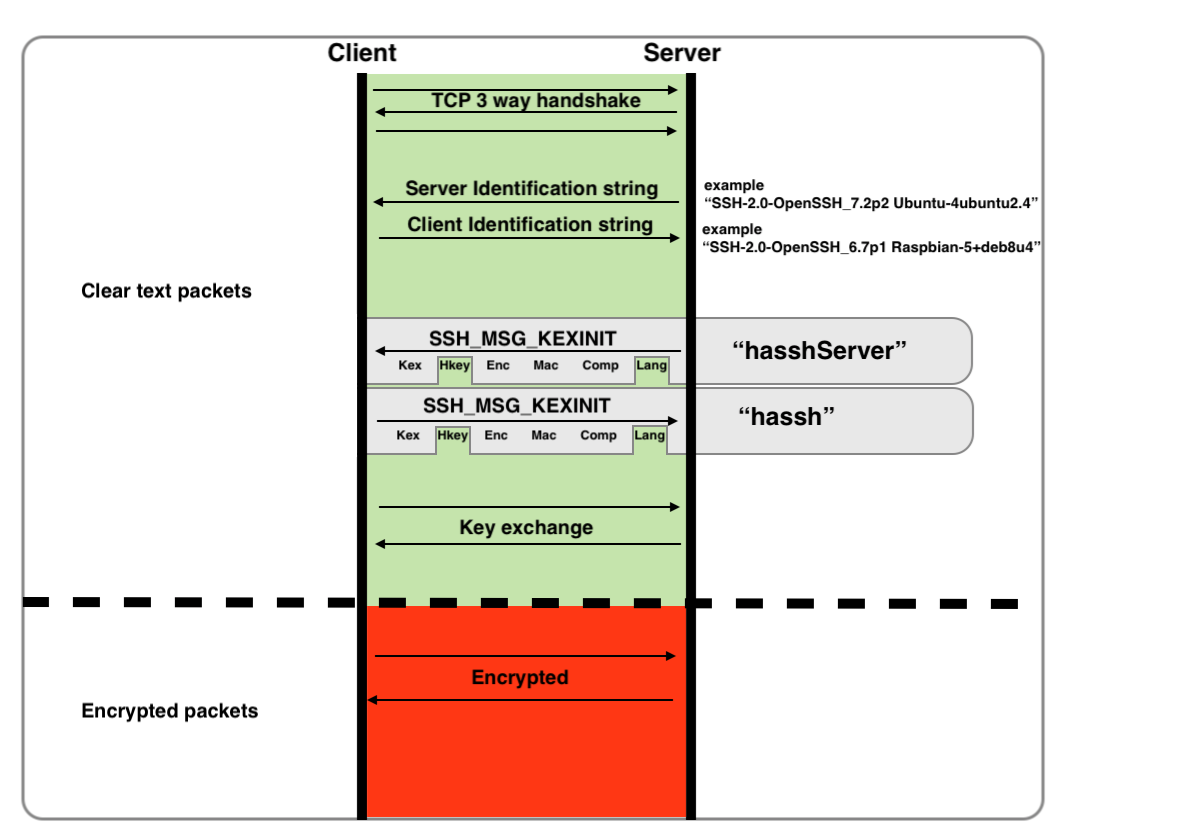 corelight/hassh
Определение отпечатков SSH-клиентов и серверов.
 eddyflores100-lang/taikotalent-phishing-iocs
Индикаторы компрометации, цепочка атаки и обнаружение для кампании поддельных рекрутеров Taiko на taikotalent.xyz, распространяющей самоудаляющийся…
 fabriziosalmi/tanstack-compromise-checker
Скрипт оболочки для обнаружения индикаторов атаки на цепочку поставок TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 0xblackash/cve-2026-21589
Технический анализ и рекомендации по обнаружению для CVE-2026-21589 — уязвимости обхода пути с произвольным доступом к файлам без аутентификации в…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Индикаторы компрометации и рекомендации по поиску для CVE-2026-88771 — неаутентифицированной инъекции команд в Citrix NetScaler ADC и Gateway,…
 helgesverre/livewire-honeypot
Высокоинтерактивный honeypot, имитирующий уязвимое приложение Laravel/Livewire. Перехватывает RCE-эксплойты и веб-шеллы, нацеленные на…
 0xsyr0/log4shell
Этот репозиторий содержит все собранные ресурсы, которые мы использовали во время нашей реакции на инциденты CVE-2021-44228 и CVE-2021-45046, также…
 ptkthg/statecraftcyber
Платформа threat intelligence на бразильском португальском - CVEs, брифинги, IOCs и новости безопасности
 sgnls/exchange-0days-202103
Определение IoC для эксплуатации CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 и CVE-2021-27065.
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 itskill-jp/wordpress-upgrade-check
Только для чтения проверка всех версий ядра WordPress на сервере. Отмечает CVE-2026-87902 (исправлена в 7.1.2 и бэкпортах), отключённые…
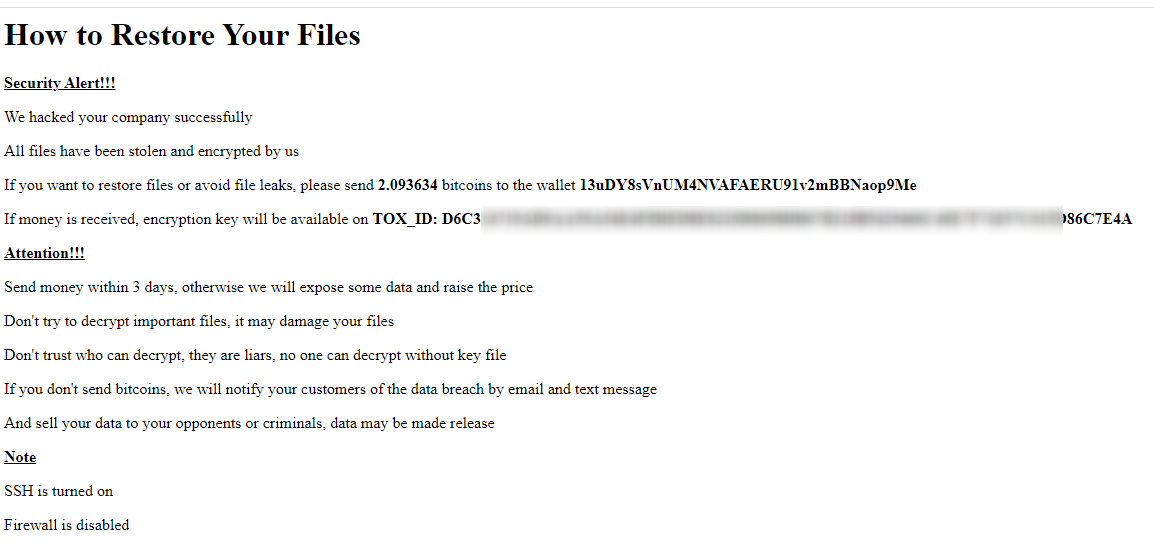 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi полуавтоматические атаки программ-вымогателей, биткоин-кошельки
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 — инструмент оценки уязвимостей и компрометации
 suominen/cve-2026-53266
Одностраничный трекер, фиксирующий, какие дистрибутивы Linux выпустили исправления для уязвимости записи в page cache при SNAT ARP-перезаписи в…
 techupdate24/fortimail-zero-day-cve-2026-104286
Полное руководство и рабочий процесс для интеграции Agile-спринтов с конвейерами CI/CD DevOps.
 suominen/cve-2025-39682
Одностраничный трекер, фиксирующий статус патчей по каждому дистрибутиву для CVE-2025-39682 — use-after-free в пути приёма kTLS ядра Linux.
 0xblackash/cve-2024-3094
CVE-2024-3094








