Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-3094 — CVE-2024-3094 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2024-3094
Управление индикаторами компрометации (IOC)Анализ уязвимостейБезопасность Цепочки ПоставокОбнаружение ВторженийОбучение и ОбразованиеРеагирование на Инциденты
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
CVE-2024-3094

Репозиторий
431 месяц назадЕщё не проверено
Поделиться

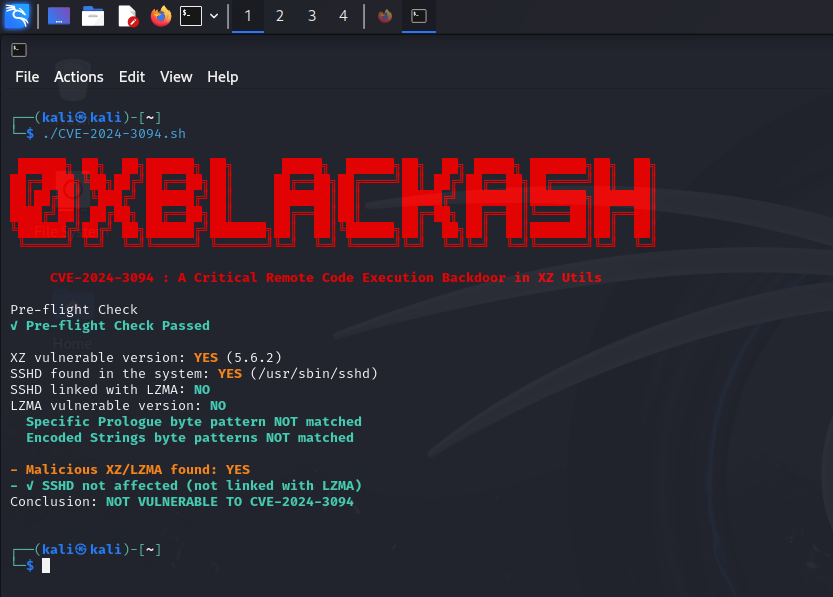
🚨 CVE-2024-3094 — Бэкдор в XZ Utils

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 Обзор

CVE-2024-3094 — критическая компрометация цепочки поставок, затрагивающая широко используемую библиотеку сжатия XZ Utils.

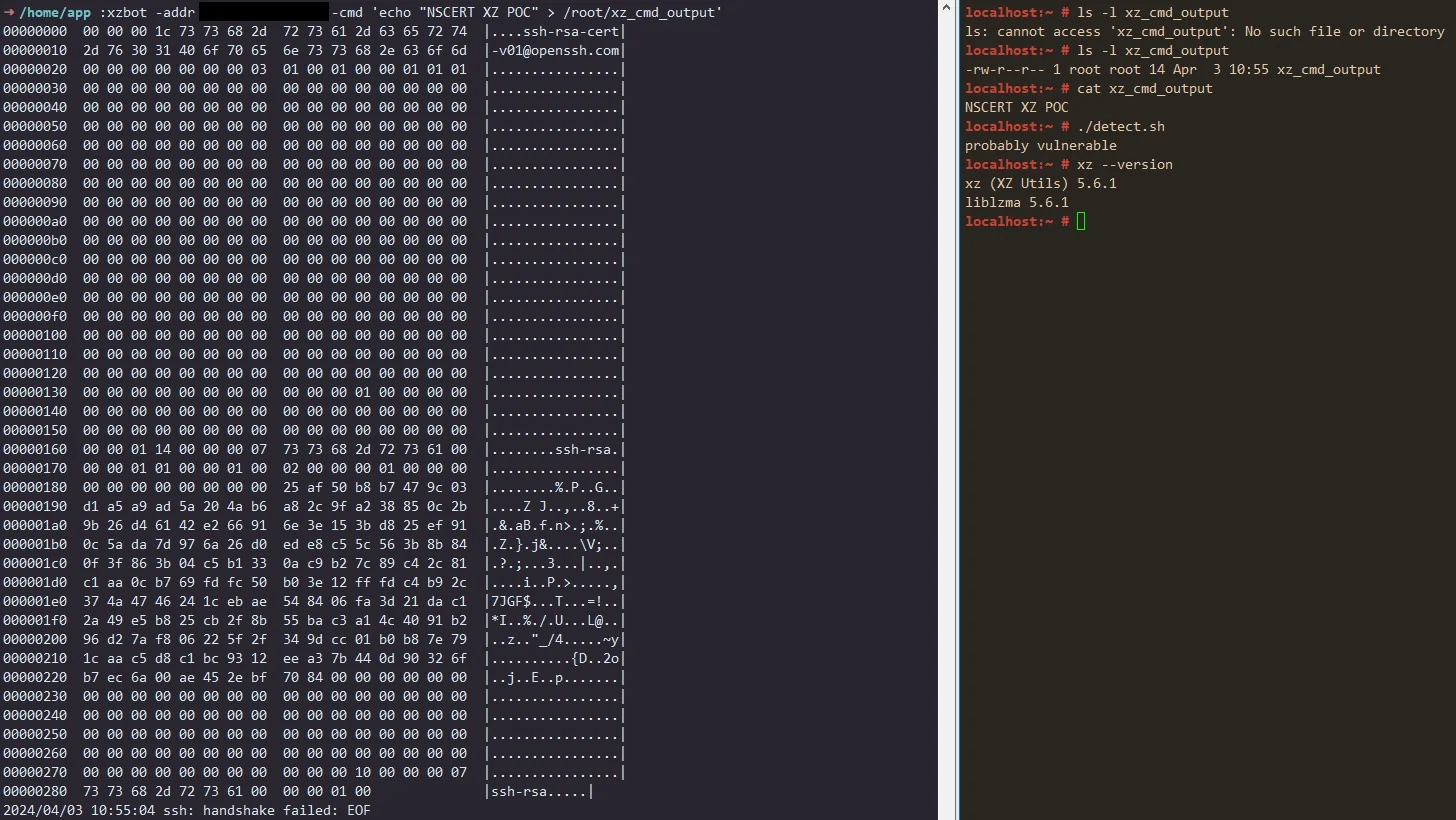
Злоумышленник внедрил скрытый бэкдор в вышестоящие релизы, что позволило осуществлять удалённое выполнение кода (RCE) через модифицированную liblzma.

⚠️ Эта уязвимость считается одной из самых изощрённых атак на цепочку поставок open-source за всю историю.


🎯 Уязвимые версии

ПакетУязвимые версии
XZ Utils5.6.0, 5.6.1

✔️ Часто затрагиваемые системы:

  • Debian testing/unstable
  • Fedora Rawhide
  • Некоторые дистрибутивы с rolling-release

⚙️ Технические подробности

  • Вредоносная полезная нагрузка внедряется в процессе сборки
  • Нацелена на sshd через liblzma
  • Эксплуатирует поведение динамического связывания
  • Активируется при определённых условиях, чтобы избежать обнаружения

🔬 Цепочка атаки

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 Индикаторы компрометации (IoCs)

  • Необычные скачки нагрузки CPU в sshd
  • Модифицированные бинарные файлы liblzma
  • Подозрительные артефакты сборки в дереве исходников XZ

🔍 Обнаружение

Проверка установленной версии

xz --version

Проверка связанных библиотек

ldd $(which sshd) | grep lzma

🛡️ Меры противодействия

Немедленные действия

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

или:

sudo dnf downgrade xz

Рекомендуется

  • Переустановить из доверенных источников
  • Проверить подписи пакетов
  • Провести аудит системных журналов на предмет аномалий

🔐 Статус исправления

ДистрибутивСтатус
Debian✅ Исправлено
Fedora✅ Исправлено
Arch Linux✅ Исправлено

📚 Ссылки

  • Официальные рекомендации
  • Блоги по безопасности
  • Уведомления безопасности дистрибутивов

⚠️ Отказ от ответственности

Этот репозиторий предназначен исключительно для образовательных целей и повышения осведомлённости. Не используйте эту информацию для несанкционированных действий.


⭐ Благодарности

Огромная благодарность исследователям безопасности, которые выявили и раскрыли эту атаку до её массовой эксплуатации.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →