
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 abhinavbom/threat-intelligence-hunter
TIH — это инструмент разведки, который помогает в поиске IOC по множеству общедоступных каналов безопасности и некоторым известным API. Идея…
 malienist/lupo
Плагин WinDbg для автоматизированного динамического анализа вредоносного ПО и извлечения индикаторов компрометации (IOC). Выполняется внутри…
 chaitanyakrishna/iocscraper
IOCPARSER.COM — это быстрый и надежный сервис, который позволяет извлекать IOCs и разведданные из различных источников данных.
 demining/log4j-vulnerability
# Образовательный анализ уязвимости Log4Shell (CVE-2021-44228) Подробный разбор уязвимости Log4Shell (CVE-2021-44228), описывающий её эксплуатацию в…
 dahnutz/zimbra-cve-2026-73570-ir
Detection-first набор инструментов для реагирования на инциденты для администраторов Zimbra, расследующих CVE-2026-73570. Выполняет поиск по журналам…
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 cve-search/cve-search
Локальная база данных уязвимостей CVE/CPE с поиском, ранжированием, веб-интерфейсом и API для автономного анализа и управления уязвимостями.
 circl/ail-framework
AIL framework - фреймворк анализа утечки информации. Проект перемещен на https://github.com/ail-project
 vahpem/rust-deobf
Восстанавливает то, что скрывает обфускация в бинарниках Rust (строки, крейты, библиотечные функции, сплющенный поток управления), с помощью…
 log2timeline/plaso
Движок цифровой криминалистики, который разбирает журналы, файлы и системные артефакты для построения супертаймлайнов, обеспечивая хронологическую…
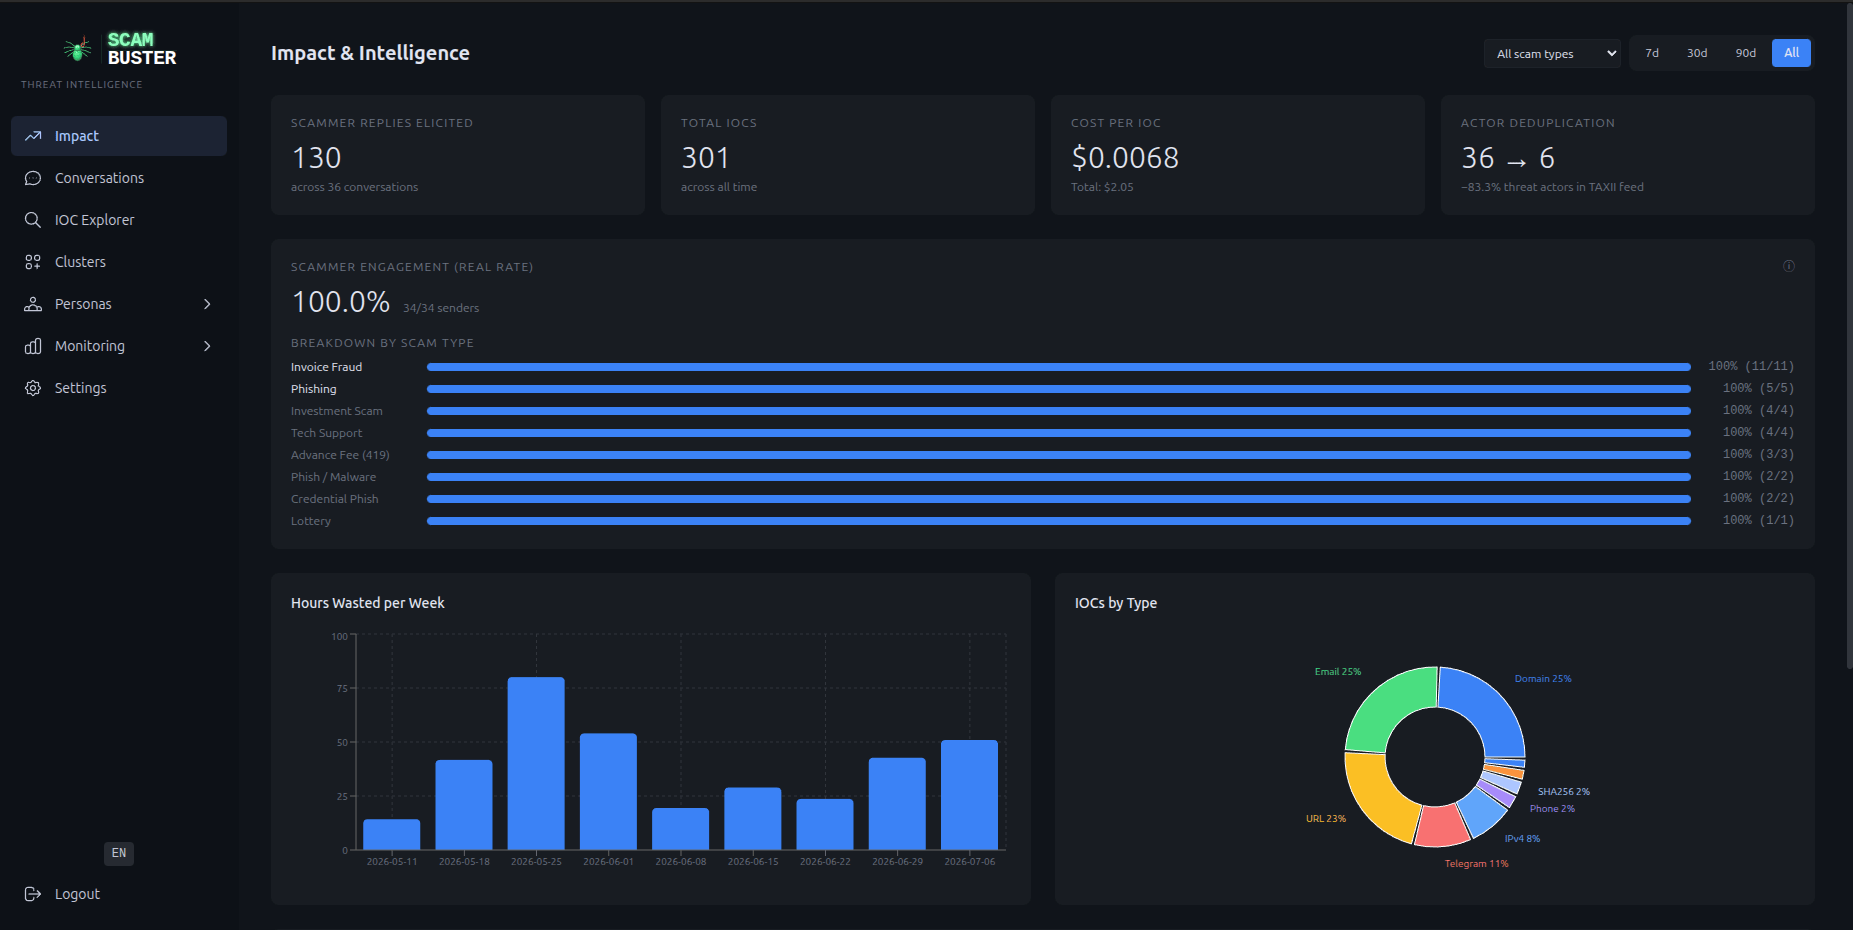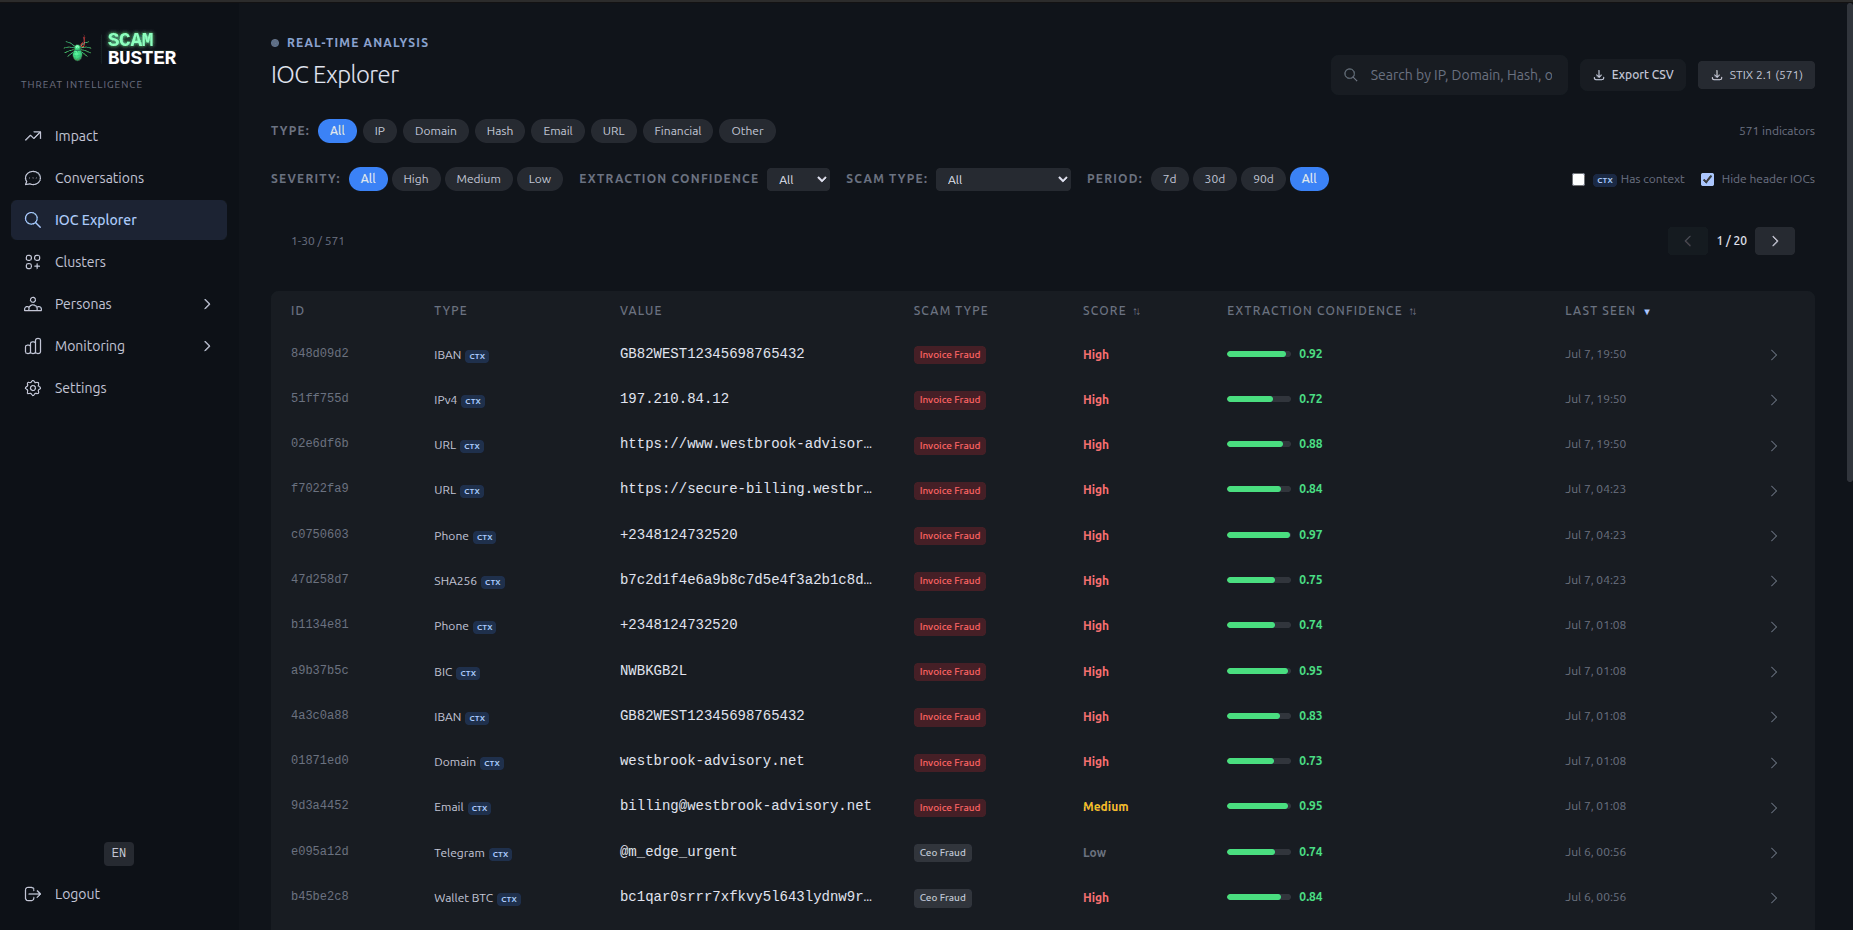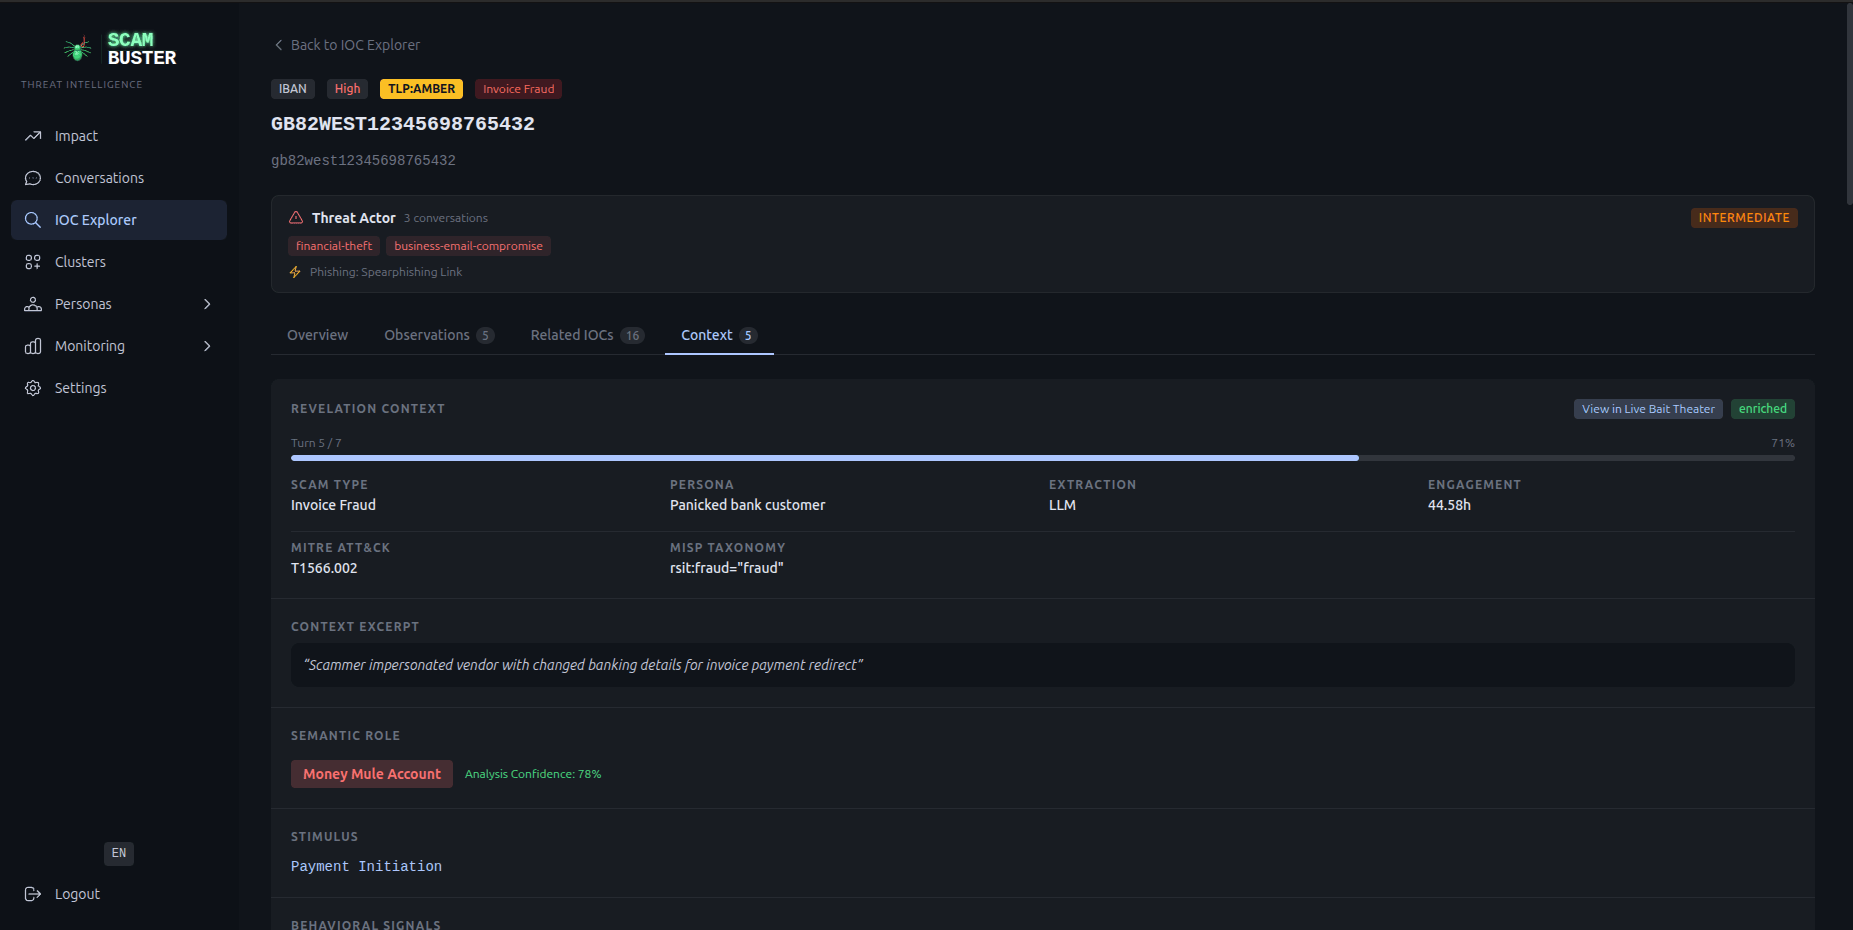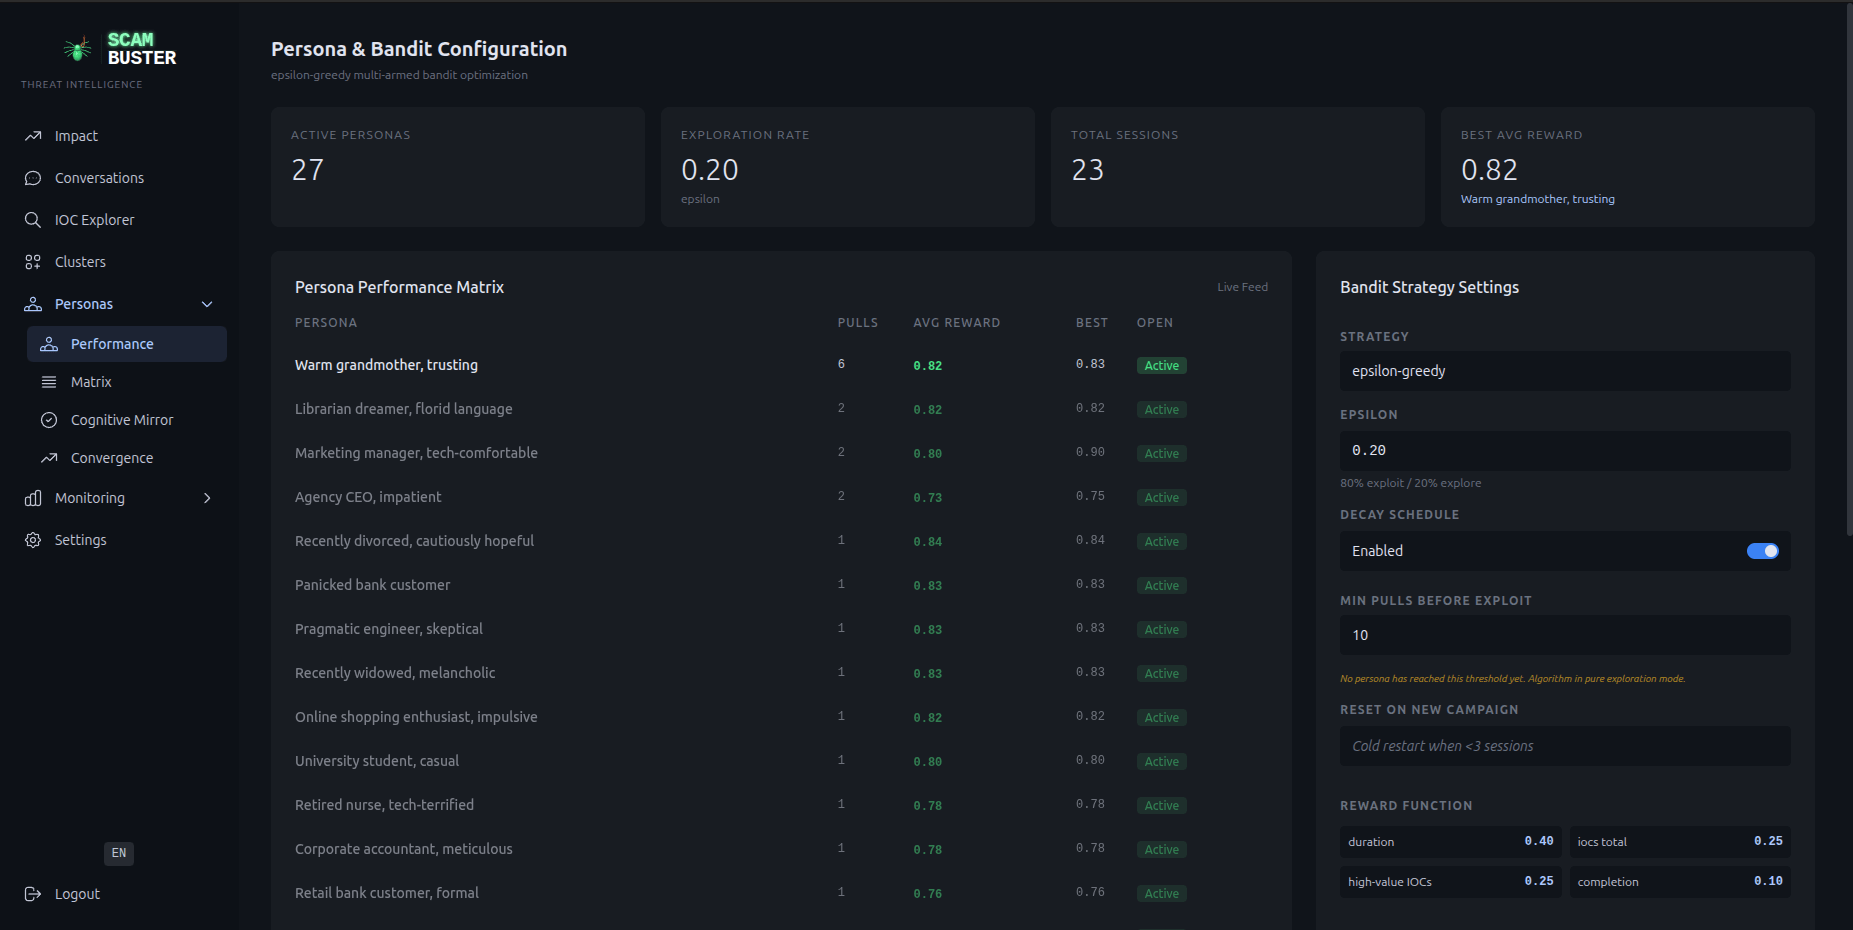 laugiov/scambuster
Лаборатория оборонительного взаимодействия и исследований threat intelligence. Преобразует входящие фишинговые письма в практические IOC через…
 sjkim1127/reversecore_mcp
Безопасный MCP-сервер, который предоставляет AI-агентам возможность выполнять автоматизированную обратную разработку, анализ вредоносного ПО,…
 eddyflores100-lang/taikotalent-phishing-iocs
Индикаторы компрометации, цепочка атаки и обнаружение для кампании поддельных рекрутеров Taiko на taikotalent.xyz, распространяющей самоудаляющийся…
 facebook/threatexchange
Инструменты Trust & Safety для совместной борьбы с цифровыми угрозами.
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 aquasecurity/vuln-list-update
Автоматизированный агрегатор данных об уязвимостях, который собирает бюллетени безопасности из NVD, OSV, Alpine, Red Hat и более 20 других источников…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only проверка для Citrix NetScaler CTX697096 (CVE-2026-88771–88778): проверяет сборку, предварительные условия CVE и риски обновления, а также…






