
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 opencve/opencve
Агрегируйте, фильтруйте и отслеживайте CVE из нескольких источников с командным взаимодействием, настраиваемыми панелями мониторинга, оповещениями и…
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 duggytuxy/data-shield_ipv4_blocklist
Курируемый блок-лист IPv4-адресов вредоносных узлов, обновляемый каждые 6 часов для загрузки в межсетевые экраны и WAF, с раздельными списками и…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 ethan-andrews/exploitarium-detections
Правила обнаружения KQL для Microsoft Sentinel и Defender XDR, охватывающие анонимное раскрытие bikini/exploitarium — личный исследовательский архив…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Технический анализ, разбор и правила YARA для кампании DLL Sideloading, замаскированной под HWMonitor
 sepinf-inc/iped
IPED — инструмент цифровой криминалистики. Это программное обеспечение с открытым исходным кодом, которое может использоваться для обработки и…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Пошаговое руководство для аналитика SOC по расследованию и устранению CVE-2024-3400 (инъекция команд в PAN-OS). Охватывает обнаружение, анализ…
 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
 douglas-042/douglas-042-hq
Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…
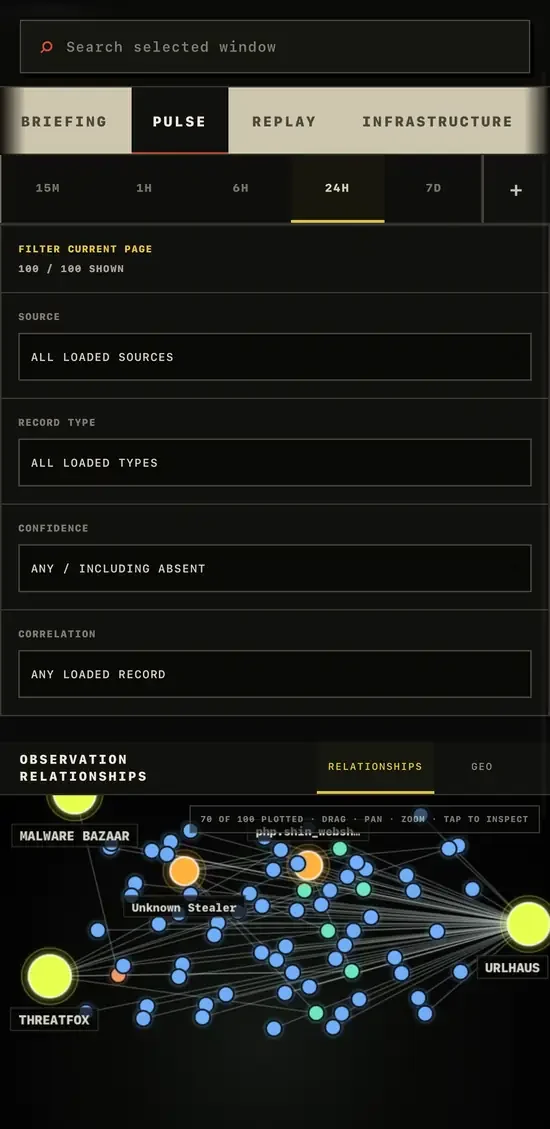
 gnomeman/badbanana-threat-observatory
Обсерватория threat intelligence, агрегирующая потоки данных CISA KEV, ThreatFox, URLhaus и MalwareBazaar, с поиском, отслеживанием изменений и…
 backbay-labs/thrunt-god
Система команд для поиска угроз для агентных IDE
 capesandbox/capesolo
Автономная песочница для анализа вредоносного ПО в Windows VM, работающая на capemon, с графическим интерфейсом для триажа, сигнатурами YARA,…
 fabriziosalmi/tanstack-compromise-checker
Скрипт оболочки для обнаружения индикаторов атаки на цепочку поставок TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
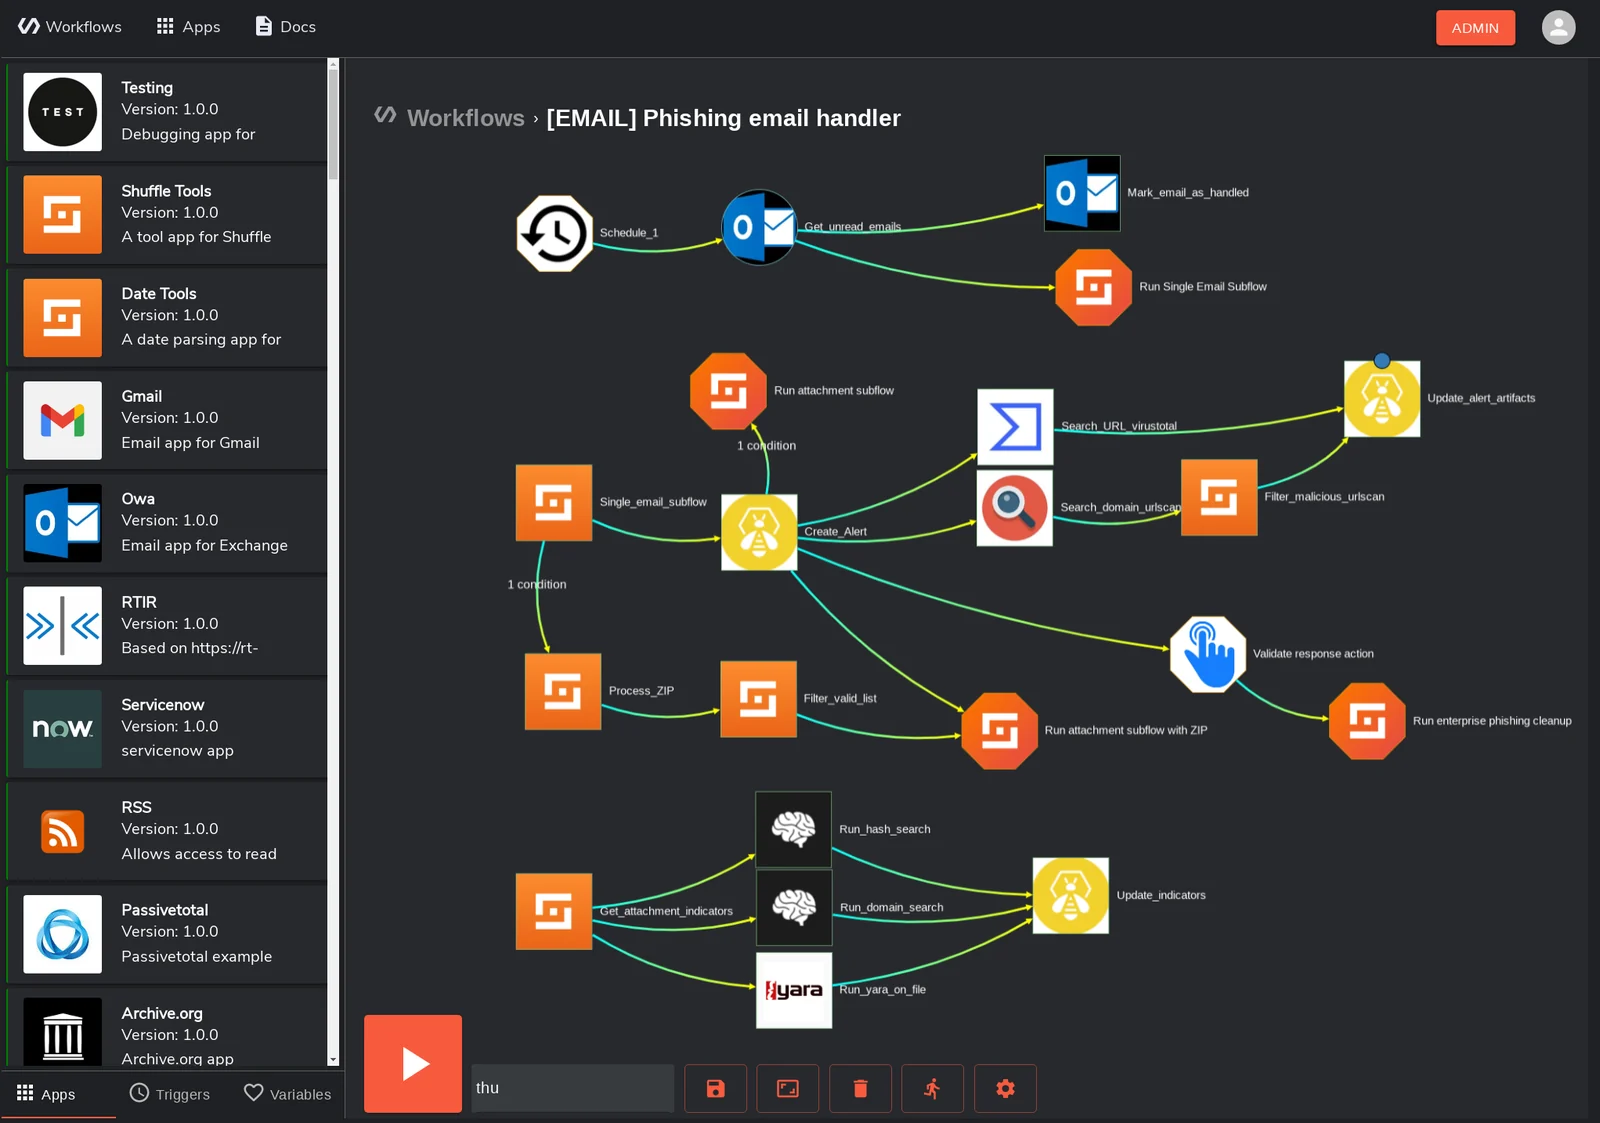 shuffle/shuffle
Платформа с открытым исходным кодом для оркестрации, автоматизации и реагирования на угрозы безопасности (SOAR) с визуальным редактором рабочих…
 tica506/siem-queries-for-cve-2021-44228
Коллекция SIEM-запросов для обнаружения попыток эксплуатации Log4Shell (CVE-2021-44228). Предоставляет готовые к использованию правила обнаружения…








