
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
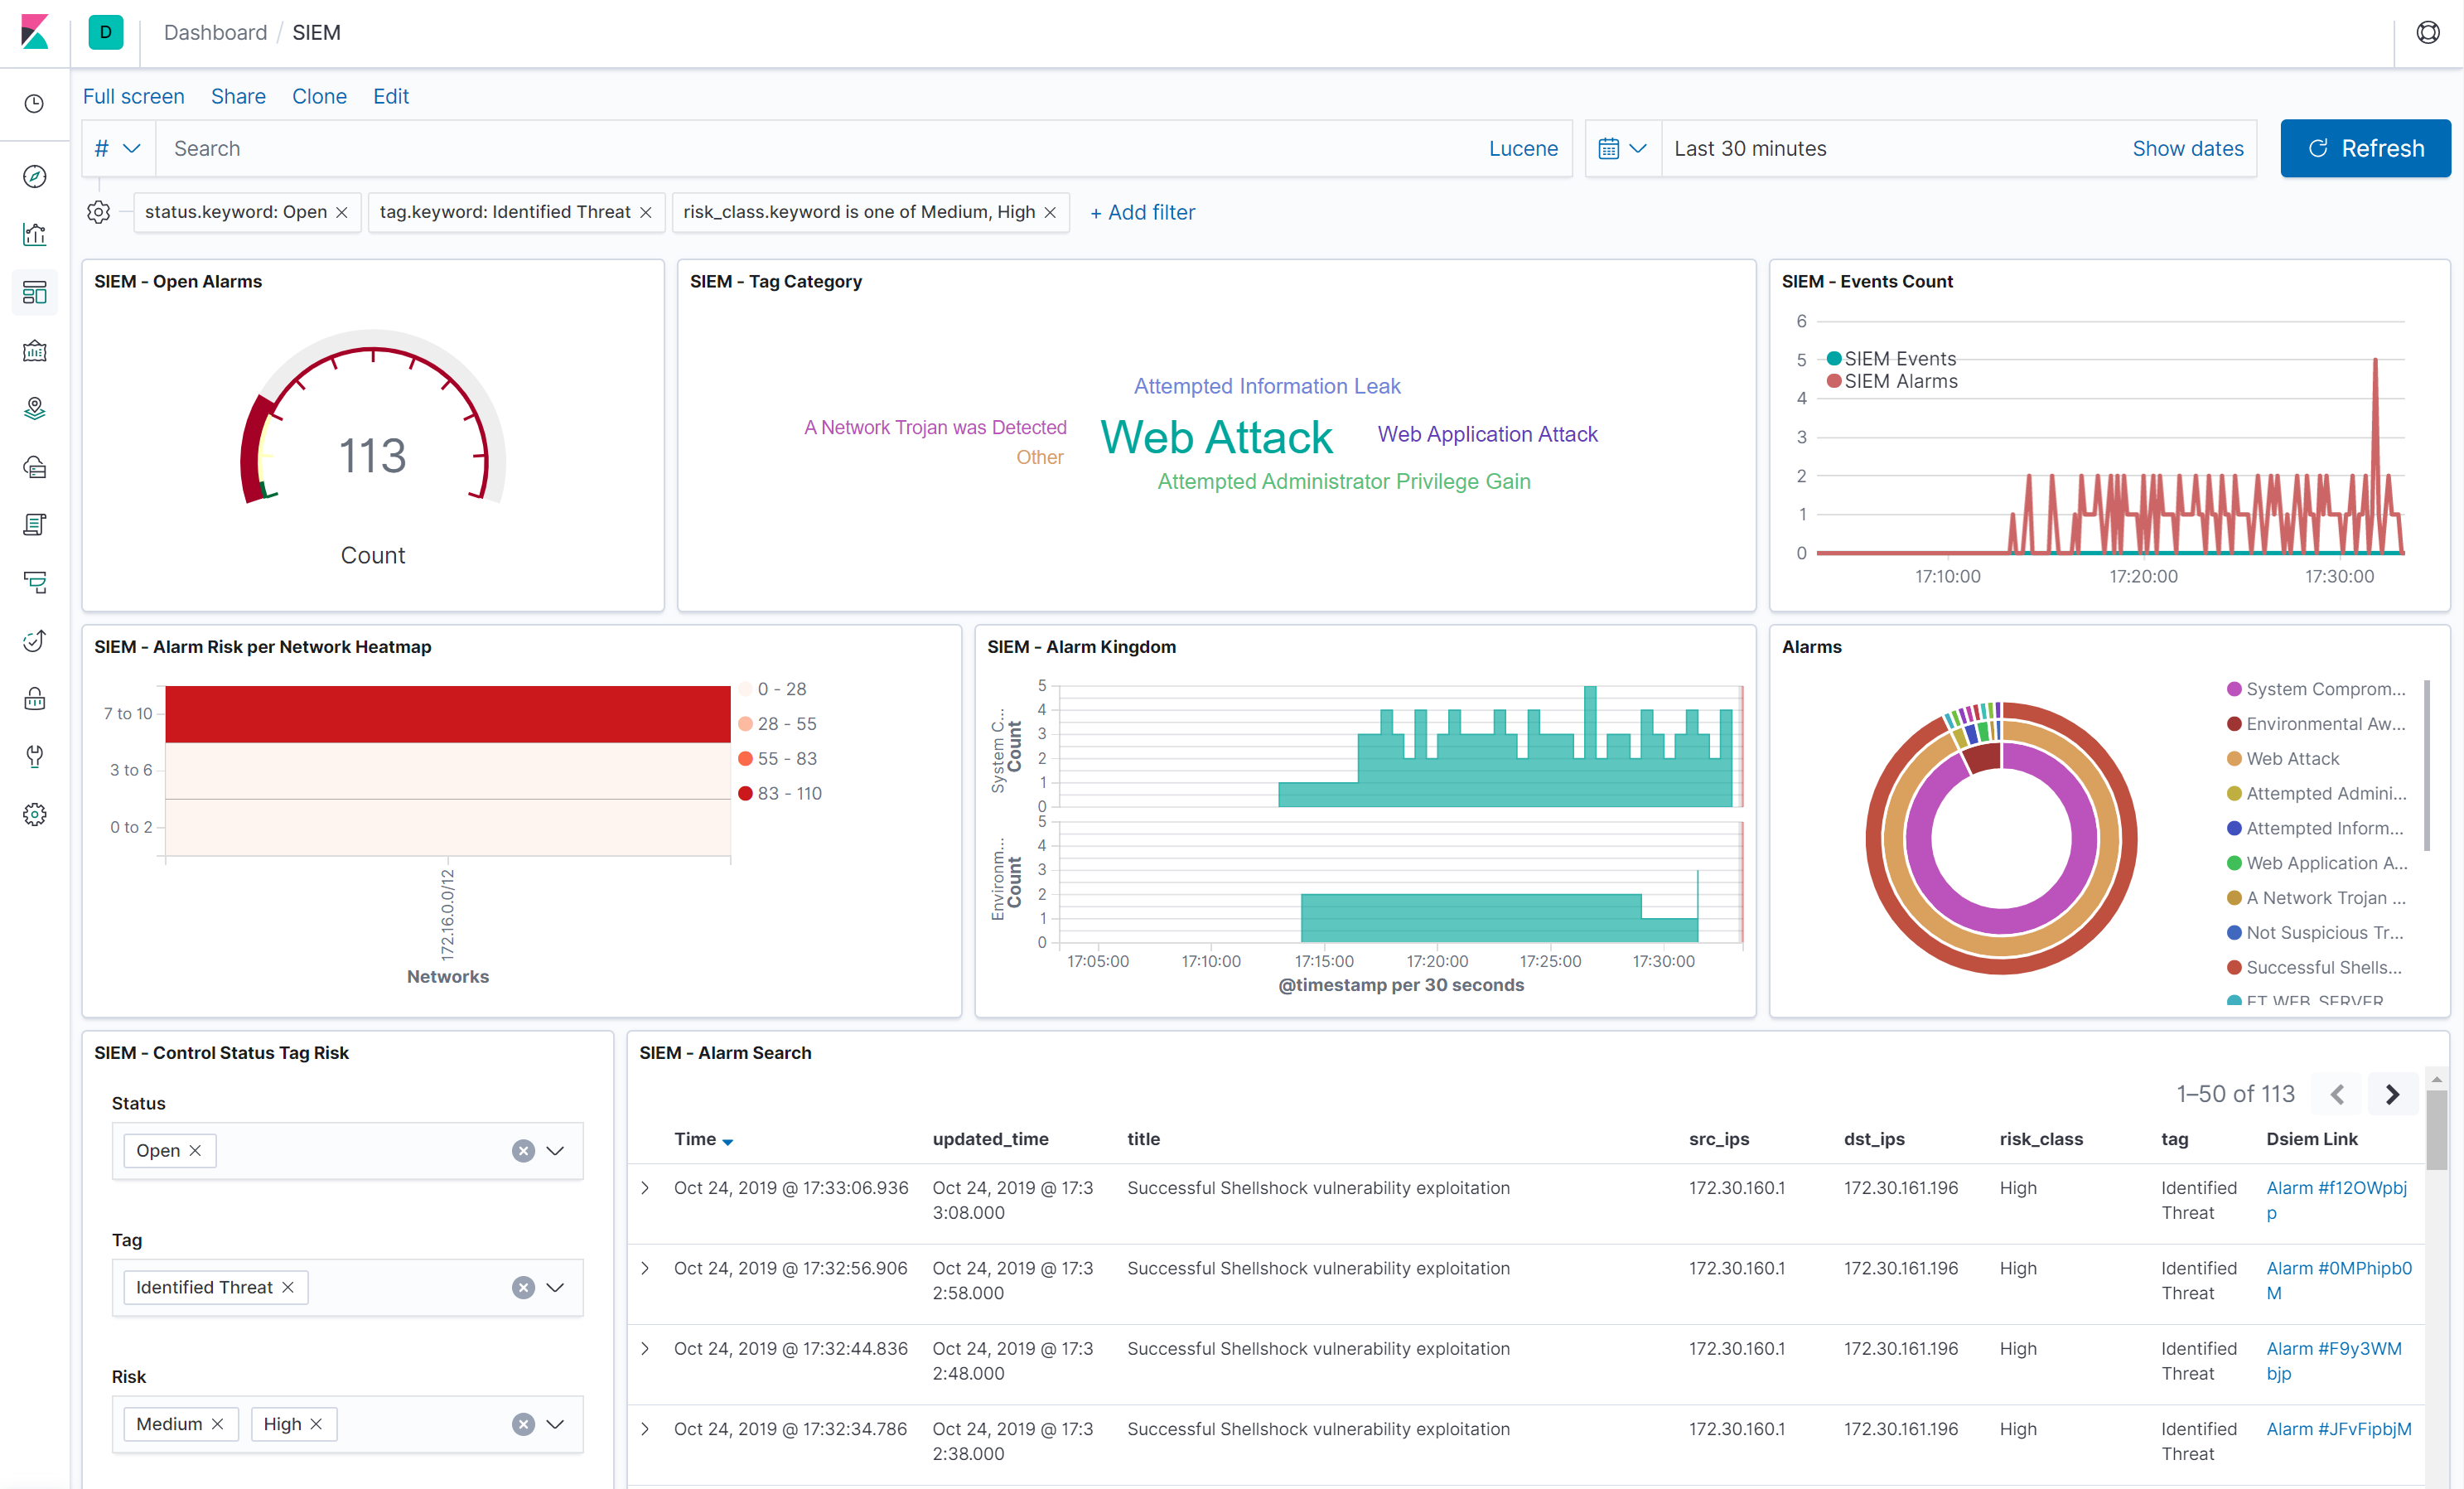
 defenxor/dsiem
Движок корреляции событий безопасности для стека ELK
 0x4d31/galah
Galah: веб-ловушка на основе LLM.
 syworks/wireless-ids
Способность обнаруживать подозрительную активность, такую как атака (WEP/WPA/WPS), путем перехвата беспроводных пакетов в воздухе.
 an0nud4y/av-edr-lab-environment-setup
Ссылки по настройке лабораторной среды AV/EDR для помощи в разработке вредоносного ПО
 mrash/psad
psad: Обнаружение вторжений и анализ логов с помощью iptables
 v1d1an/s1em
Этот проект представляет собой SIEM с SIRP и Threat Intel, всё в одном.
 linux-audit/audit-kernel
Зеркало репозитория аудита ядра Linux на GitHub
 cybereason-public/owlsm
Движок правил Sigma внутри ядра Linux с использованием eBPF. Основное внимание уделяется возможностям предотвращения.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Эта страница является результатом постоянных практических исследований в области продвинутых атак на Linux, методов и инструментов обнаружения и…
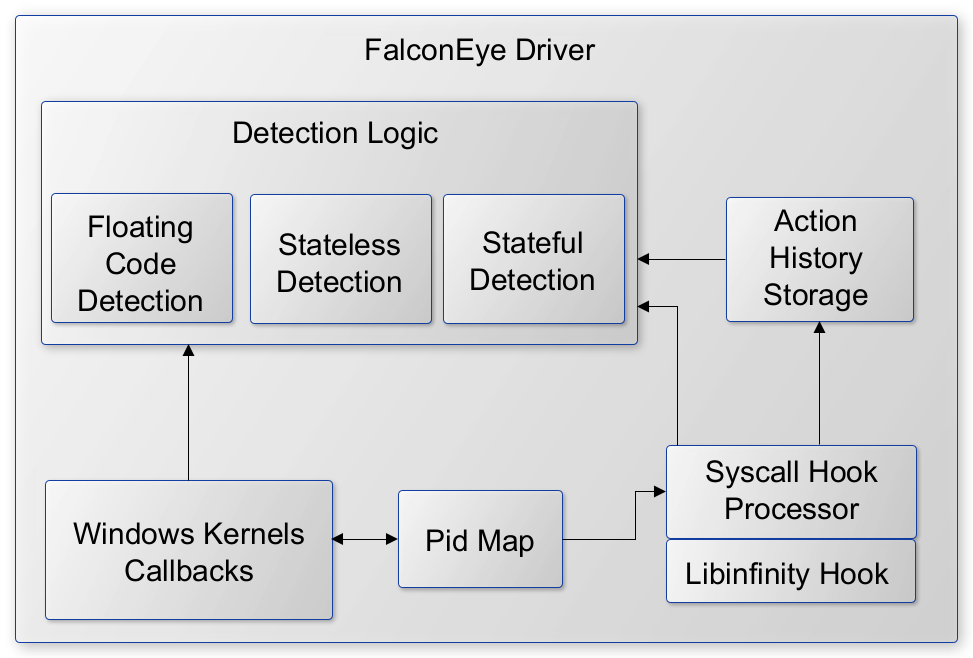 rajiv2790/falconeye
Драйвер режима ядра Windows для обнаружения в реальном времени техник внедрения процессов, включая внедрение шелл-кода, DLL и рефлективное внедрение,…
 barghest-ngo/mesh
Зашифрованная одноранговая mesh-сеть VPN для удаленной мобильной криминалистики, обеспечивающая беспроводное получение данных через ADB и…
 corelight/zeek-cheatsheets
Zeek Log Cheatsheets
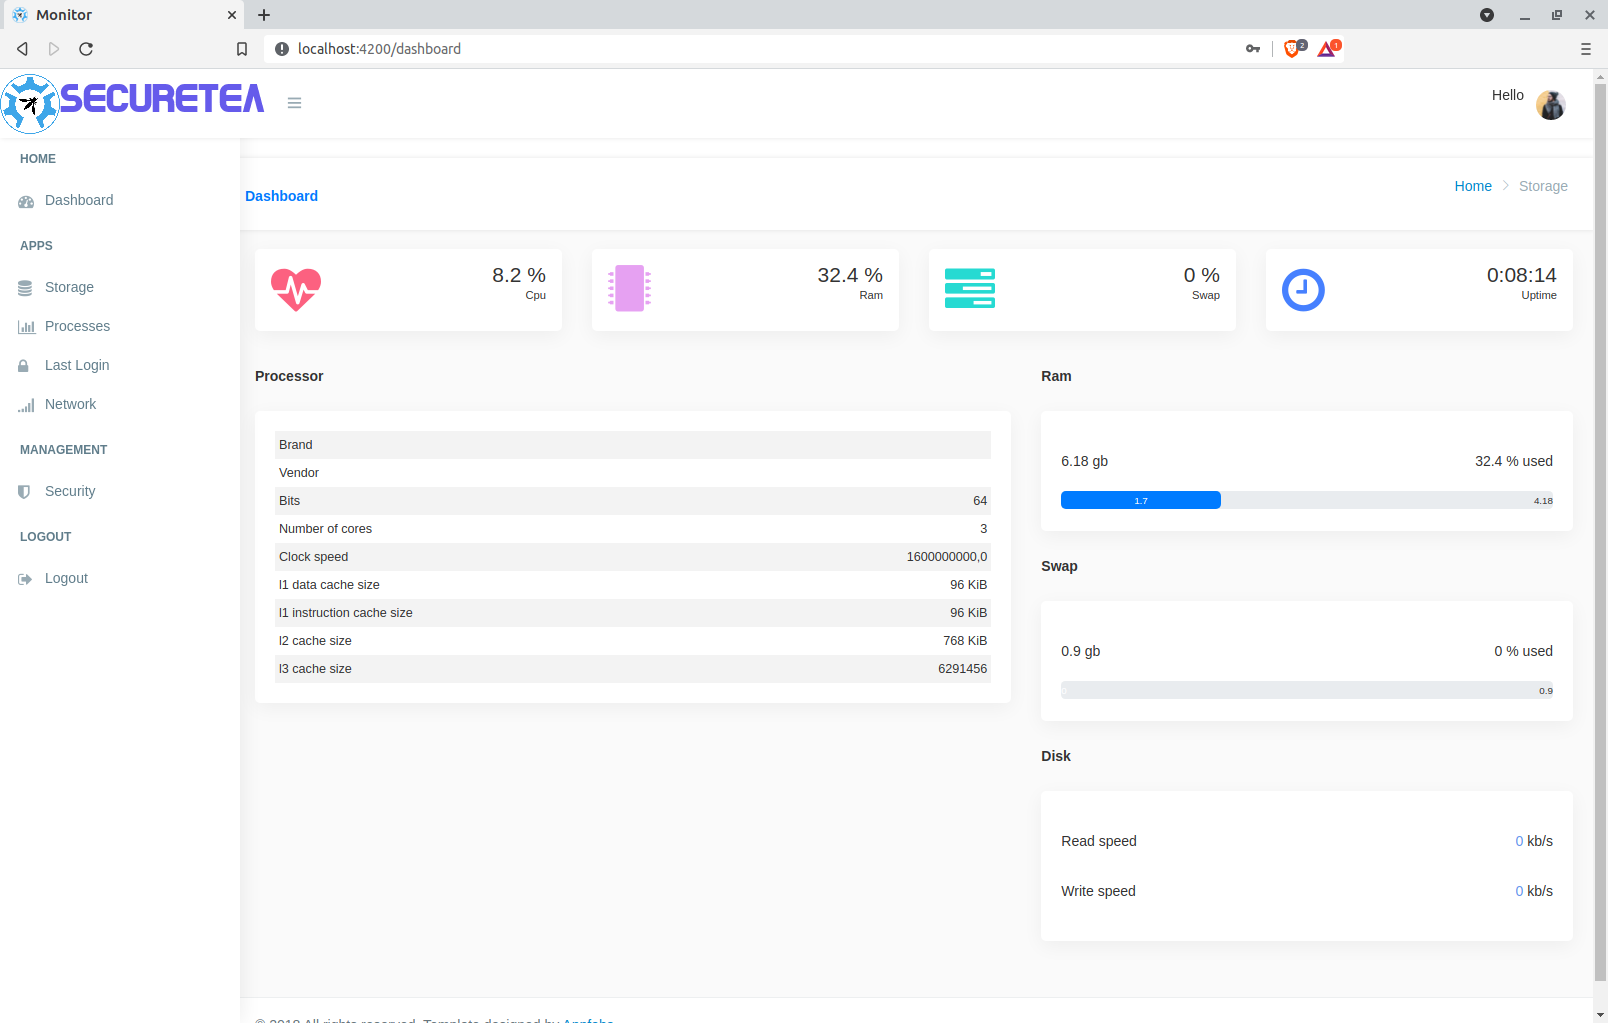 owasp/securetea-project
Проект OWASP SecureTea предоставляет комплексное решение безопасности для различных устройств (персональные компьютеры / серверы / устройства IoT).
 a3sal0n/falcongate
Умный шлюз для остановки киберпреступников - Спонсор: Falcon Guard
 mgreen27/detectraptor
Репозиторий для публикации общедоступного контента обнаружения Velociraptor
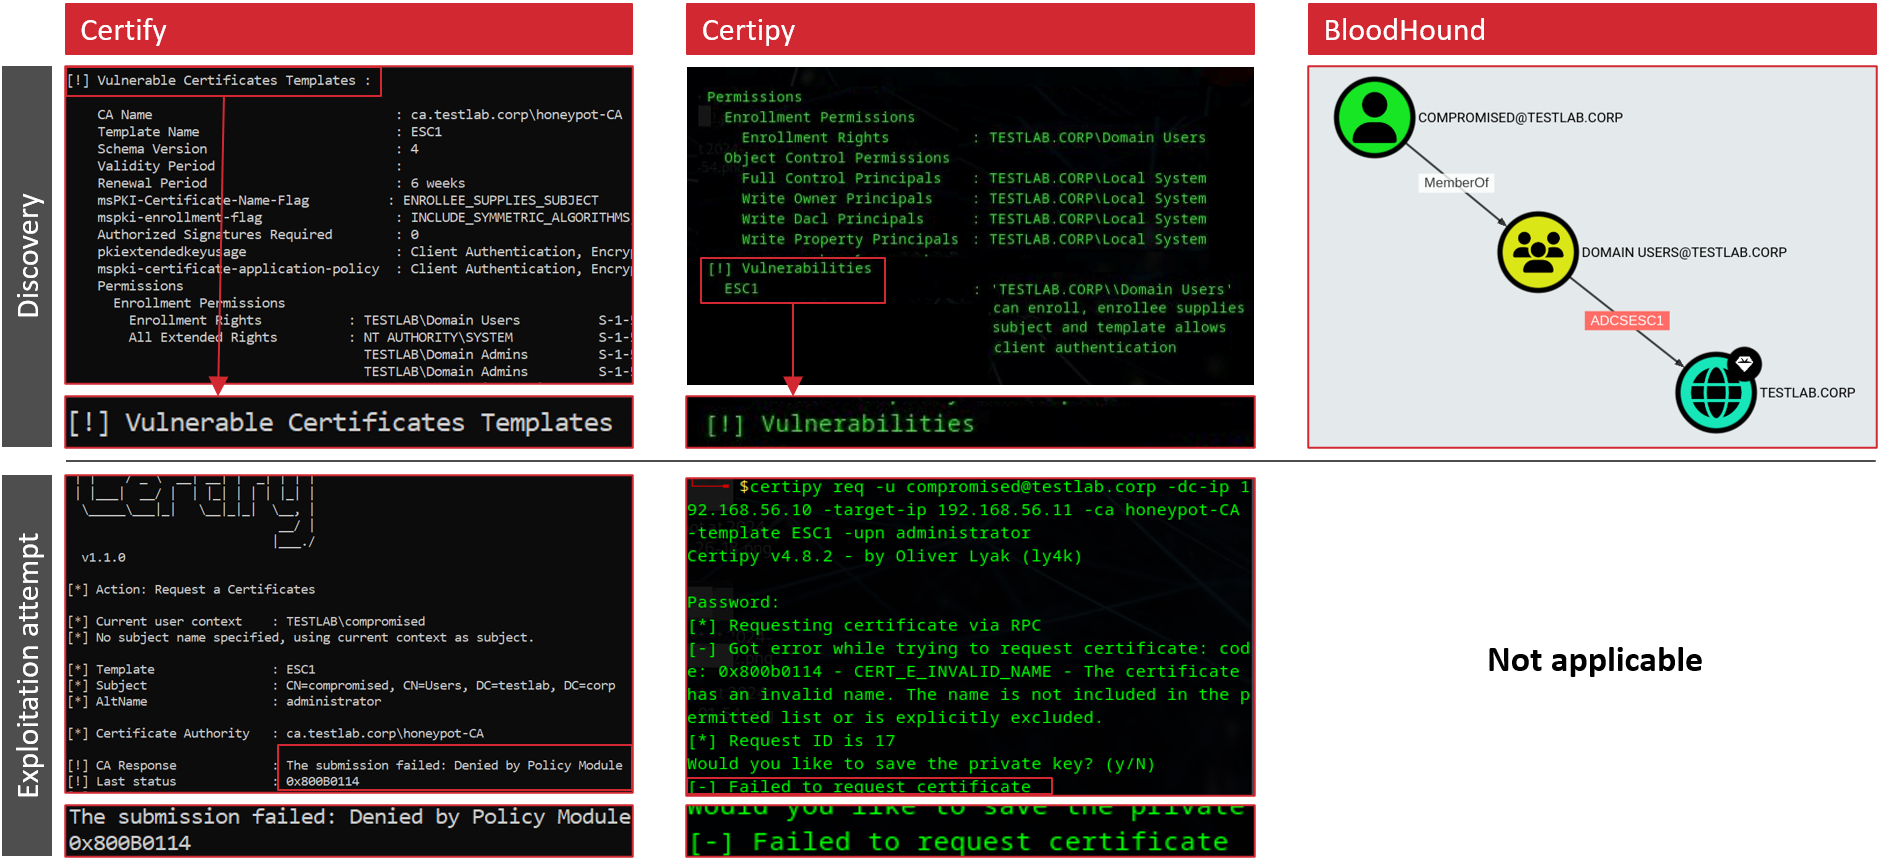 srlabs/certiception
ADCS-ловушка для обнаружения атакующих в вашей внутренней сети.
 gojue/ehids-agent
Система обнаружения вторжений на хосте Linux на основе eBPF.








