
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
 owasp/honeypot-project
Развертывайте веб-ловушки для сбора данных о новых атаках, анализируйте журналы аудита ModSecurity через ELK и обменивайтесь данными об угрозах с…
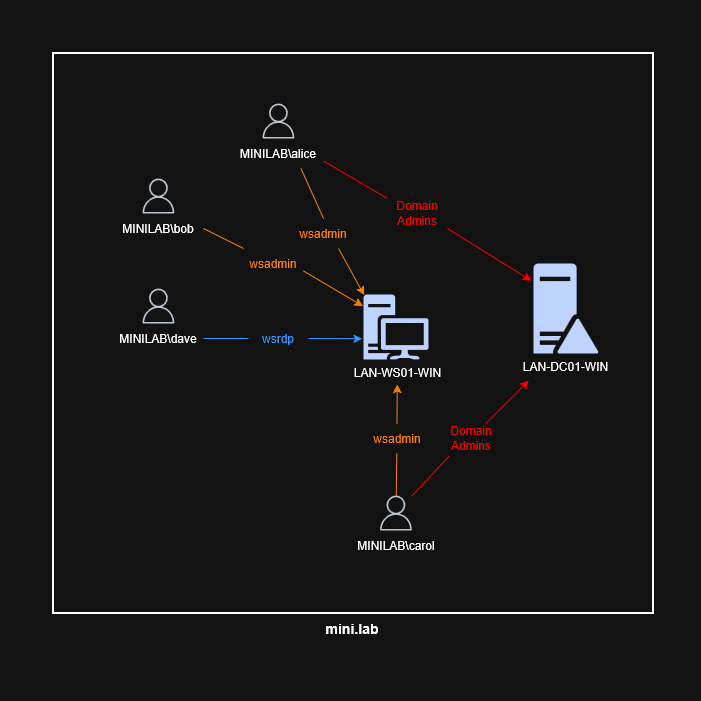 0xmr007/lab4purplesec
Lab4PurpleSec — это модульная лаборатория для Purple Team, объединяющая уязвимую среду Active Directory (GOAD), веб-ДМЗ на основе Docker, pfSense +…
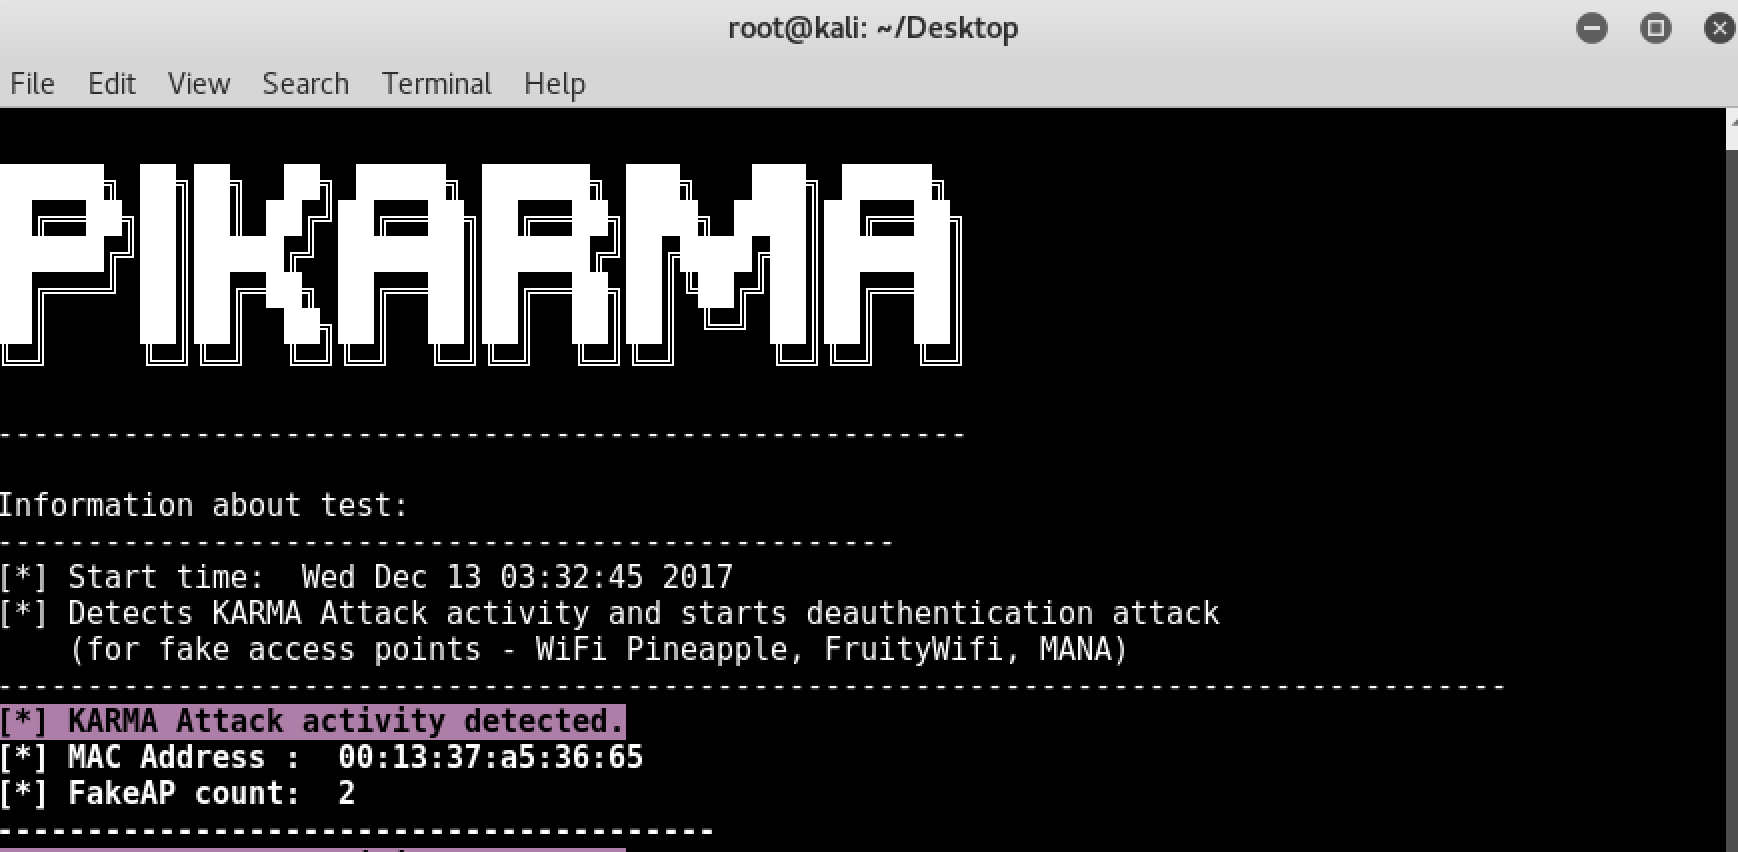 wipi-hunter/pikarma
📡🍓🍍 Обнаруживает атаки на беспроводные сети, выполняемые модулем KARMA (фальшивая точка доступа). Запускает атаку деаутентификации (для фальшивых…
 fankh/vulnerability-poc
CVE-лаборатории proof-of-concept, эксплойт-скрипты и правила обнаружения/предотвращения (Nginx, Apache, Snort, YARA) для CVE высокой степени…
 the-dfir-report/sigma-rules
Правила, сгенерированные на основе наших расследований.
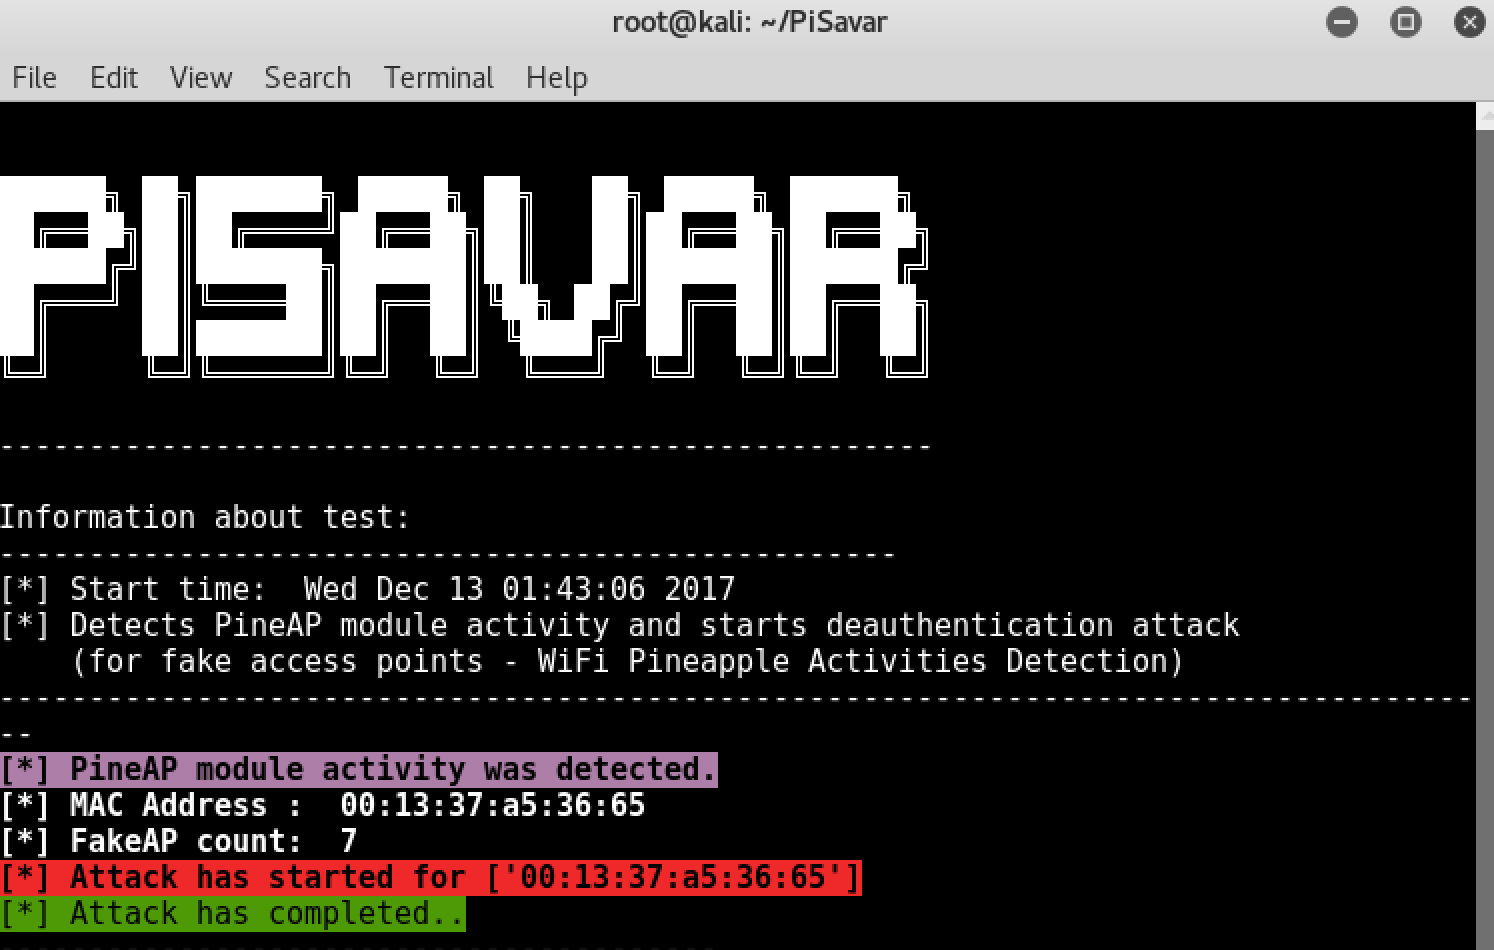 wipi-hunter/pisavar
📡 🍍Обнаруживает активность модуля PineAP и запускает атаку деаутентификации (для фальшивых точек доступа - WiFi Pineapple Activities Detection)
 cybermaggedon/cyberprobe
Захват, анализ и реагирование на кибератаки
 travisbgreen/hunting-rules
Правила Suricata для обнаружения сетевых аномалий
 benjeems/packetstrider
Инструмент форензики сетевых пакетов для SSH
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): пусть LLM сделает всю тяжёлую работу по созданию honeypot!
 joesecurity/sigma-rules
Правила Sigma от Joe Security
 pe3zx/crowdstrike-falcon-queries
Коллекция языка обработки поисковых запросов Splunk (SPL) для охоты за угрозами с помощью CrowdStrike Falcon
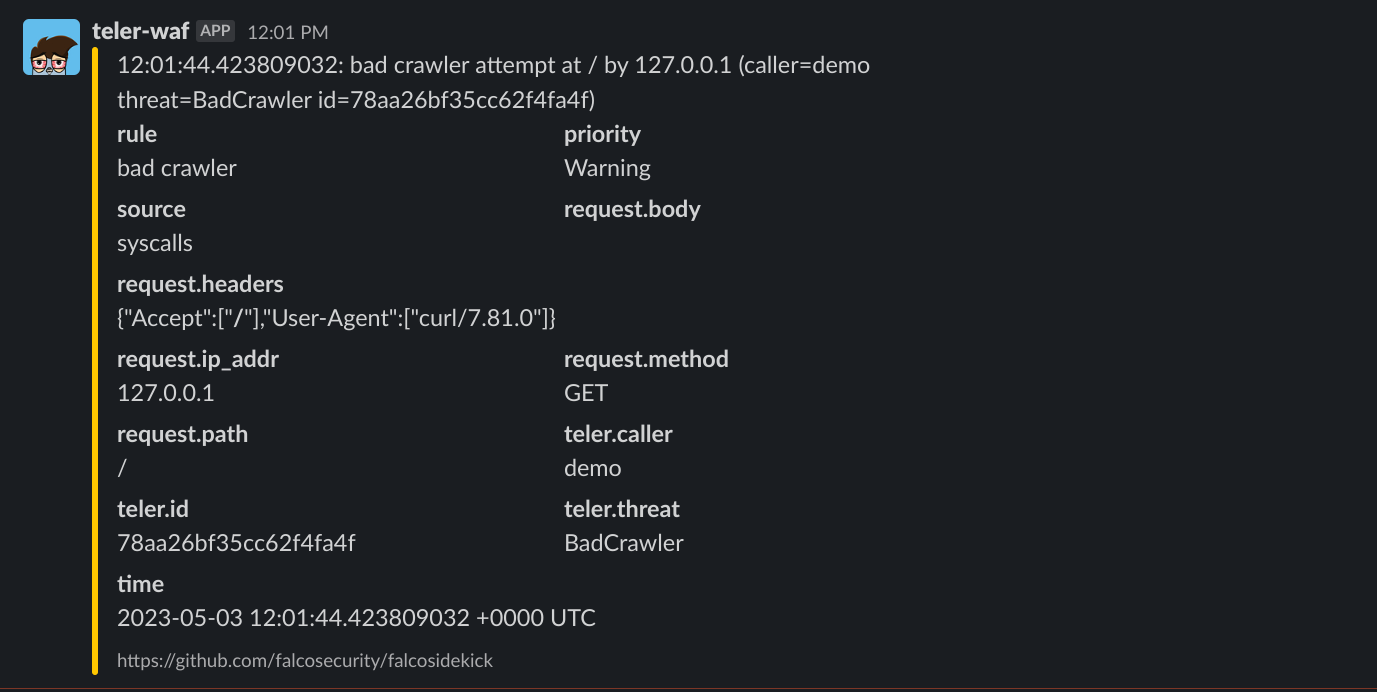 teler-sh/teler-waf
teler-waf — это HTTP-промежуточное программное обеспечение на Go, которое защищает локальные веб-сервисы от угроз OWASP Top 10, известных…
 stamparm/tsusen
Сетевой сенсор трафика
 hpfeeds/hpfeeds
Общий аутентифицированный протокол канала данных проекта Honeynet
 ohmyadd/wetland
Высокоинтерактивный SSH-honeypot
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) Microsoft Windows TCP/IP: логика и правило обнаружения уязвимости
 sqall01/lsms
Скрипты безопасности и мониторинга Linux








