
 an0nud4y/av-edr-lab-environment-setup
Ссылки по настройке лабораторной среды AV/EDR для помощи в разработке вредоносного ПО

Изначально взято из Discord-сообщества Maldev Academy и дополнено другими ресурсами.
Заметки в Notion : https://an0nud4y.notion.site/AV-EDR-Lab-Env-Setup-130bc870022d8071935cc682d3eb34b9?pvs=4
Пример того, что можно использовать для эмуляции некоторых функций, которые есть в платных EDR:
SACL - sysmon
ХУКИ (HOOKS)
Обнаружение ручных syscall из пользовательского режима (usermode)
PROCESS/PESCAN
AMSI Provider
ETW-TI/ETW Providers/Consumers -
KERNEL CALLBACKS -
Capa - сканирование возможностей (Capabilities Scanning)
Трассировка вызовов API - TinyTracer
Сбор телеметрии Windows для Maldev
Бесплатные пробные версии EDR/AV продуктов
Open Source EDR
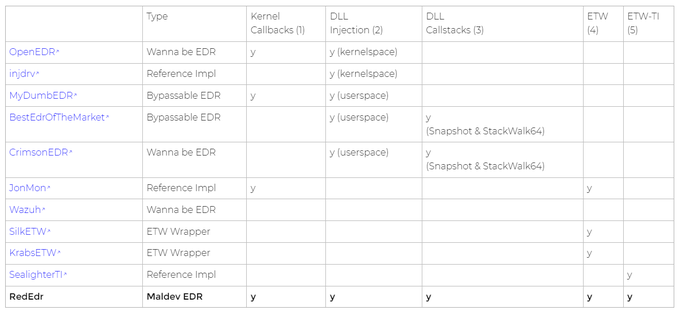
Сравнение Open Source EDR от @dobin
Сканеры событий загрузки образов (Image Load Events)
Сканеры памяти процессов
Обход обнаружения сигнатур
