
 a3sal0n/falcongate
Открытый сетевой шлюз-файрвол, который обнаруживает и блокирует вредоносное ПО, программы-вымогатели и вторжения с помощью Zeek, VirusTotal и каналов киберразведки, обеспечивая шифрование DNS и защиту IoT-устройств.

Самостоятельно размещаемый шлюз безопасности, который следит за устройствами в вашей домашней сети или сети малого офиса и сообщает вам, когда с одним из них возникают проблемы.
Falcongate превращает Linux-машину с двумя сетевыми интерфейсами в шлюз, который инспектирует сетевой трафик, фильтрует DNS, проверяет ваши устройства на наличие слабых мест и поднимает оповещения в веб-консоли и по электронной почте. Он бесплатен, имеет открытый исходный код и полностью работает на оборудовании, которое вы контролируете.
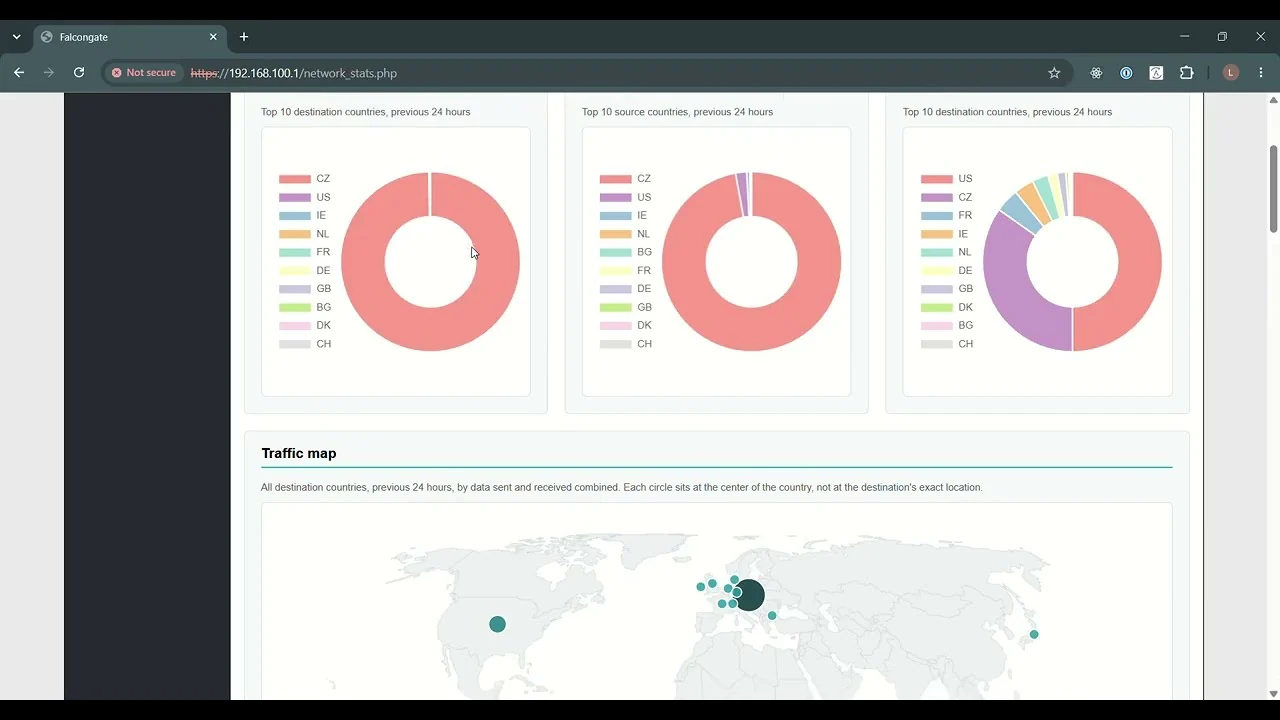
▶ Посмотреть демонстрацию веб-консоли
Большинство устройств в типичной домашней сети или сети малого бизнеса не могут защитить себя сами. Камеры, телевизоры, принтеры, роутеры и другие устройства Интернета вещей не могут запускать антивирусное программное обеспечение, редко получают обновления и часто поставляются с паролями по умолчанию. Как только одно из них скомпрометировано, его можно использовать для слежки за владельцем, атаки на другие устройства в той же сети или присоединения к ботнету. Программы-вымогатели сделали ту же проблему дорогостоящей для людей и малых предприятий, которые меньше всего могут позволить себе такие потери.
Сеть — это единственное место, где все эти устройства можно наблюдать вместе. Скомпрометированное устройство всё равно вынуждено искать домены, связываться со своими операторами и прощупывать соседей, какое бы программное обеспечение на нём ни работало. Компании давно используют этот факт, применяя сетевой мониторинг и команды безопасности для реагирования на обнаруженное, но такие инструменты по цене и дизайну рассчитаны на организации с бюджетом на безопасность.
Falcongate существует, чтобы принести такую видимость всем остальным: людям, семьям и малым предприятиям, которым нужна защита, но у которых нет команды безопасности. Он построен из проверенных компонентов с открытым исходным кодом и настраивается одним установщиком, а данные о вашем трафике остаются на вашей собственной машине.
| Угроза или активность | Как обнаруживается | Требуется |
|---|---|---|
| Обращения к известным вредоносным доменам (вредоносное ПО, программы-вымогатели, фишинг, мошенничество, аферы и другое) | DNS-журналы проверяются по The Block List Project, обновляемому еженедельно | Ничего дополнительного |
| Вредоносное ПО, использующее алгоритм генерации доменов (DGA) | Шаблоны в DNS-запросах устройства | Ничего дополнительного |
| Вредоносное ПО, рассылающее спам | Шаблоны в DNS-запросах устройства | Ничего дополнительного |
| Сканирование портов и трассировки маршрутов в вашей сети | Уведомления Zeek | Ничего дополнительного |
| Подозрительные домены | Отчёты VirusTotal о доменах | API-ключ VirusTotal |
| Вредоносные файлы, загруженные вашими устройствами | Файлы, извлечённые Zeek, проверяются по VirusTotal | API-ключ VirusTotal |
[!WARNING] Проверка учётных записей по умолчанию действительно пытается выполнить вход, используя Hydra и списки учётных данных SecLists. Запускайте Falcongate только в сетях, которыми вы владеете или которые вам разрешено тестировать. Устройства с политиками блокировки могут отреагировать на эти попытки.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Компонент | Роль |
|---|---|
| Zeek | Инспектирует трафик на интерфейсе LAN и записывает журналы, которые анализирует Falcongate |
| dnsmasq | DHCP и фильтрация DNS для LAN |
| dnscrypt-proxy | Шифрованный вышестоящий DNS |
| iptables и ipset | Межсетевой экран, NAT и блокировка IP |
| Nmap и Hydra | Обнаружение открытых портов и проверка учётных записей по умолчанию |
| Nginx и PHP | Веб-консоль |
| Движок Falcongate (Python) | Сопоставляет вышеперечисленное, формирует оповещения и отправляет отчёты |
Falcongate можно развернуть в двух режимах:
Установщик добавляет программное обеспечение, от которого зависит Falcongate, включая Zeek 8.0. Он собирает CPython 3.15.0 в /opt/python/3.15.0 для собственного использования Falcongate и не трогает системный Python.
Установщик перенастраивает сеть и системные службы, поэтому используйте выделенную машину и сначала просмотрите скрипт. Запустите его от имени root:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Запрашивается режим развёртывания, два интерфейса и IP-адрес LAN. По завершении подключите устройство к стороне LAN и откройте https://<LAN IP>.
Полные инструкции, включая описание адресации для каждого режима развёртывания:
Пользовательские настройки, такие как получатели электронной почты, ключ VirusTotal, а также ваши собственные чёрные и белые списки, задаются через поля из user_config.ini.tpl.
| Чтобы включить | Задайте |
|---|---|
| Обнаружения VirusTotal | vt_api_key, используя ключ API VirusTotal |
| Оповещения по электронной почте | mailer_address и mailer_pwd для отправителя Gmail, а также dst_emails для получателей |
| Ваши собственные правила блокировки | blacklist, whitelist, domain_blacklist и domain_whitelist |






