
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit

 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
Zero-Trust Cellular Defense Sub-Service для Android (обнаружение IMSI-Catcher, 2G SMS Blaster и 4G aLTEr и безопасная маршрутизация)
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 douglas-042/douglas-042-hq
Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…
 bombinisecurity/bombini
Агент мониторинга безопасности и песочницы на основе eBPF на базе Aya
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 falconforceteam/falcondash
Рабочая книга Azure — это панель мониторинга, которая визуализирует и исследует метрики эффективности обнаружения, помогая командам безопасности…
 sonitbahl/sshintel
Автономный SSH-хоніпот для перехоплення взаємодій атакуючих і перетворення їх на структуровану розвідку з кібербезпеки.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) IOC toolkit for Magento Open Source and Adobe Commerce. Detect compromised stores, Rust implants, PHP web shells,…
 safeagent-beihang/clawguard
Корпоративный набор инструментов безопасности для ИИ-агентов, обеспечивающий предварительный аудит, усиление конфигурации, обнаружение угроз в…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
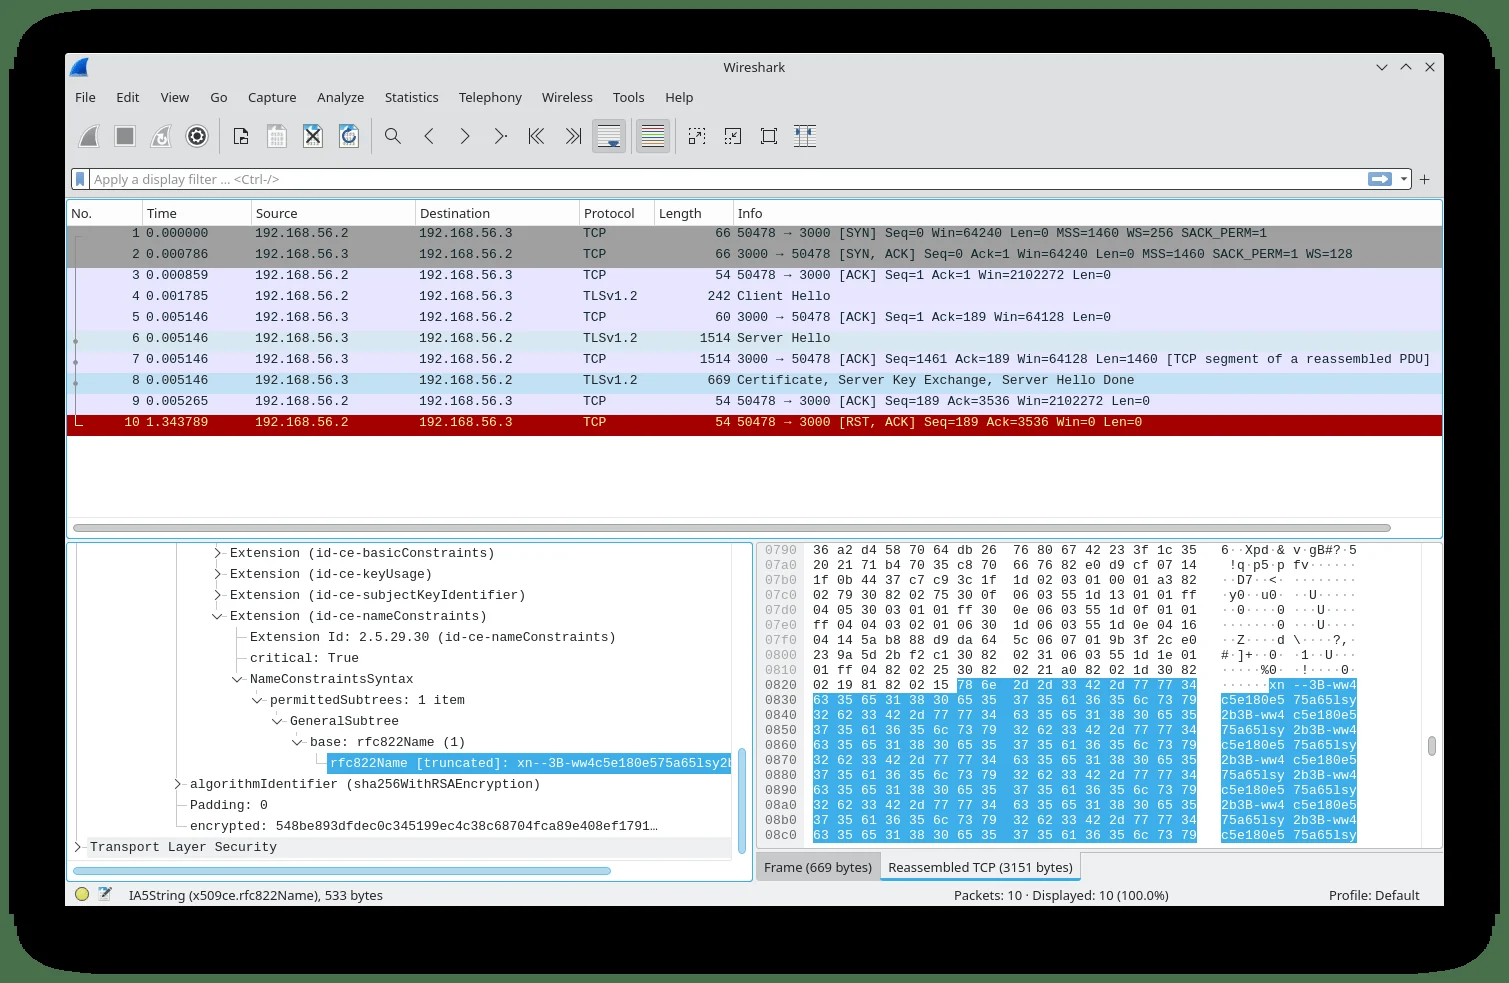 fox-it/spookyssl-pcaps
PCAP-файлы и сигнатуры Suricata для обнаружения попыток эксплуатации OpenSSL CVE-2022-3602, включая вредоносный клиентский/серверный трафик и примеры…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset — набор данных для обнаружения и оценки атак SPaT
 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…
 fankh/vulnerability-poc
CVE-лаборатории proof-of-concept, эксплойт-скрипты и правила обнаружения/предотвращения (Nginx, Apache, Snort, YARA) для CVE высокой степени…
 gmh5225/crowarmor
Драйвер безопасности ядра Linux, использующий LSM для укрепления системы, мониторинга и восстановления целостности таблицы системных вызовов, а также…
 withsecurelabs/lazarus-sigma-rules
Правила Sigma для обнаружения TTP-методов группировки Lazarus, охватывающие выполнение вредоносных документов, злоупотребление PowerShell,…








