Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LogsTotal — Мультидвижковое обнаружение Sigma с самостоятельным размещением для журналов событий | Kitploit
Инструменты/GitHubGitHub/wagga40/logstotal
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)Анализ уязвимостейЦифровая криминалистикаРазведка угрозОбнаружение ВторженийРеагирование на ИнцидентыАнализ Журналов
GitHubwagga40/logstotal

LogsTotal

Мультидвижковое обнаружение Sigma с самостоятельным размещением для журналов событий
Репозиторий
912317 ч 15 мин назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Сайт
Поделиться

LogsTotal

Логотип LogsTotal

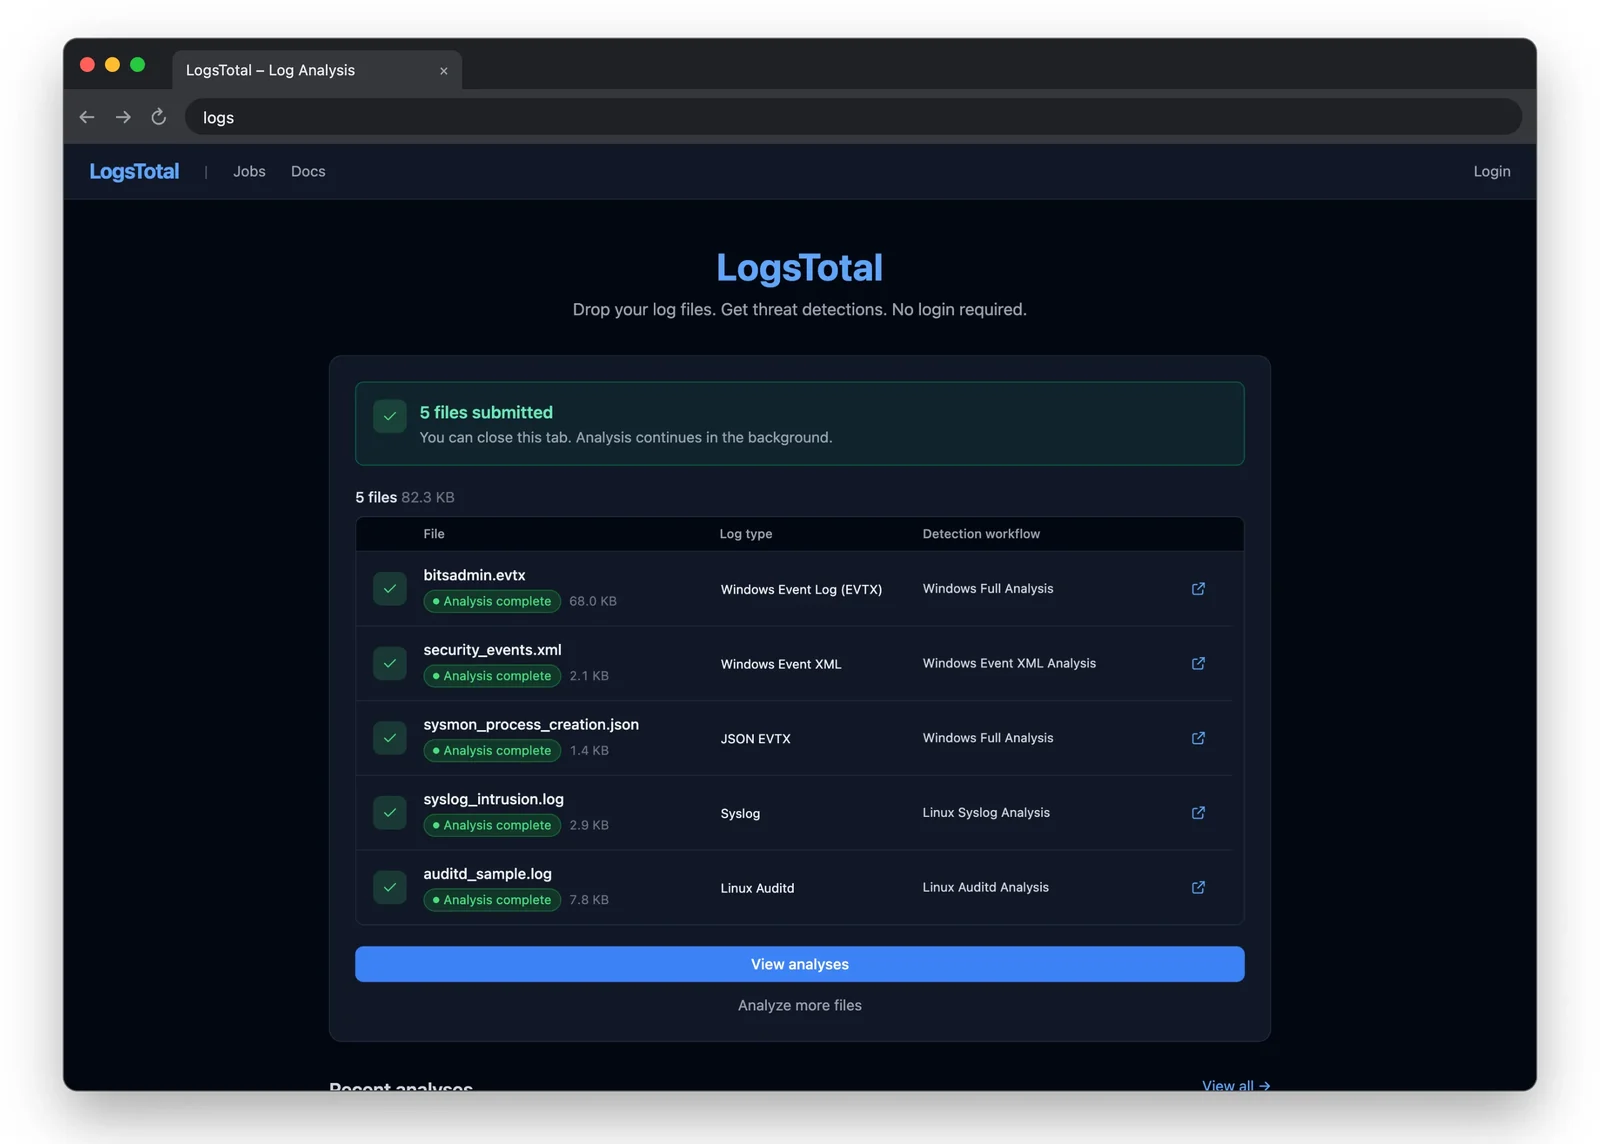
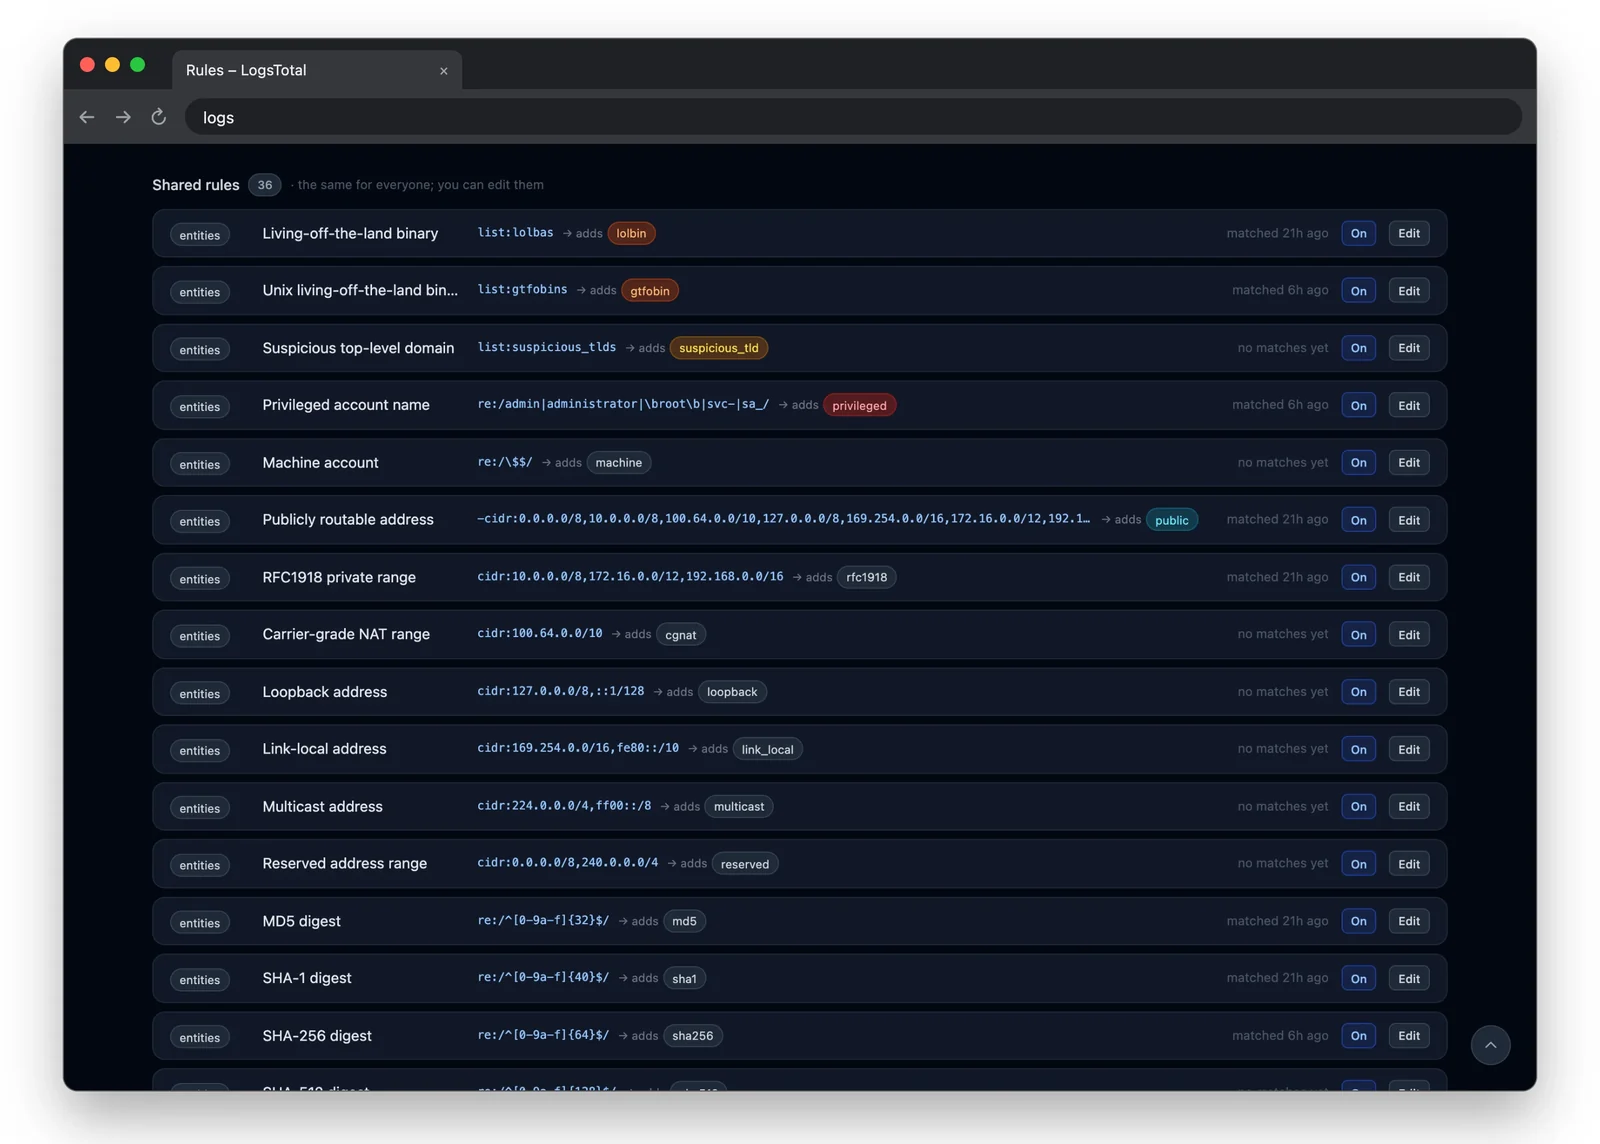
LogsTotal — это платформа для анализа логов, развёртываемая на собственном сервере. Загрузите файл лога — Windows EVTX или Event XML, Winlogbeat/EVTX JSON, auditd, syslog, экспорт journald, Sysmon для Linux — и несколько движков обнаружения прогонят по нему правила Sigma и сообщат, что нашёл каждый из них: находки, сгруппированные по критичности, контекст MITRE ATT&CK, задействованные сущности и инструменты аналитика поверх всего этого.

Для отправки файла или просмотра публичных результатов учётная запись не требуется.

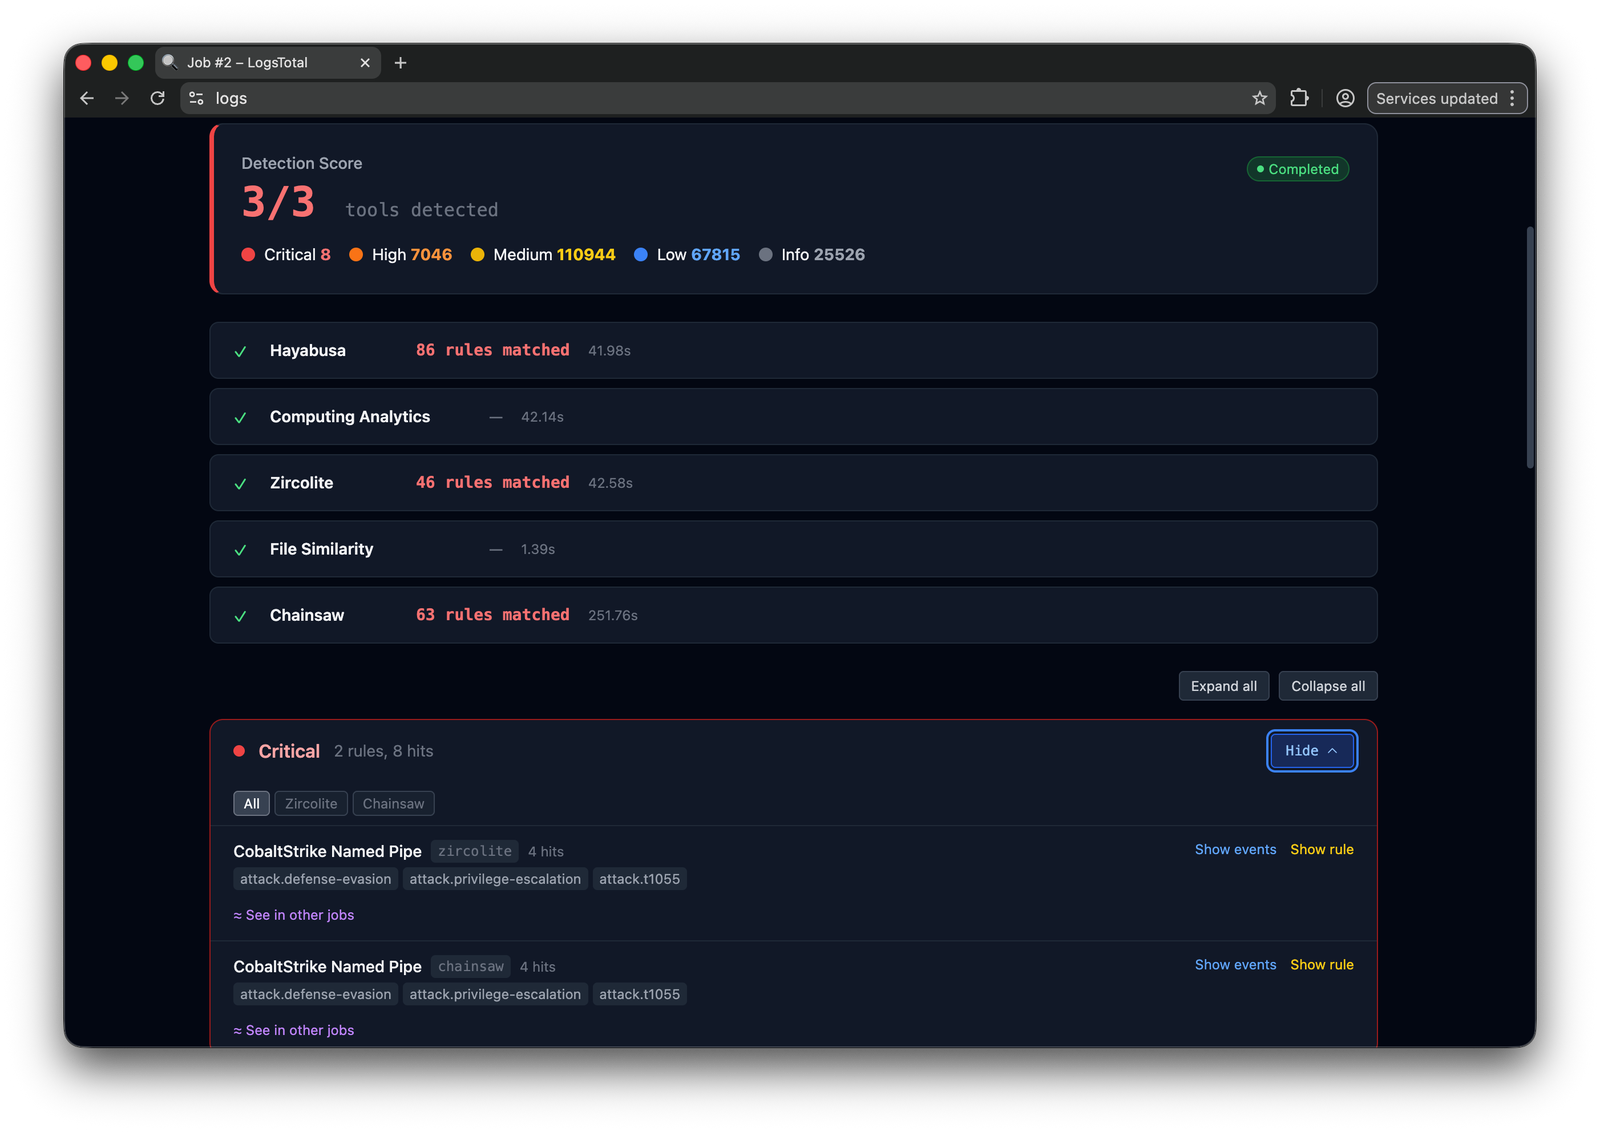
Движки обнаружения: Zircolite, Chainsaw, Hayabusa, ChopChopGo и RSigma. Добавление ещё одного требует записи в каталоге и адаптера с типизированным сопоставлением вывода — для бинарника или Docker-образа; см. Добавление адаптера инструмента.

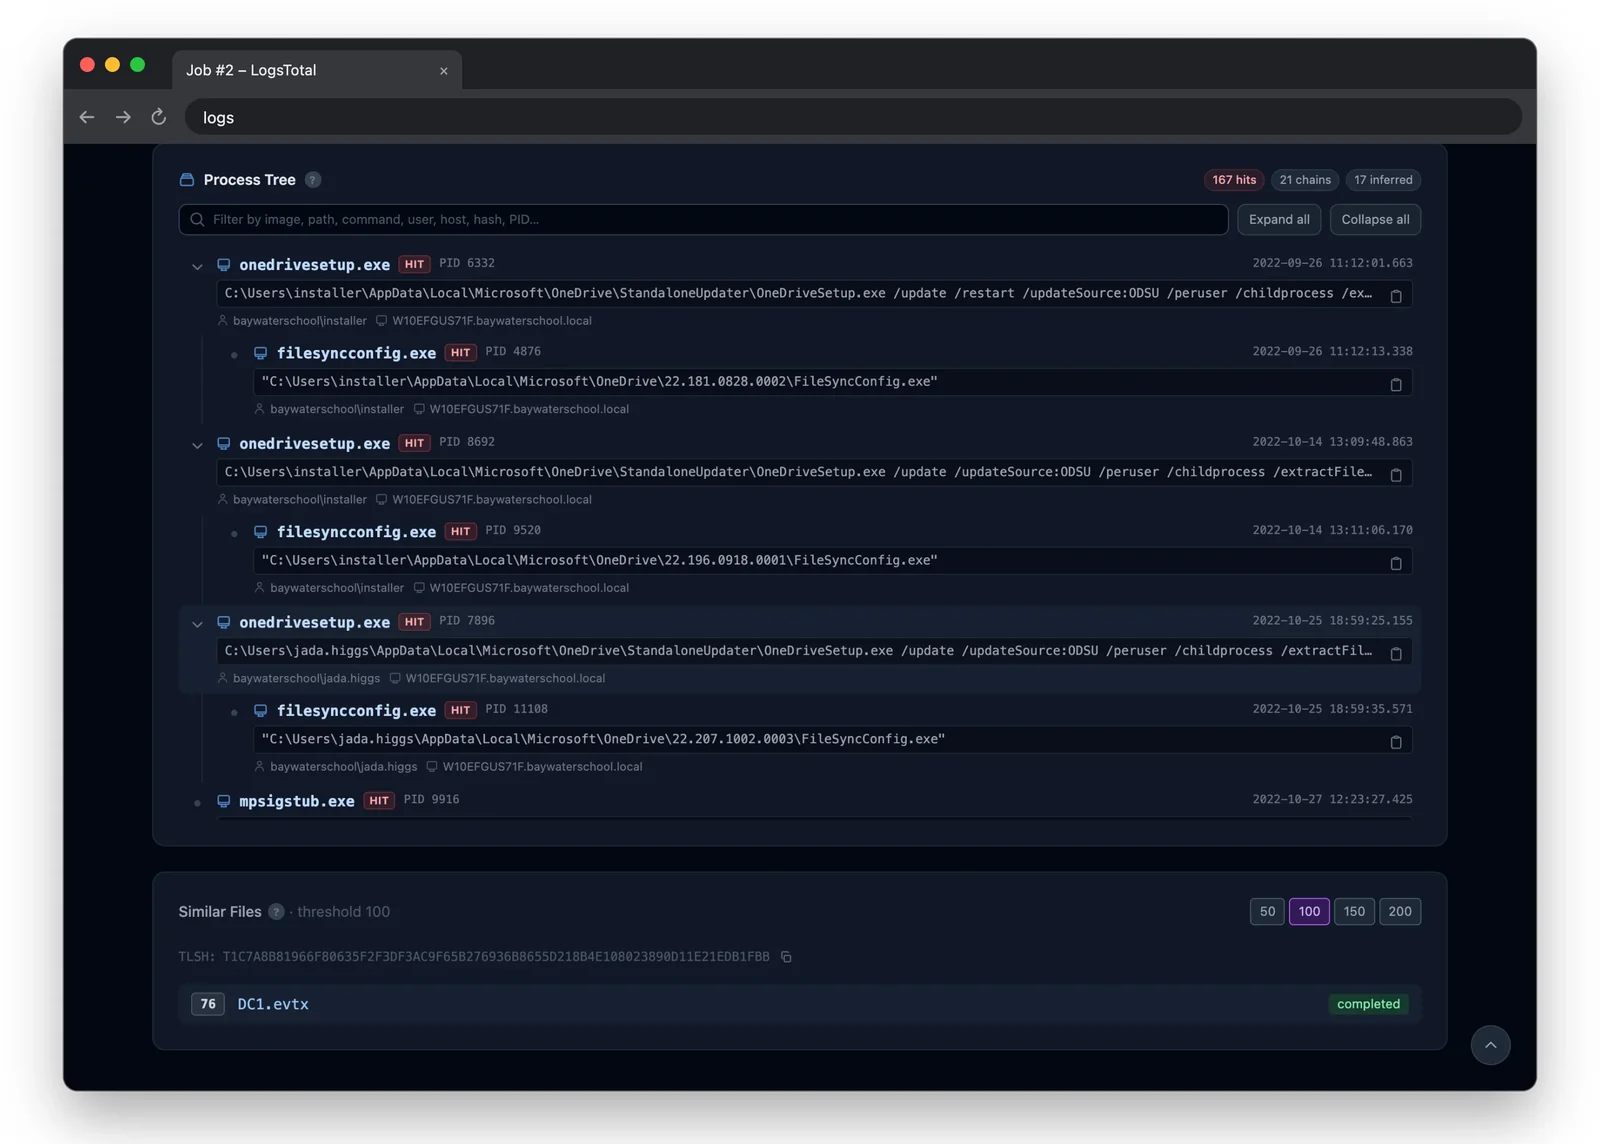
Скриншоты

Загрузка и рабочий процессОбнаружениеАналитика
Главный экранНаходкиАнализ
Хронология событийПравилаДерево процессов

Что вы получаете

  • Загрузите лог — получите отчёт об обнаружении. Доступны пять движков; рабочий процесс и тип лога определяют, какие движки запускаются. Тип лога определяется при загрузке.
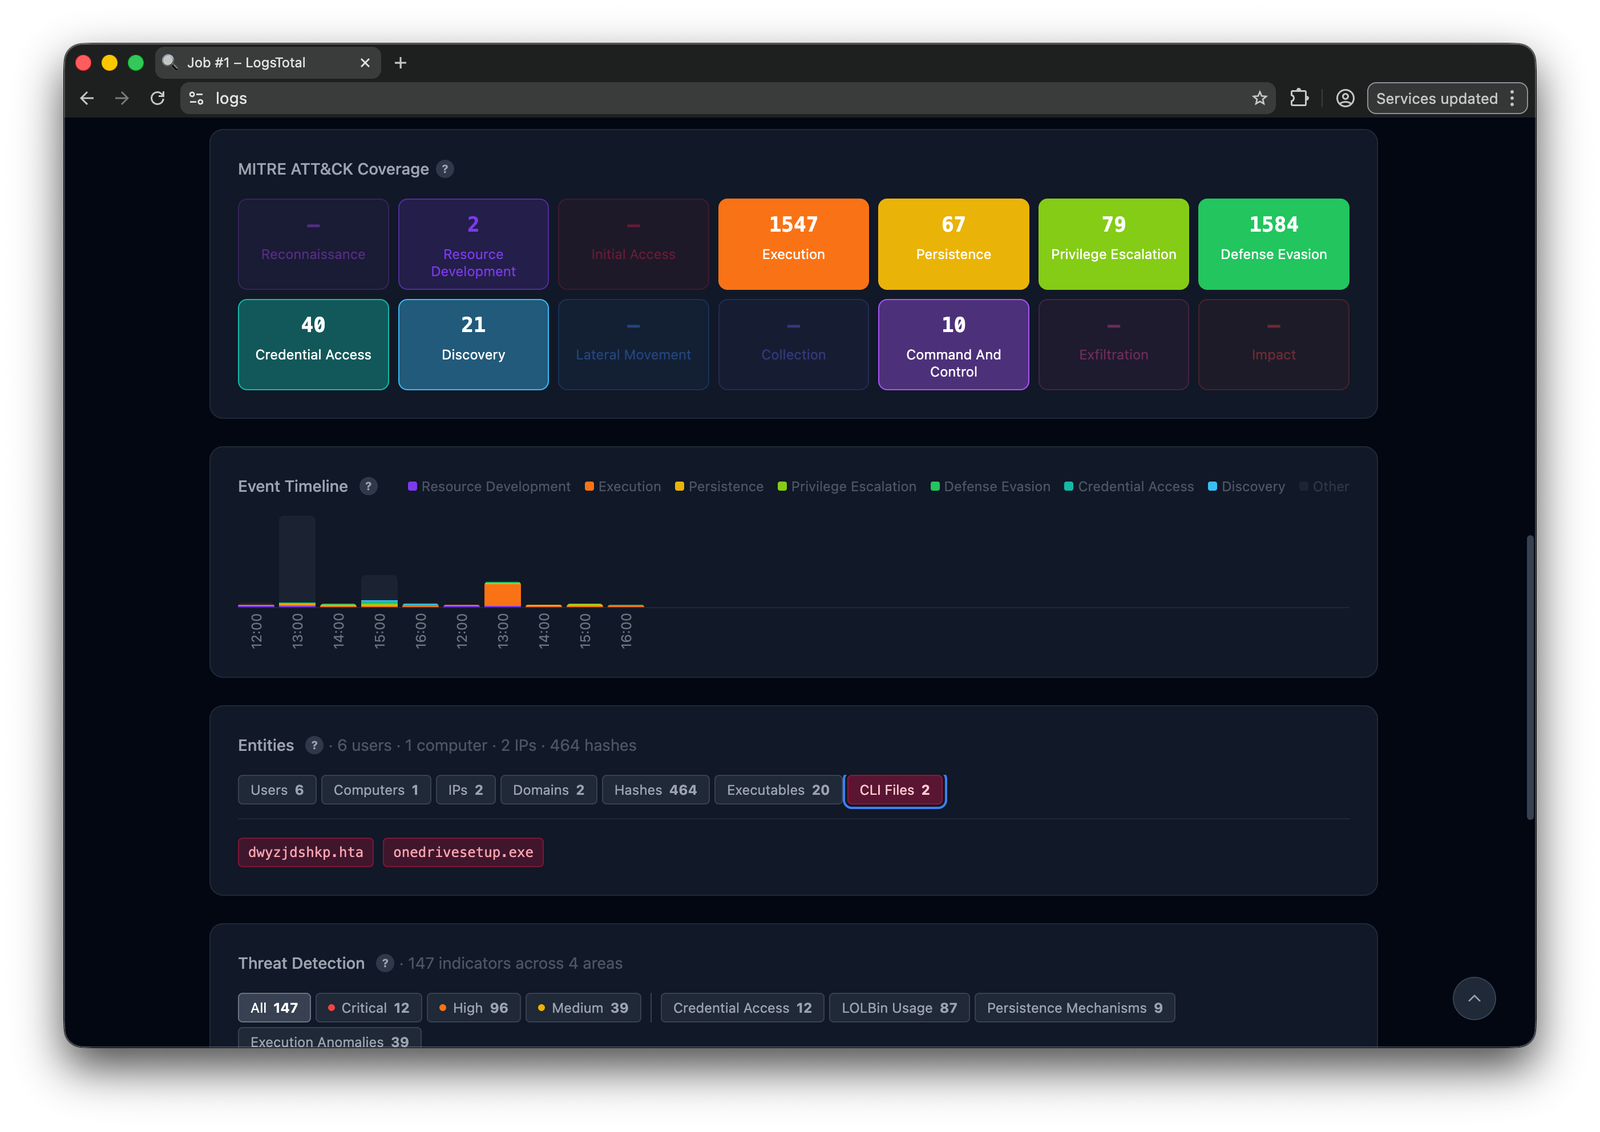
  • Контекст MITRE ATT&CK — тепловая карта тактик для каждой задачи.
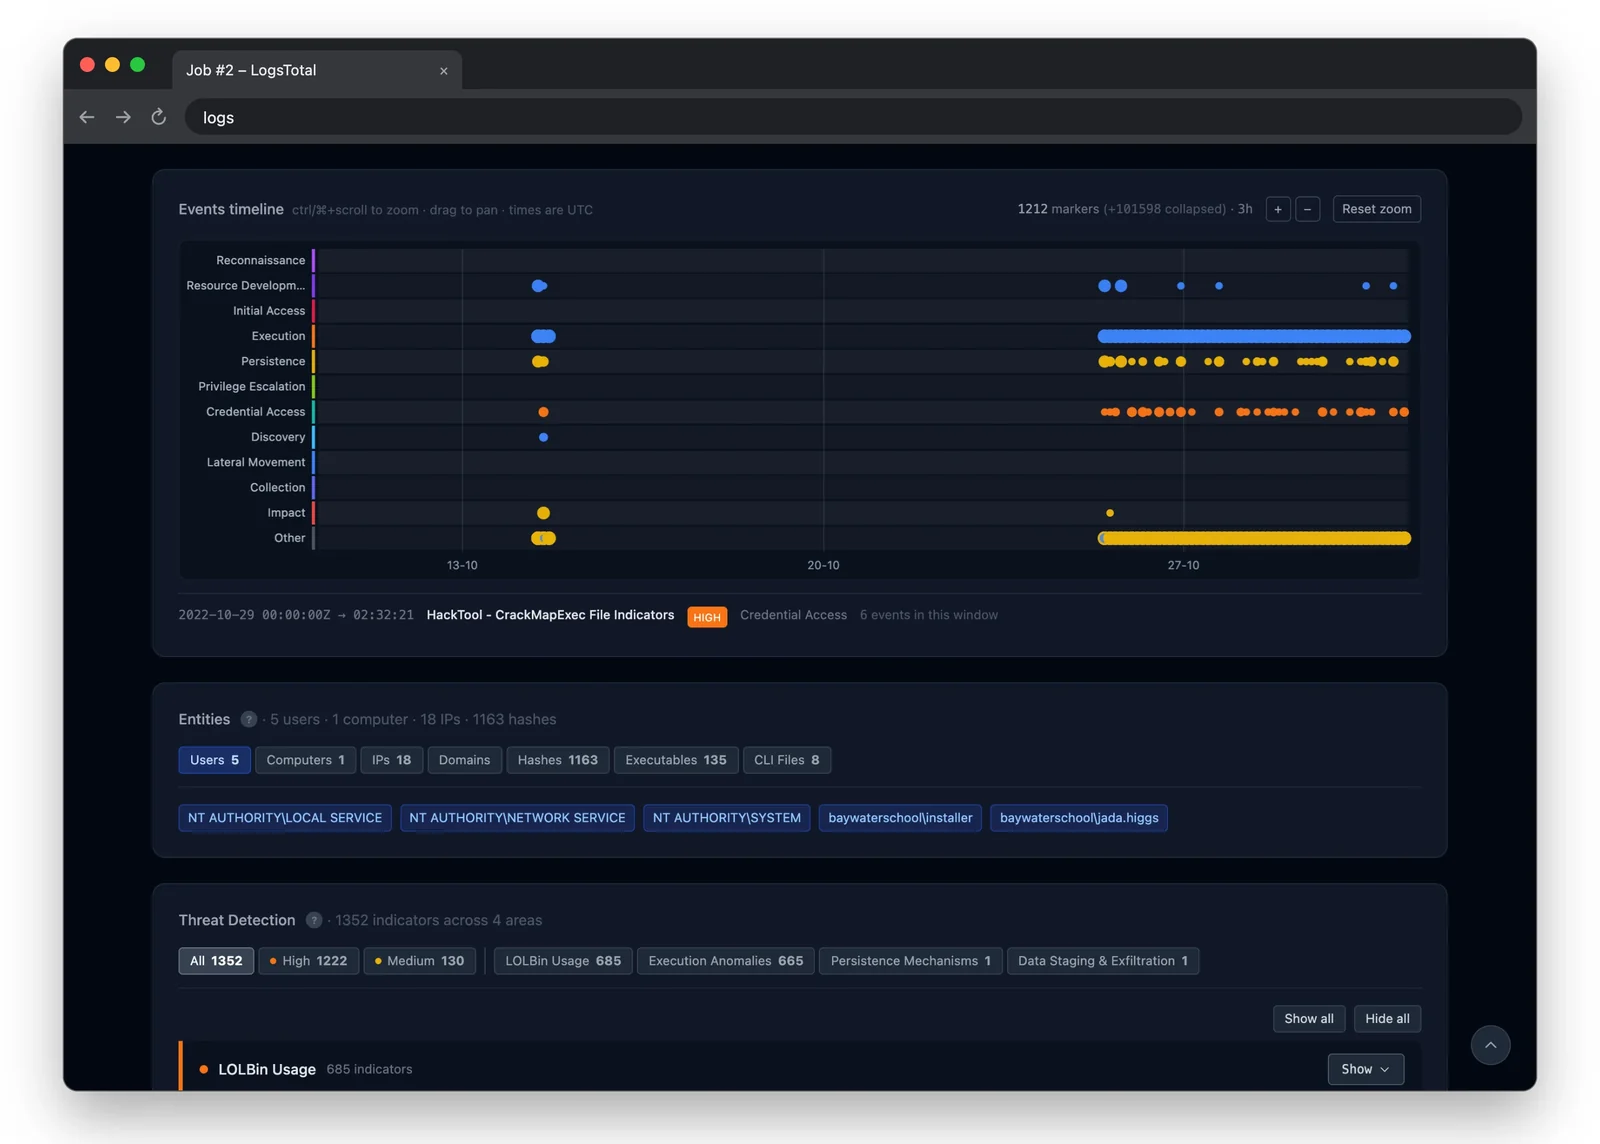
  • Две хронологии — почасовая гистограмма активности по тактикам и масштабируемая хронология по каждому оповещению.
  • Исследуйте каждое событие, а не только совпавшие: поиск, масштабируемая гистограмма, значения полей, стекинг (сначала самые редкие комбинации) и экспорт в CSV/NDJSON по индексу, который LogsTotal строит для каждой загрузки.
  • Деревья процессов по каждому созданию процесса в логе, с отметками обнаружений.
  • Извлечение сущностей и пивотинг, а также следственные дела.
  • Граф связей с обнаружением сообществ, поиском путей, раскраской угроз и экспортом в GraphML.
  • Правила — ваш собственный слой обнаружения поверх результатов анализа, с автотегированием, оповещениями и подписанными вебхуками.
  • Экспорт в остальной ваш стек — фид IOC (CSV/JSON/STIX/MISP), пакеты STIX, события MISP, наборы IOC в буфер обмена.
  • Нечёткое сходство — сопоставление TLSH между загрузками, а также кросс-задачная корреляция правил.

Модель доступа

ФункцияАдминистраторУчастникПользовательАноним
Загрузка и задачидададада
Приватные отправкидададанет
Исследование каждого события задачидадасвои задачинет
Аналитика (сущности, дела, правила)даданетнет
Страницы и рабочие процессы администратораданетнетнет

Администраторы назначают роли на /admin/users.

Предварительные требования

  • Ubuntu или Debian (протестированные платформы) с Docker Engine и плагином Compose.
  • 7z (p7zip-full), rsync и curl.
  • Python 3.11 или новее на хосте, только стандартная библиотека, для вспомогательных скриптов.
  • Для самих команд ничего не нужно: ./logstotal поставляет собственный закреплённый Task.
  • Настольный браузер шириной 1024px или больше для тех, кто будет этим пользоваться.

Полный список с командами установки приведён в разделе Предварительные требования.

Быстрый старт

Скачайте logstotal-<version>.7z со страницы релизов. На хосте:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart создаёт .env, генерирует все секреты — включая пароль администратора, который выводится один раз, поэтому сохраните его — собирает и проверяет стек, запускает его и ждёт ответа. Повторный запуск безопасен.

Затем откройте http://<host>:8000 и войдите, используя ADMIN_EMAIL из .env и выведенный пароль. Пошаговая версия, PostgreSQL и дальнейшие шаги описаны в разделе Установка на одном хосте.

Для обновления выполните ./logstotal upgrade из того же каталога: команда скачает последний релиз и применит его. ./logstotal upgrade:rollback восстанавливает предыдущий релиз на этом хосте или на каждом хосте парка. Каждый откат расходует свой снимок, поэтому повторный запуск возвращает на два релиза назад. См. Обновление и откат.

Документация

Документация для администраторов опубликована по адресу https://wagga40.github.io/LogsTotal/, и каждый релиз поставляется с ней в каталоге docs/:

  • Предварительные требования, затем установка на одном хосте, HTTPS с Caddy, установка на парк хостов или офлайн-установка
  • Конфигурация — все переменные окружения
  • Состояние, журналы и проверки первого дня
  • Обновление и откат
  • Безопасность и Известные ограничения
  • Команды — все команды ./logstotal

Руководство для аналитиков (отправка журналов, чтение результатов, Intel) встроено в приложение по адресу /docs. Участникам следует начать с раздела Локальная разработка.

Проект

Скачать инструмент