
 #1
Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.
Рекомендация Kitploit
 cybervenom01/mitigation_cve-2026-98432
Набор правил nftables, который устраняет CVE-2026-98432 в ядре Linux путём отбрасывания входящих IPv4 TCP-пакетов, содержащих IP-опции, при этом…
 scudraservicos/ume-device-tools
Скрипт обслуживания для компьютеров UME под управлением macOS и Linux.
 certbn/cve-2026-98432-linux-ipv4-tcp-ip-use-after-free
Рекомендательное руководство и руководство по обнаружению для CVE-2026-98432 — use-after-free в сокете запросов IPv4 TCP в Linux: анализ…
 certbn/cve-2026-97229-gitlab-ci-cd
Технический анализ и рекомендации по CVE-2026-97229 — целочисленному переполнению в регулярных выражениях GitLab CI/CD, позволяющему…
 datacenter-metrotel/mitigating-cve-2026-98432
Shell-скрипты для диагностики и устранения CVE-2026-98432 в Linux: обнаружение состояния MPTCP, проверка уровня патча ядра, отключение MPTCP и,…
 infokom-ki/cve-2026-98432-wazuh-
Политика Wazuh SCA, которая проверяет промежуточные меры защиты на уровне хоста для CVE-2026-98432, проверяя правила отбрасывания IP-опций в…
 certbn/cve-2021-44228-apache-log4j2-jndi-lookup
Учебный анализ CVE-2021-44228 (Log4Shell): первопричина, схема атаки через JNDI-инъекцию, патч-диффы, правила обнаружения, индикаторы компрометации и…
 carlosbustillordguez/cve-2026-98432-mitigation
Межсетевое экранирование для устранения CVE-2026-98432 в неисправленной ОС Linux.
 vmware/vcf-security-and-compliance-guidelines
Ресурсы по безопасности, соответствию требованиям и операционной устойчивости, применимые к VMware Cloud Foundation. Этот репозиторий является…
 quaerendir/cve-2026-123633-123007-nginx-audit
Только для чтения аудит POSIX sh для пяти CVE nginx из NGINX2Root (HTTP/2, HTTP/3, resolver, mail proxy), с оценкой по каждому CVE
 lng255639-cpu/comfyui-easyuse-cve-check-en
Навык Claude Code: проверка только для чтения, затронут ли ваш ComfyUI уязвимостью CVE-2026-123790 (обход пути в Easy-Use с переходом к RCE): версия,…
 lng255639-cpu/comfyui-easyuse-cve-check
Навык Claude Code для проверки без изменений, затронут ли ComfyUI уязвимостью CVE-2026-123790 (обход каталогов Easy-Use → RCE): версии, исправляющий…
 aminaljabre77-collab/outlook-ntlm-leak-investigation
Исследование и обнаружение zero-day уязвимости Outlook CVE-2026-124194 (утечка NTLM-хэша): цепочка атаки, поисковые запросы для обнаружения в Splunk,…
 foxcornlab/fortinet-scanner
Автономный CLI для триажа версий, который оценивает сборки FortiOS, FortiManager, FortiAnalyzer и FortiSASE по восьми CVE из Fortinet PSIRT, сообщая…
 theori-io/java4shell-runtime-patch-cve-2026-114938
Runtime JVMTI-агент, который отключает уязвимый intrinsic-механизм декодирования Base64 в работающих JVM с помощью директив компилятора и…
 kevtruo/security
Очищенные публичные отчёты о работе по безопасности домашней лаборатории, охватывающие управление изменениями, облачную идентификацию и обнаружение,…
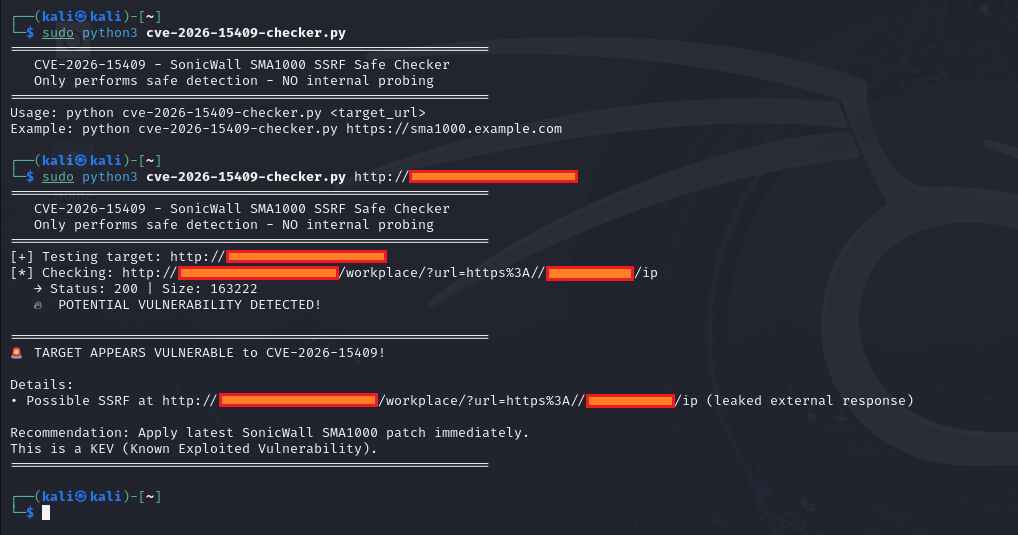 ashrafzaryouh/cve-2026-15409
Документация по рекомендациям для CVE-2026-15409 — критической неаутентифицированной SSRF-уязвимости в устройствах SonicWall SMA1000, охватывающая…
 sonofabot/-cve-2026-18963-poc
Рабочий PoC для CVE-2026-18963 — неаутентифицированный захват учётной записи в потоке восстановления пароля Keycloak, а также скрипт развёртывания…








