
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Реагирование на Инциденты — Страница 6 | Kitploit
Категории

Реагирование на Инциденты

Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2k0 дней назад
osquery preview#2

osquery

GitHubosquery/osquery
23.4k7 ч 13 мин назад
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5k1 день назад
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16 дней назад
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5k1 месяц назад
fleet preview#6

fleet

GitHubfleetdm/fleet
7.1k5 ч 6 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1 день назад
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2k0 дней назад
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6k1 день назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1436 результатов
ALEAPP preview

ALEAPP

GitHubabrignoni/aleapp

Android Logs Events And Protobuf Parser

mobile-forensicsdigital-forensicsincident-response+1
1.0k6 ч 36 мин назад
Live-Forensicator preview

Live-Forensicator

GitHubjohnng007/live-forensicator

Cross-platform incident response and live forensic artifact collector with built-in detection, structured analysis, and report generation — designed…
incident-response
6291 день назад
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Сканирует все запущенные процессы. Распознает и извлекает различные потенциально вредоносные импланты (замененные/внедренные PEs, shellcodes, hooks,…

defensive-toolsmemory-forensicsforensics+2
2.4k4 месяцев назад
attackgen preview

attackgen

GitHubmrwadams/attackgen

AttackGen — это инструмент тестирования реагирования на инциденты кибербезопасности, использующий возможности больших языковых моделей и комплексный…

ctfpenetration-testingthreat-intelligence+5
1.2k3 дней назад
connectors preview

connectors

GitHubopencti-platform/connectors

Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…

defensive-toolsioc-managementthreat-feeds-aggregators+5
59011 ч 31 мин назад
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Извлечение учетных данных Windows непосредственно из снимков памяти виртуальных машин и виртуальных дисков
password-crackingmemory-forensicsvulnerability-analysis+7
1.5k21 ч 42 мин назад
auditd preview

auditd

GitHubneo23x0/auditd

Лучшие практики настройки Auditd

defensive-toolsconfiguration-auditingforensics+3
1.9k5 месяцев назад
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Декодеры на Python для распространенных троянов удаленного доступа
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1k5 лет назад
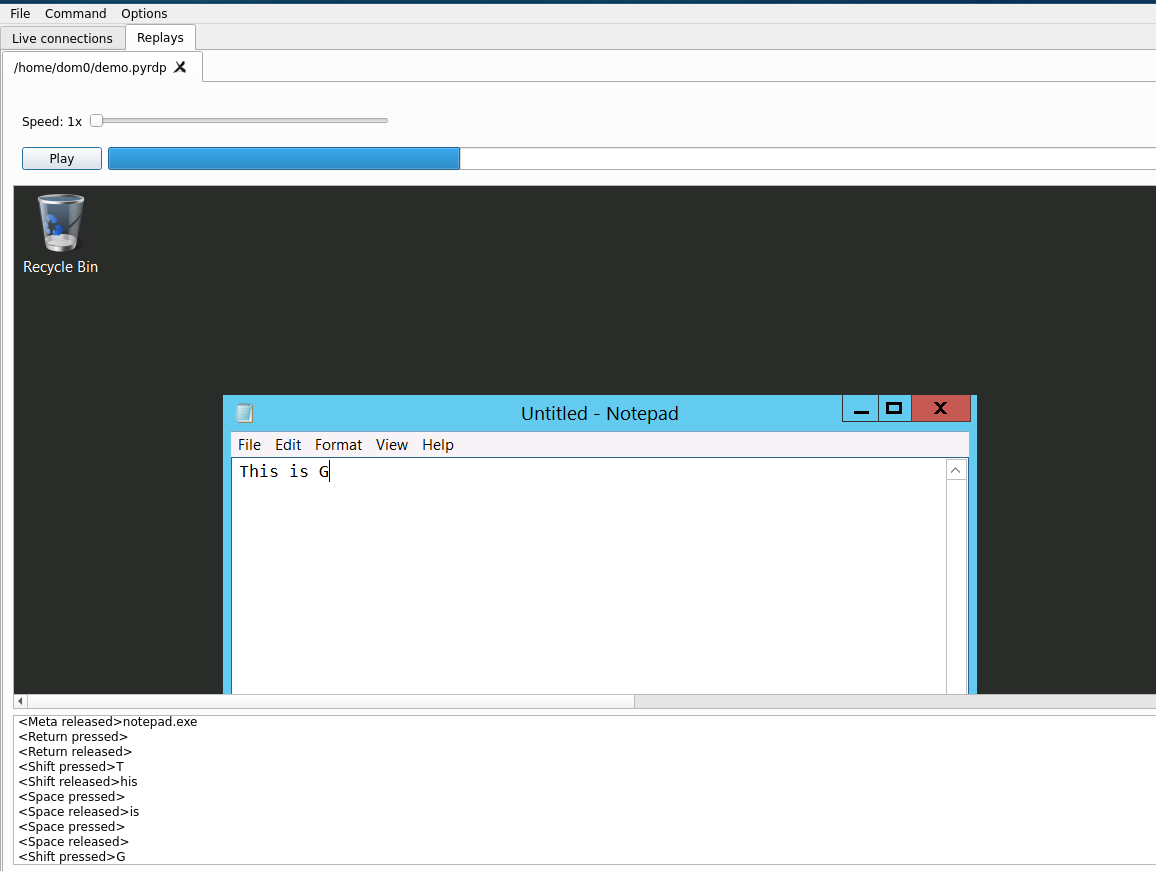
pyrdp preview

pyrdp

GitHubgosecure/pyrdp

RDP монстр-посередине (mitm) и библиотека для Python с возможностью просматривать соединения в реальном времени или после события

exploitationnetwork-forensicsinformation-gathering+9
1.8k5 месяцев назад
LiME preview

LiME

GitHubjtsylve/lime

Модуль ядра для захвата энергозависимой памяти с устройств Linux и Android, создающий криминалистически достоверные дампы на диск или по сети.
memory-forensicsforensicsmobile-forensics+2
2.1k6 месяцев назад
APT-Hunter preview

APT-Hunter

GitHubahmedkhlief/apt-hunter

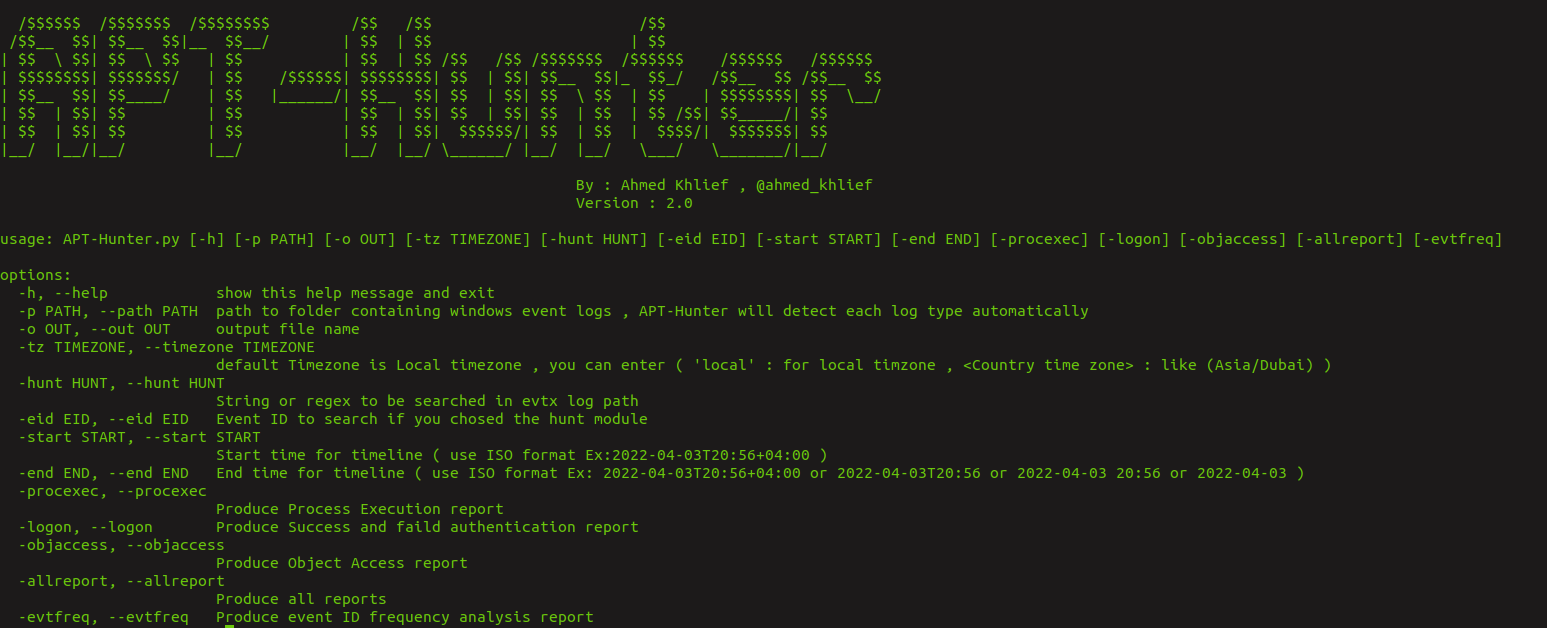
APT-Hunter — это инструмент поиска угроз (Threat Hunting) для журналов событий Windows, созданный с подходом фиолетовой команды (purple team) для…
forensicsthreat-intelligenceincident-response+1
1.4k1 месяц назад
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

Многоплатформенный инструмент для сбора памяти.

memory-forensicsforensicsdigital-forensics+1
1.0k6 дней назад
defenseclaw preview

defenseclaw

GitHubcisco-ai-defense/defenseclaw

Security Governance for Agentic AI
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
8171 день назад
uac preview

uac

GitHubtclahr/uac

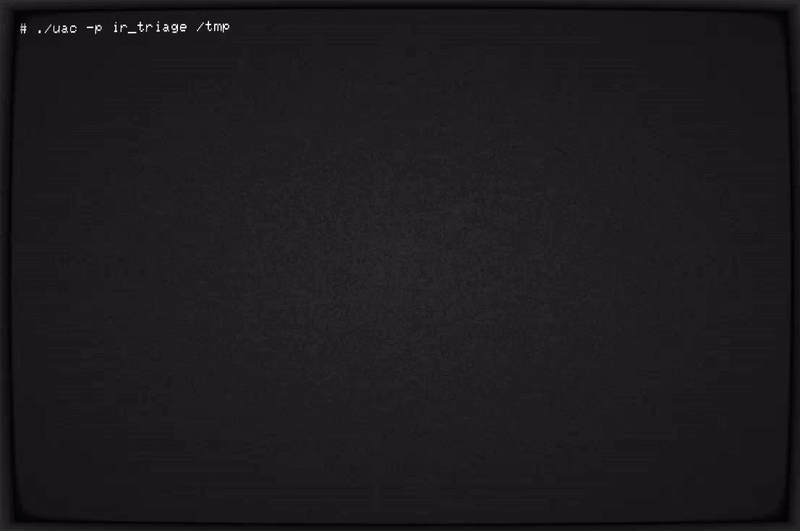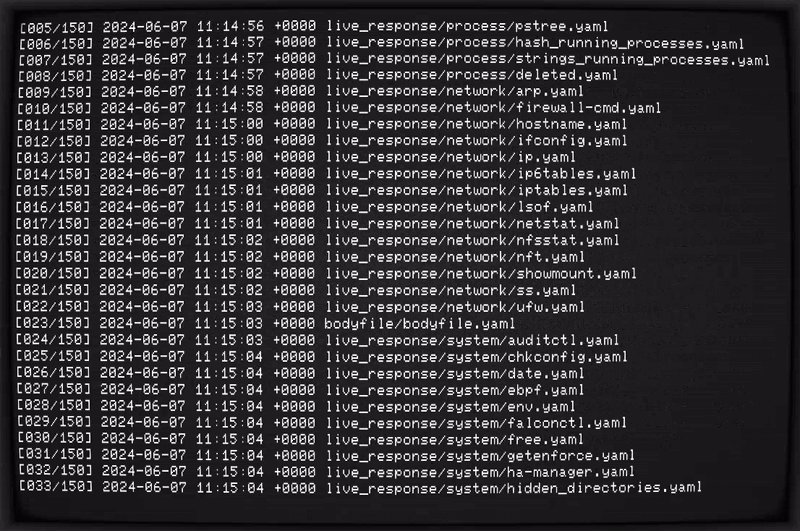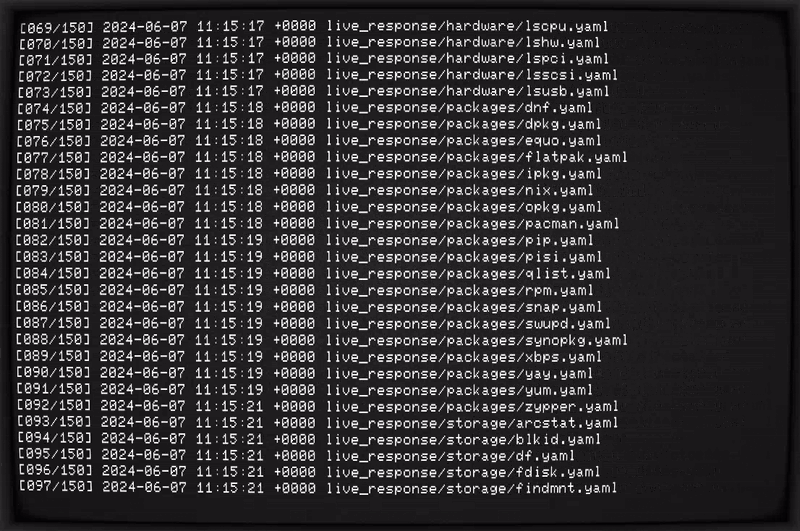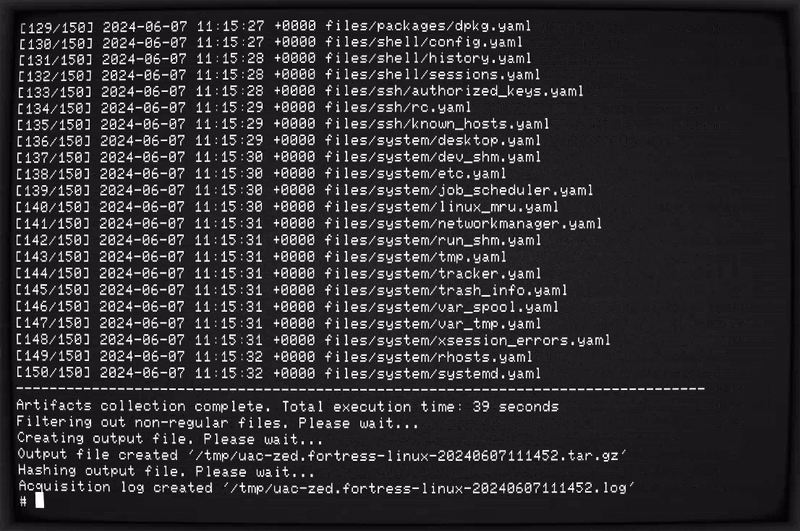
Портативный инструмент для реагирования на инциденты без зависимостей, который автоматизирует сбор криминалистических артефактов из Unix-подобных…

memory-forensicsforensicsinformation-gathering+3
1.4k1 месяц назад
dissect preview

dissect

GitHubfox-it/dissect

Dissect — это платформа и набор инструментов для цифровой криминалистики и реагирования на инциденты, которые позволяют быстро получать доступ и…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k5 дней назад
turbinia preview

turbinia

GitHubgoogle/turbinia

Автоматизация и масштабирование инструментов цифровой криминалистики

forensicsdigital-forensicscloud-security+1
79211 дней назад
numbat preview

numbat

GitHubperplexityai/numbat

Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
defensive-toolsioc-managementscripting-automation+7
1.1k8 дней назад
doublepulsar-detection-script preview

doublepulsar-detection-script

GitHubwithsecurelabs/doublepulsar-detection-script

Скрипт на Python2 для сканирования сети с целью обнаружения систем Windows, скомпрометированных с помощью импланта DOUBLEPULSAR.


vulnerability-scannersnetwork-securitymalware-analysis+2
1.0k9 лет назад
Назад1…567…80Вперёд







