kubeshark
Сетевая наблюдаемость на базе eBPF для Kubernetes. Индексирует трафик L4/L7 с полным контекстом K8s, расшифровывает TLS без ключей. Доступна для…
Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.

Сетевая наблюдаемость на базе eBPF для Kubernetes. Индексирует трафик L4/L7 с полным контекстом K8s, расшифровывает TLS без ключей. Доступна для…

Платформа с открытым исходным кодом для защиты и управления конечными точками посредством MDM, управления исправлениями, развёртывания программного…

Cowrie SSH/Telnet ловушка https://docs.cowrie.org/

Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…

Шаблон конфигурации Sysmon с комментариями для высококачественного отслеживания событий Windows, охоты за угрозами и реагирования на инциденты.…

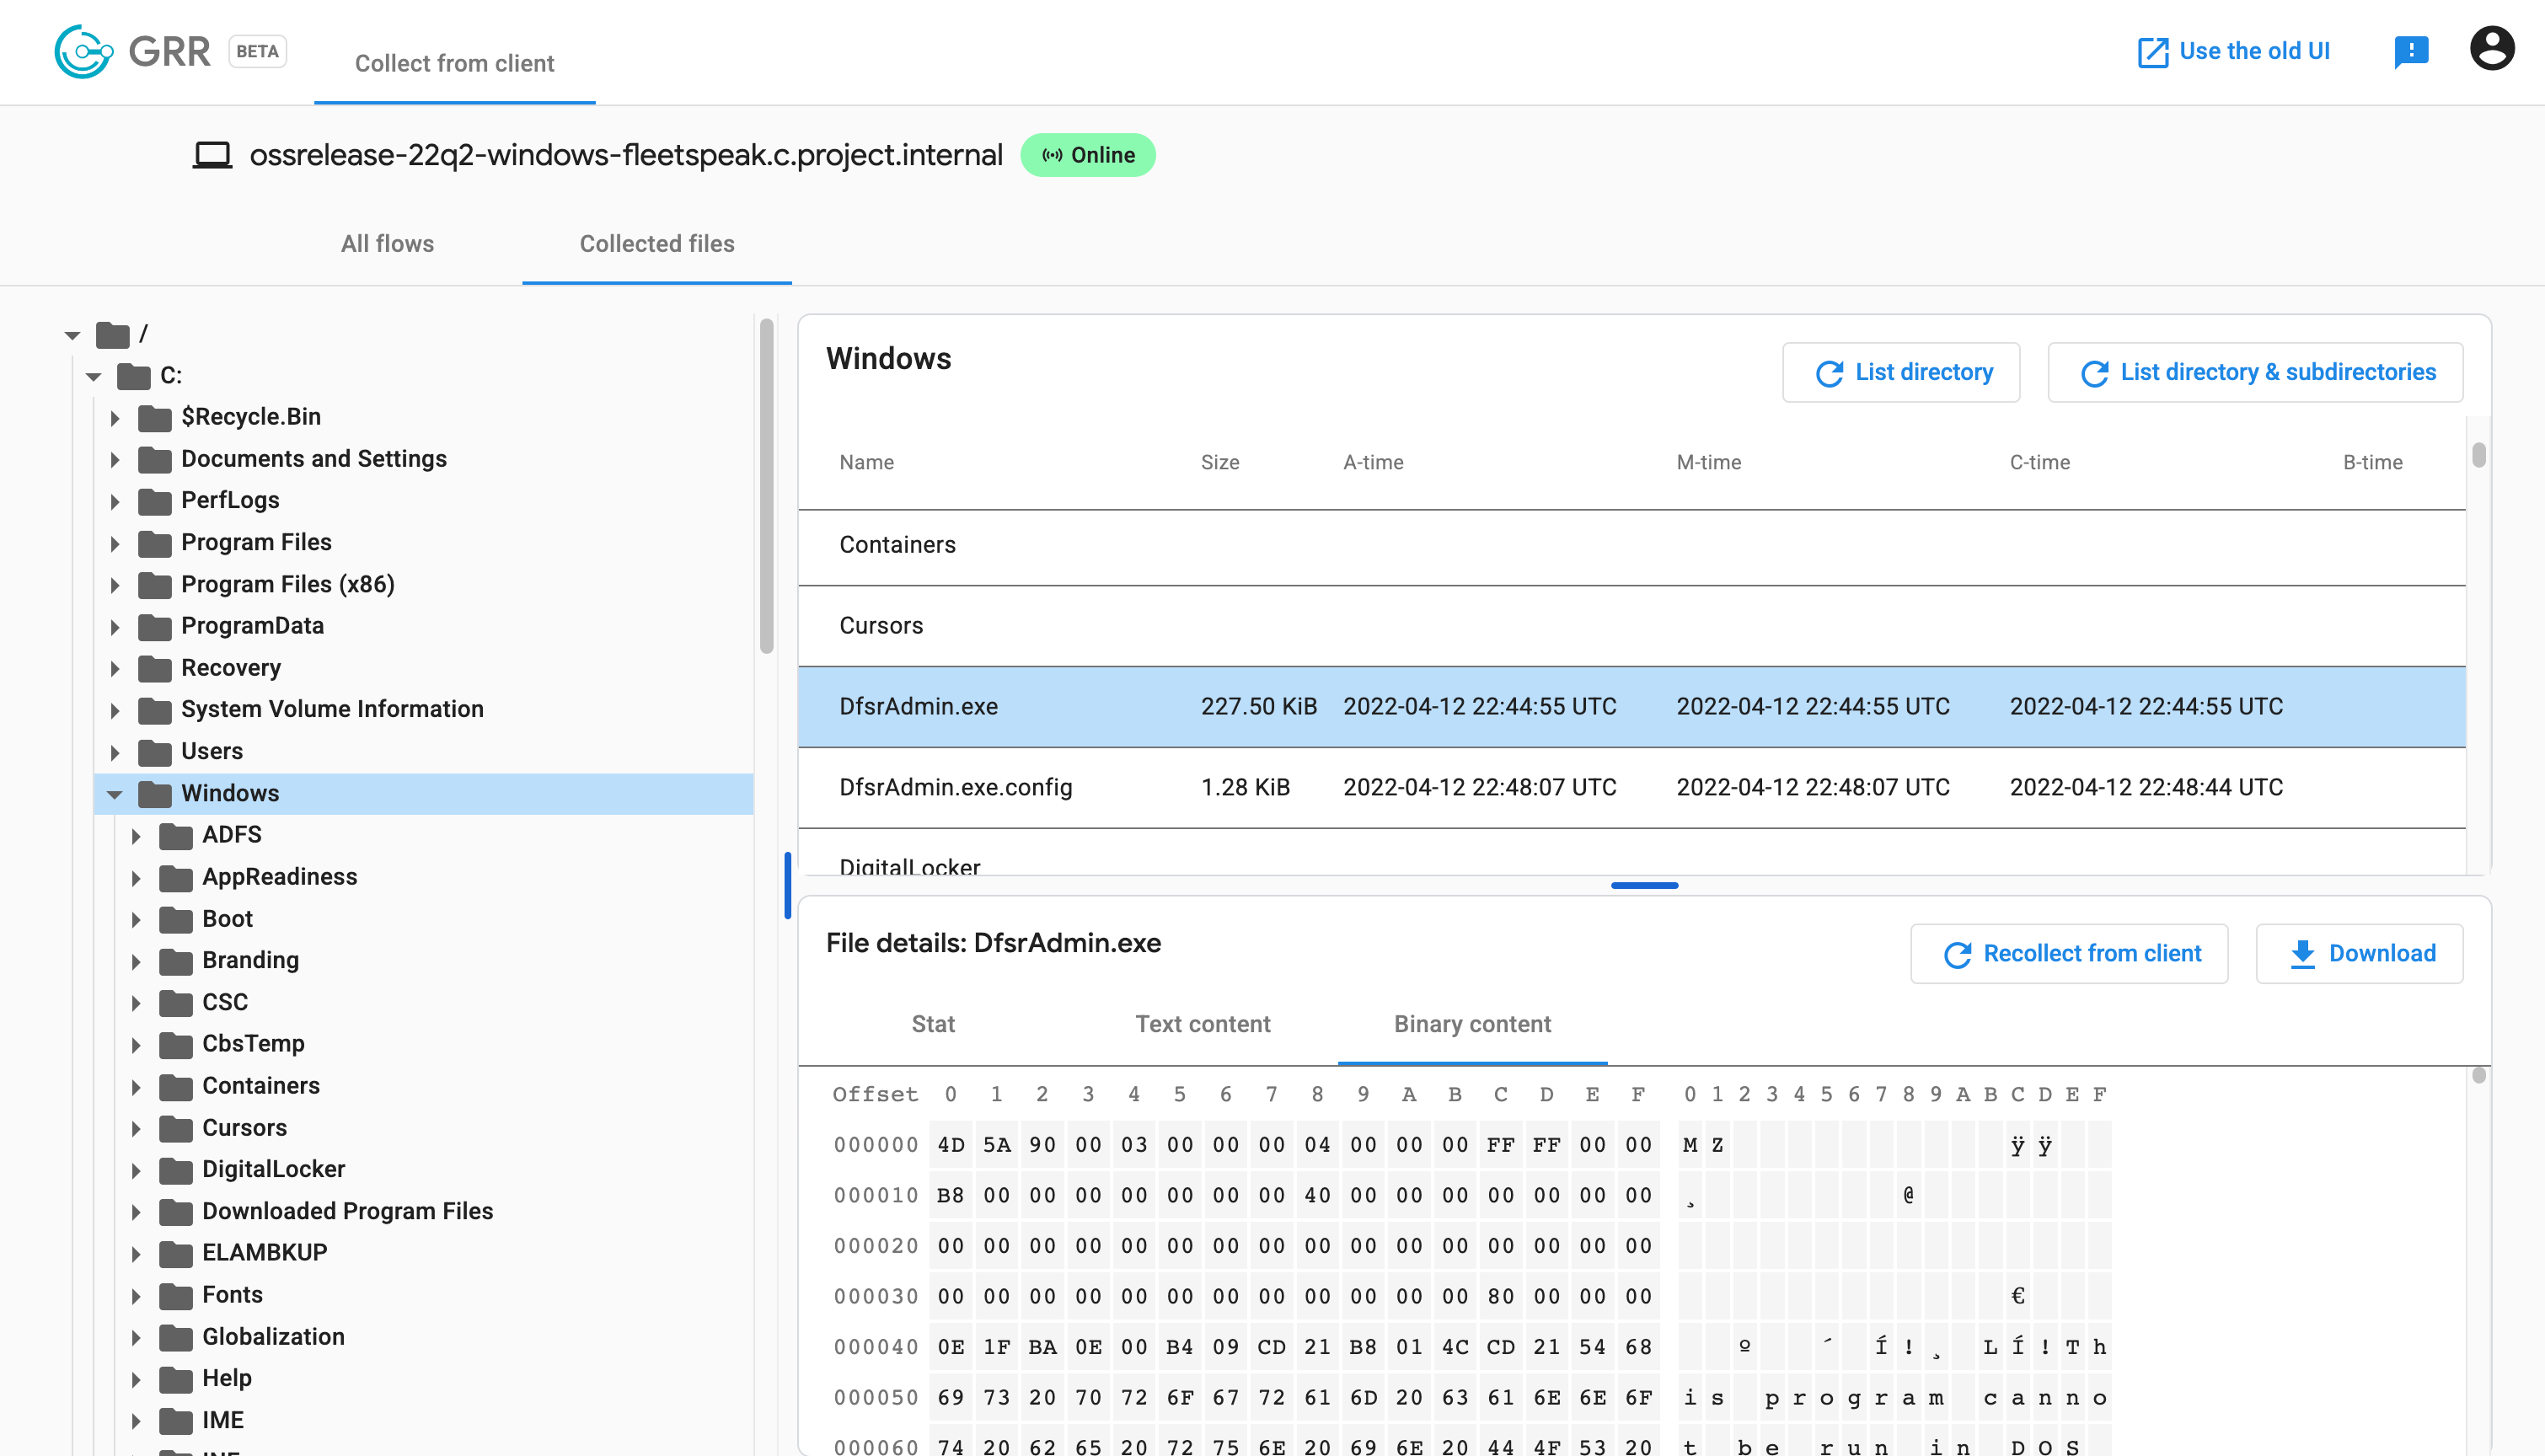
Фреймворк для удаленной криминалистики на живых системах и реагирования на инциденты с агентом на Python для сбора криминалистических данных с…

Автоматизированная платформа эмуляции противника

Инструменты и методы для синей команды / реагирования на инциденты

Легковесный инструмент для песочницы, обеспечивающий соблюдение ограничений файловой системы и сети для произвольных процессов на уровне ОС, без…

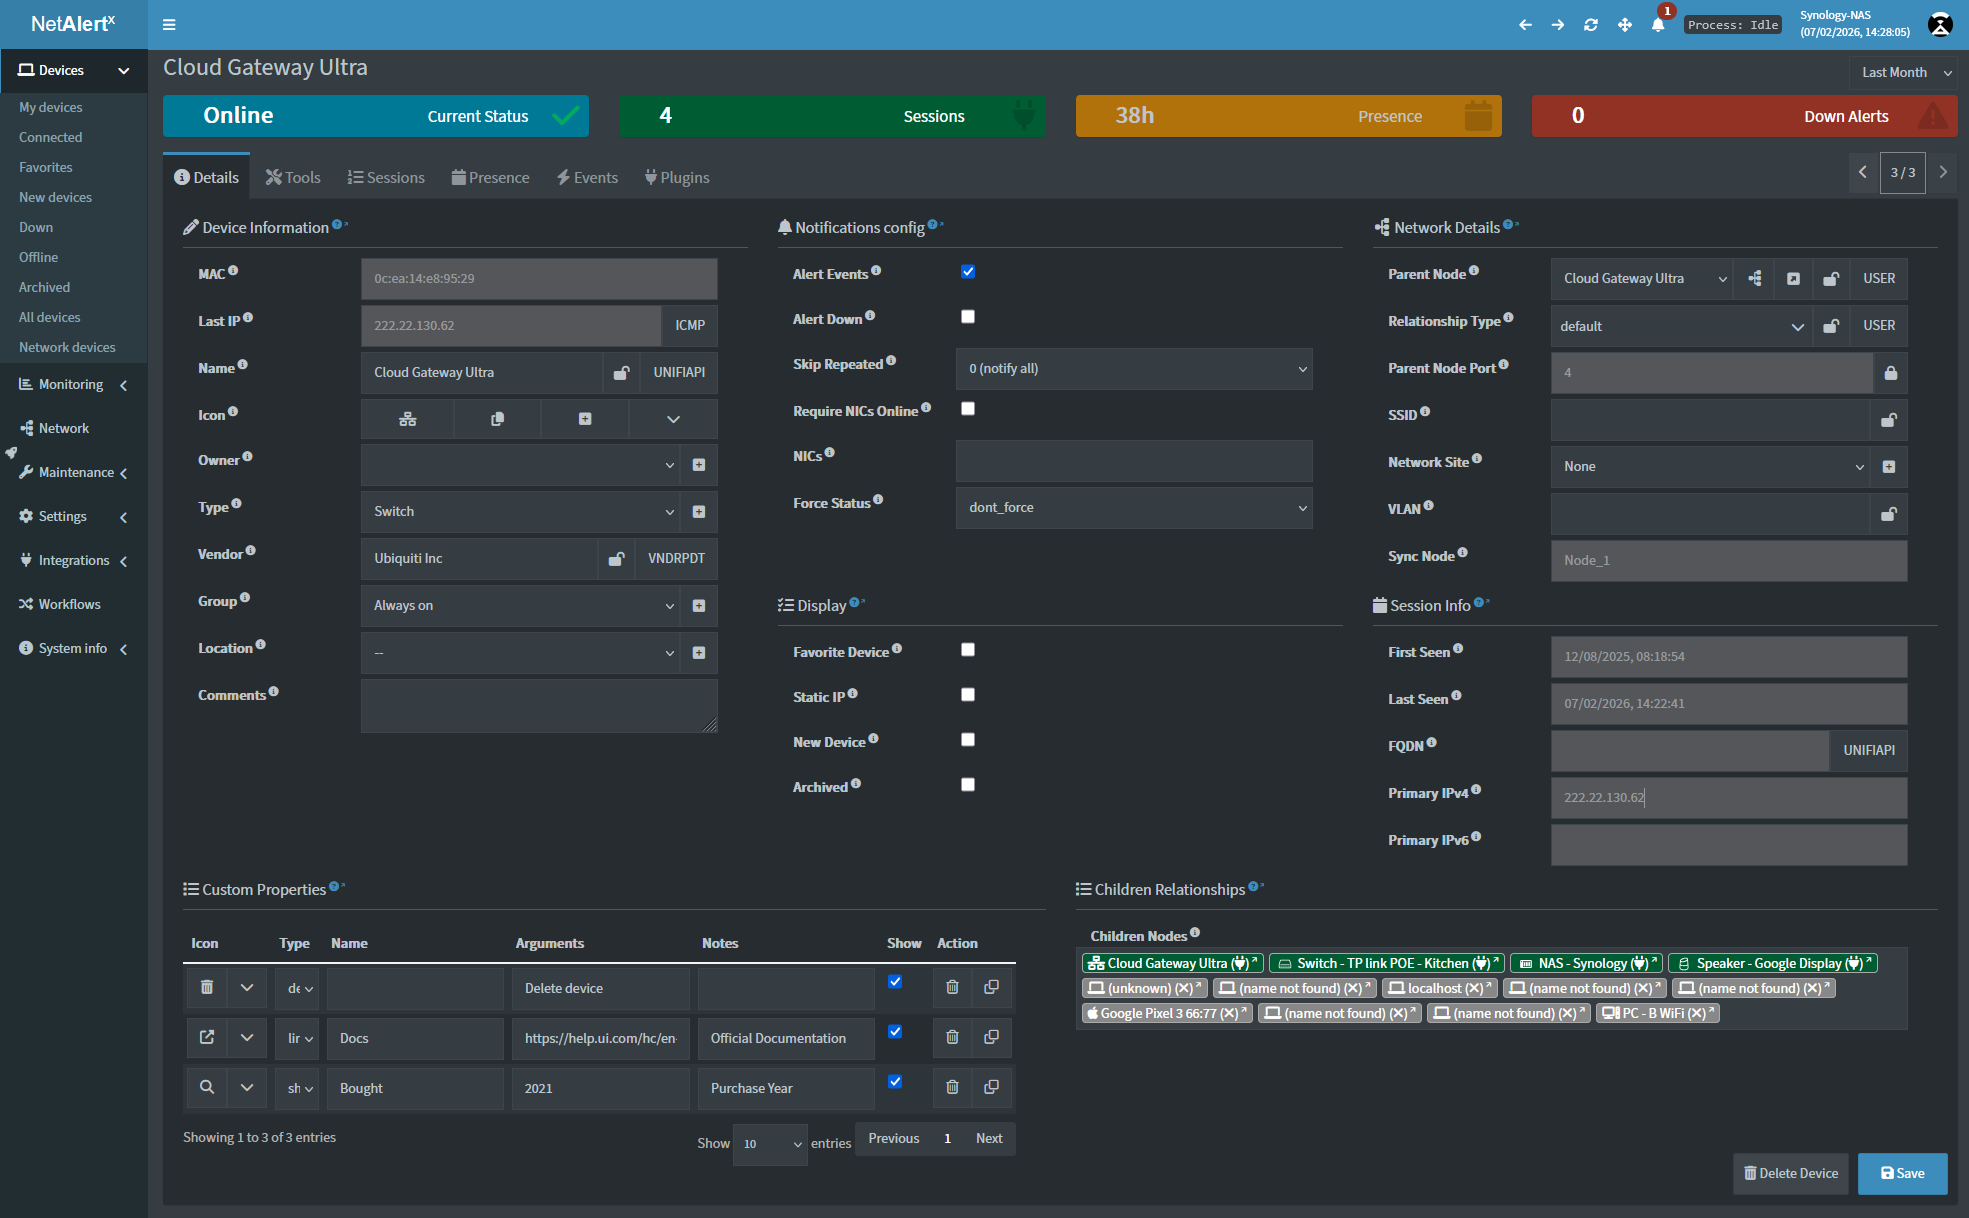
Централизованная видимость сети и непрерывное обнаружение активов. Отслеживайте устройства, обнаруживайте изменения и оставайтесь в курсе событий в…

:computer:🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.

Расширенная платформа для извлечения цифровых артефактов из образцов энергозависимой памяти (ОЗУ), обеспечивающая глубокий криминалистический анализ…

Платформа GRC для управления рисками, соответствия требованиям и аудита с более чем 200 фреймворками, автоматическим сопоставлением контролей,…

Фреймворк знаний по безопасности, поддерживаемый командой ffffffff0x, включает, но не ограничивается: веб-безопасность, безопасность промышленных…


Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…

FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.

Криминалистическая библиотека и CLI-инструментарий для анализа образов дисков и файловых систем, восстановления удалённых данных, построения…