
 #1
Инструменты для создания поддельных личностей, подделки коммуникаций и выдачи себя за цели для социальной инженерии.
Рекомендация Kitploit
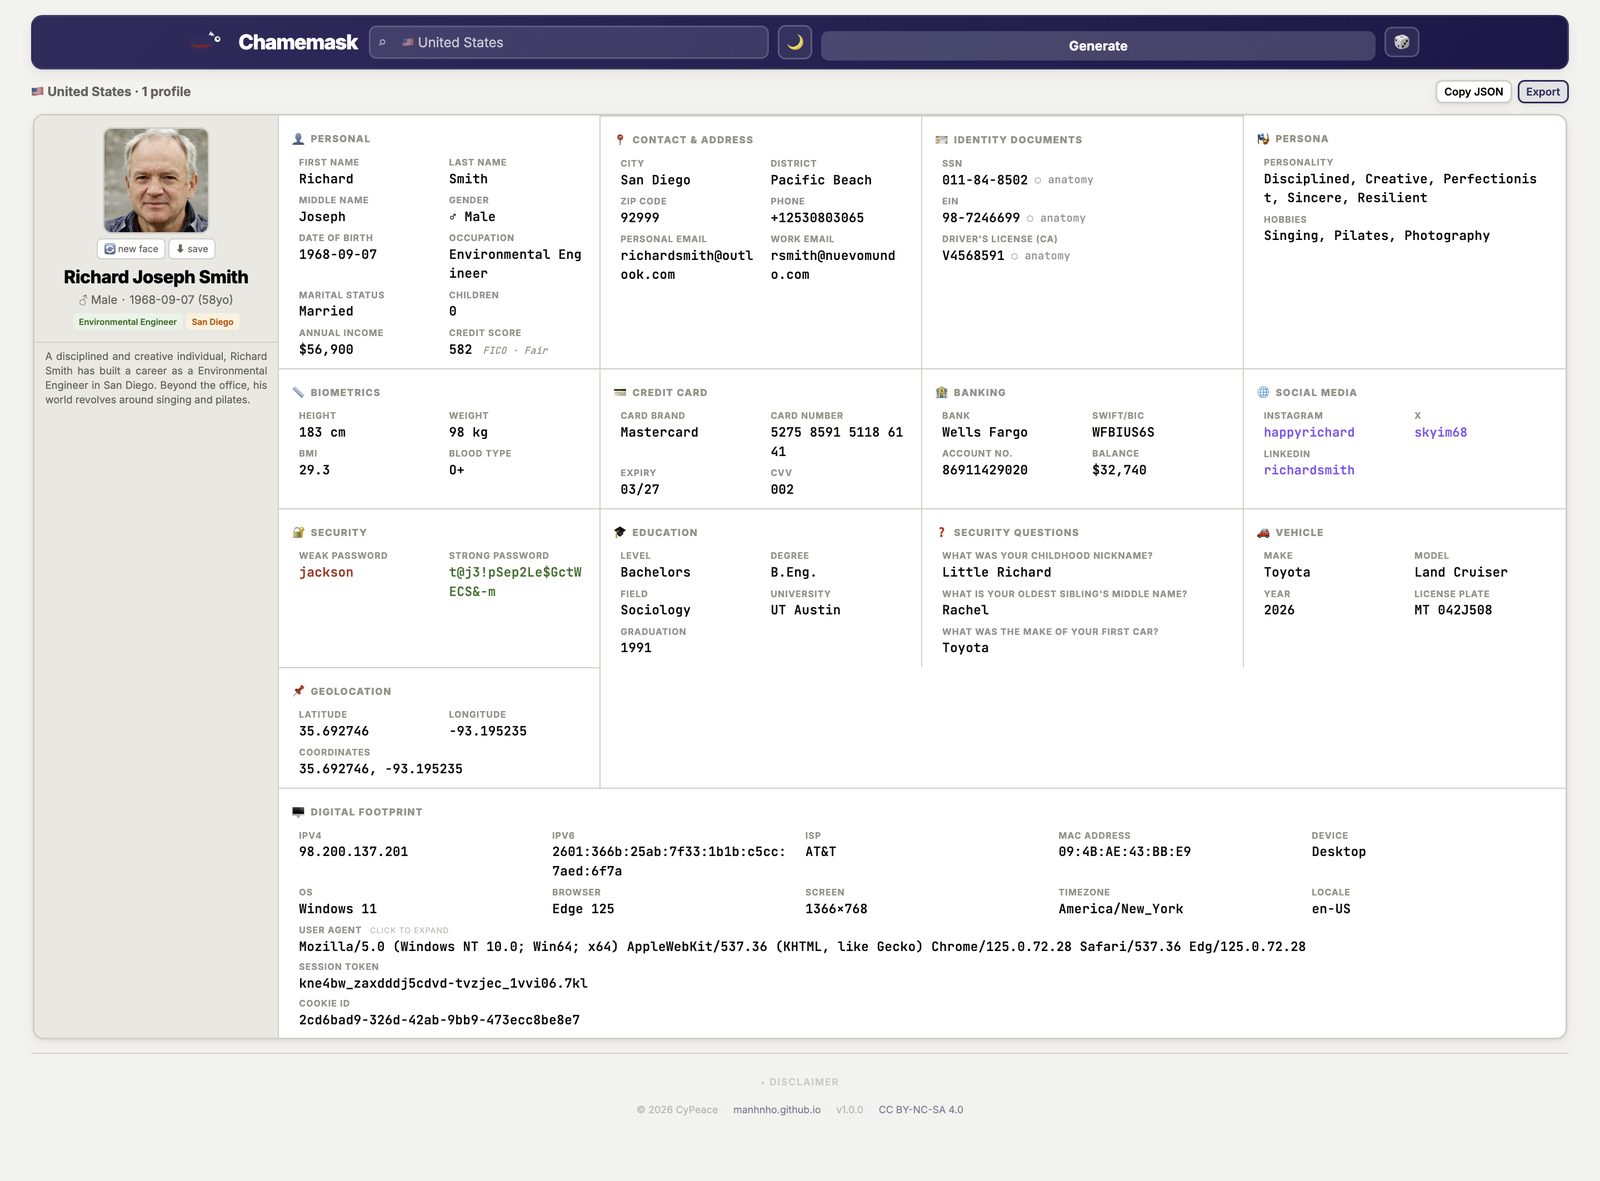
 manhnho/chamemask
Генератор поддельных личностей. 102 страны, один HTML-файл, без настройки.

 dtrecherel/dnsspoof
Инструмент для подмены DNS, написанный на Python3.
 quinnbast/malicious-mcp
Репозиторий Proof-of-concept, демонстрирующий, как ненадёжный MCP-сервер может украсть буквально всё...
 sam00/poc-cve-2026-54121-certighost
Эксплойт-кит для AD CS CVE-2026-54121: пользователи домена с низкими привилегиями выдают себя за контроллер домена, подделывают сертификаты и…
 eliangonzi00/pockeycloakcve-2023-0264
Доказательство концепции эксплуатации CVE-2023-0264 (перехват сессии Keycloak OIDC) с фронтендом для подстановки session_id и агентом, обнаруживающим…
 kernelfl00d/incriminator
Incriminator — это проект с открытым исходным кодом, созданный в образовательных целях, который позволяет инкриминировать другие устройства во время…
 sanupl/cve-2021-46067
CVE-2021-46067 - В Vehicle Service Management System 1.0 злоумышленник может похитить cookie-файлы, что приводит к полному захвату учётной записи.
 x48ps/cve-2026-8181
Эта уязвимость позволяет неаутентифицированным атакующим, знающим действительное имя пользователя администратора, выдавать себя за этого…
 cappricio-securities/socialengineering
SEt framework
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Небезопасная прямая ссылка на объект (IDOR-уязвимость) в SOGo Webmail позволяет пользователю отправлять электронные письма от имени другого…
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135, также известная как BIAS (Bluetooth Impersonation Attack)
 gmh5225/pcileech-asus-xg-c100c
Замаскирован под сетевую карту ASUS XG C100C и реализует функцию имитации трафика
 gar-re/cve-2022-27438
Эксплойт-доказательство концепции для CVE-2022-27438, демонстрирующий удаленное выполнение кода через поддельный сервер обновлений в Advanced…
 b0marek/cve-2023-4279
Репозиторий для уязвимости CVE-2023-4279.
 b0marek/cve-2023-4281
Репозиторий для уязвимости CVE-2023-4281.
 abdurahmon3236/cve-2022-4539
Эксплойт для CVE-2022-4539, который подделывает заголовки X-Forwarded-For для обхода IP-ограничений WordPress WAF на вход в систему и логирование.…
 b0marek/cve-2023-4631
Репозиторий для уязвимости CVE-2023-4631.








