#1
Инструменты для создания поддельных личностей, подделки коммуникаций и выдачи себя за цели для социальной инженерии.
Рекомендация Kitploit
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
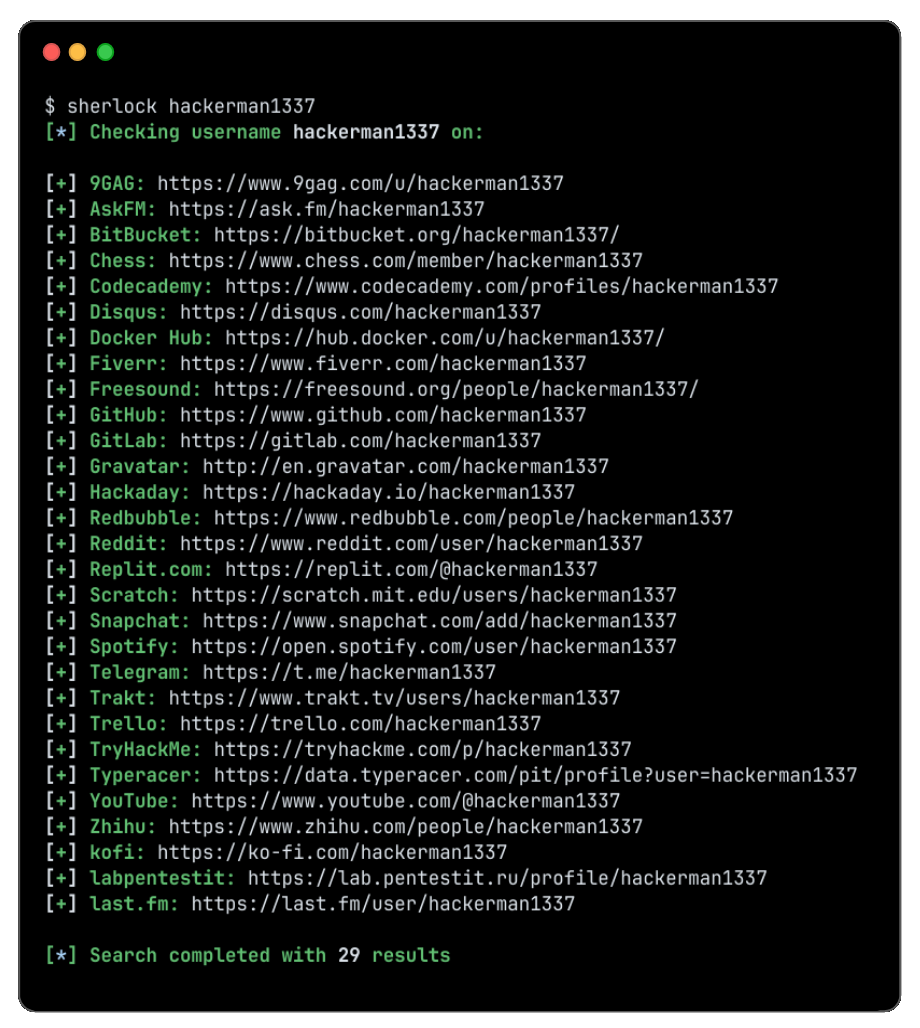 sherlock-project/sherlock
Разыскивайте аккаунты в социальных сетях по имени пользователя
 hacksider/deep-live-cam
замена лиц в реальном времени и создание видео-дипфейка в один клик, используя всего одно изображение
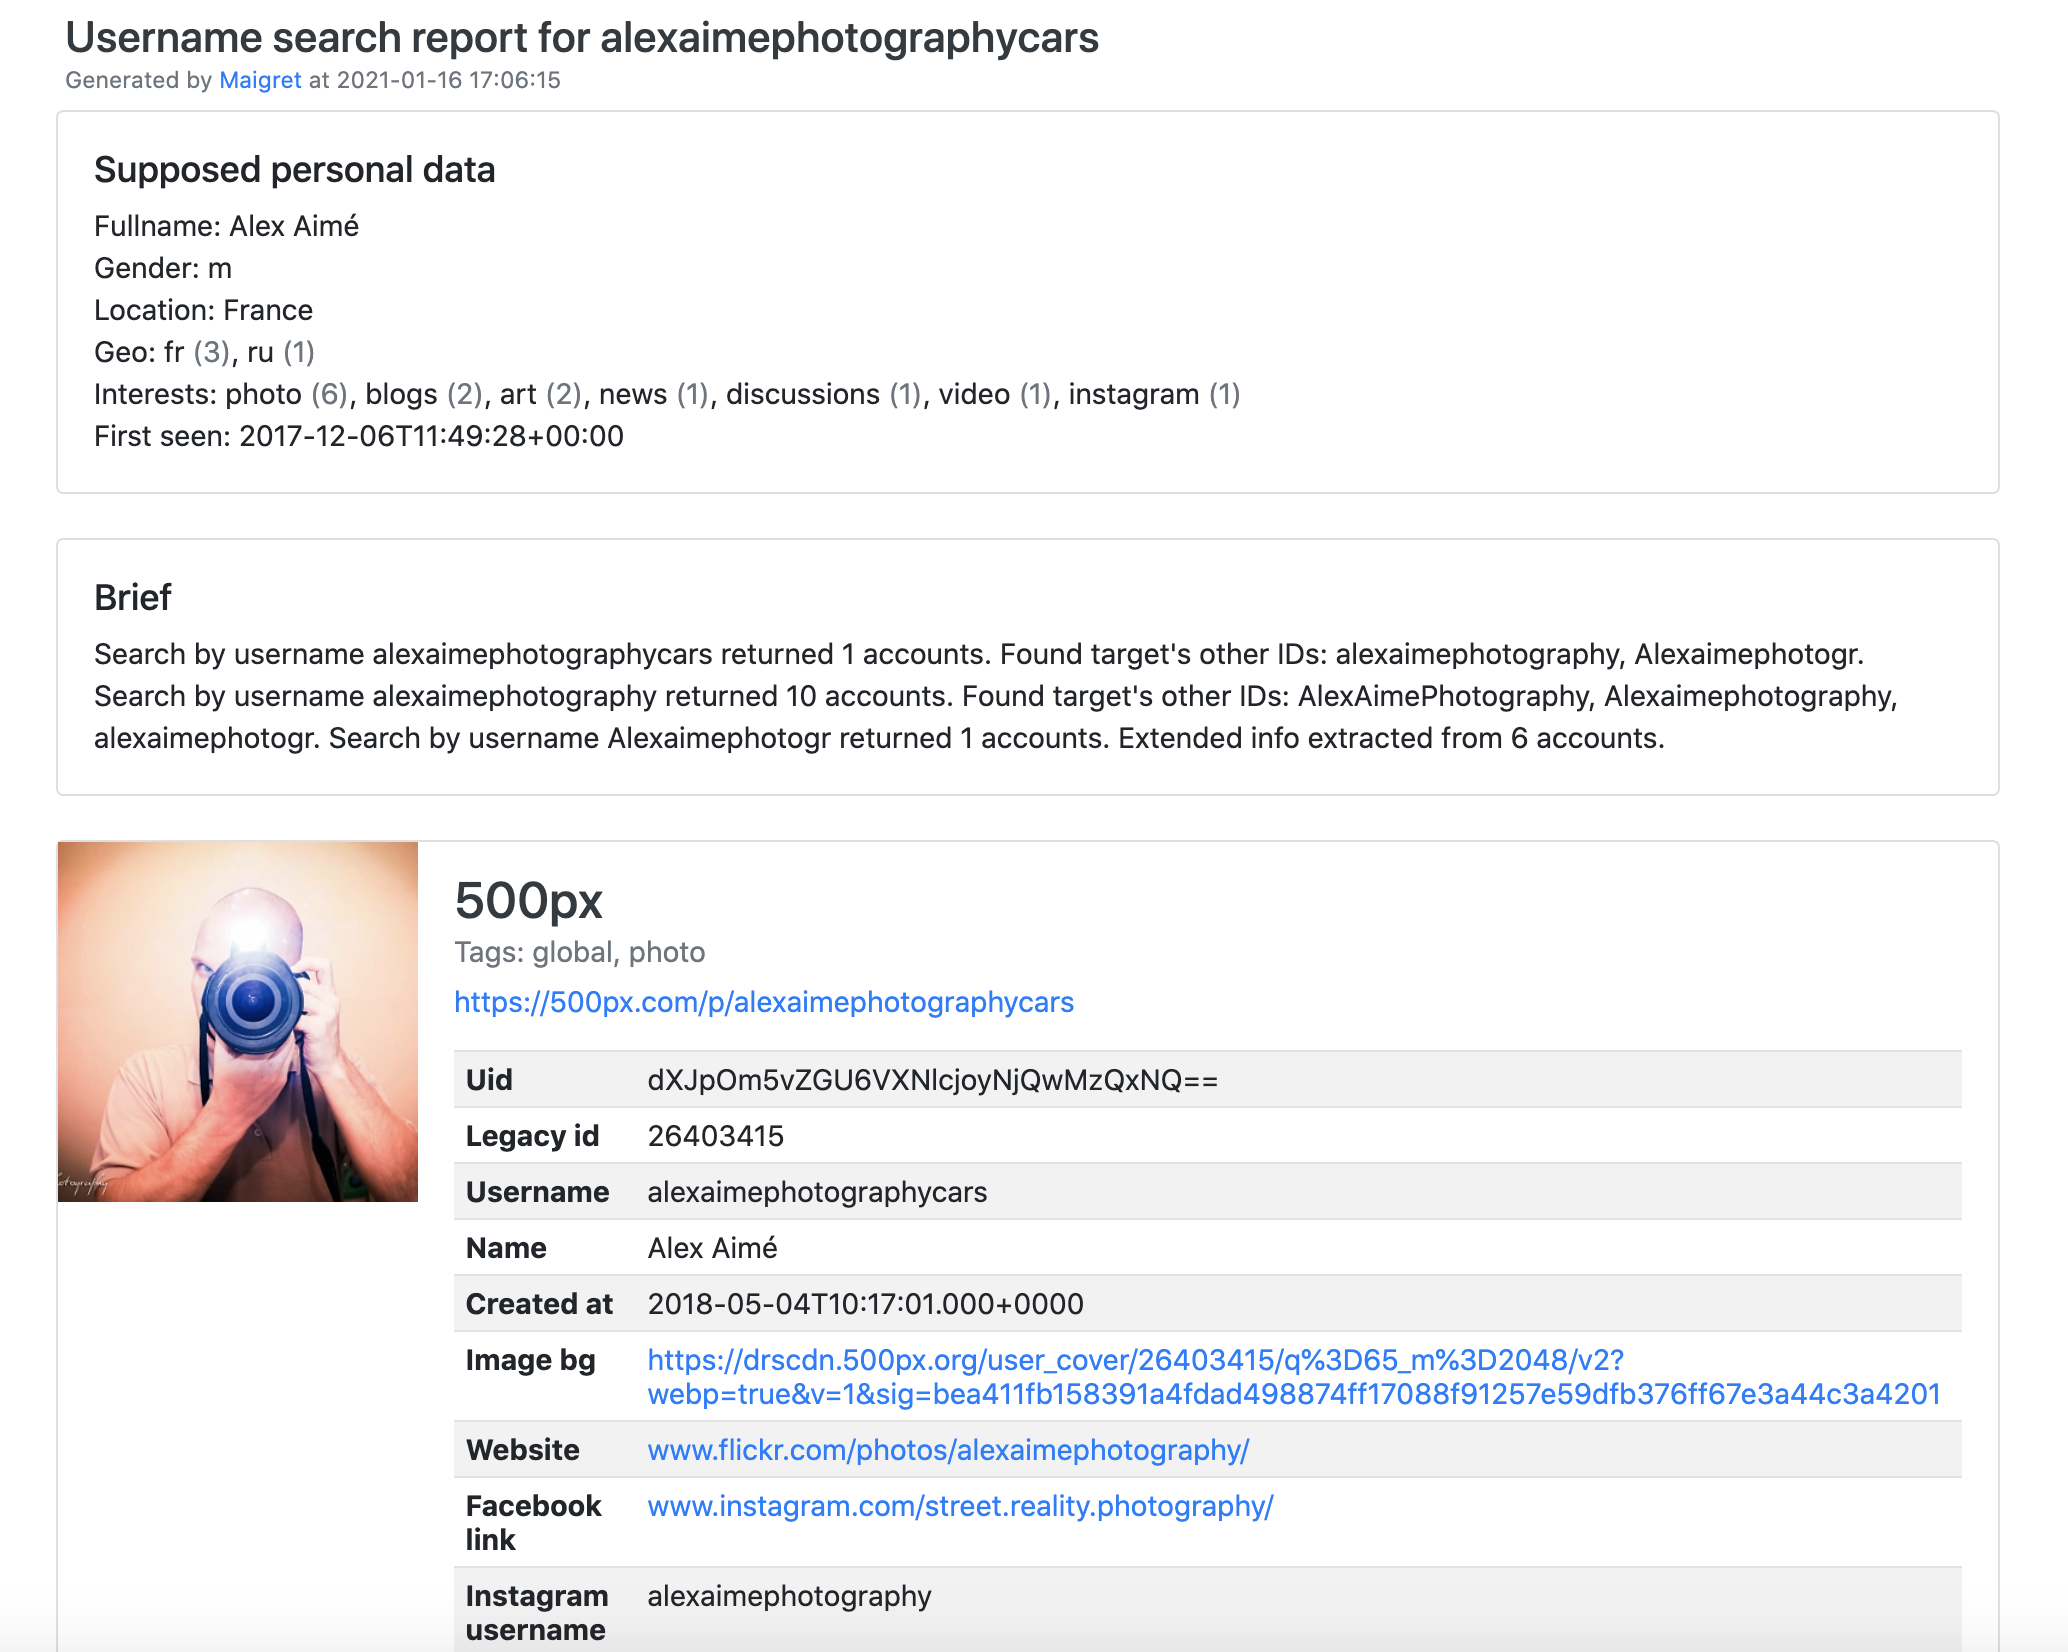 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
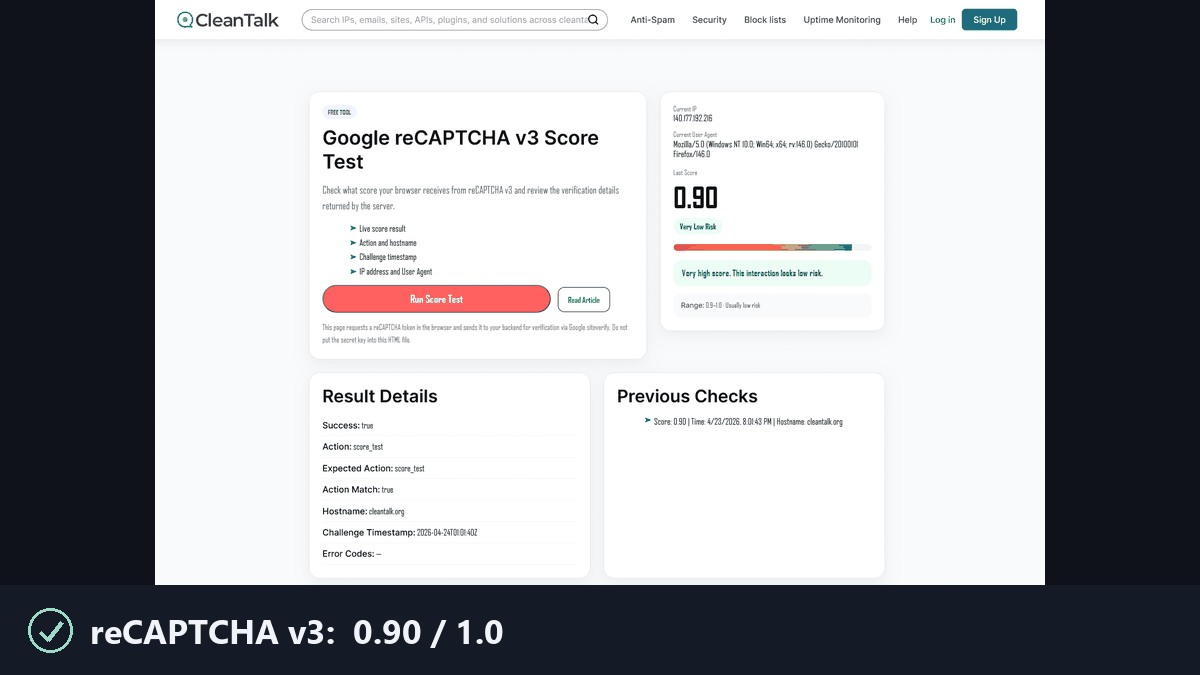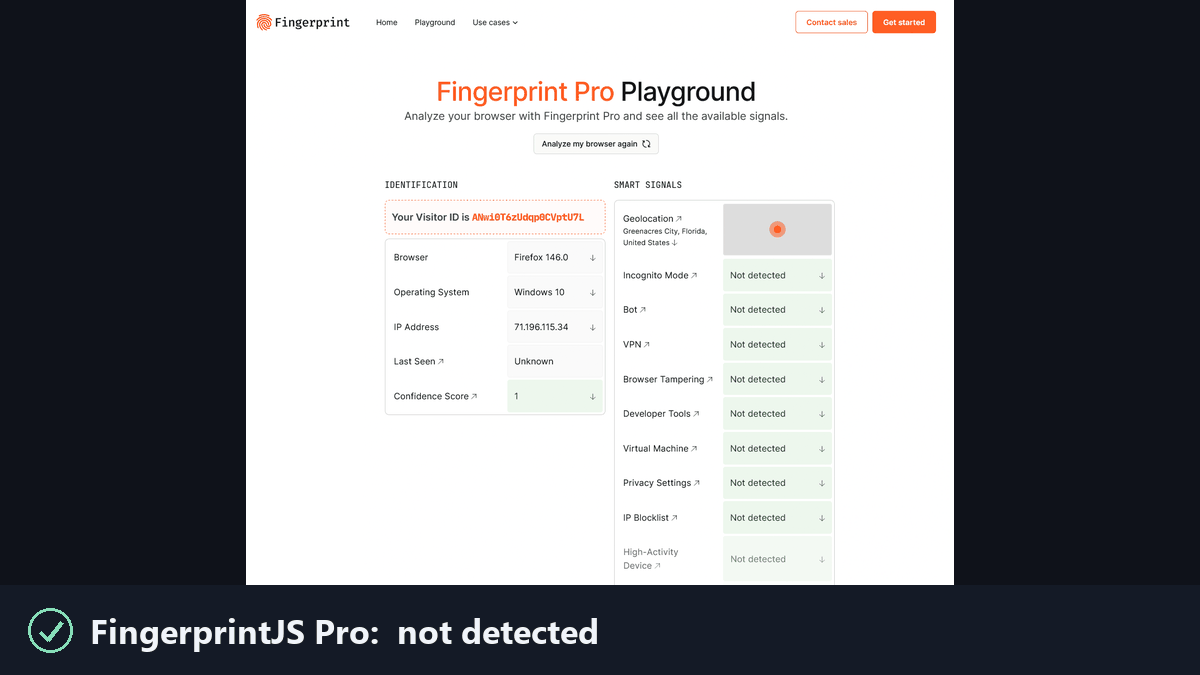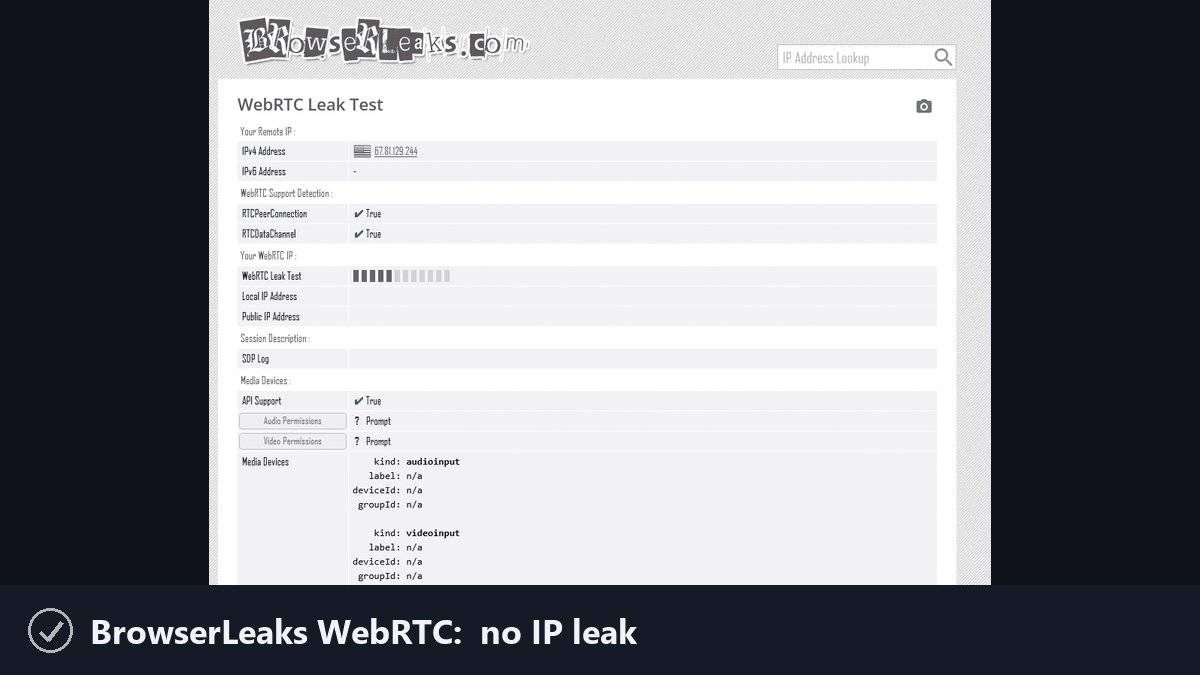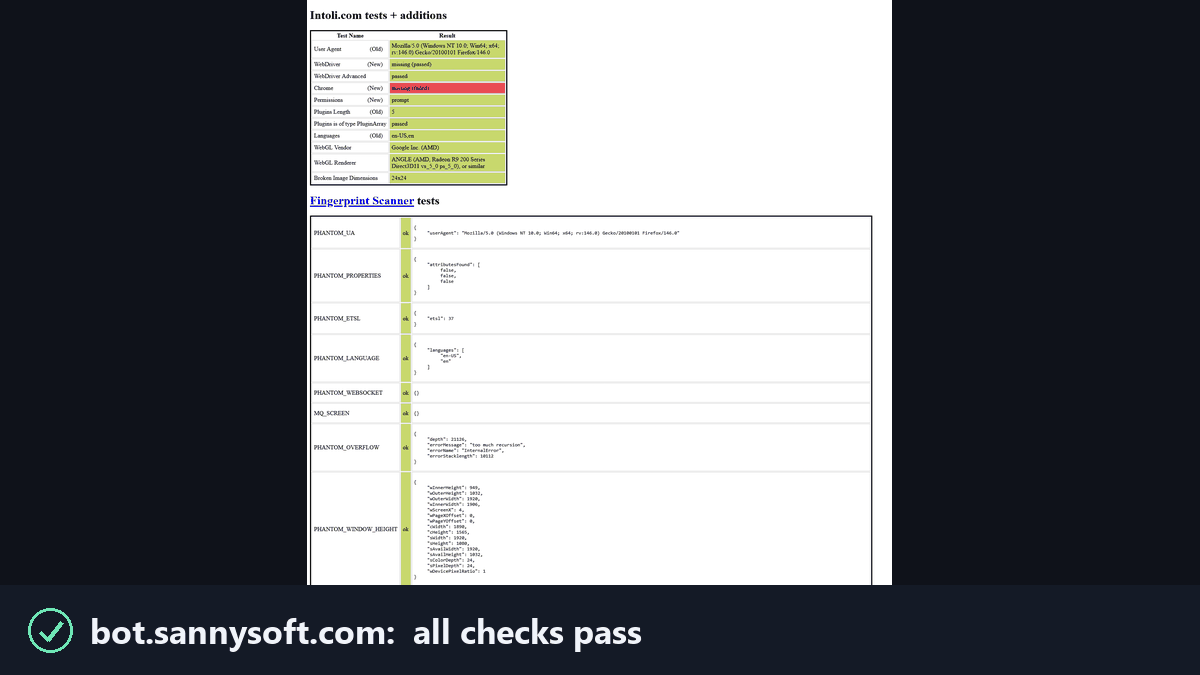 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 pwardle/not-a-mused
Эксплойт, использующий недокументированную настройку конечной точки диктовки Muse, позволяющий локальному непривилегированному процессу…
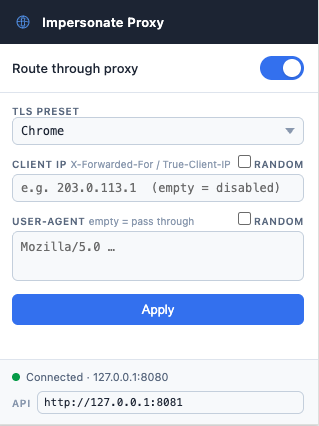 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 zerodayevil/cve-2026-54121-certighost
Модуль proof-of-concept для CVE-2026-54121 (Certighost), эксплуатирующий проверку регистрации AD CS через поддельные слушатели LDAP/SMB для выдачи…
 i-am-shodan/usbarmyknife
USB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.
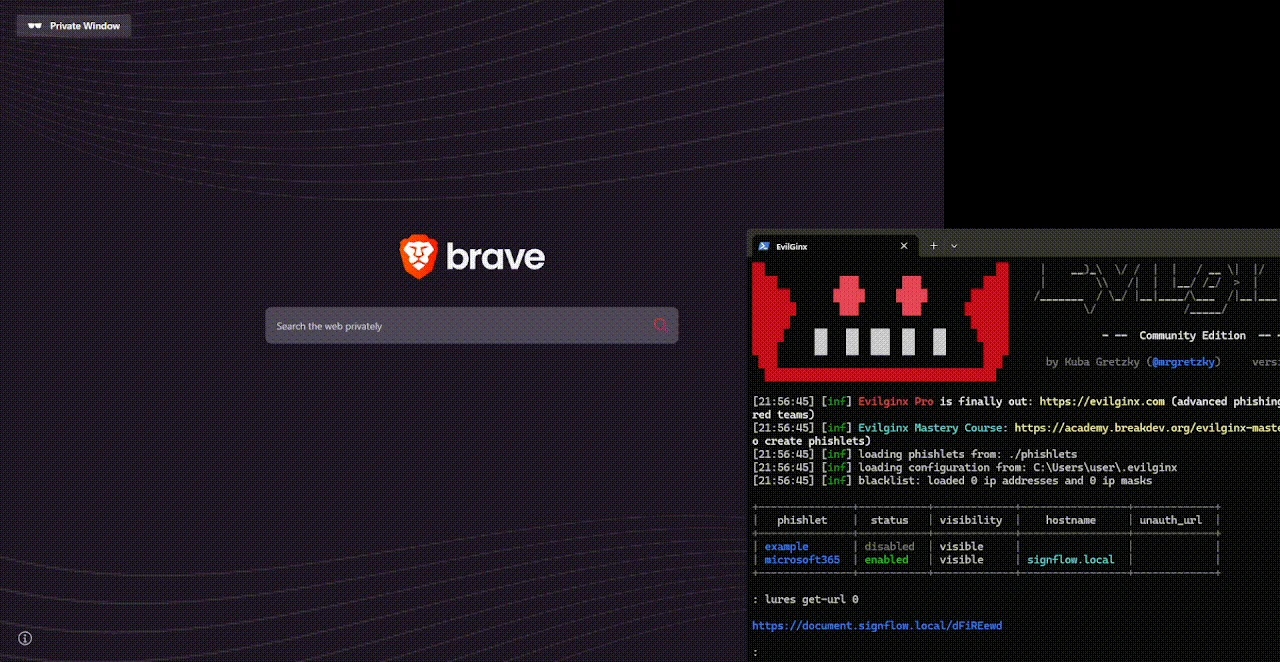 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
 trustedsec/reel
Фреймворк для симуляции фишинга и повышения осведомлённости для кампаний на основе узлов, перехвата учётных данных, доставки через SMTP, CAPTCHA и…
 drk1wi/modlishka
Modlishka. Обратный прокси.
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 sfewer-r7/cve-2026-55040
Эксплойт Proof-of-Concept для Microsoft SharePoint CVE-2026-55040, который подделывает JWT-токены, обходит аутентификацию, автоматически обнаруживает…
 sam00/poc-cve-2026-54121-certighost
Эксплойт-кит для AD CS CVE-2026-54121: пользователи домена с низкими привилегиями выдают себя за контроллер домена, подделывают сертификаты и…
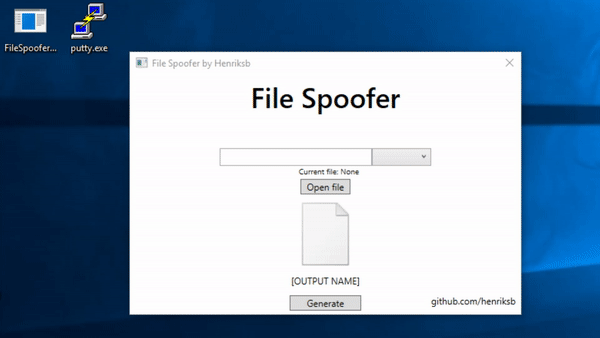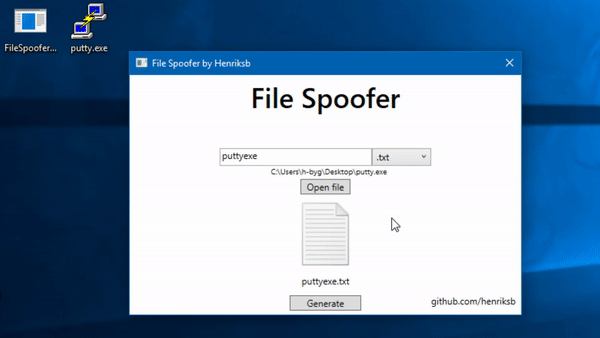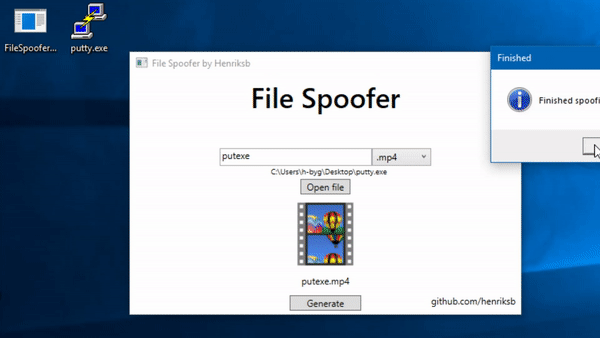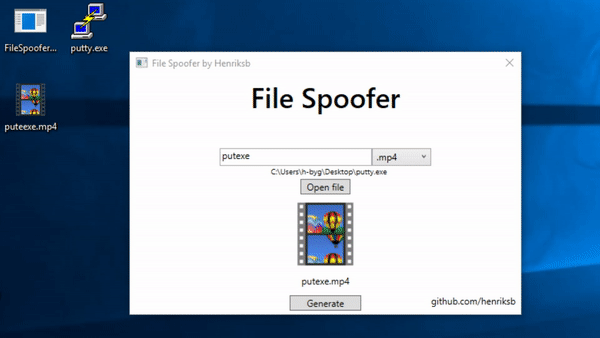 henriksb/extensionspoofer
Подделка значков и расширений файлов в Windows
 eliangonzi00/pockeycloakcve-2023-0264
Доказательство концепции эксплуатации CVE-2023-0264 (перехват сессии Keycloak OIDC) с фронтендом для подстановки session_id и агентом, обнаруживающим…