#1
Инструменты для создания поддельных личностей, подделки коммуникаций и выдачи себя за цели для социальной инженерии.
Рекомендация Kitploit
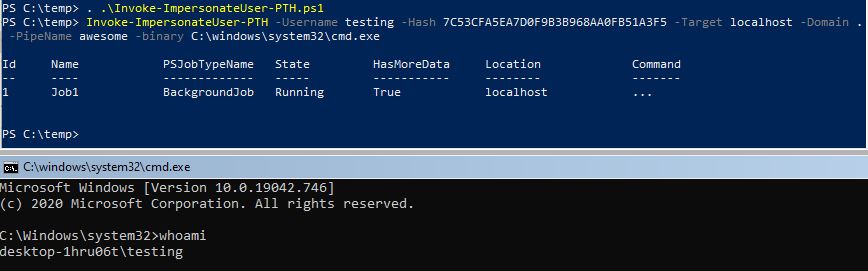
 s3cur3th1ssh1t/namedpipepth
Pass the Hash в named pipe для token Impersonation
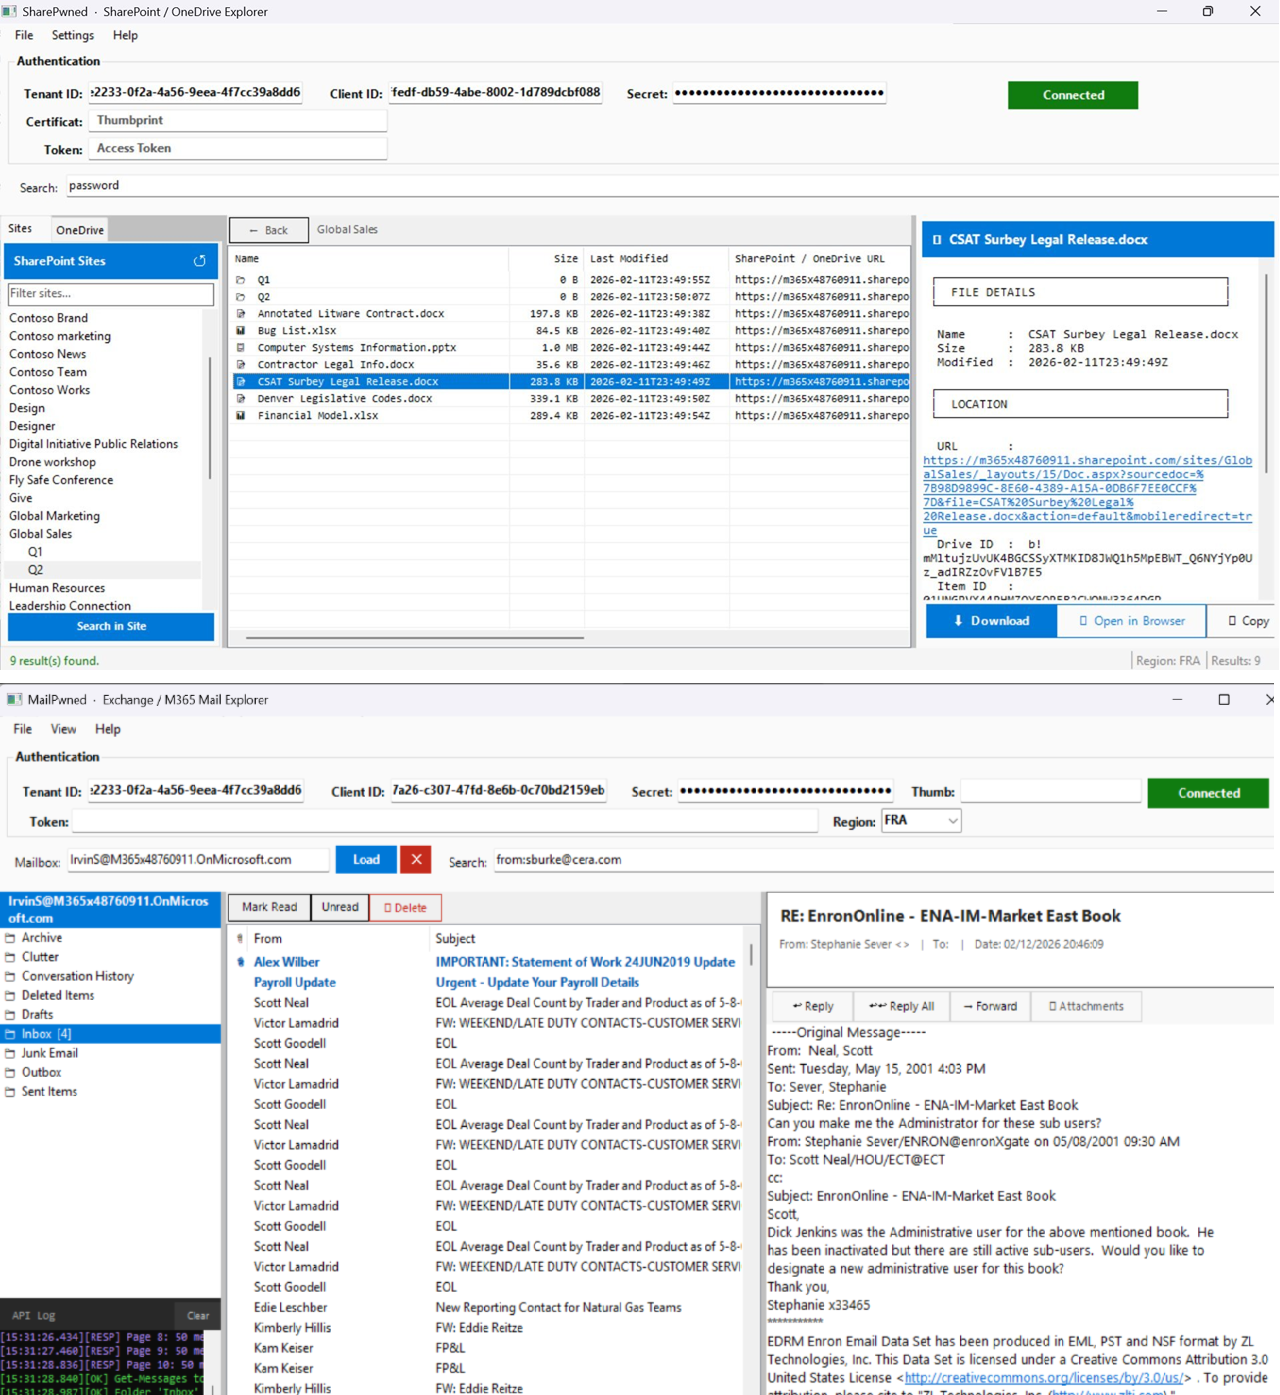 otterhacker/m365pwned
Два инструмента с графическим интерфейсом WinForms для перечисления, поиска и эксфильтрации данных из сред M365 с использованием токенов OAuth уровня…
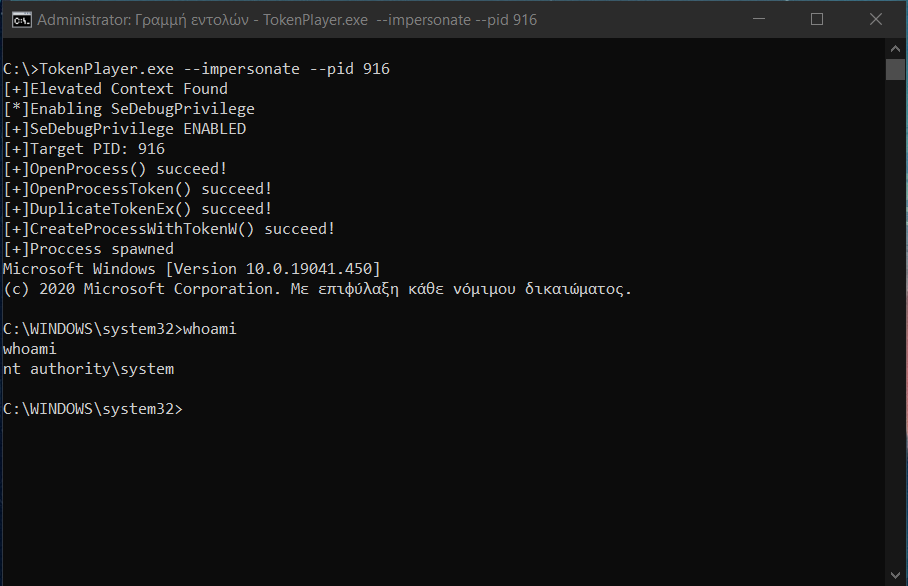 s1ckb0y1337/tokenplayer
Манипулирование и злоупотребление маркерами доступа Windows.

 rotarydrone/globalunprotect
Расшифровка конфигурационных и cookie-файлов GlobalProtect.
 syss-research/clone-cert
Простой скрипт оболочки для "клонирования" X.509 сертификатов
 hackerxphantom/spoof_anymail
Мощнейшая отправка поддельных писем с использованием любого почтового идентификатора без обнаружения
 synacktiv/prox-ez
HTTP/HTTPS-прокси для перехвата трафика с целью тестирования механизмов аутентификации Windows, поддерживающий NTLM, Kerberos, pass-the-hash,…
 decoder-it/tokenstealer
Утилита для манипуляции токенами Windows, которая перечисляет, похищает и олицетворяет токены процессов или пользователей для выполнения команд от…
 quentinhardy/pytmipe
Библиотека Python и клиент для манипуляций с токенами и олицетворения для повышения привилегий в Windows
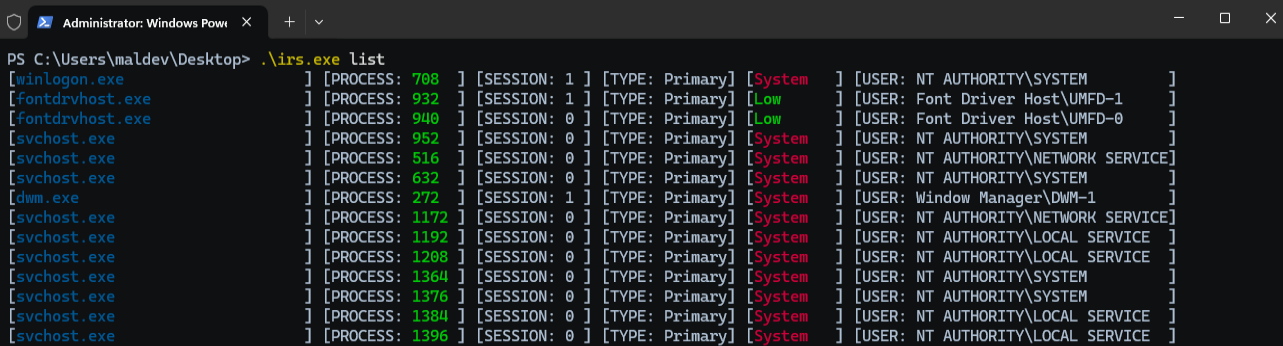 zblurx/impersonate-rs
Rusty Impersonate
 nccgroup/droppedconnection
Эмулирует сервис Cisco ASA Anyconnect VPN для сбора учётных данных и доставки VBS-пейлоада в фишинговых операциях red team.
 rasta-mouse/spawnwith
Cobalt Strike BOF, который запускает процесс с использованием токена другого пользователя и внедряет shellcode Beacon, обеспечивая постэксплуатацию и…
 rweijnen/createdump
Используйте инструмент createdump из WindowsApp для получения дампа lsass
 trustedsec/reel
Фреймворк для симуляции фишинга и повышения осведомлённости для кампаний на основе узлов, перехвата учётных данных, доставки через SMTP, CAPTCHA и…
 sfewer-r7/cve-2026-55040
Эксплойт Proof-of-Concept для Microsoft SharePoint CVE-2026-55040, который подделывает JWT-токены, обходит аутентификацию, автоматически обнаруживает…
 morrubin/negoexrelay
Перенаправляет аутентификацию Kerberos NegoEx/PKU2U на произвольные цели, обеспечивая аутентификацию без учетных данных, выполнение команд, дампинг…
 pwardle/not-a-mused
Эксплойт, использующий недокументированную настройку конечной точки диктовки Muse, позволяющий локальному непривилегированному процессу…