#1
Инструменты для создания поддельных личностей, подделки коммуникаций и выдачи себя за цели для социальной инженерии.
Рекомендация Kitploit
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 hackinglz/ip-obfuscation
Генерирует обфусцированные IP-адреса и URL-адреса, используя трюки с DWORD, восьмеричным, шестнадцатеричным представлением, IPv6-mapped и поддельными…
 0x574r/darkcloak
Инструмент для маскировки идентичности процессов Linux, который подменяет comm, argv, cmdline, environ, путь exe и VMA с помощью 11-фазного конвейера…
 pwardle/not-a-mused
Эксплойт, использующий недокументированную настройку конечной точки диктовки Muse, позволяющий локальному непривилегированному процессу…
 zerodayevil/cve-2026-54121-certighost
Модуль proof-of-concept для CVE-2026-54121 (Certighost), эксплуатирующий проверку регистрации AD CS через поддельные слушатели LDAP/SMB для выдачи…
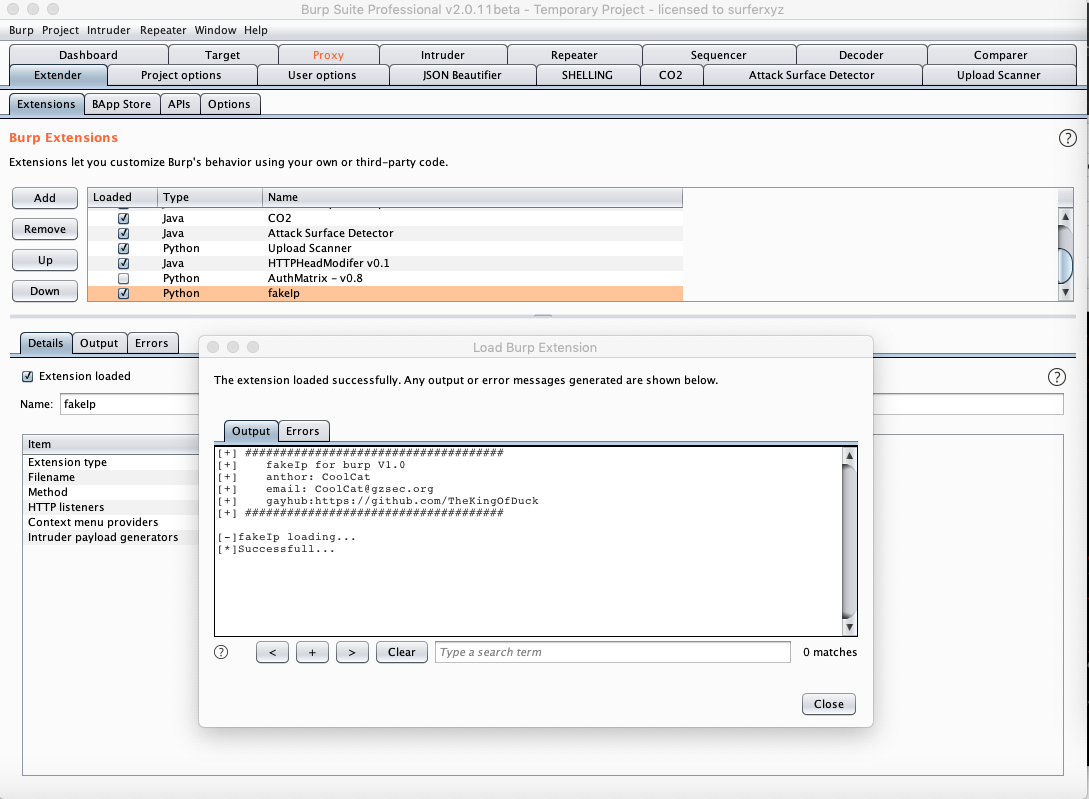 thekingofduck/burpfakeip
Расширение Burp Suite для подмены IP-адресов в HTTP-запросах, позволяющее тестировать серверные ограничения по IP и обходить контроль доступа на…
 venomous/cloudscraper
Python-модуль для обхода анти-бот-страницы Cloudflare.
 nettitude/runpe
C# рефлексивный загрузчик для неуправляемых бинарных файлов.
 muraenateam/muraena
Автоматизирует фишинговые и постфишинговые действия с помощью почти прозрачного обратного прокси-сервера, который динамически зеркалирует целевые…
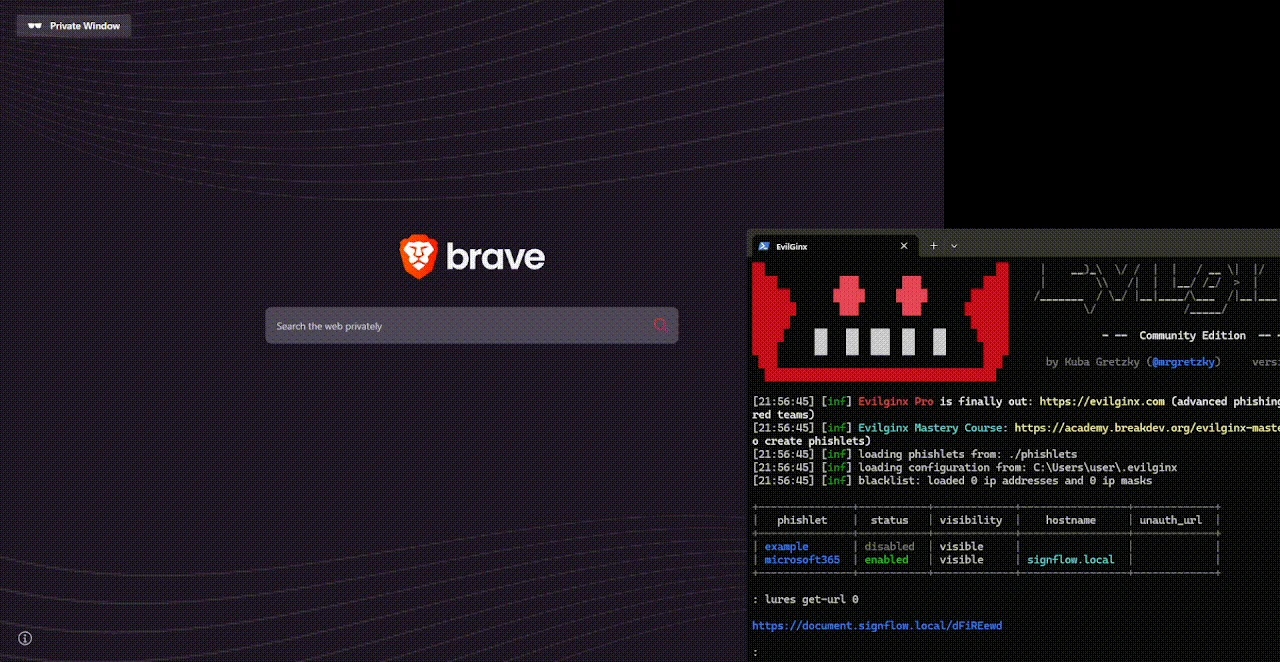 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
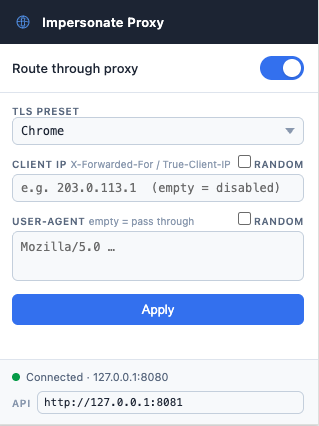 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 sfewer-r7/cve-2026-55040
Эксплойт Proof-of-Concept для Microsoft SharePoint CVE-2026-55040, который подделывает JWT-токены, обходит аутентификацию, автоматически обнаруживает…
 sam00/poc-cve-2026-54121-certighost
Эксплойт-кит для AD CS CVE-2026-54121: пользователи домена с низкими привилегиями выдают себя за контроллер домена, подделывают сертификаты и…
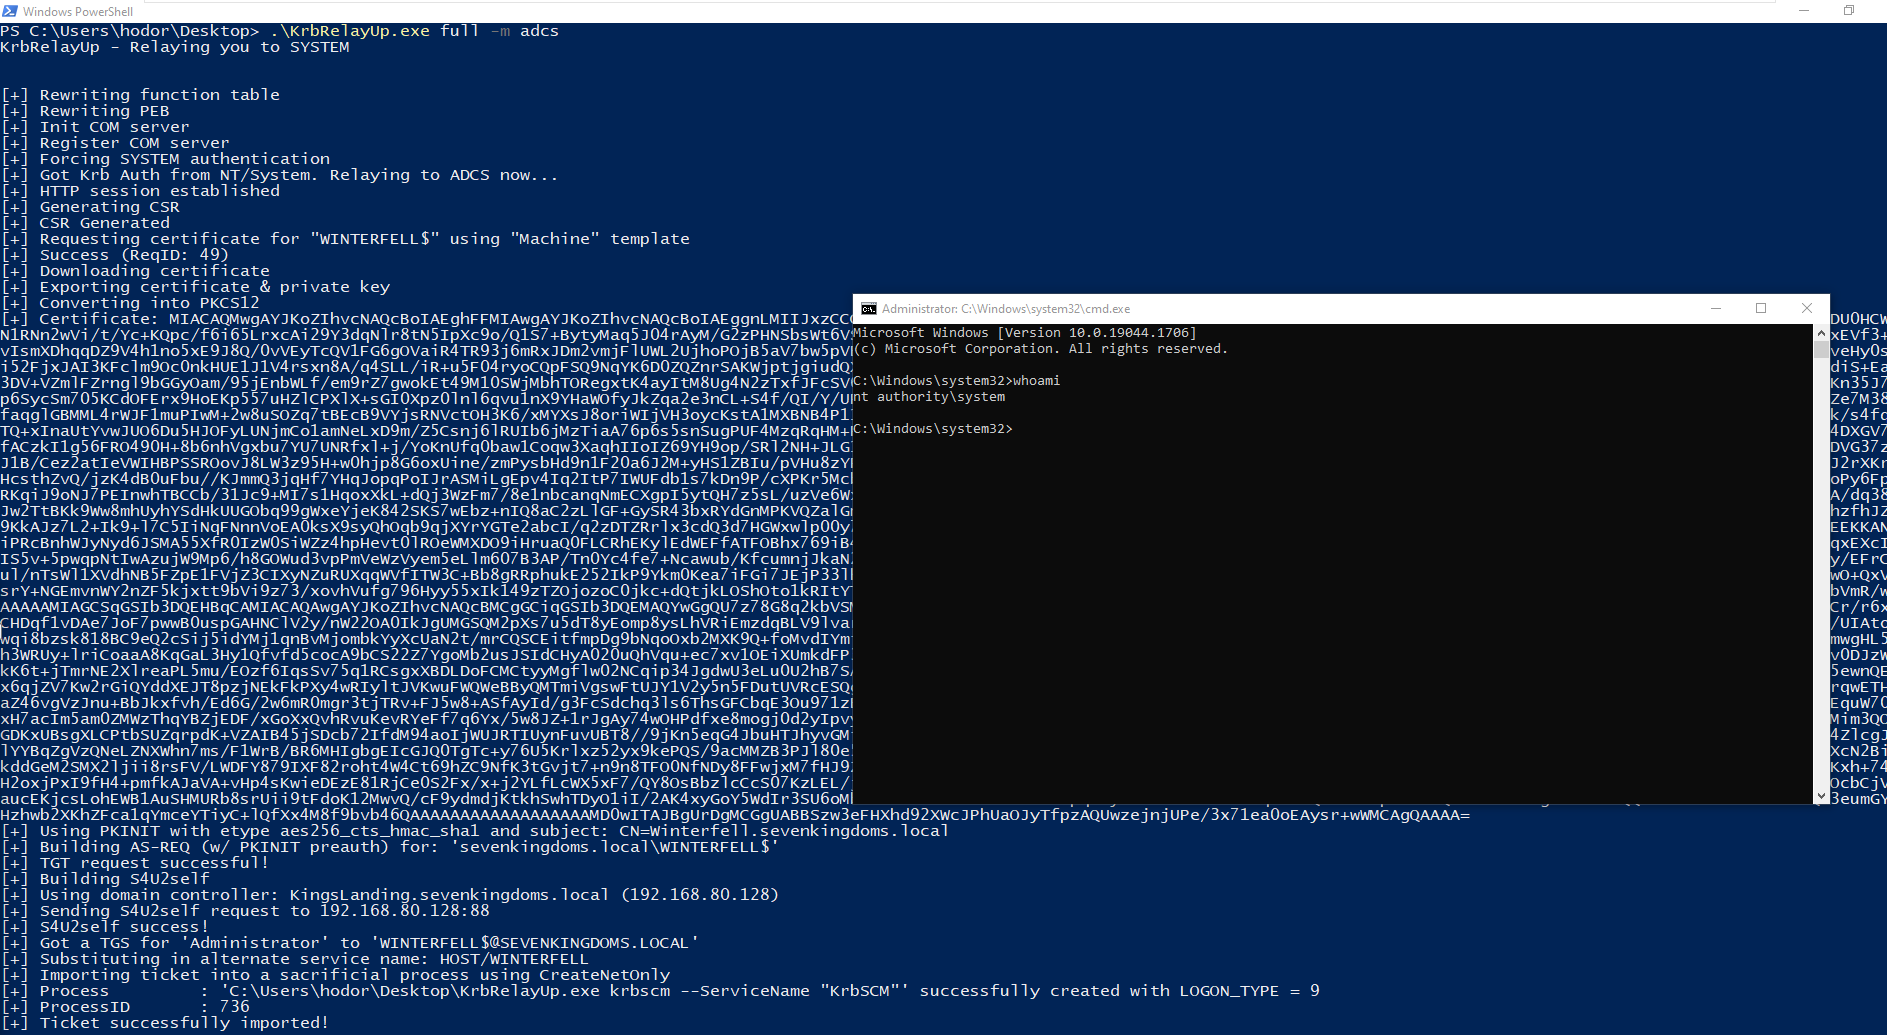 dec0ne/krbrelayup
KrbRelayUp — универсальное локальное повышение привилегий без исправлений в средах домена Windows, где не применяется подпись LDAP (настройки по…
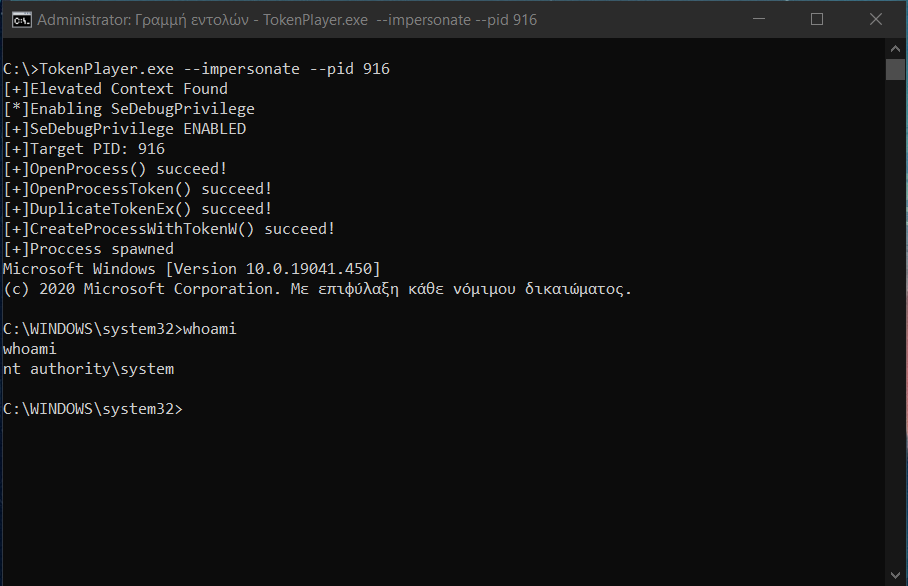 s1ckb0y1337/tokenplayer
Манипулирование и злоупотребление маркерами доступа Windows.
 morrubin/negoexrelay
Перенаправляет аутентификацию Kerberos NegoEx/PKU2U на произвольные цели, обеспечивая аутентификацию без учетных данных, выполнение команд, дампинг…
 antoniococo/runascs
RunasCs — Csharp и открытая версия встроенной в Windows утилиты runas.exe
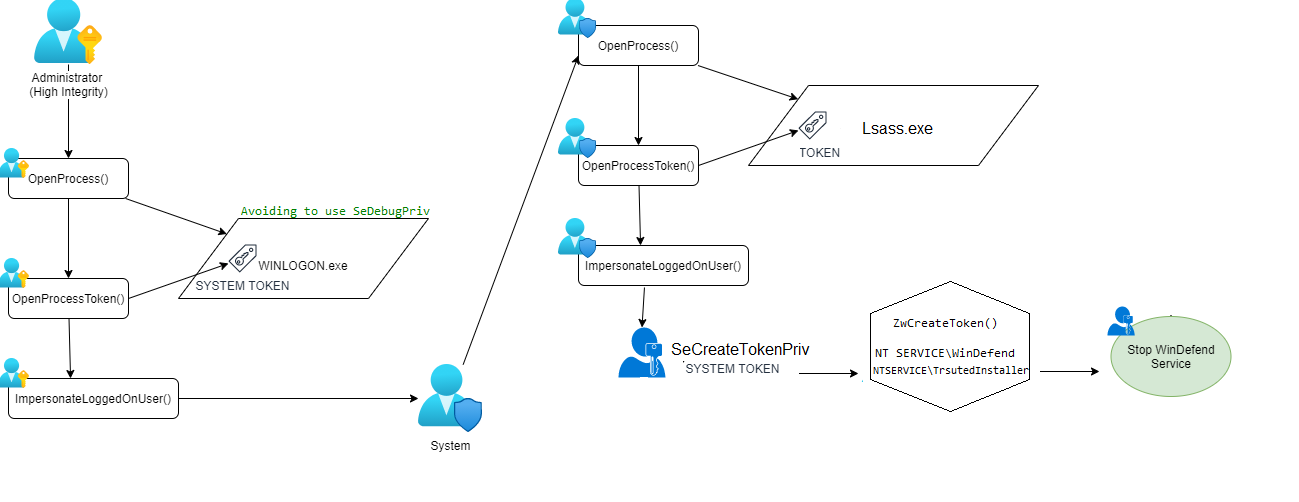 lab52io/stopdefender
Остановить Windows Defender программным способом