
 #1
Инструменты для управления учетными записями пользователей, аутентификацией, авторизацией и контролем доступа в системах и сетях.
Рекомендация Kitploit
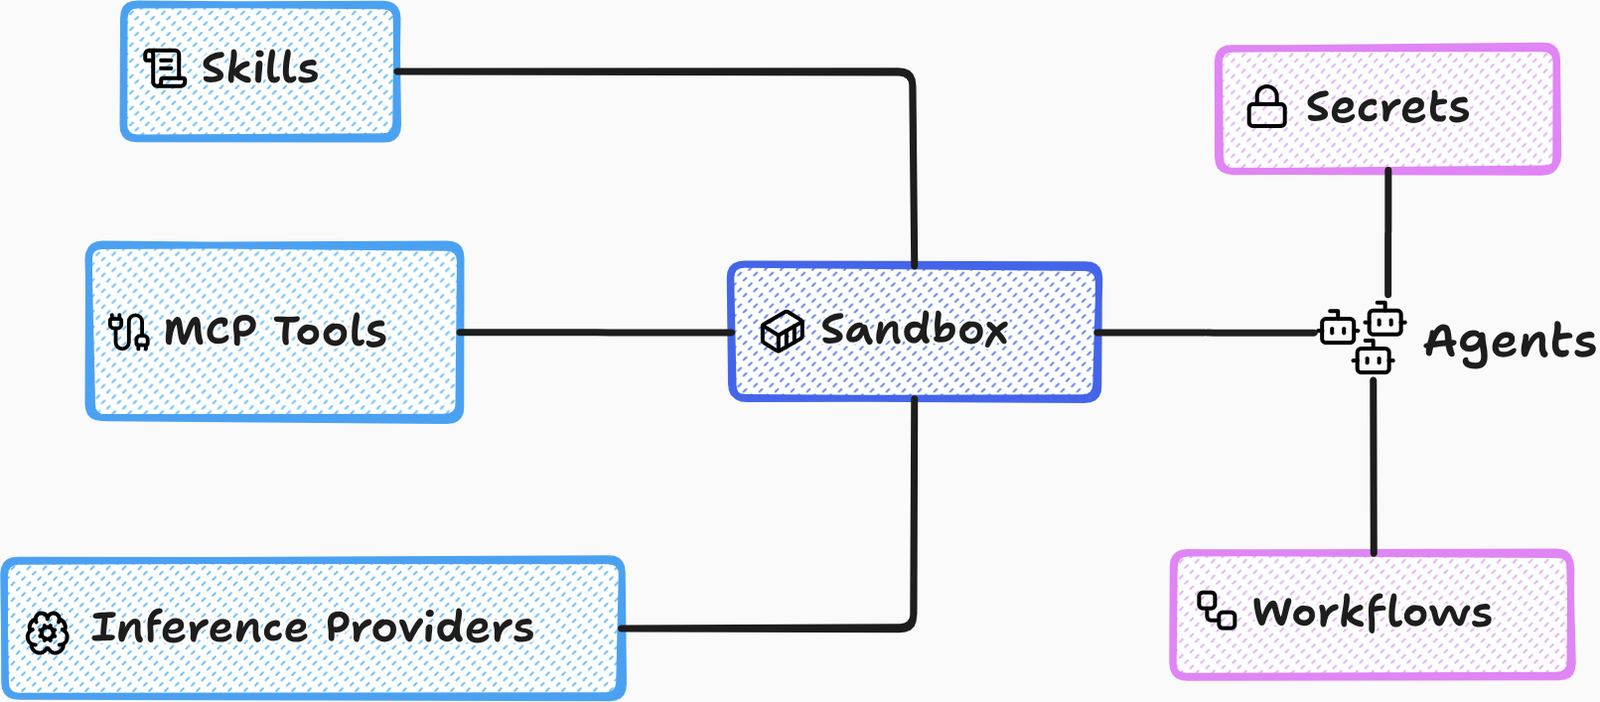
 accuknox/agentz
Zero-trust агентная AI-платформа. Поддерживает развертывание SaaS и OnPrem (airgapped).
 maxprog-svg/cve-2026-55040-mass-exploit
Эксплойт для CVE-2026-55040 в Microsoft SharePoint, подделка JWT-токенов через алгоритм none, слабые секреты HS256 и подстановку RS256 для выдачи…
 hypnguyen1209/cve-2026-63520
Эксплойт-цепочка для неаутентифицированного RCE на Microsoft SharePoint, объединяющая обход аутентификации JWT с небезопасной инстанциацией типов…
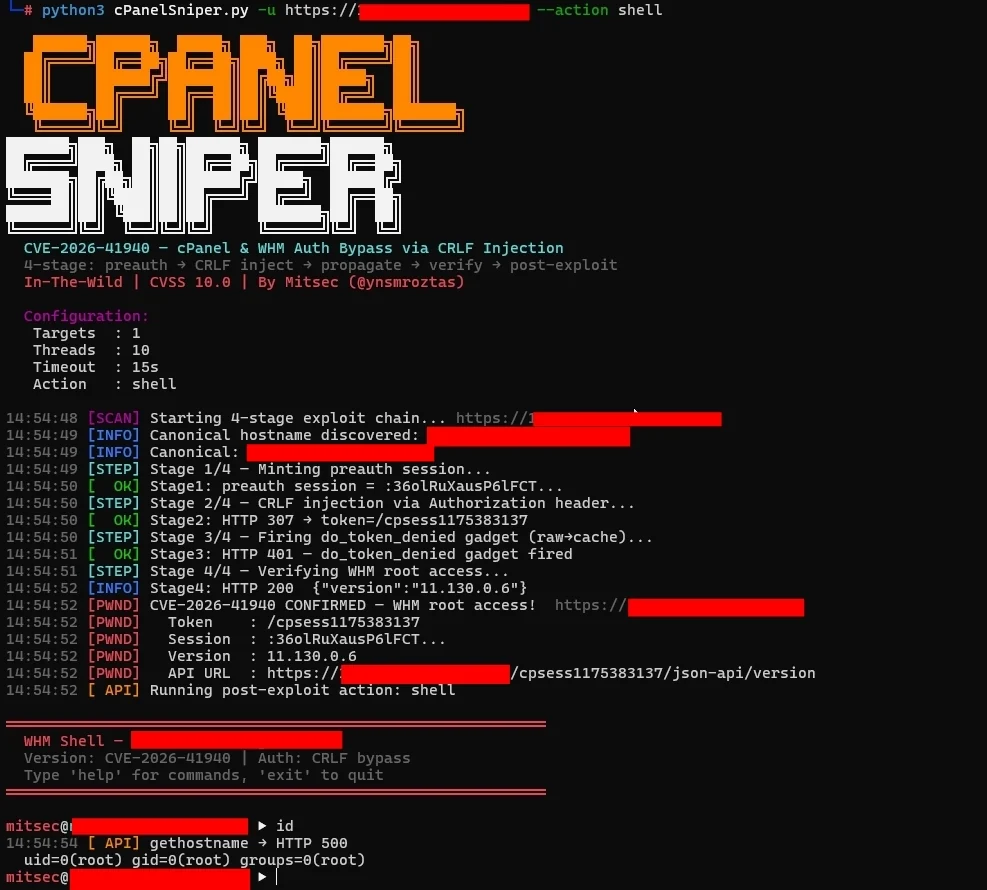 ynsmroztas/cpanelsniper
CVE-2026-41940 — Обход аутентификации cPanel & WHM через CRLF-инъекцию в файле сессии
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Эксплойт для CVE-2026-41940, обход аутентификации в cPanel/WHM, позволяющий неаутентифицированным злоумышленникам получить root-доступ через…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: обход аутентификации pac4j-jwt PlainJWT-in-JWE.
 rosemary1337/cve-2026-41940
Доказательство концепции эксплуатации для CVE-2026-41940 — неаутентифицированный обход аутентификации в cPanel/WHM с использованием CRLF-инъекции для…
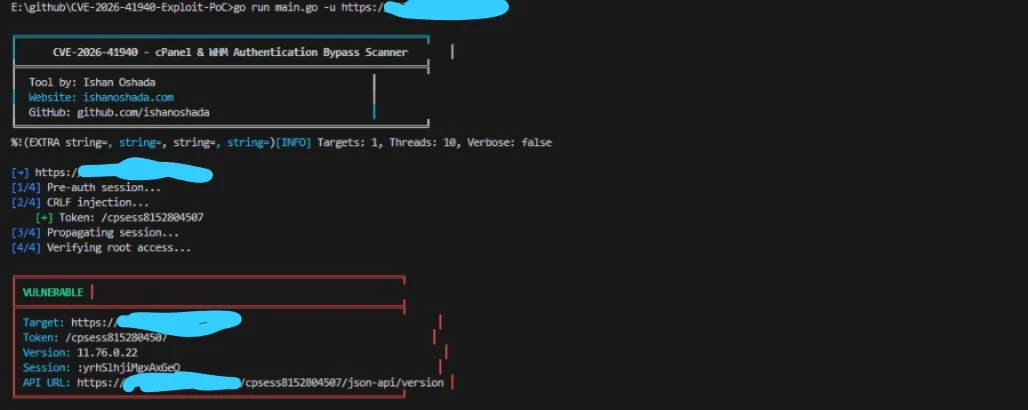 ishanoshada/cve-2026-41940-exploit-poc
Эксплойт PoC для CVE-2026-41940 — обход аутентификации cPanel & WHM через CRLF-инъекцию. Включает массовое сканирование, действия после эксплуатации…
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 deprecation: обнаружение, устранение и рекомендации (CVE-2026-20833)
 typeconfused/cve-2026-24061
GNU telnetd служба из GNU InetUtils обход аутентификации
 sm1ee/cve-2026-39324
Эксплойт для проверки концепции обхода аутентификации Rack::Cookie (CVE-2026-39324), демонстрирующий подделку сессии через резервный кодер для…
 siyad01/agentbox
Открытая песочница для ИИ-агентов — изоляция gVisor/Docker, хранилище учётных данных, неизменяемый журнал аудита. Создана после CVE-2026-25253.
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Доказательство концепции эксплуатации для CVE-2026-29000, обход аутентификации в pac4j-jwt. Подделывает JWT-токены для получения административного…
 kernelzeroday/cve-2026-29000
Forge JWE-обёрнутые неподписанные JWT для обхода проверки подписи pac4j-jwt (CVE-2026-29000) и аутентификации под любым пользователем; включает…
 bughunt4me/cpanelcve-2026-41940
Эксплойт proof-of-concept для CVE-2026-41940 — критический обход аутентификации в cPanel & WHM через CRLF-инъекцию в файл сессии, позволяющий…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python proof-of-concept, демонстрирующий обход аутентификации в pac4j JWT путём создания JWE-токена с неподписанным внутренним JWT, что позволяет…
 aksalsalimi/cve-2026-26418
# Документация по CVE-2026-26418 Уязвимость отсутствия аутентификации и авторизации в веб-API TCS Cognix Recon Client v3.0, включая затронутые…
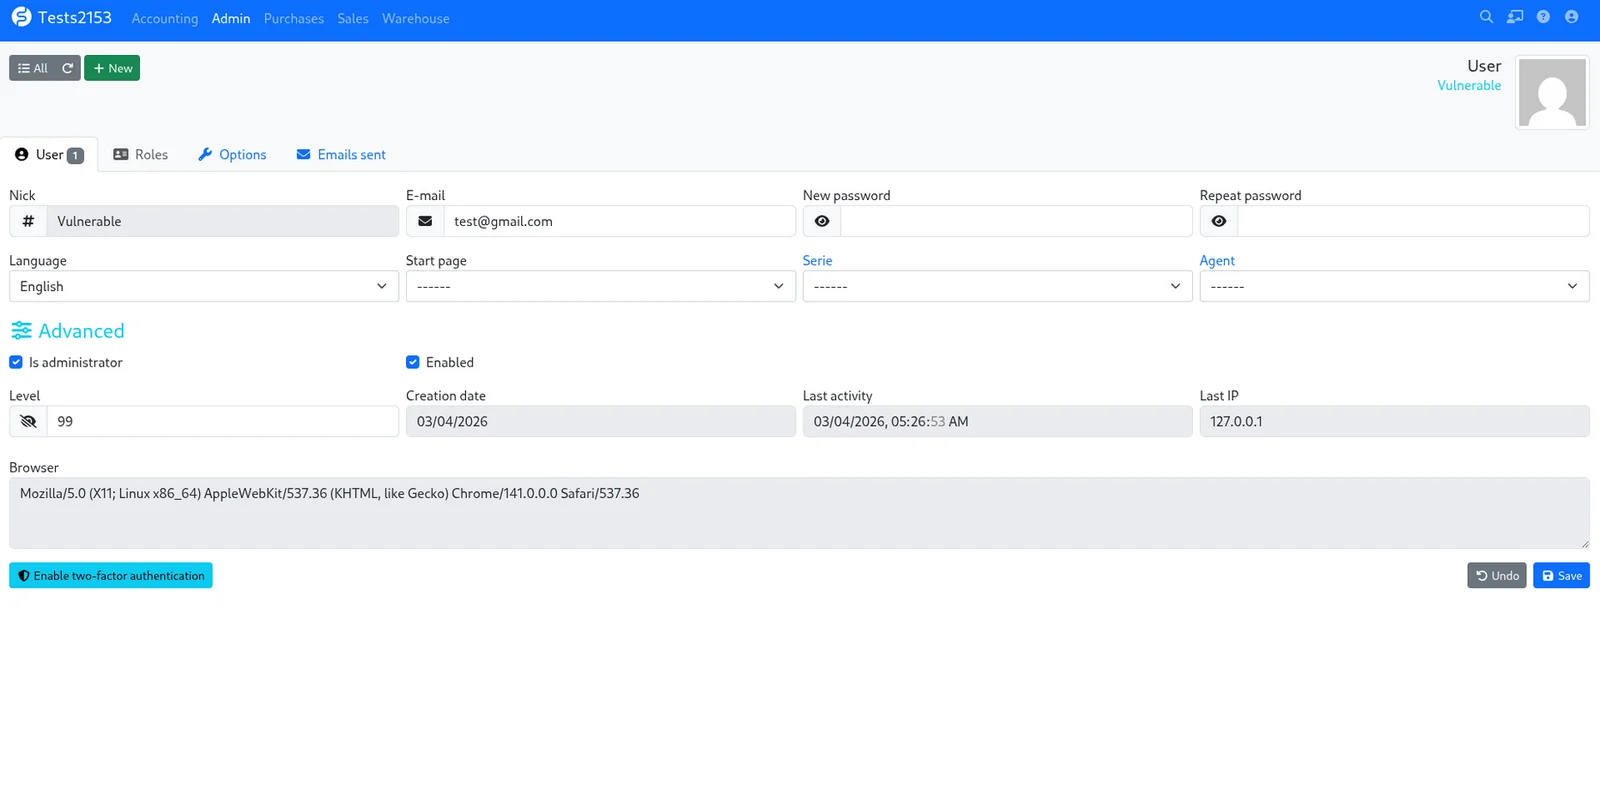 turkios/cve-2026-32699-facturascripts-nick-bypass
Уязвимость Broken Access Control в контроллере EditUser в FacturaScripts позволяет аутентифицированным пользователям переименовывать любую учётную…








