goauthentik/authentik
Предоставляет функциональность открытого SSO и поставщика удостоверений с поддержкой SAML, OAuth2/OIDC, LDAP и RADIUS для централизованной аутентификации, авторизации и управления доступом.


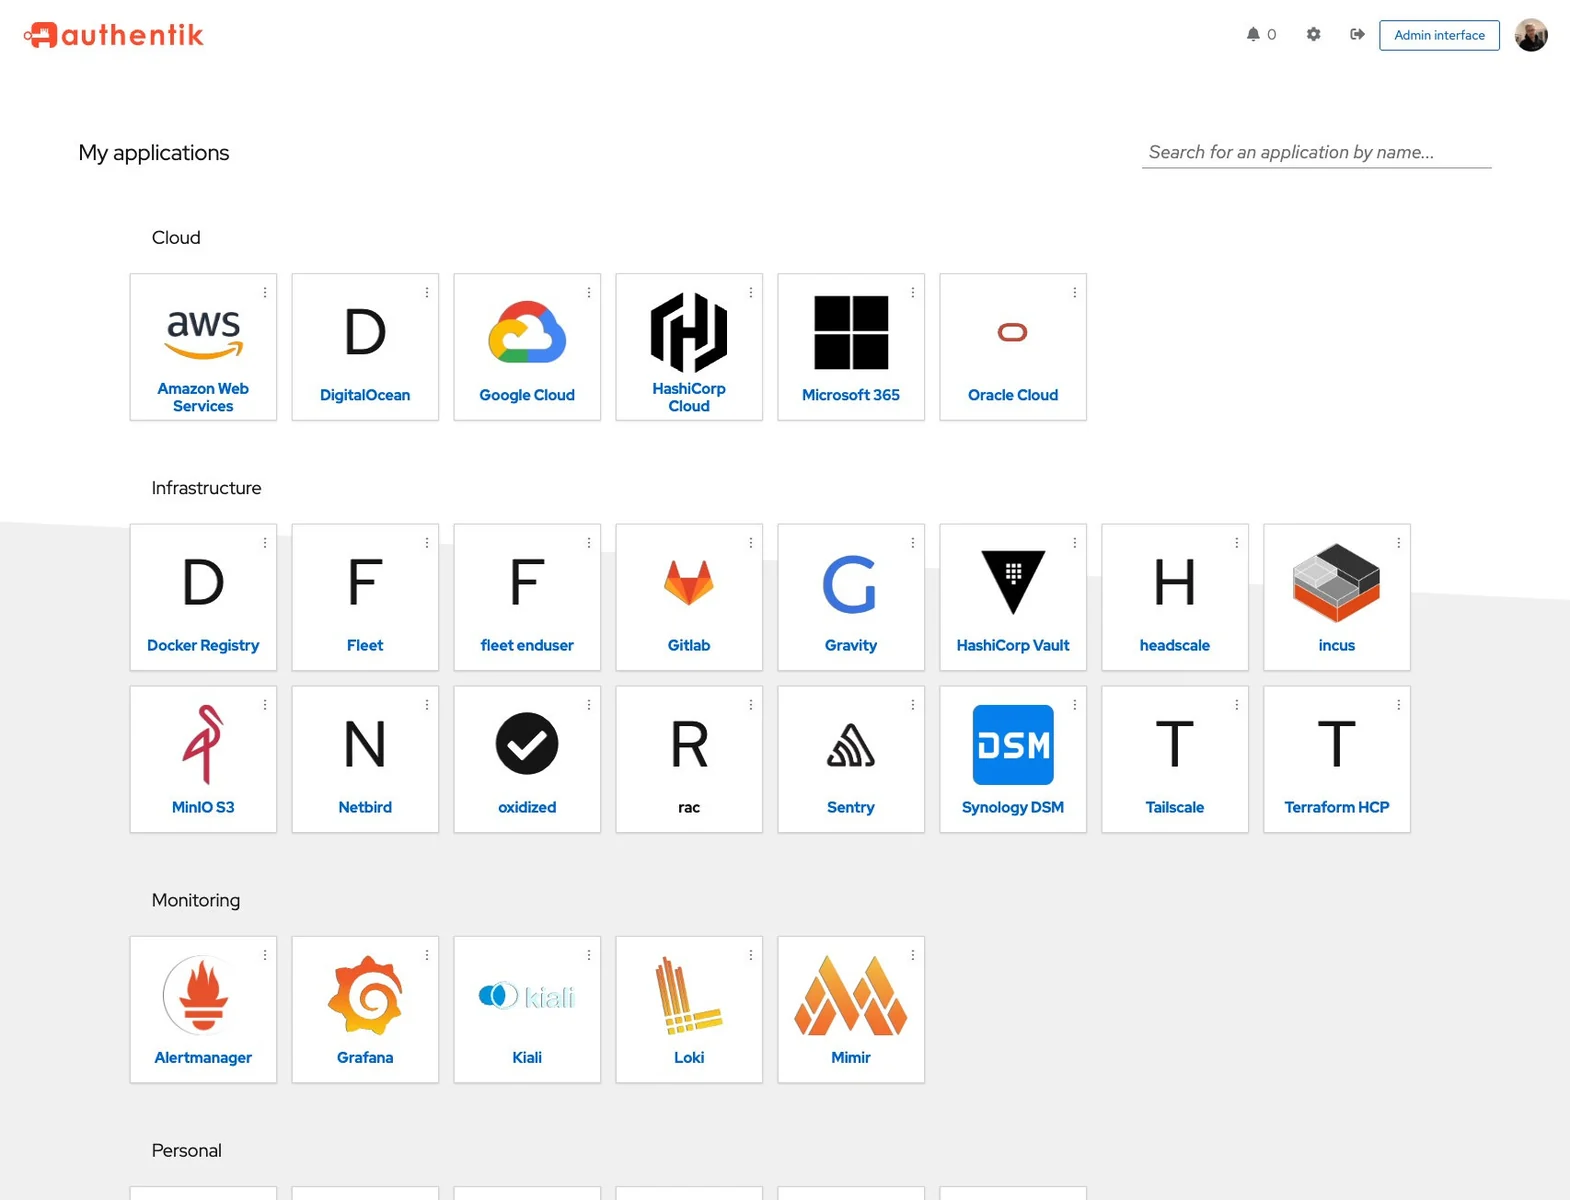
authentik — это открытый Identity Provider (IdP) для современного SSO. Он поддерживает SAML, OAuth2/OIDC, LDAP, RADIUS и другие протоколы и предназначен для самостоятельного развёртывания — от небольших лабораторий до крупных производственных кластеров.
Наше корпоративное предложение доступно организациям для безопасной замены существующих IdP, таких как Okta, Auth0, Entra ID и Ping Identity, обеспечивая надёжное управление идентификацией в больших масштабах.
| Светлая тема | Тёмная тема |
|---|---|
 | 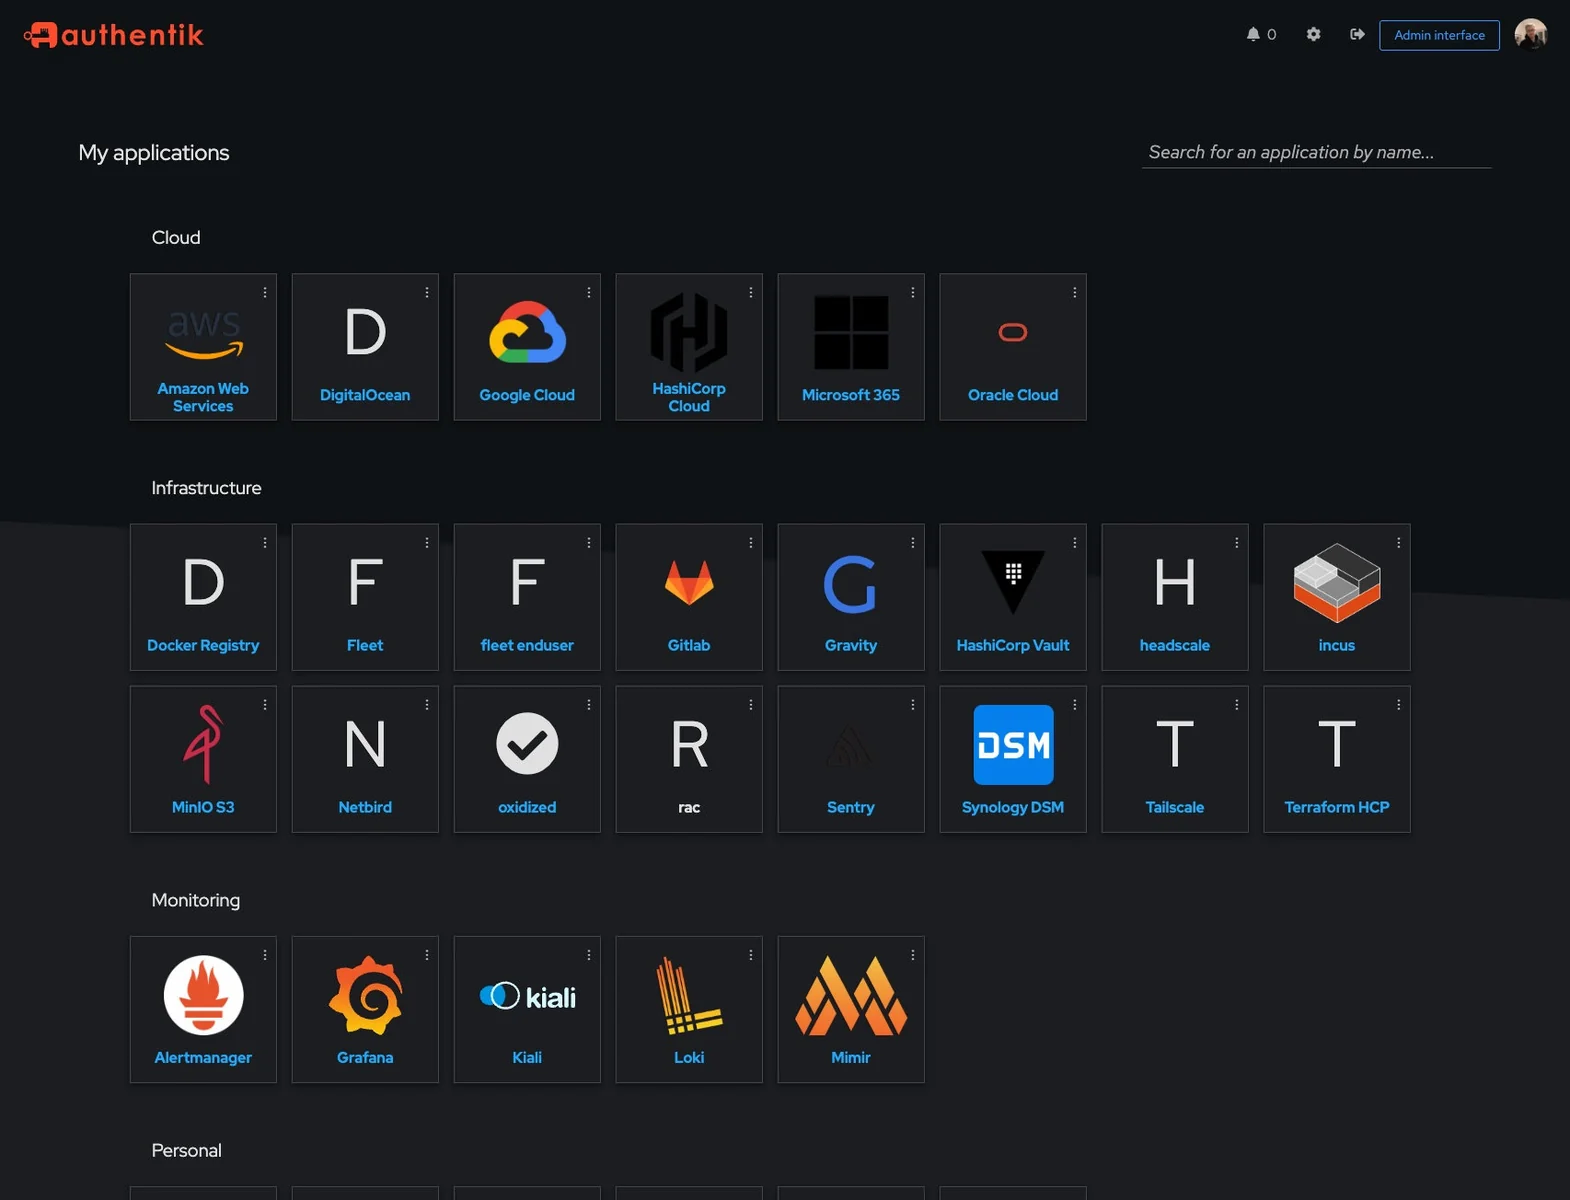 |
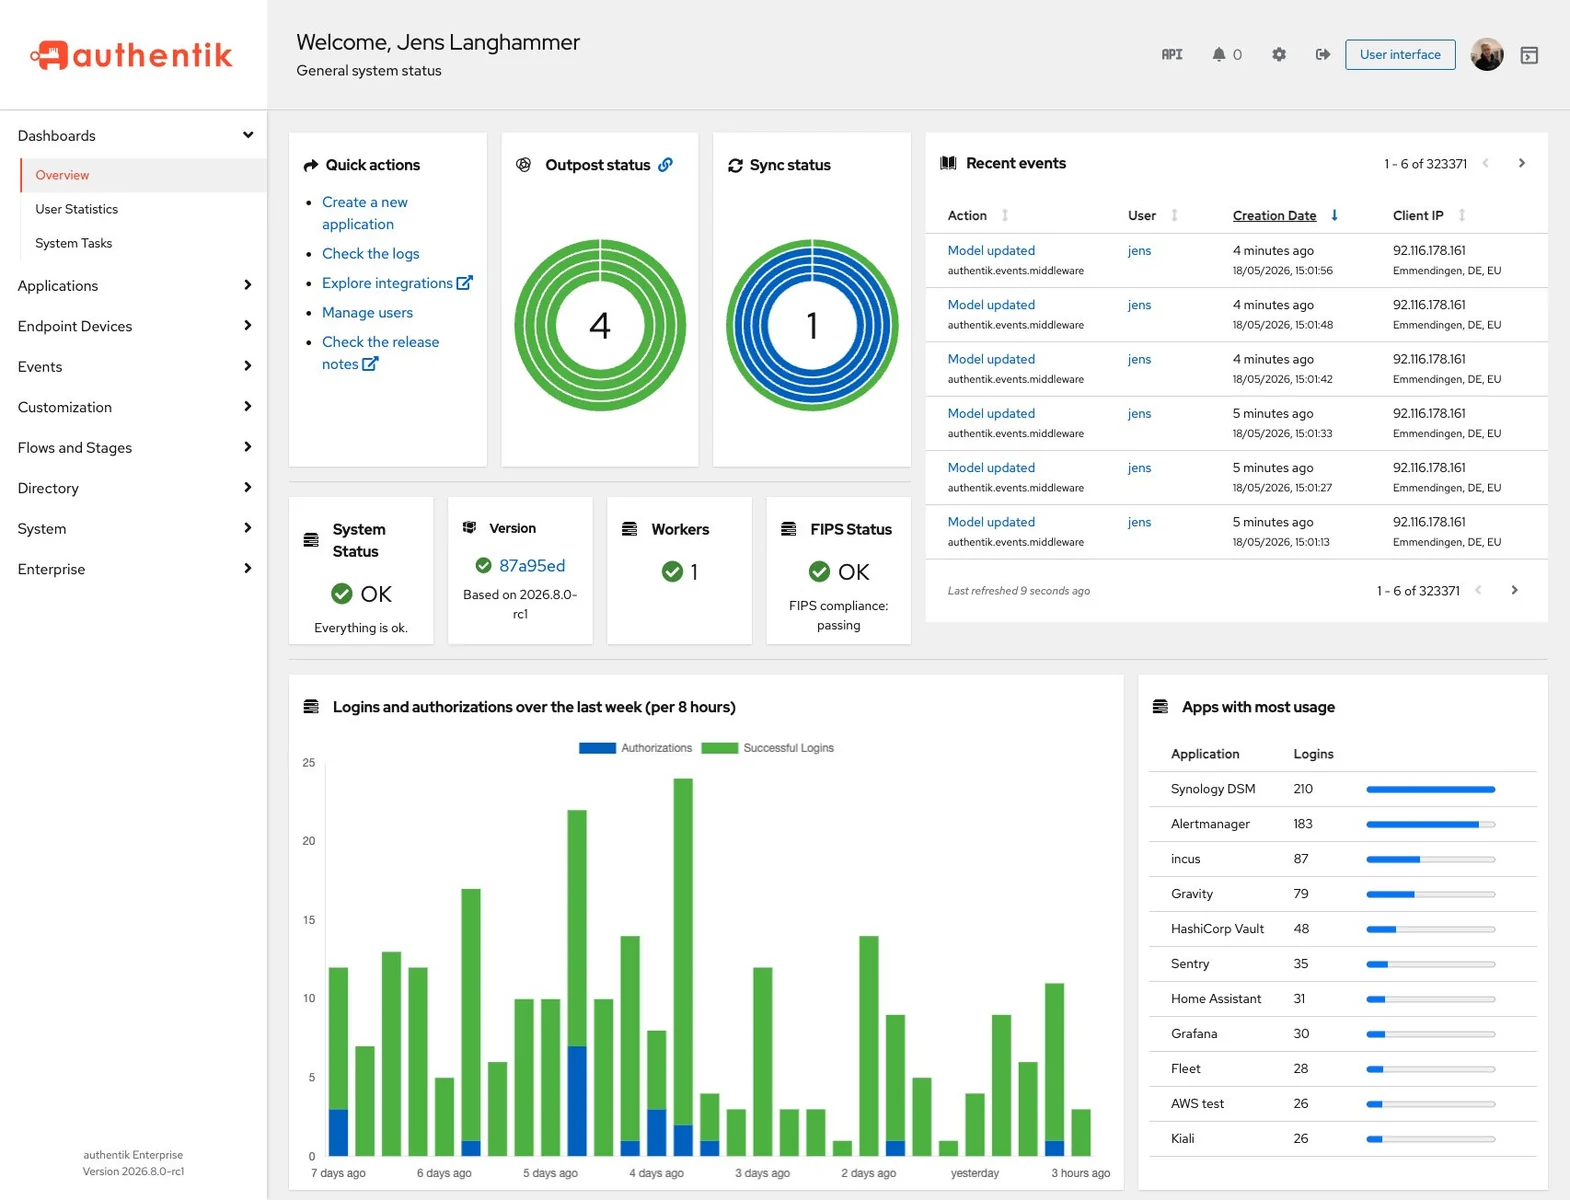 | 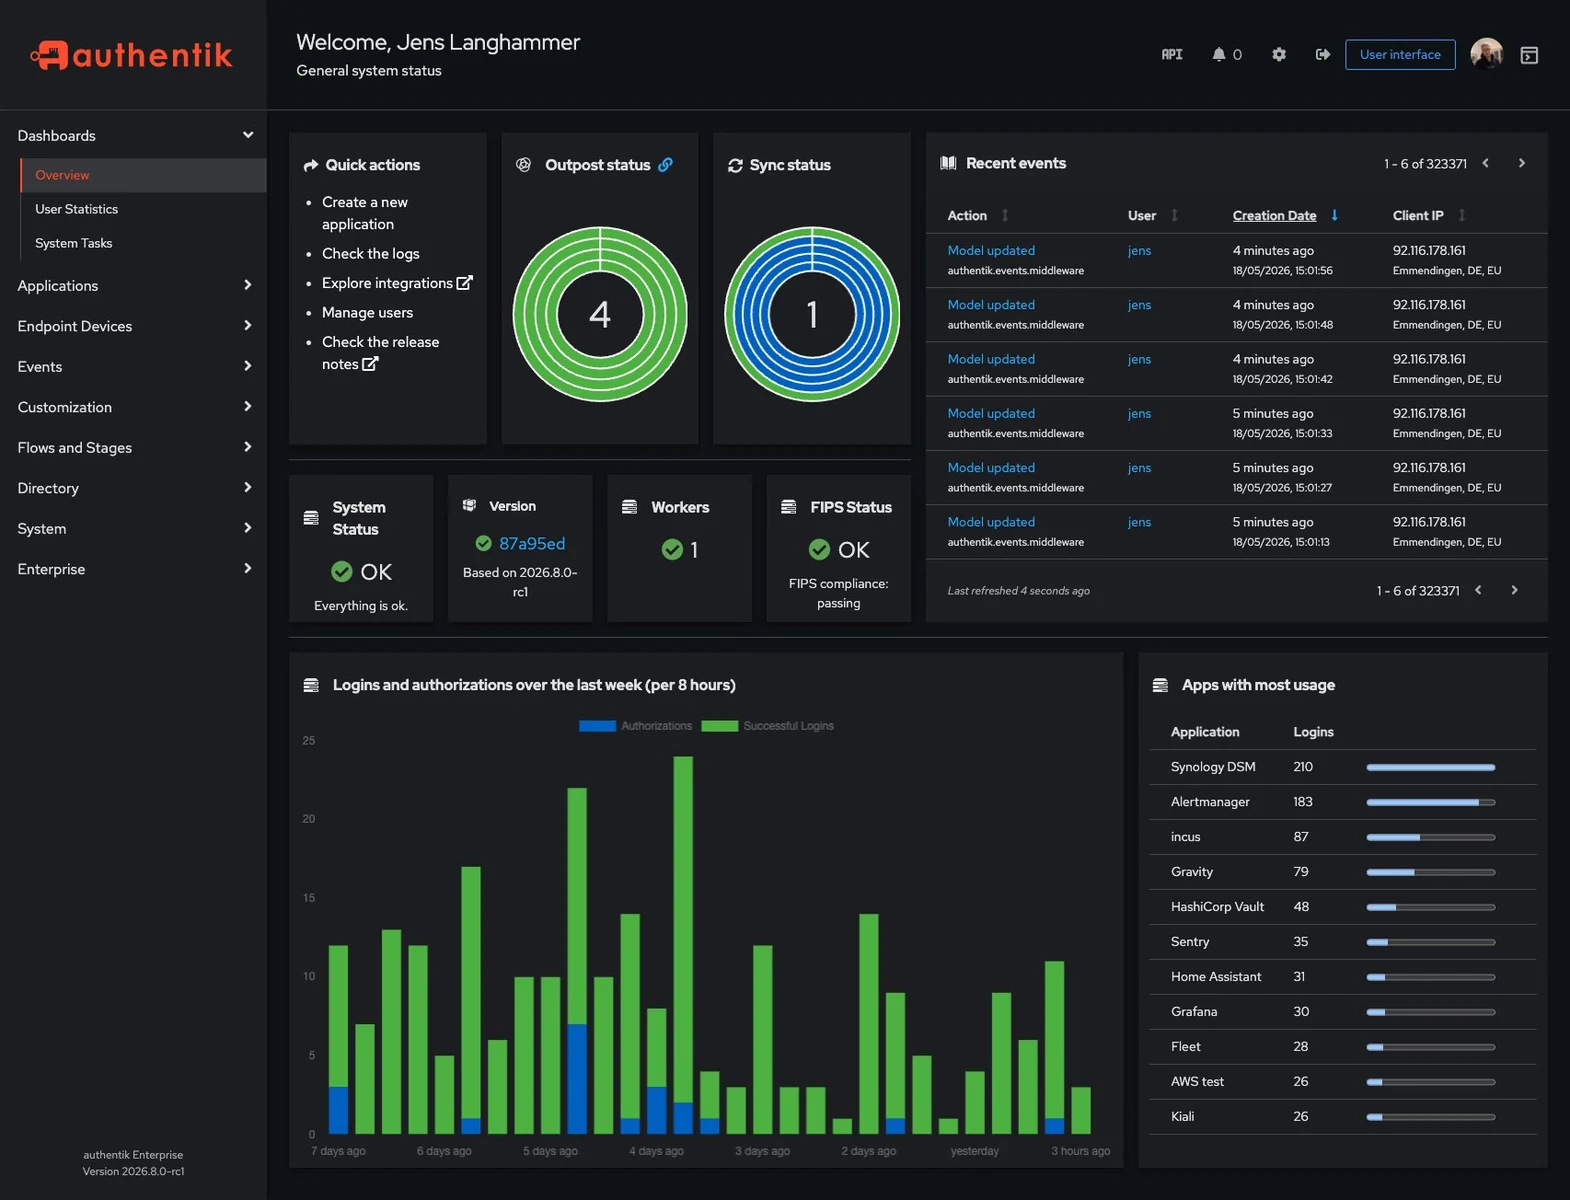 |
См. Документацию для разработчиков, чтобы узнать о настройке локальных сред сборки, тестировании ваших изменений и нашем процессе внесения вклада.
Если вы вносите вклад в документацию — как в сопровождение изменения кода, так и в качестве отдельного вклада, — пожалуйста, следуйте нашему руководству по стилю документации.
См. SECURITY.md.
Используете authentik? Мы будем рады узнать вашу историю и разместить ваш логотип. Напишите нам на [email protected] или создайте GitHub Issue/PR!