Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2026-32699-facturascripts-nick-bypass — Уязвимость Broken Access Control в контроллере EditUser в FacturaScripts позволяет аутентифицированным пользователям переименовывать любую учётную запись (включая администратора) путём изменения непроверяемого параметра nick через перехват прокси. Исправлено, но CVE не опубликован. | Kitploit
Инструменты/GitHubGitHub/turkios/cve-2026-32699-facturascripts-nick-bypass
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

cve-2026-32699-facturascripts-nick-bypass

Описание

Уязвимость Broken Access Control в контроллере EditUser в FacturaScripts позволяет аутентифицированным пользователям переименовывать любую учётную запись (включая администратора) путём изменения непроверяемого параметра nick через перехват прокси. Исправлено, но CVE не опубликован.

Репозиторий
336 месяцев назадЕщё не проверено
Поделиться

CVE-2026-32699 - Нарушенный контроль доступа через параметр Nick в EditUser в FacturaScripts

CVSS Score CWE-862 OWASP A01

Описание

Краткое описание

Приложение не проверяет параметр nick при POST-запросе к контроллеру EditUser. Хотя интерфейс не позволяет редактировать это поле, пользователь может обойти это ограничение с помощью прокси и переименовать любую учётную запись (включая администратора). Это приводит к нарушению контроля доступа и потенциальному повреждению журнала аудита.

Подробности

Уязвимость существует в логике обновления пользователя. При отправке POST-запроса на /EditUser бэкенд обрабатывает параметр nick из form-data без проверки:

  • Совпадает ли он с исходным значением
  • Имеет ли пользователь право изменять уникальный идентификатор, предназначенный для неизменности

PoC

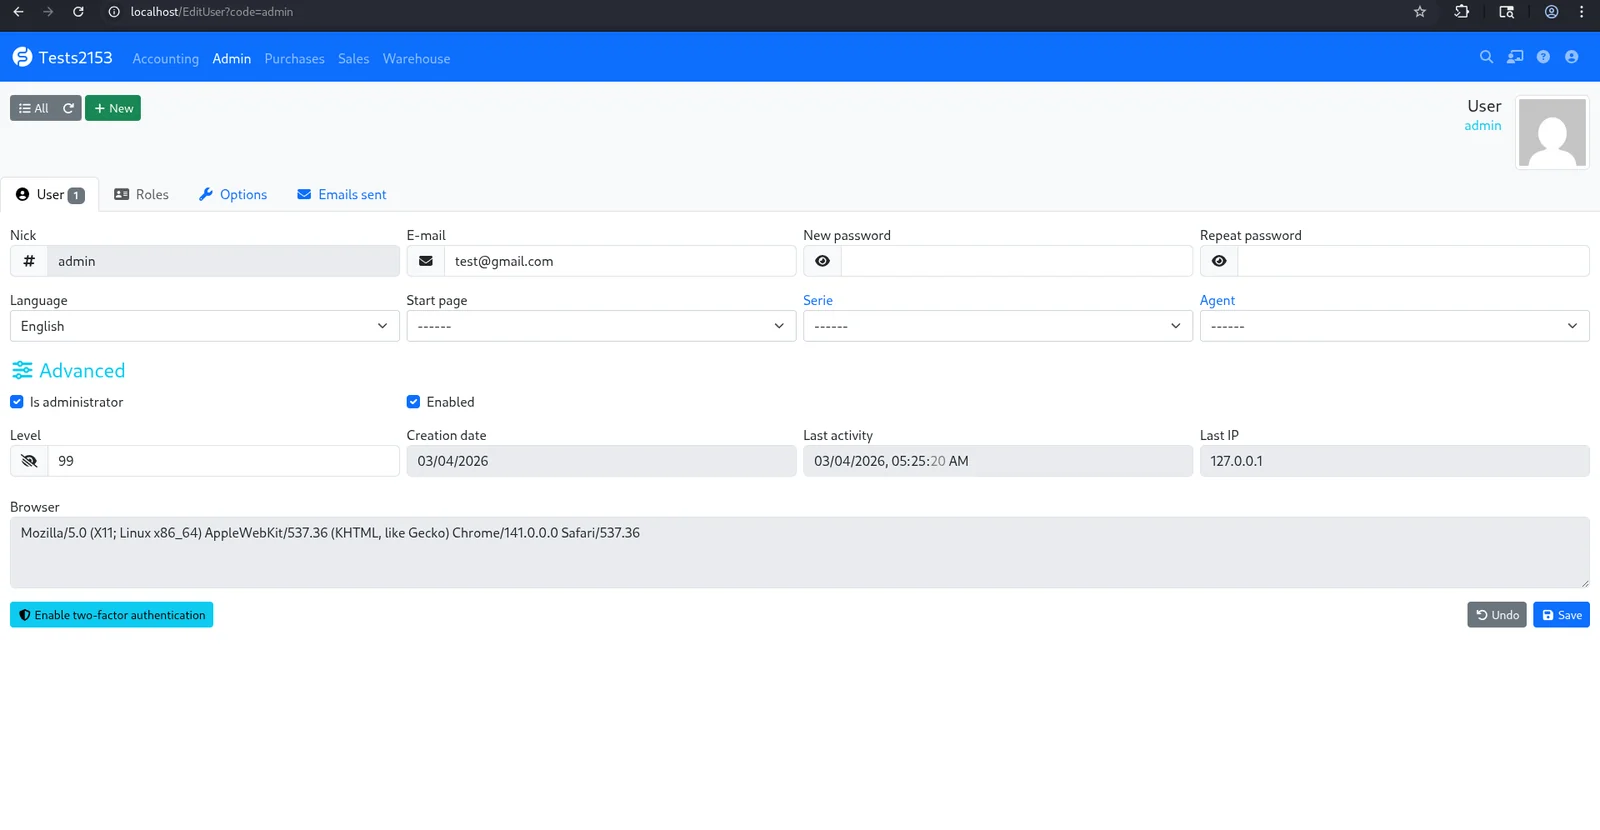
  1. Войдите в панель управления под любым пользователем (например, администратором)
  2. Перейдите в свой профиль, нажав на имя пользователя/аватар в правом верхнем углу
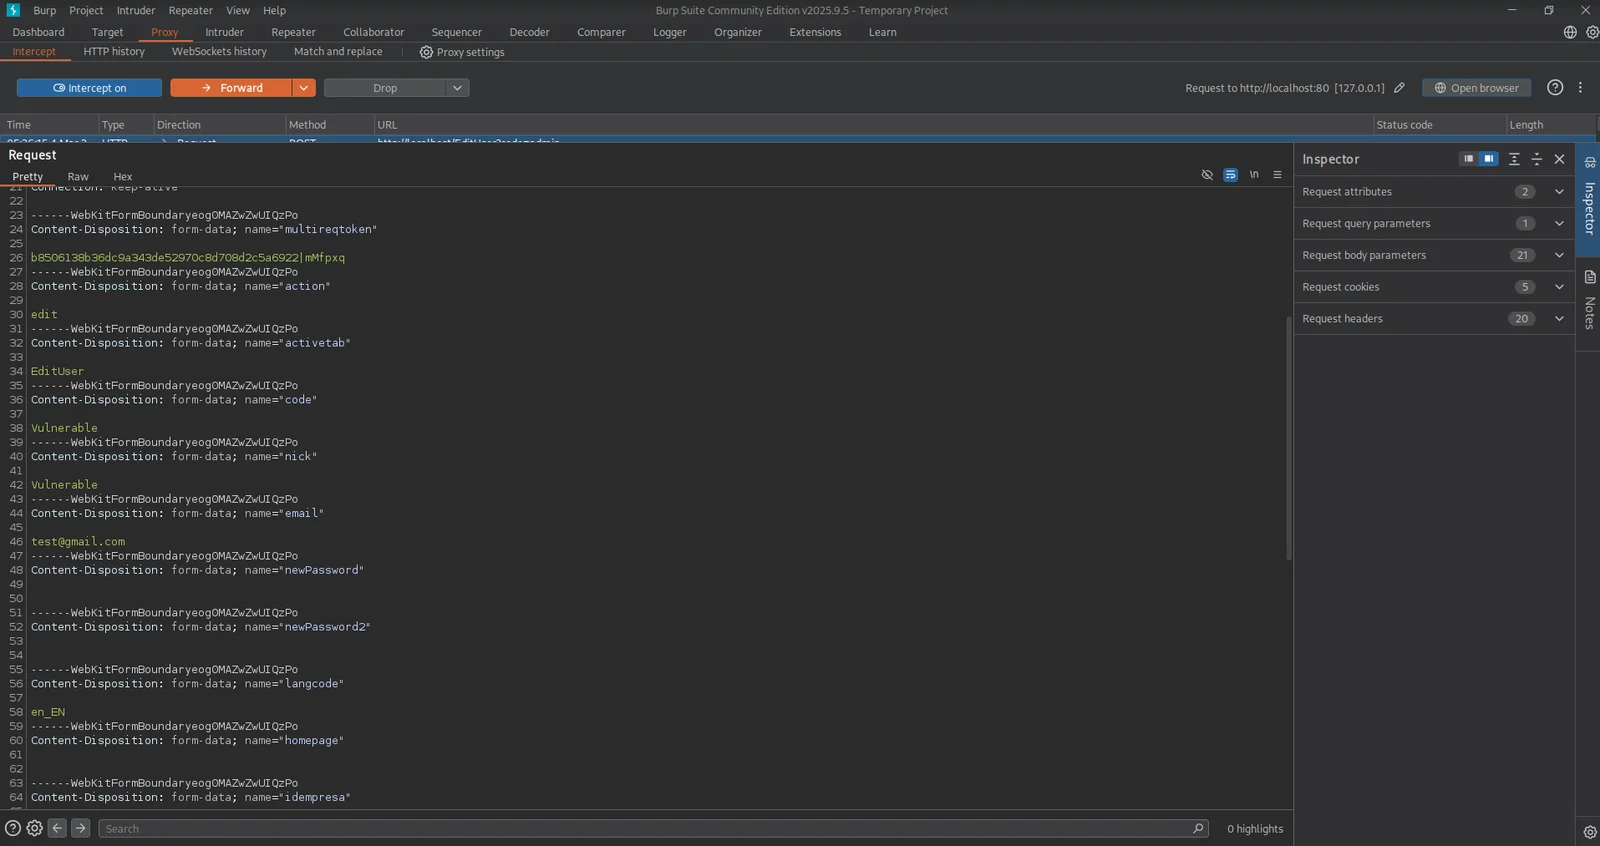
  3. Откройте Burp Suite и убедитесь, что Intercept включён
  4. Нажмите кнопку Сохранить в интерфейсе
  5. В Burp Suite найдите nick в теле запроса:
1
  1. Измените значение admin на Vulnerable (или любую другую строку)
  2. Нажмите Forward в Burp Suite

Результат: Приложение выходит из учётной записи пользователя. Войдите снова, используя имя пользователя Vulnerable и исходный пароль.

Воздействие

Злоумышленник может эффективно саботировать журнал аудита системы, выполняя вредоносные действия, а затем переименовывая свою учётную запись, чтобы избежать обнаружения или подставить других пользователей. Такой сбой в подотчётности облегчает выдачу себя за другое лицо и создаёт риск повреждения данных, поскольку внутренние ссылки на исходное имя пользователя становятся осиротевшими, что подрывает целостность многопользовательской среды.
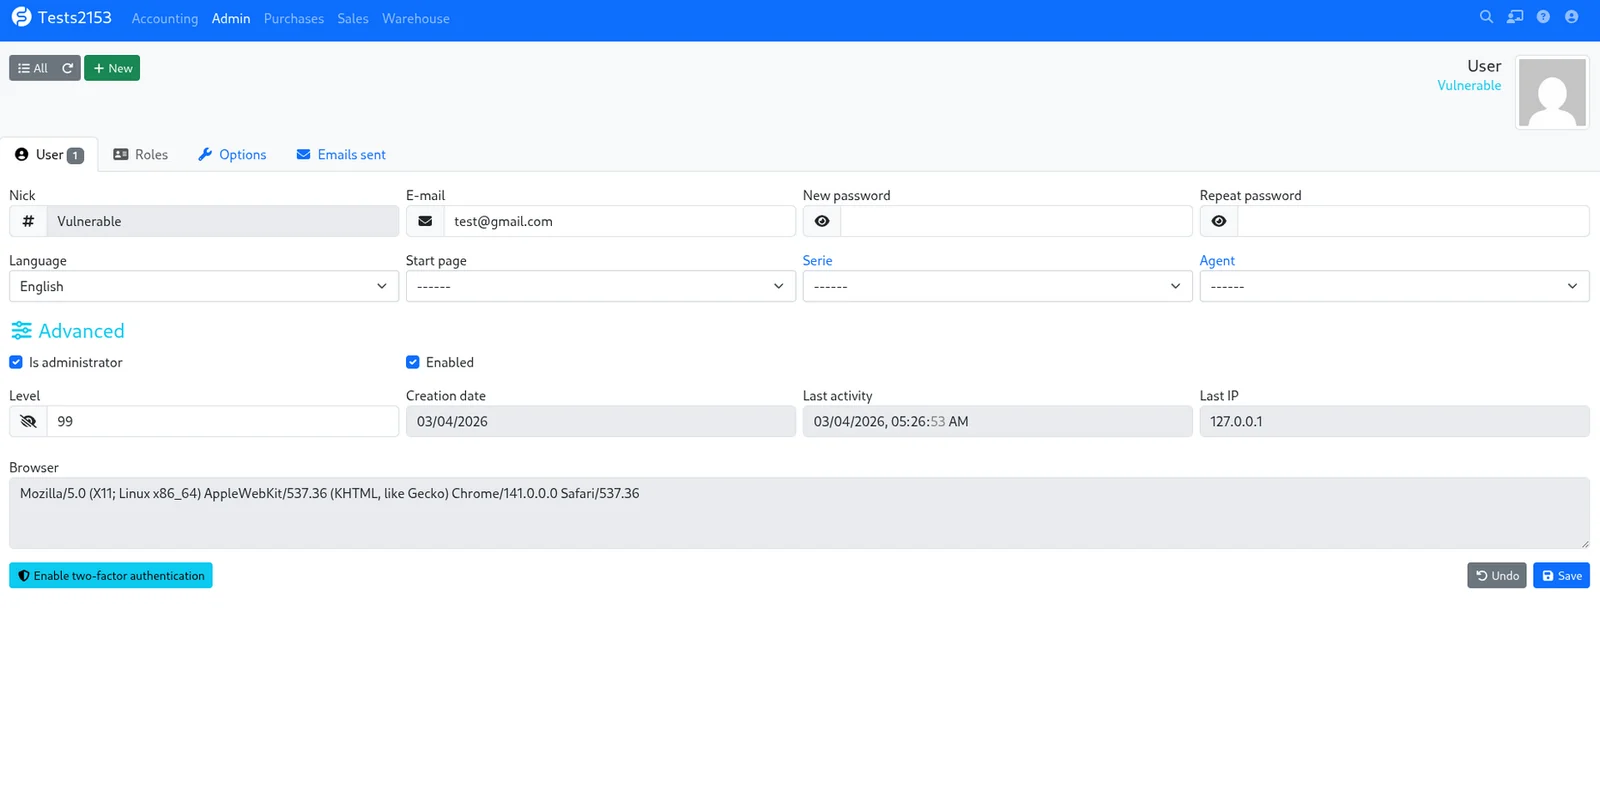
Результат

До

2

После

Screenshot_2026-04-26_02_29_09
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →