
 #1
 greatscottgadgets/hackrf
 tcbutler320/cve-2024-55040-sensaphone-xss
Публичное раскрытие нескольких уязвимостей хранимого XSS в Sensaphone WEB600 (CVE-2024-55040)
 tekua/cve-2024-33113
Маршрутизатор D-LINK DIR-845L уязвим к проблеме раскрытия информации. В частности, файл bsc_sms_inbox.php на устройстве может быть использован для…
 tezeb/accfly
Раскрытие уязвимостей камер Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 themmokhtar/cve-2020-0022
Полностью публичный эксплойт уязвимости CVE-2020-0022 BlueFrag Android RCE (протестировано на Pixel 3 XL)
 thorat-shubham/jxl_infotainment_cve-2025-63895
Доказательство концепции для CVE-2025-63895: эксплуатация переполнения буфера LMP Bluetooth Classic в автомобильных информационно-развлекательных…
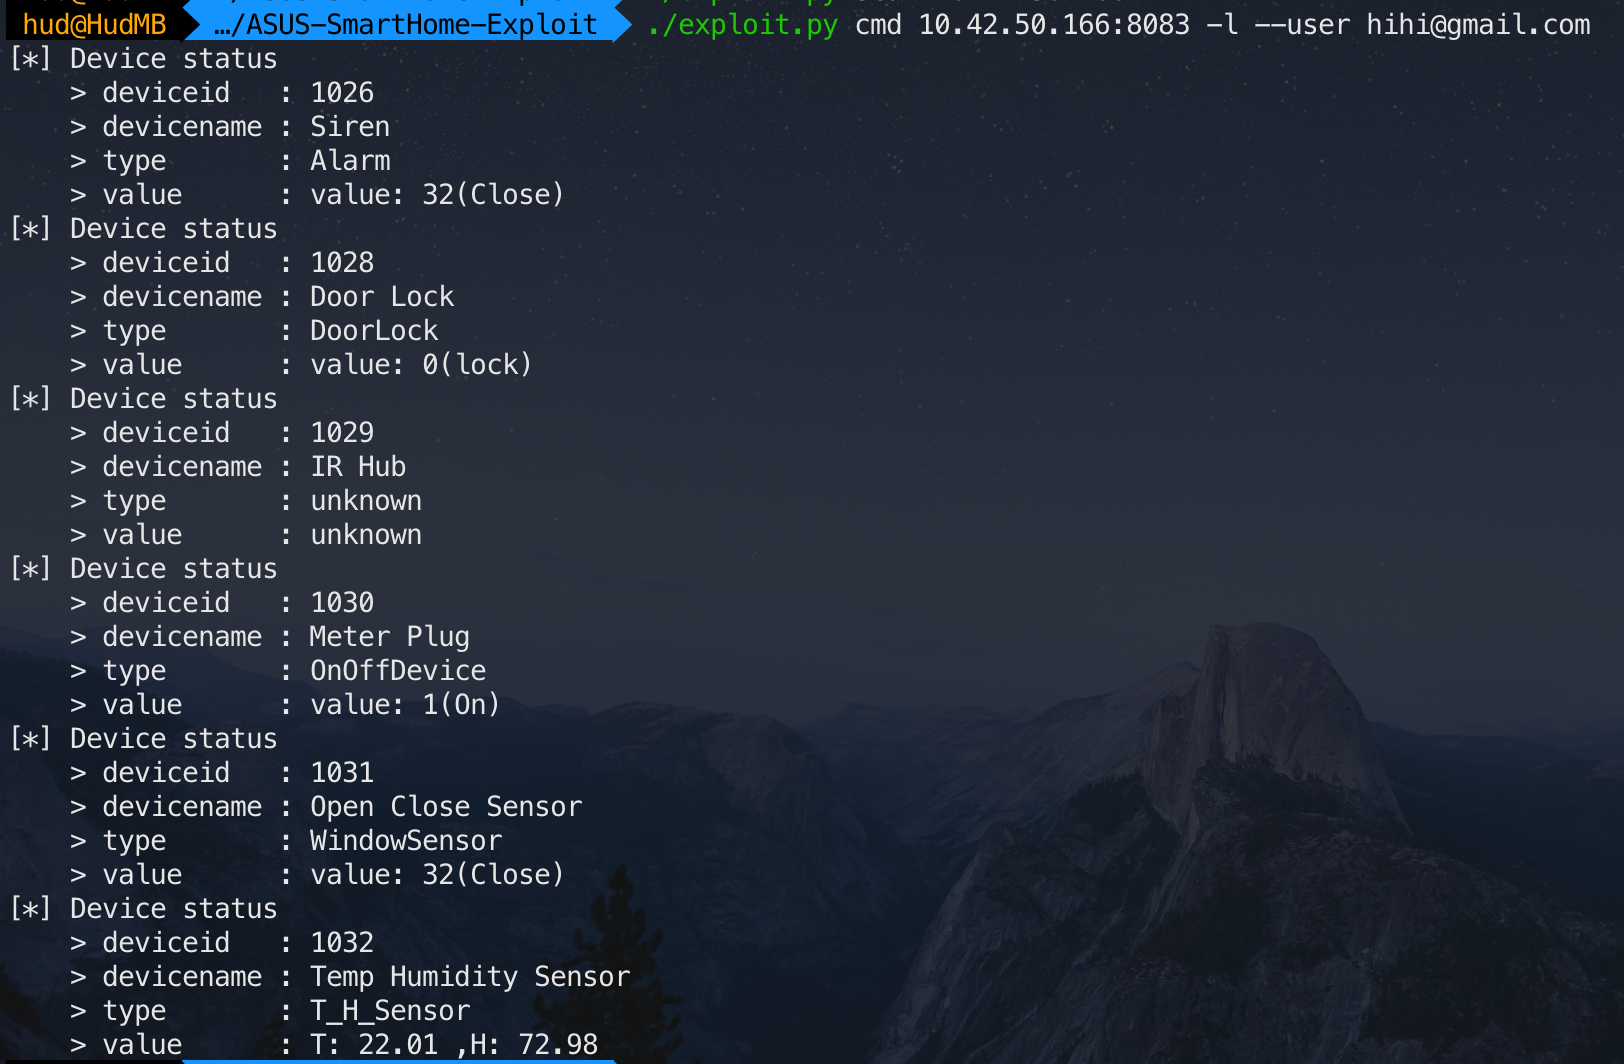 tim124058/asus-smarthome-exploit
# ASUS SmartHome Exploit для CVE-2019-11061 и CVE-2019-11063
 tin-z/cve-2023-35086-poc
POC для CVE-2023-35086, только DoS
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Легковесная реализация Protocol Buffers на ANSI C для микроконтроллеров и встраиваемых систем с ограниченной памятью, обеспечивающая эффективную…
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- Уязвимость внедрения команд в параметре `name` для D-Link NAS
 voidsshadows/hikvision-city-hunter
Этот инструмент — современная эволюция более старых PoC-эксплойтов, таких как для CVE-2017-7921 и ICSA-17-124-01, обновлённая для 2025 года с живым…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Техническое исследование и анализ эксплуатации уязвимости обхода аутентификации в прошивке TP-Link TL-WR840N (CVE-2018-12633).
 win3zz/cve-2023-43261
CVE-2023-43261 — Утечка учётных данных через незащищённые системные журналы и слабое шифрование паролей
 wuxx/cve-2020-8004
Эксплойт-инструмент для CVE-2020-8004, нацеленный на микроконтроллеры STM32F1, позволяющий извлекать прошивку с помощью OpenOCD и Python-скриптов для…
 xw77cve/cve-2019-7642
Эксплойт, подтверждающий концепцию для CVE-2019-7642, демонстрирующий неавторизованный доступ к журналам DNS-запросов и истории входов на уязвимых…
 yenyangmjaze/cve-2024-10914
Эксплойт-доказательство концепции для CVE-2024-10914, уязвимости внедрения команд в устройствах D-Link NAS через скрипт account_mgr.cgi. Включает…
 yezeting/cve-2021-41730
Эксплойт-доказательство концепции для CVE-2021-41730, демонстрирующее удаленное выполнение команд в маршрутизаторах TENDA AC15/AC6 через…
 yilin1203/cve-2022-40881
Эксплойт proof-of-concept для CVE-2022-40881, нацеленный на устройства SolarView Compact. Использует запрос fofa для разведки и доставку полезной…









