
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit
 blakebratcher/wcw-cyberring-pav-decryptor
Криптоанализ проприетарной системы DRM для видео 1999 года. Восстанавливает 61 зашифрованное видео рестлинга с CD-ROM WCW Internet Powerdisk с…
 professorquantumuniverse/veto
Клиент с открытым исходным кодом для VirusTotal на Android. Сканируйте файлы, URL-адреса и установленные приложения с помощью более 70 антивирусных…
 iomoath/filewatchtower
FWT — это инструмент анализа безопасности и мониторинга файлов, который использует события Sysmon.
 giordanosconti/icloudkitextractor
Experimental .NET/WPF forensic toolkit for iCloud auth, CloudKit/MMCS backup download, and Octagon/PCS recovery (ADP, Recovery Key, Lockdown Mode).…
 withsecurelabs/esfang
ESF-модульный инструмент приёма данных для разработки и исследований.
 lpefferkorn/ipdecap
Декапсулирует трафик, инкапсулированный в протоколы GRE, IPIP, 6in4, ESP (ipsec), также может удалять заголовок IEEE 802.1Q (виртуальная локальная…
 camp0/aiengine
Программируемый движок инспекции пакетов с NIDS, DNS-классификацией, частотным анализом и генерацией авто-регулярных выражений. Поддерживает привязки…
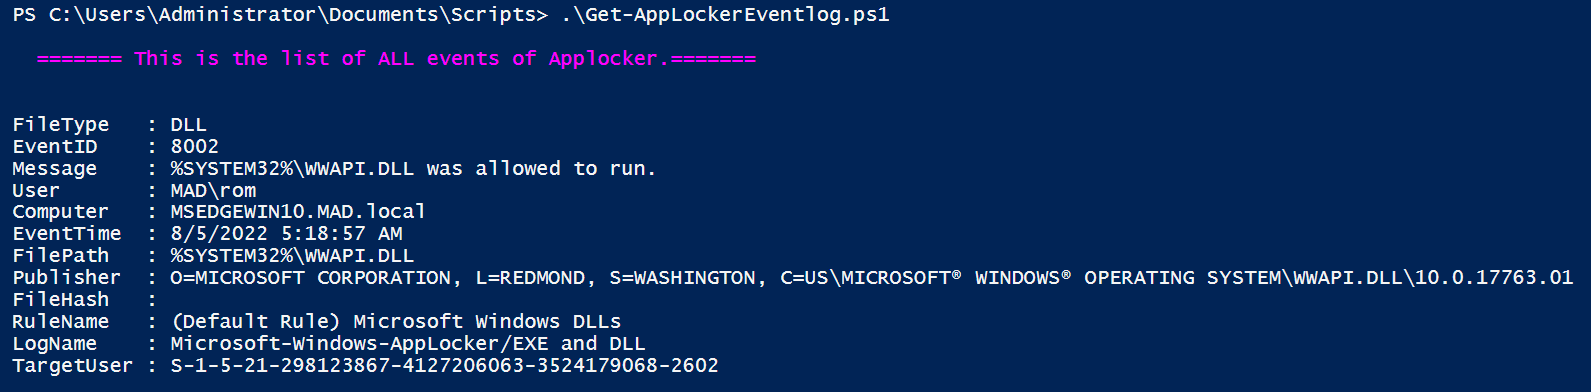 romaissaadjailia/get-applockereventlog
Это репозиторий для получения журнала событий Applocker путем анализа win-event log.
 4n6ist/usn_analytics
Это не просто парсер UsnJrnl (USN Journal Records/Change Journal Records).
 slaughterjames/excelpeek
Инструмент статического анализа для исследования потенциально вредоносных файлов Microsoft Excel, извлечения метаданных, макросов и встроенных…
 formerlab/shadow-fleet-tracker-light
Трекер теневого флота Балтийского моря с открытым исходным кодом. 1200+ судов, живые данные AIS, оповещения о приближении к кабелям. Никаких облаков,…
 bicurico/vaxd
Лёгкий дизассемблер для Windows, инструмент для инспекции PE-файлов и помощи в патчинге нативных EXE/DLL-файлов.
 antisurveillanceagency/shadownet
ShadowNet — это анонимный протокол маршрутизации, который заставляет все соединения (на уровне всей системы) проходить через Tor, реализуя при этом…
 hullabrian/eventhorizon
Инструмент, который собирает настраиваемый набор телеметрии ETW и генерирует определяемые пользователем обнаружения.
 ignacioj/whacamole
Анализ оперативной памяти в реальном времени для обнаружения IOCs вредоносного ПО в процессах, модулях, дескрипторах, токенах, потоках, .NET сборках,…
 josue87/burpmetafinder
Расширение Burp Suite для извлечения метаданных из файлов
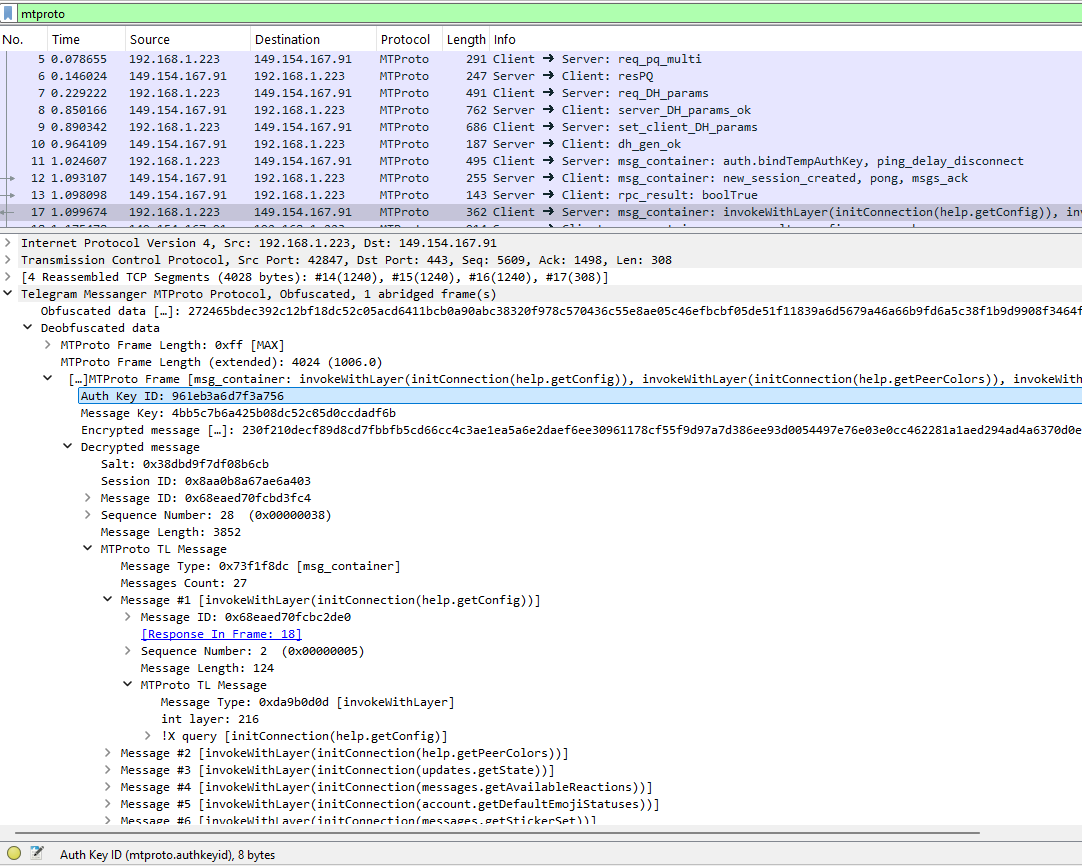 tomer8007/mtproto-dissector
Плагин Wireshark для анализа протокола Telegram
 cosmic-zip/witchcraft
WITCHCRAFT — это набор инструментов для кибердека, созданный для бегунов, которые ныряют глубоко в сеть. Это ваша универсальная система для…








