Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Veto — Клиент с открытым исходным кодом для VirusTotal на Android. Сканируйте файлы, URL-адреса и установленные приложения с помощью более 70 антивирусных движков. Просматривайте подробные отчёты с хешами, классификациями угроз, совпадениями YARA и поведением в песочнице. Без отслеживания и рекламы. | Kitploit
Инструменты/GitHubGitHub/professorquantumuniverse/veto
Безопасность AndroidУправление индикаторами компрометации (IOC)Статический анализДинамический анализ (песочница)Анализ уязвимостейАнализ хэшейФорензикаСбор информацииАнализ вредоносных программ

Описание

Мобильная безопасность
Разведка угроз
GitHubprofessorquantumuniverse/veto

Veto

РепозиторийСайт
211301 месяц назадПроверено Kitploit

Клиент с открытым исходным кодом для VirusTotal на Android. Сканируйте файлы, URL-адреса и установленные приложения с помощью более 70 антивирусных движков. Просматривайте подробные отчёты с хешами, классификациями угроз, совпадениями YARA и поведением в песочнице. Без отслеживания и рекламы.

Поделиться
Veto, the open source VirusTotal client

Veto

Открытый VirusTotal-клиент для Android

Бесплатно и с открытым исходным кодом. Используйте собственный ключ VirusTotal API для проверки файлов, ссылок и установленных приложений более чем по 70 движкам — всё это с интерфейсом Material 3. Без аккаунтов, без отслеживания, без рекламы.
Platform Kotlin Jetpack Compose minSdk

Что такое Veto?

Veto — это Android-клиент для VirusTotal. Отправьте файл, ссылку или установленное приложение, чтобы просмотреть результаты анализа в реальном времени. Приложение отображает понятный отчёт — от единого сводного вердикта до полного набора полей, возвращаемых сервисом.

Проект бесплатен и имеет открытый исходный код, не содержит пользовательских аккаунтов, систем отслеживания или рекламы. Поскольку пользователи предоставляют собственный ключ VirusTotal API, все проверки выполняются напрямую под их личным аккаунтом, без промежуточных сторонних серверов.
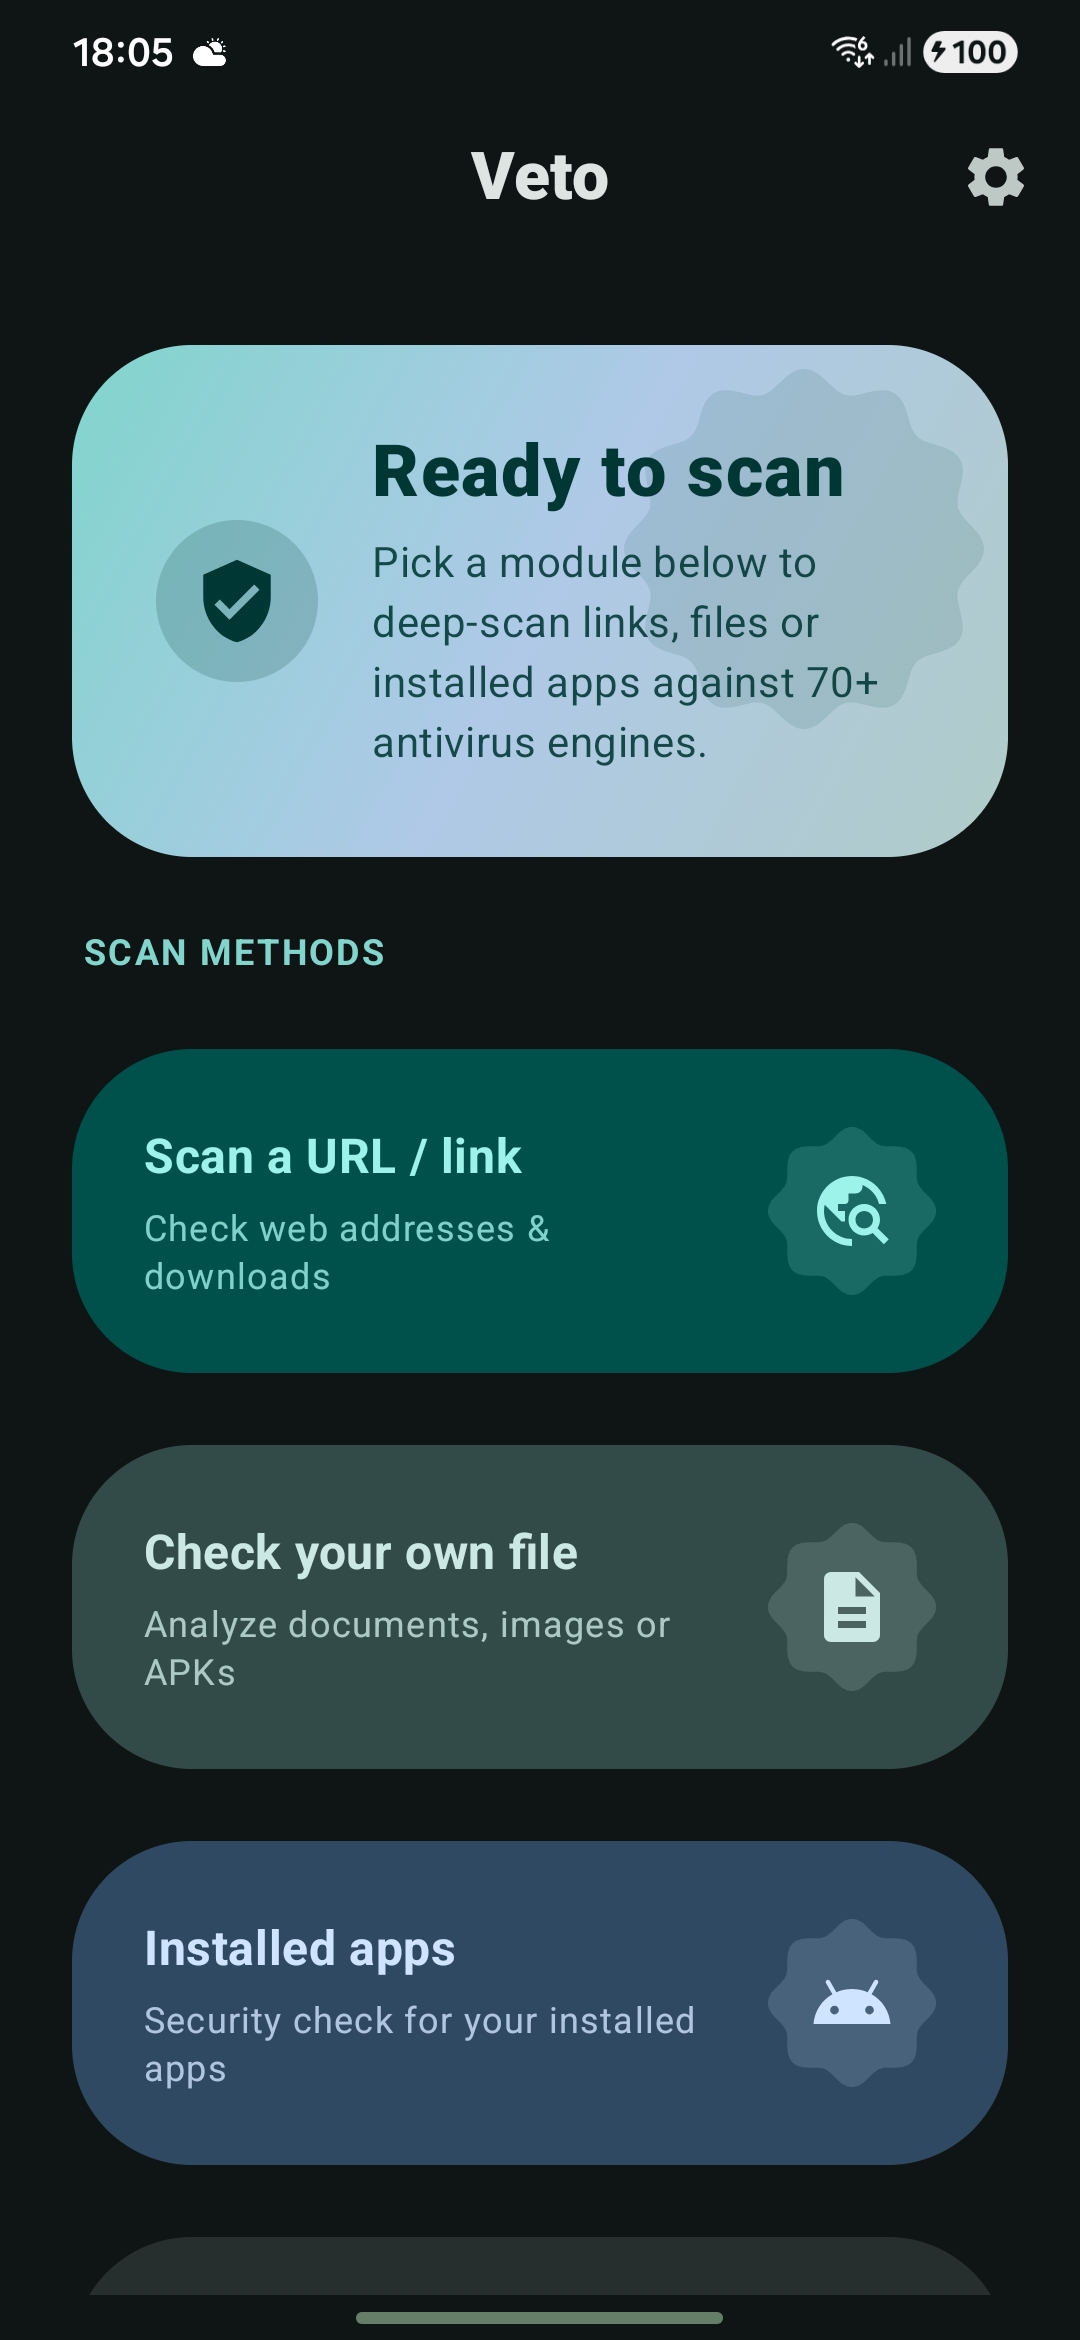

Скриншоты

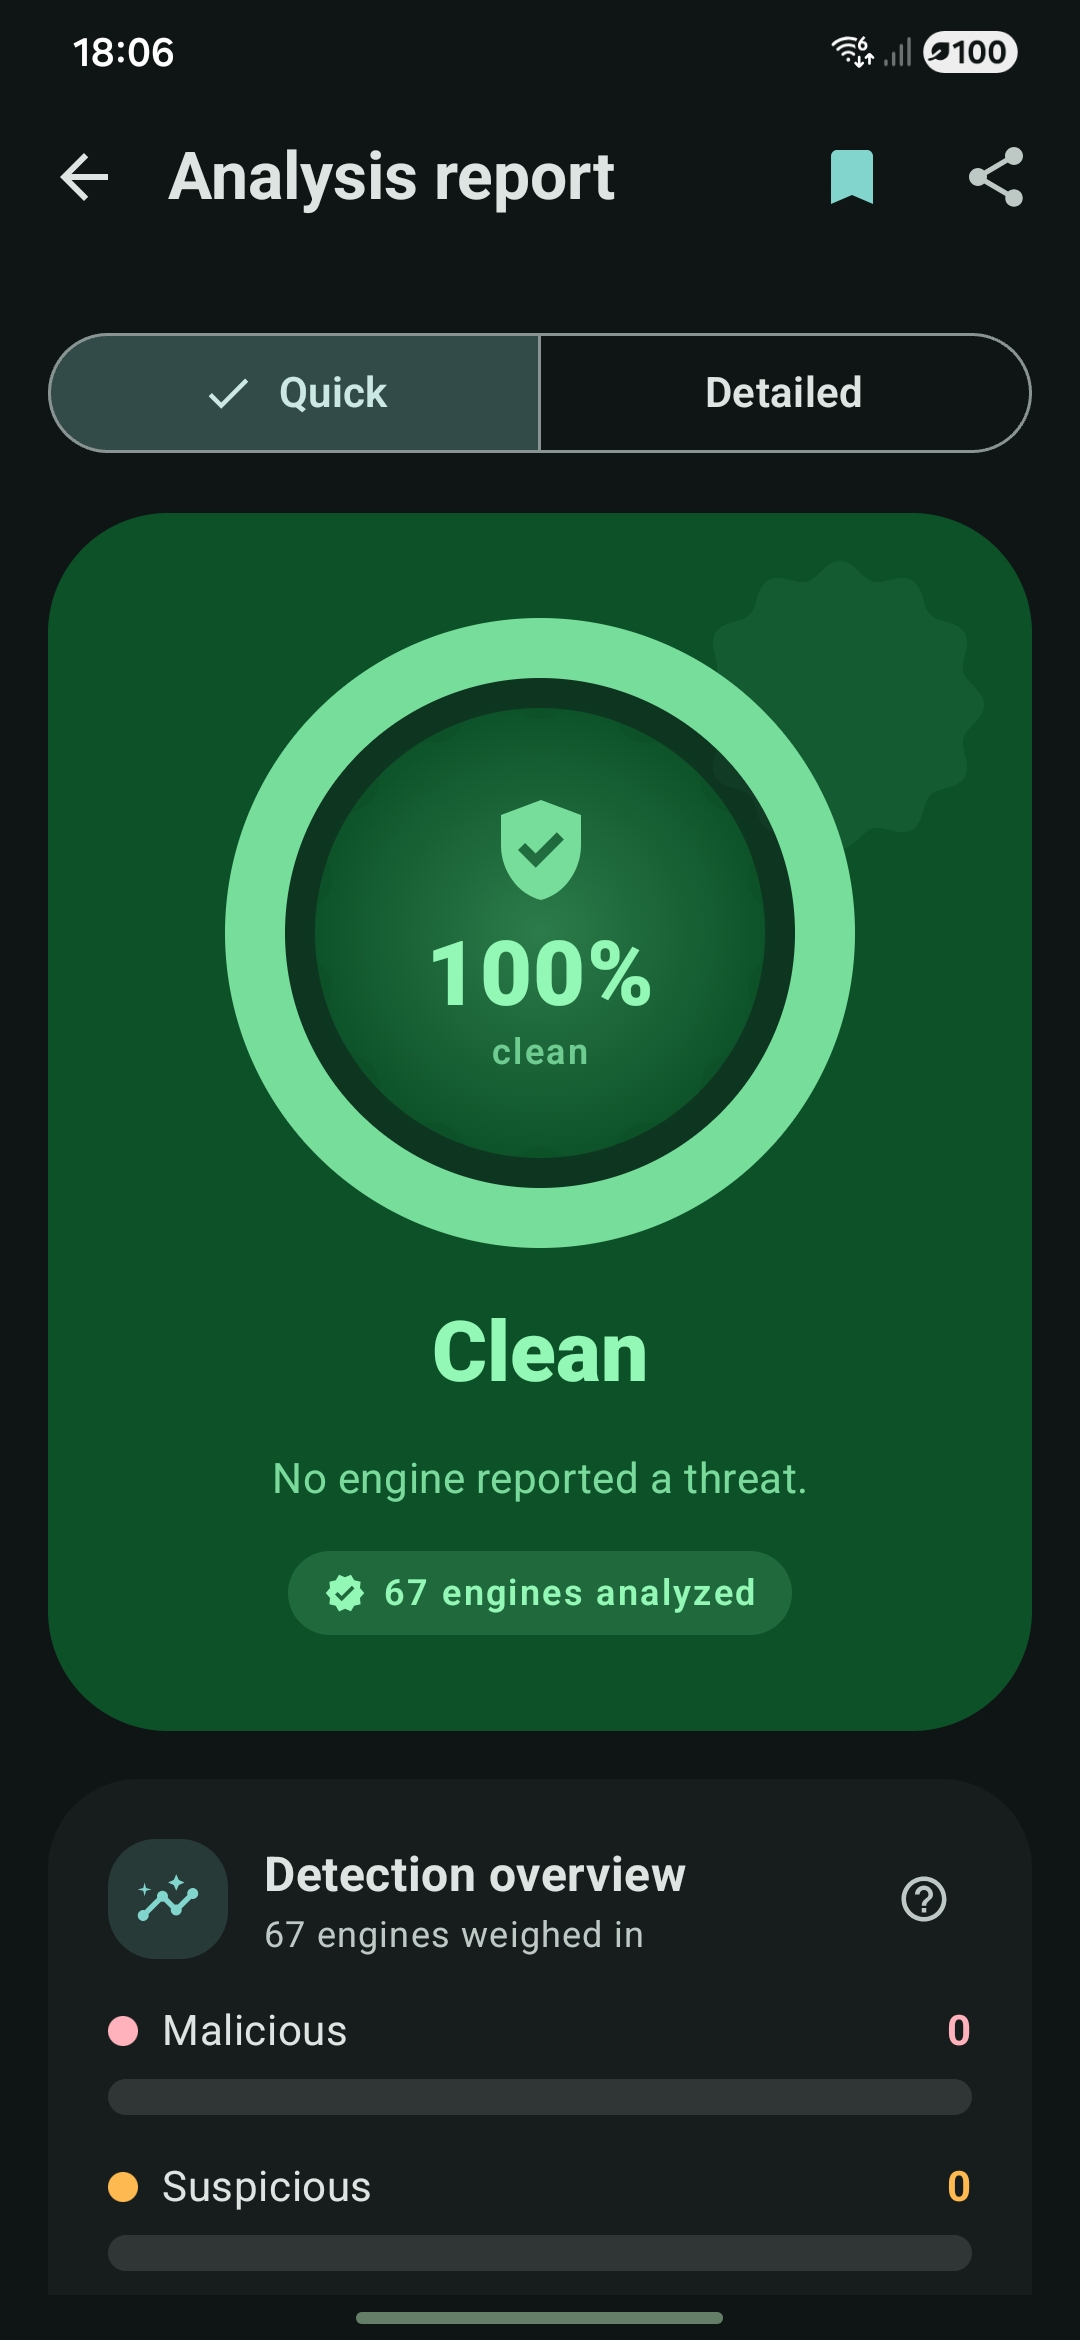
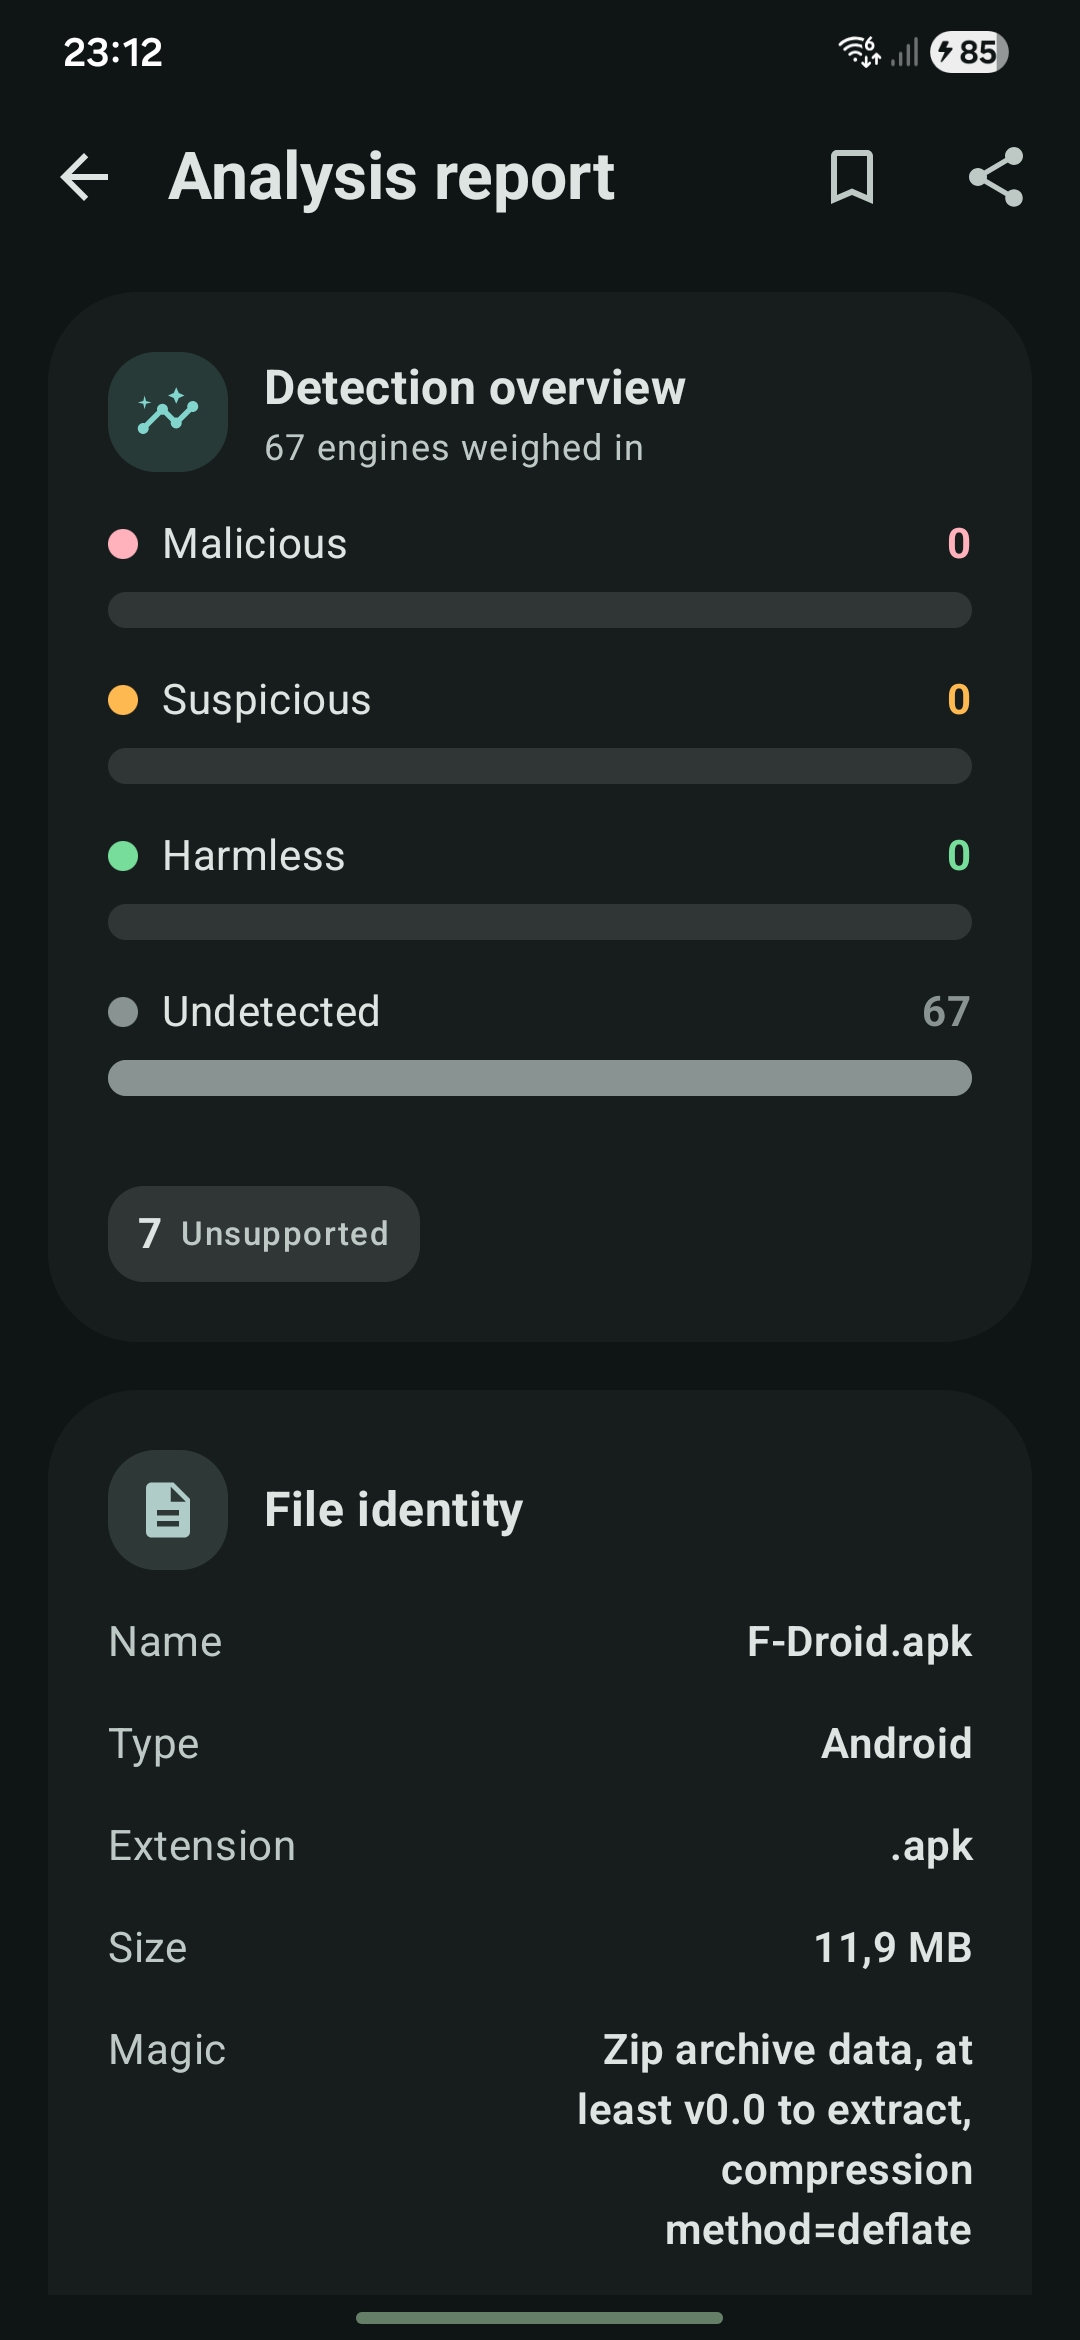
Dashboard Screen Clean Results Screen Detailed Report Screen
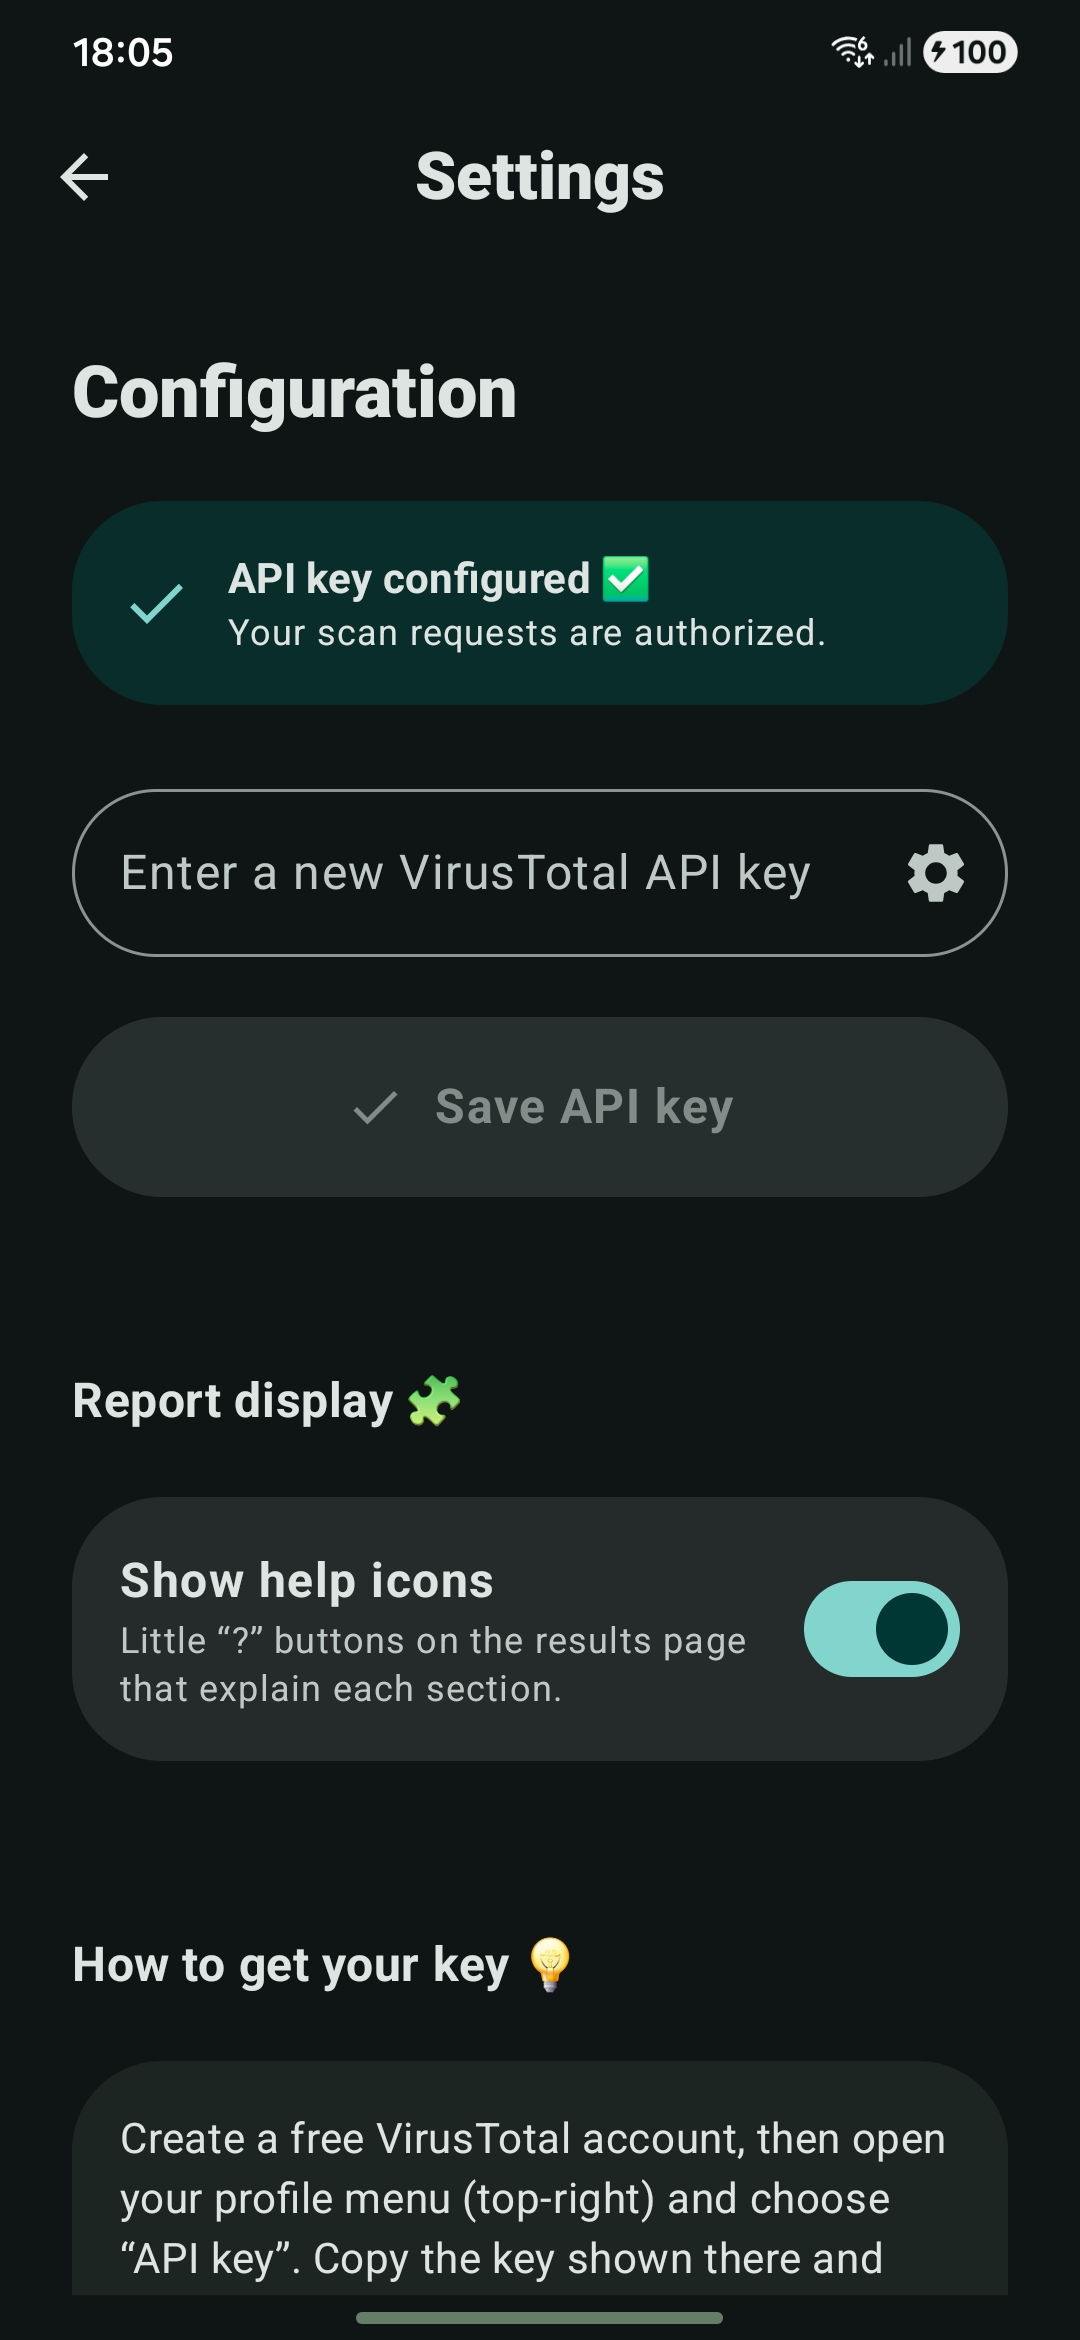
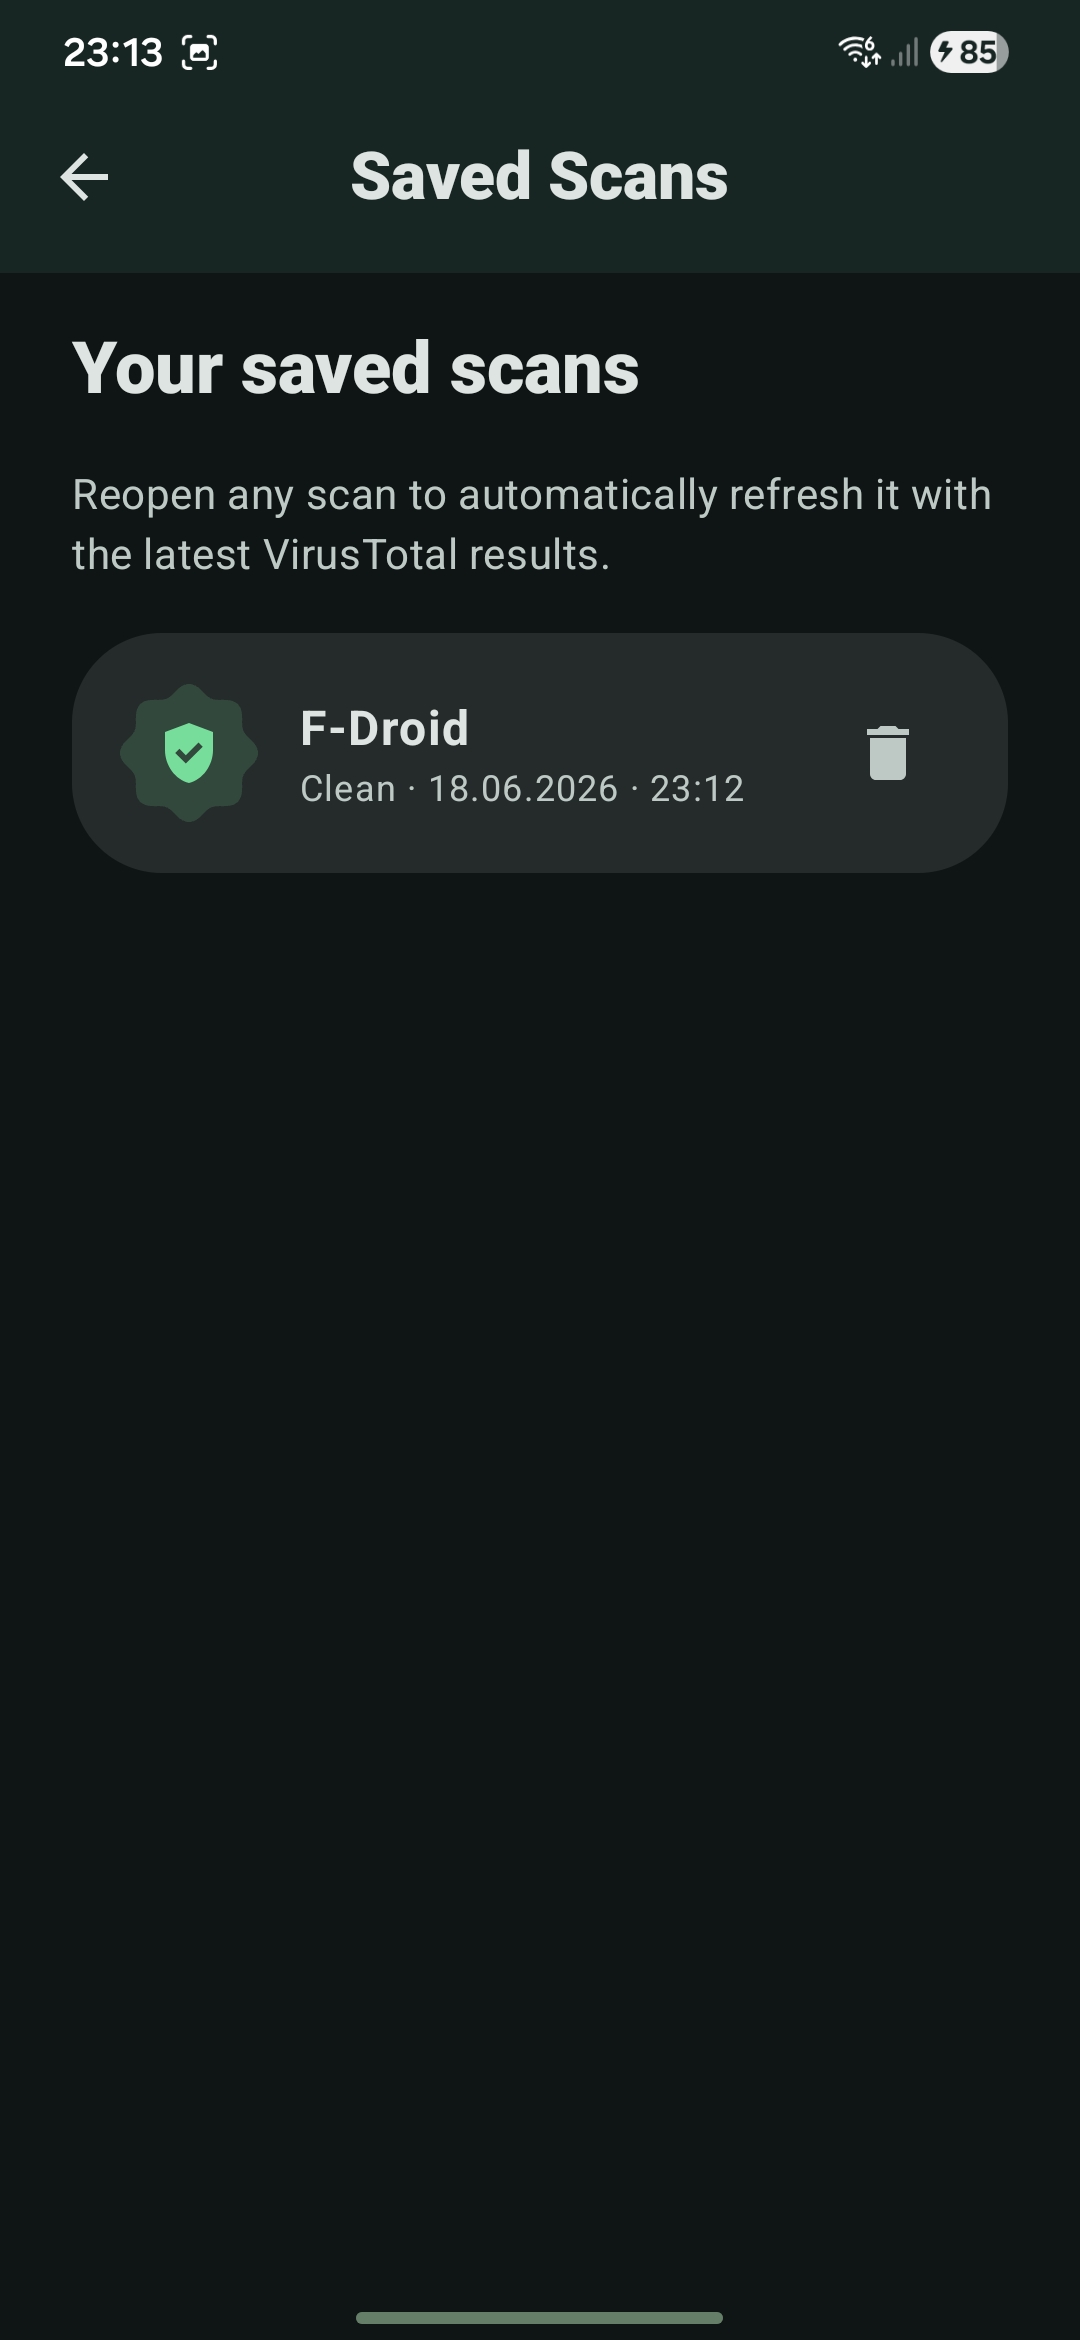
Settings Screen Saved Scans Screen

Возможности

  • Возможность проверки: Проверка установленных приложений, локальных файлов или целевых URL-адресов.
  • Агрегация нескольких движков: Объединяет результаты диагностики более чем 70 антивирусных движков.
  • Два режима отчётов: Быстрый режим для кратких сводок проверки и подробный режим для глубокого анализа.
  • Контекстные пояснения: Пояснительный текст доступен для каждого раздела, с настройкой для скрытия пояснений при желании.
  • Отчёты высокой точности: Отображает хеши файлов, классификацию угроз, историю, голоса сообщества, поведение в песочнице, совпадения YARA, внутренности Android-приложений и все дополнительные поля полезной нагрузки API.
  • Фоновое выполнение: Отслеживание хода загрузки и анализа в реальном времени, сохраняющееся внутри фонового сервиса.
  • Офлайн-доступ: Сохраняет отчёты локально, что позволяет просматривать их позже, даже без подключения к интернету.
  • Предупреждения о лимите запросов: Отображает понятные уведомления при достижении лимита запросов локального ключа API.
  • Темы: Полная поддержка Material 3 с динамическими системными цветами, поддержка светлой и тёмной тем.

Детали реализации основной архитектуры

  • Синхронизация состояния: ScanManager в области видимости приложения служит централизованным источником истины для всех состояний проверки. Это гарантирует, что пользовательский интерфейс остаётся синхронизированным, независимо от того, активно ли приложение на переднем плане, приостановлено в фоне или уничтожено операционной системой.
  • Устойчивый опрос: Приложение опрашивает конечную точку /analyses/{id} с шестиминутным пределом по настенным часам. При получении ответа о превышении лимита запросов процесс ожидает, а не завершается с ошибкой. Отчёт повторно запрашивается до тех пор, пока результаты не будут заполнены, возвращая структурированное состояние ошибки при достижении лимита времени ожидания.
  • Жизненный цикл процесса: Пока ScanState находится внутри ScanManager, чтобы пережить уничтожение Activity, ScanService поддерживает жизненный цикл процесса во время активных операций и управляет текущими и завершающими уведомлениями.
  • Полный разбор с сохранением точности: Общие поля захватываются с помощью типизированных моделей, а полный необработанный JSON attributes сохраняется через пользовательский сериализатор. Это позволяет подробному представлению отчёта отображать все возвращаемые поля, включая любые новые поля, добавляемые в полезную нагрузку API с течением времени.

Технологический стек

СлойТехнологияРоль в проекте
ЯзыкKotlinОсновной язык программирования
UI-фреймворкJetpack ComposeДекларативная структура пользовательского интерфейса
Дизайн-системаMaterial 3Визуальный стиль, динамическая системная окраска и расширенные иконки
Внедрение зависимостейHiltУправление зависимостями
СетьRetrofit & OkHttpHTTP-взаимодействие с VirusTotal API
Сериализацияkotlinx.serializationТипобезопасный разбор JSON и сохранение пользовательских атрибутов
АсинхронностьKotlin CoroutinesАсинхронное программирование и фоновая обработка
Хранение данныхJetpack DataStoreХранение динамических настроек и сохранённых отчётов о проверках
СовместимостьSDK 30–36Сборка с JDK 17, minSdk 30, targetSdk 36

Структура проекта

└── app/src/main/java/com/quantum_prof/vtscansuite/
    ├── data/          # Модели, удалённый API и реализация репозитория
    ├── domain/        # Интерфейс репозитория и бизнес-сценарии использования
    ├── di/            # Модули внедрения зависимостей Hilt
    ├── scan/          # ScanManager, ScanService и системные уведомления
    └── ui/            # Компоненты пользовательского интерфейса и слои представления
        ├── intro/     # Экран приветствия и настройка ключа API
        ├── dashboard/ # Навигационный центр: модули проверки ссылок, файлов и приложений
        ├── results/   # Визуализаторы быстрых и подробных отчётов
        ├── components/# Переиспользуемые элементы и макеты пользовательского интерфейса
        ├── theme/     # Конфигурации цветов, фигур, типографики и анимации
        └── util/      # Утилиты тактильной обратной связи, жестов и глубоких ссылок
  • Ресурсы и тексты для страницы в магазине доступны в fastlane/metadata/android/en-US/.
  • Редактируемые SVG-макеты находятся в docs/store/svg/.
  • Макеты можно экспортировать в формат PNG с помощью docs/store/export.html.

Начало работы

Предварительные требования

  • Android Studio (последняя стабильная версия)
  • JDK 17
  • Бесплатный ключ VirusTotal API, который можно получить по адресу: https://www.virustotal.com/gui/my-apikey

Сборка и запуск

Клонируйте репозиторий и соберите отладочную версию с помощью командной строки:

git clone https://github.com/ProfessorQuantumUniverse/VTScan.git
cd VTScan
./gradlew :app:assembleDebug

Либо откройте корневой каталог в Android Studio и выберите конфигурацию Run.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →