
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit
 withsecurelabs/macostriagecollectionscript
Собирает комплексные данные триажа с macOS для реагирования на инциденты, включая системные журналы, списки файлов, данные браузеров, историю…
 cyberclues/rtf_exploit_extractor
Скрипт для извлечения вредоносной нагрузки и документа-приманки из документов эксплойта CVE-2015-1641
 onapsis/cve-2020-6287_recon-scanner
Сканер уязвимостей «чёрного ящика» и анализатор индикаторов компрометации для CVE-2020-6287 (RECON) в Java-приложениях SAP NetWeaver, обеспечивающие…
 raj3shp/persisthunt
Linux Persistence Detection, Hunting and Artifact Collection script
 z-jxy/keepass_dump
Дампер KeePass 2.X (CVE-2023-32784)
 afine-com/glassworm-hunter
Обнаруживает полезные нагрузки атаки GlassWorm на цепочку поставок, сканируя расширения VS Code, пакеты npm/PyPI и git-репозитории на наличие…
 m0vi0/pacmap
Графоориентированный визуализатор сетевого трафика для захвата в реальном времени и воспроизведения PCAP с диффингом контрольных точек, трассировкой…
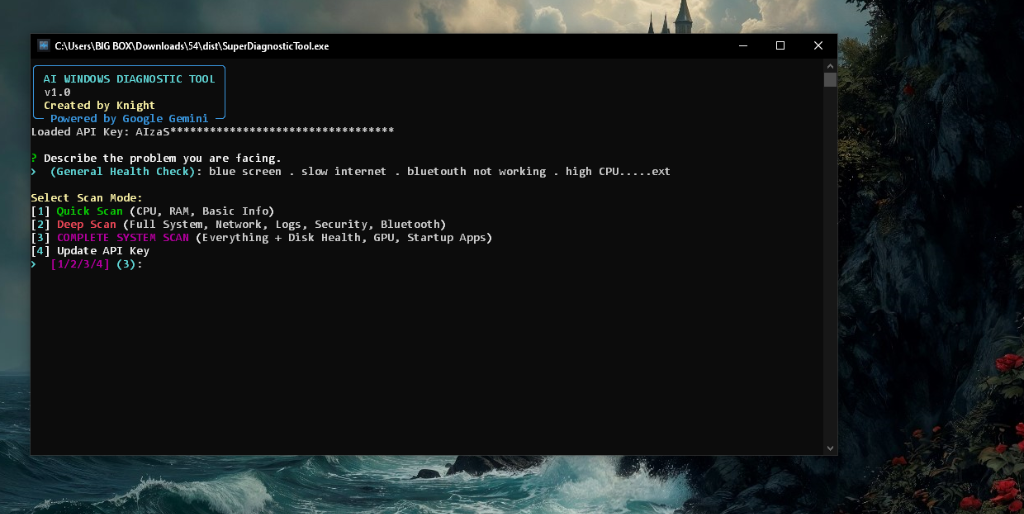 guettaf-hossam/superdiagnostictool
Инструмент диагностики и автоматического восстановления Windows на основе ИИ с использованием Google Gemini. Обнаружение сбоев, оптимизация…
 kadir/copy-fail-cve-2026-31431-ioc
Обнаружение, смягчение последствий и набор IOC для Copy Fail CVE-2026-31431 — повышения привилегий через page-cache в ядре Linux
 aradhyacp/secflow
Конвейер автоматического анализа угроз на основе ИИ, который направляет файлы, URL-адреса, IP-адреса, домены или изображения через специализированные…
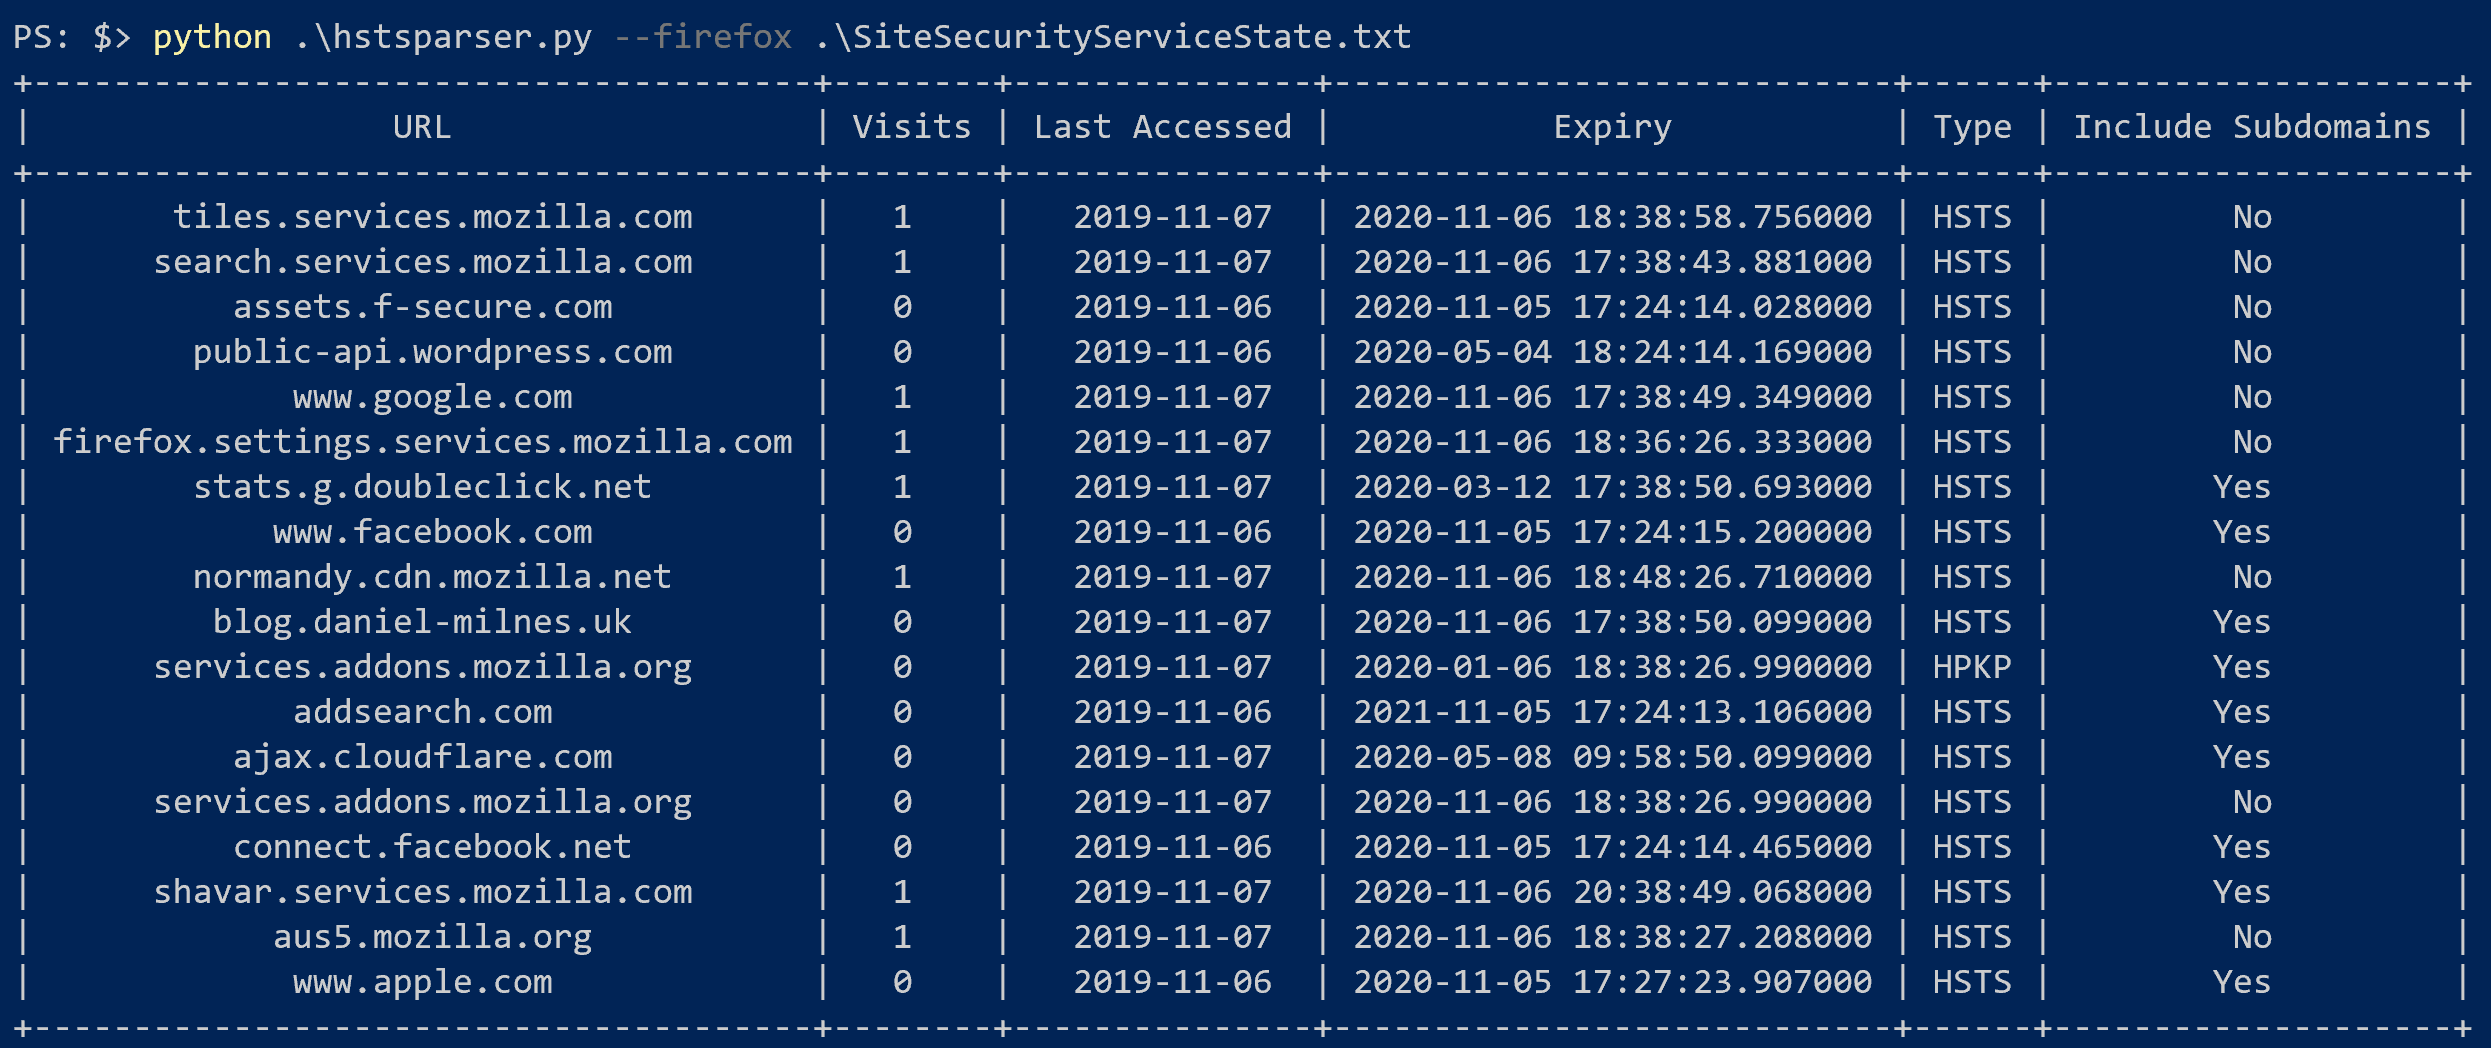 thebeanogamer/hstsparser
Инструмент для парсинга баз данных HSTS Firefox и Chrome в криминалистические артефакты!
 darksp33d/hyperhives-macos-infostealer-analysis
Полный статический анализ HyperHives macOS Rust infostealer — 571 расшифрованных значений конфигурации, инфраструктура C2, атрибуция DPRK/Contagious…
 telegrip/telegrip
Графический инструмент криминалистики для извлечения и анализа данных Telegram с устройств Android. Парсит сообщения, медиа и метаданные; генерирует…
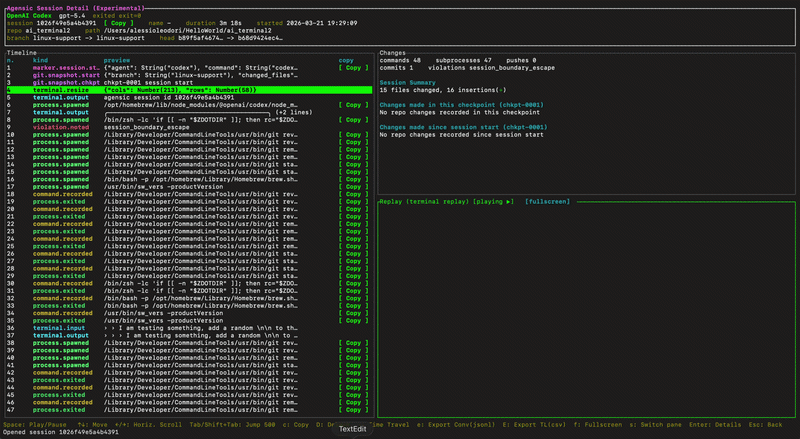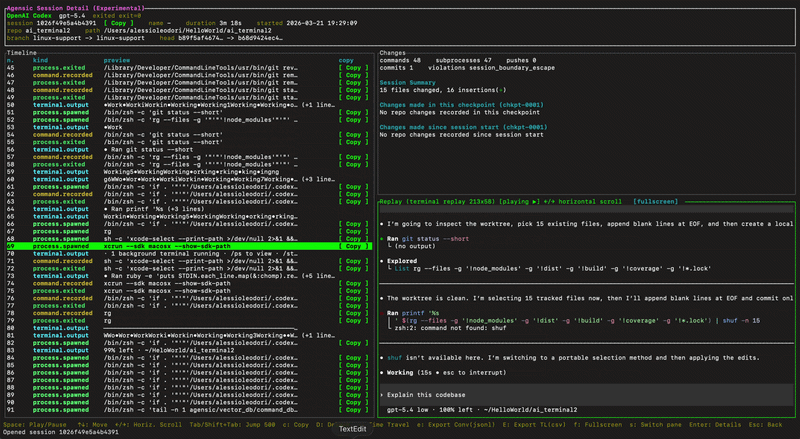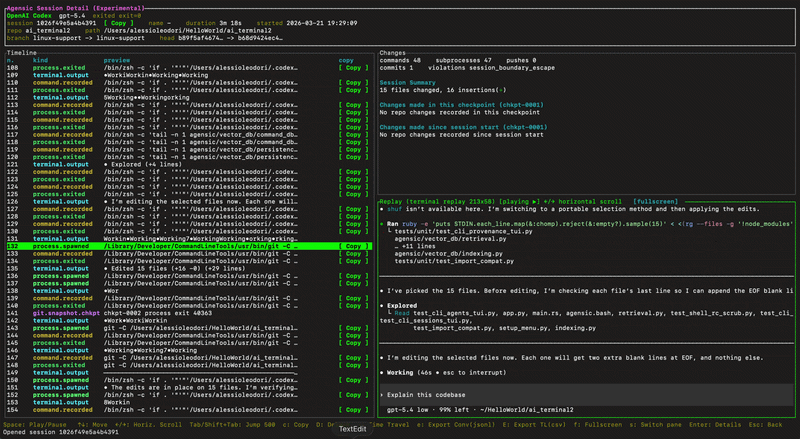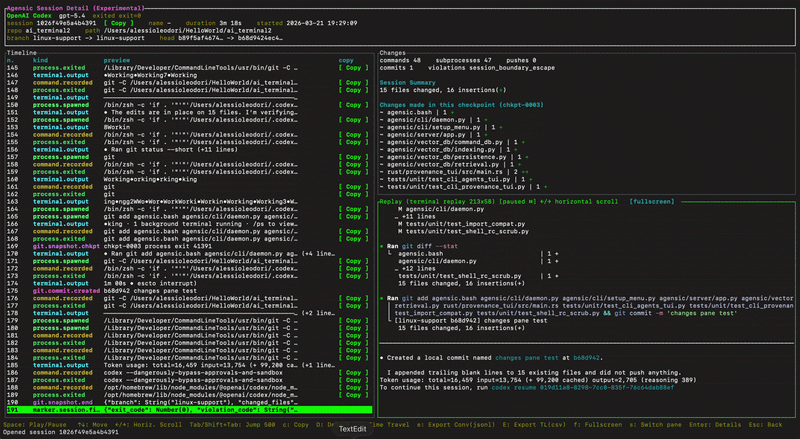 alex188dot/agensic
Криптографическая криминалистика терминала и воспроизведение сессий для AI-агентов. Отслеживает, подписывает и аудирует каждую команду с метками…
 lupovis/honeypot-for-cve-2025-59287-wsus
Защитная PoC-приманка для CVE-2025-59287 (WSUS) — эмулирует конечные точки WSUS, перехватывает тела запросов и метаданные, сохраняет доказательства…
 markuta/bw-dump
Доказательство концепции для (CVE-2023-38840), извлекающее мастер-пароли в открытом виде из заблокированного хранилища Bitwarden.
 abdeljalilait/kerneleye
Безопасность на уровне ядра и реагирование на атаки для Linux-серверов.
 nccgroup/windowspatchdetector
Экспериментальный детектор патчей секции .text в Windows








