
 sevagas/swap_digger
Автоматизирует анализ своп-раздела Linux для извлечения учётных данных пользователей, данных веб-форм, ключей Wi-Fi и HTTP-аутентификации в ходе пост-эксплуатации или криминалистических расследований.



swap_digger — это bash-скрипт, используемый для автоматизации анализа подкачки Linux в целях пост-эксплуатации или криминалистики. Он автоматизирует извлечение данных из подкачки и ищет учётные данные пользователей Linux, данные веб-форм, email-адреса из веб-форм, базовую аутентификацию HTTP, SSID и ключи Wi-Fi и т.д.
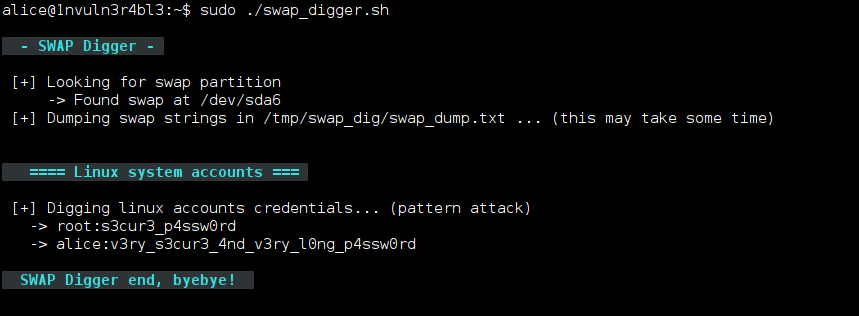
Используйте следующие команды для скачивания и запуска скрипта на вашей машине:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx
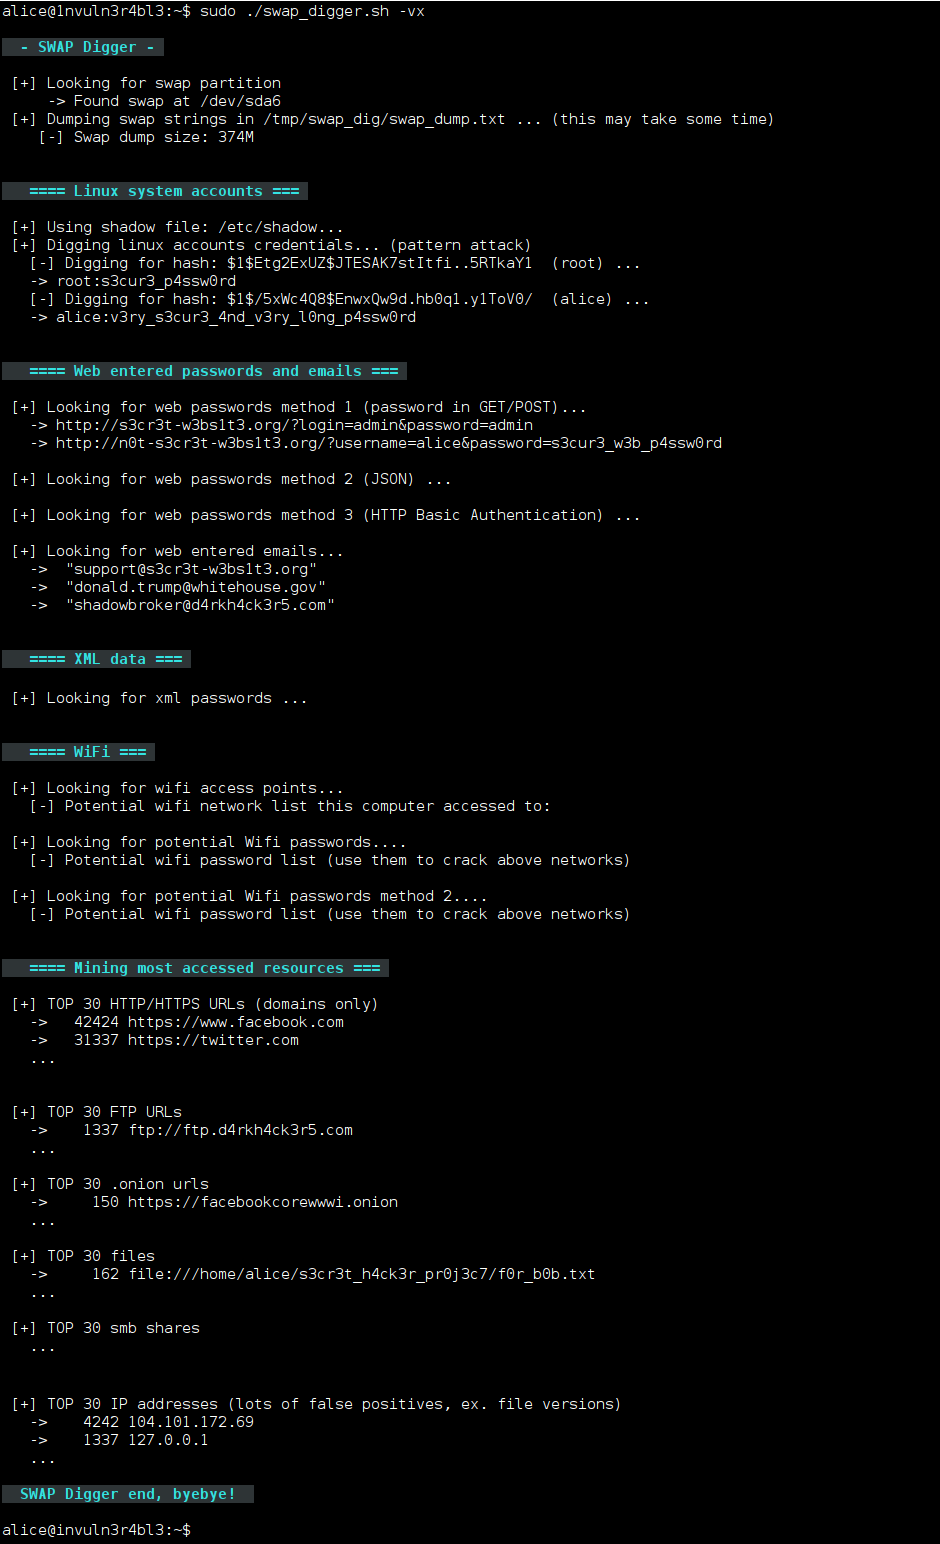
Чтобы использовать swap_digger на смонтированном жёстком диске, выполните следующие действия:
Сначала скачайте скрипт с помощью следующих команд:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
Затем найдите целевой файл/раздел подкачки с помощью:
sudo ./swap_digger.sh -S
Наконец, проанализируйте цель, запустив:
sudo ./swap_digger.sh -vx -r path/to/mounted/target/root/fs -s path/to/target/swap/device
Используйте следующие команды для скачивания и запуска скрипта на сторонней машине (полезно для пентестов и CTF):
wget https://raw.githubusercontent.com/sevagas/swap_digger/master/swap_digger.sh
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx -c
Примечание: Используйте опцию -c для автоматического удаления каталога, созданного swap_digger (/tmp/swap_dig).
Если вам нужно только восстановить пароли пользователей Linux в открытом виде, просто запустите:
sudo ./swap_digger.sh
Все опции:
 ./swap_digger.sh [ OPTIONS ]
 Options :
  -x, --extended    Run Extended tests on the target swap to retrieve other interesting data
        (web passwords, emails, wifi creds, most accessed urls, etc)
  -g, --guessing  Try to guess potential passwords based on observations and stats
        Warning: This option is not reliable, it may dig more passwords as well as hundreds false positives.
  -h, --help    Display this help.
  -v, --verbose Verbose mode.
  -l, --log Log all outputs in a log file (protected inside the generated working directory).
  -c, --clean Automatically erase the generated working directory at end of script (will also remove log file)
  -r PATH, --root-path=PATH   Location of the target file-system root (default value is /)
        Change this value for forensic analysis when target is a mounted file system.
        This option has to  be used along the -s option to indicate path to swap device.
  -s PATH, --swap-path=PATH   Location of swap device or swap dump to analyse
        Use this option for forensic/remote analysis of a swap dump or a mounted external swap partition.
        This option should be used with the -r option where at least /<root-path>/etc/shadow exists.
  -S, --swap-search   Search for all available swap devices (use for forensics).
Сообщения в блоге о поиске в подкачке:
Не стесняйтесь написать мне в Twitter: @EmericNasi
GNU General Public License версии 3
Авторские права 2017-2021 Emeric “Sio” Nasi (блог)






