Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PEpper — Скрипт с открытым исходным кодом для выполнения статического анализа вредоносного ПО на Portable Executable | Kitploit
Инструменты/GitHubGitHub/0x0be/pepper
Статический анализФорензикаАнализ вредоносных программАнализ Бинарных Файлов
GitHub0x0be/pepper

PEpper

Скрипт с открытым исходным кодом для выполнения статического анализа вредоносного ПО на Portable Executable

Репозиторий
33373354 лет назадПроверено Kitploit
Поделиться

Логотип PEpper

PEpper

Инструмент с открытым исходным кодом для выполнения статического анализа вредоносных программ на Portable Executable

Установка

eva@paradise:~$ git clone https://github.com/blackeko/PEpper/
eva@paradise:~$ cd PEpper
eva@paradise:~$ pip3 install -r requirements.txt
eva@paradise:~$ python3 pepper.py ./malware_dir

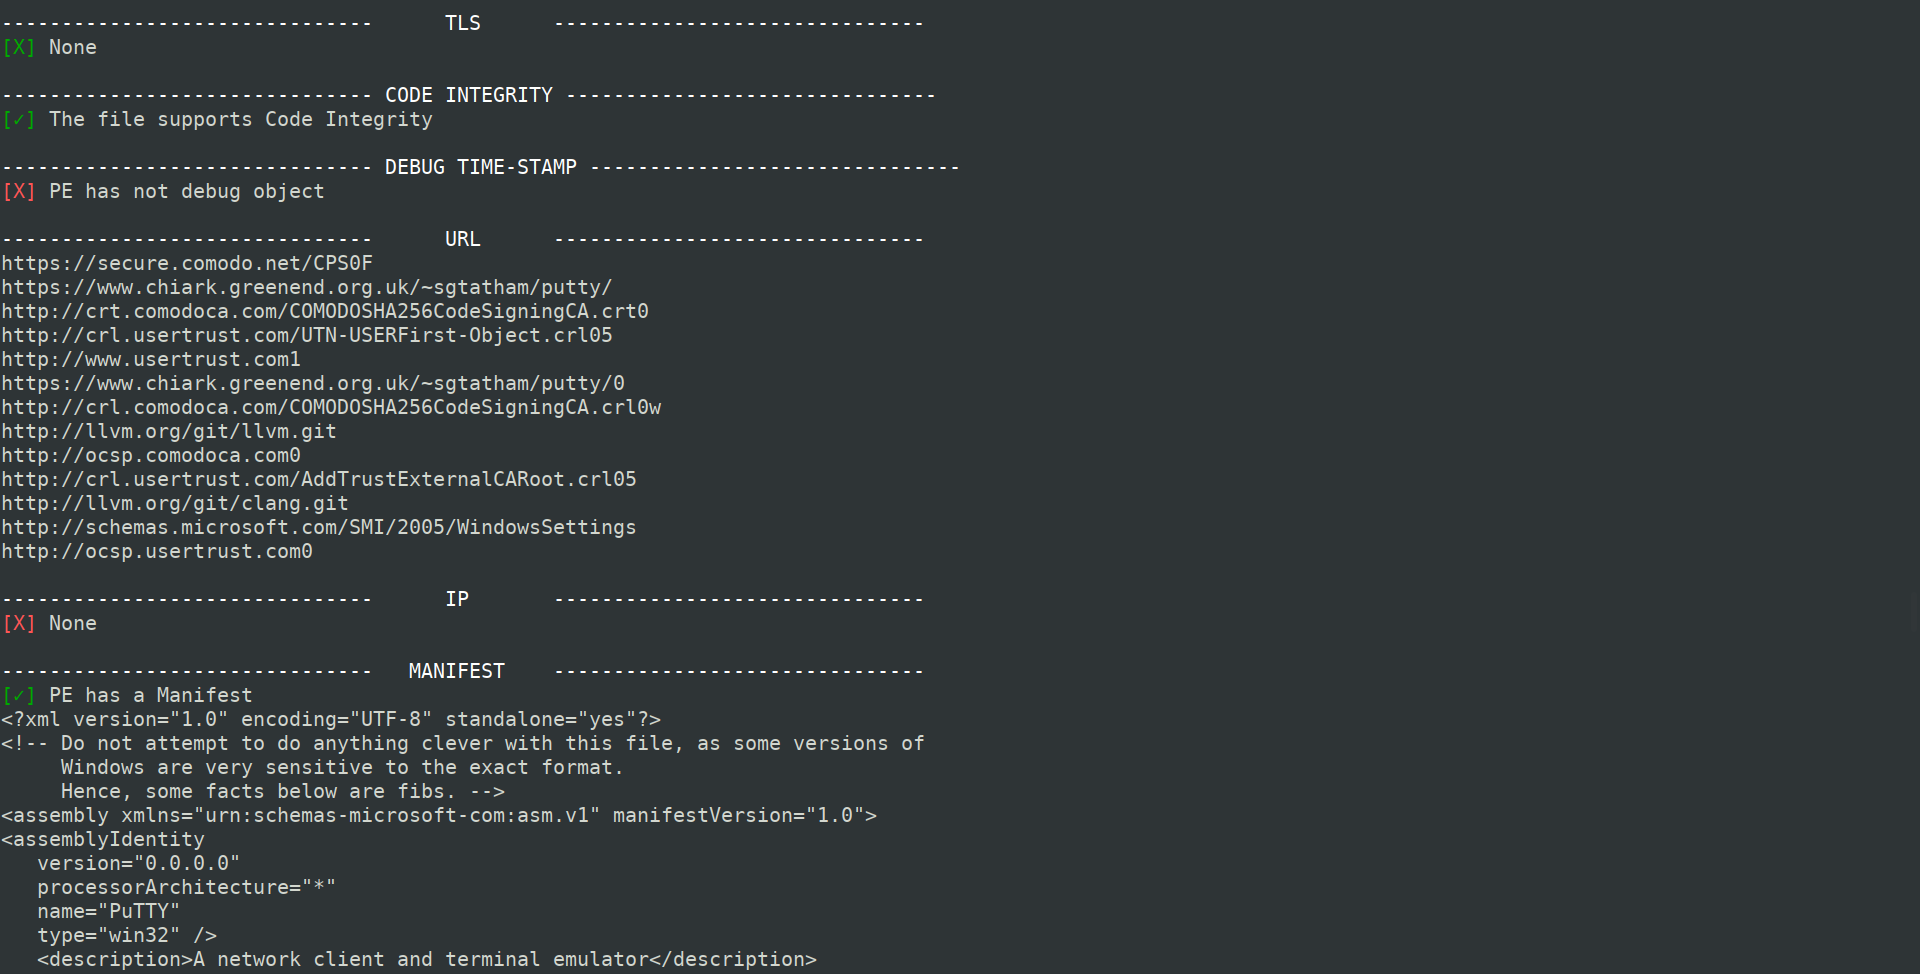
Скриншоты

и ещё строки..

Вывод в CSV

результат

и ещё столбцы..

Извлеченные характеристики

  • Коэффициент подозрительной энтропии
  • Коэффициент подозрительного имени
  • Подозрительный размер кода
  • Подозрительная временная метка отладки
  • Количество экспортов
  • Количество вызовов антиотладки
  • Количество вызовов обнаружения виртуальных машин
  • Количество вызовов подозрительных API
  • Количество подозрительных строк
  • Количество совпадений с правилами YARA
  • Количество найденных URL
  • Количество найденных IP
  • Поддержка Cookie в стеке (GS)
  • Поддержка Control Flow Guard (CFG)
  • Поддержка Data Execution Prevention (DEP)
  • Поддержка Address Space Layout Randomization (ASLR)
  • Поддержка Structured Exception Handling (SEH)
  • Поддержка Thread Local Storage (TLS)
  • Наличие манифеста
  • Наличие версии
  • Наличие цифровой подписи
  • Обнаружение упаковщика
  • Обнаружение в базе данных VirusTotal
  • Хэш импорта

Примечания

  • Может запускаться на одном или нескольких PE (размещенных в директории)
  • Вывод будет сохранен (в той же директории, что и pepper.py) как FILENAME-output.csv
  • Для использования сканирования VirusTotal добавьте ваш закрытый ключ в модуль "virustotal.py" (требуется подключение к интернету)
  • Software License

Благодарности

Большое спасибо тем, кто косвенно помог мне в этой работе, особенно:

  • Проект LIEF и его потрясающая библиотека
  • PEstudio, действительно потрясающее программное обеспечение для анализа PE
  • PEframe от guelfoweb, невероятно широко распространенный инструмент для статического анализа вредоносных программ Portable Executable и вредоносных документов MS Office
  • Проект Yara-Rules, который предоставляет скомпилированные сигнатуры, классифицированные и поддерживаемые в актуальном состоянии насколько это возможно

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →