#1
Инструменты извлечения, распаковки, эмуляции, обнаружения уязвимостей и бинарного анализа прошивок.
Рекомендация Kitploit

 themalwareguardian/cve-2022-34303
Демонстрирует обход Secure Boot через CVE-2022-34303 с использованием подписанной CryptoPro UEFI Shell, применяя команду mm для обнуления gSecurity2…
 themalwareguardian/cve-2026-79298
Исследовательский репозиторий, документирующий CVE-2026-79298 — неполное устранение обхода UEFI Secure Boot в пути загрузки IA-32 в Howyar SysReturn,…
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Анализ после CVE-2024-7344 утилиты Howyar SysReturn NetCopy — заметки по обратной разработке, уязвимые бинарные файлы, переписка с вендором и…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Реверс-инжиниринг прошивки функциональных генераторов Philips PM5139 / PM5138A / PM5136: эмуляторы 8051, используемые в качестве измерительных…
 harbingerse7en/cve-2024-20154
Технический разбор CVE-2024-20154 — переполнения буфера в стеке в прошивке baseband NB-IoT MediaTek MT6769, включая реверс-инжиниринг и цепочку…
 orbitcurve/firmware-reverse-engineering
Навыки агента для извлечения прошивки, статического анализа, обратной разработки в Ghidra, эмуляции и составления отчётов по безопасности,…
 al3xtjames/ghidra-firmware-utils
Расширение Ghidra для реверс-инжиниринга прошивок ПК, предоставляющее загрузчики для PCI option ROM, Intel Flash Descriptor, coreboot CBFS и томов…
 dsecurity/efiseek
Плагин Ghidra, автоматизирующий анализ UEFI-прошивок путём идентификации известных GUID, протоколов, SMI-обработчиков и функций прерываний, с…
 gdbinit/efiswissknife
Плагин для IDA, расширяющий возможности реверс-инжиниринга (U)EFI-бинарных файлов с помощью пакетного анализа, базы данных GUID и статистики…
 p-state/ida-efitools2
Плагин IDA для расширения возможностей реверс-инжиниринга UEFI
 snare/ida-efiutils
Некоторые скрипты для IDA Pro, помогающие в реверс-инжиниринге EFI-бинарных файлов
 poxsky/cve-2026-38577
Доказательство концепции, демонстрирующее жёстко заданные учётные данные root (admin/system) в прошивке модема Tenda HG21 XPON, позволяющие получить…
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
Доказательство концепции, демонстрирующее обход проверки подписи прошивки в SSD-накопителях Phison S11, позволяющее злоумышленникам повторно…
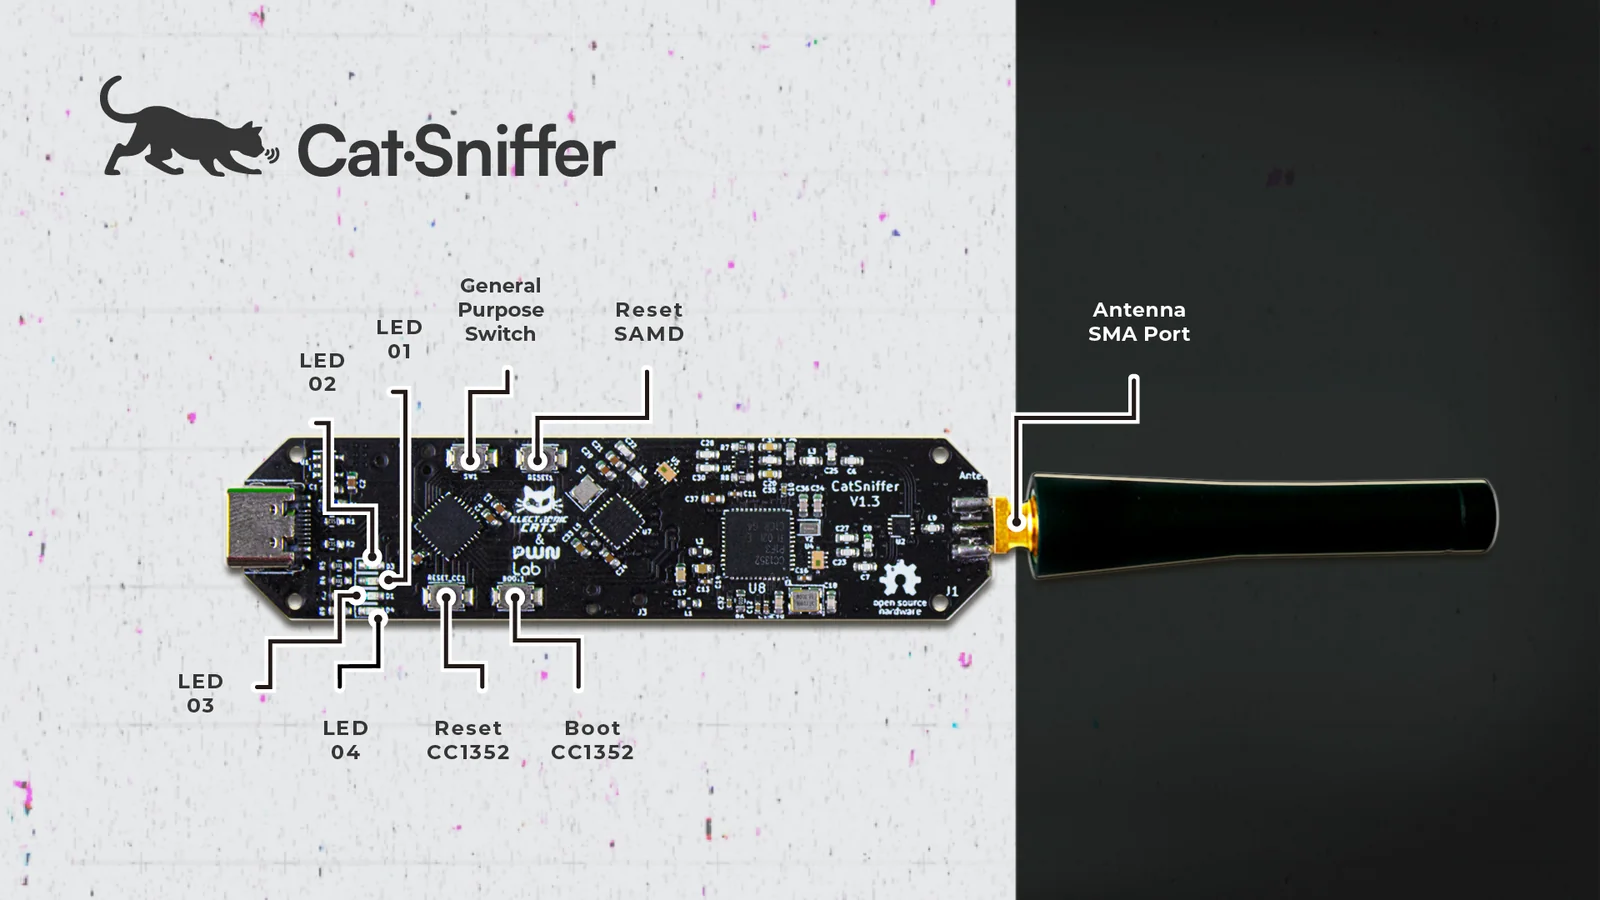 electroniccats/catsniffer-firmware
Прошивки для CatSniffer — многофункциональной платы для исследований безопасности IoT, поддерживающей BLE, Zigbee, Sub-1 ГГц и другие протоколы, с…
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
 bastilleresearch/mousejack
Инструменты для исследования уязвимостей MouseJack в беспроводных устройствах nRF24L01, включая обнаружение устройств, перехват пакетов, построение…
 kemrec/cve-2025-0324-axis-vapix-privesc
Инструмент анализа первопричин и верификации с защитными проверками для CVE-2025-0324 — уязвимости повышения привилегий в AXIS OS VAPIX, позволяющей…
 teutekeune/ibssloader
Инструментарий для исследования загрузки Linux на iPad mini 1 через checkm8, пропатченные iBSS/iBEC и пользовательские bare-metal пейлоады, включая…