Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
Безопасность встроенных системБезопасность IoTЭксплуатацияОбратная инженерияБезопасность беспроводных сетейАппаратный ХакингАнализ Прошивок
GitHub
Поделиться
nickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

No-open firmware exploit для цветной лампочки Wyze WLPA19CV2

Репозиторий
143792 месяцев назадЕщё не проверено

wyze-bulb-color-pwned

Беспроводной эксплойт для цветной лампы Wyze WLPA19CV2
Обзор

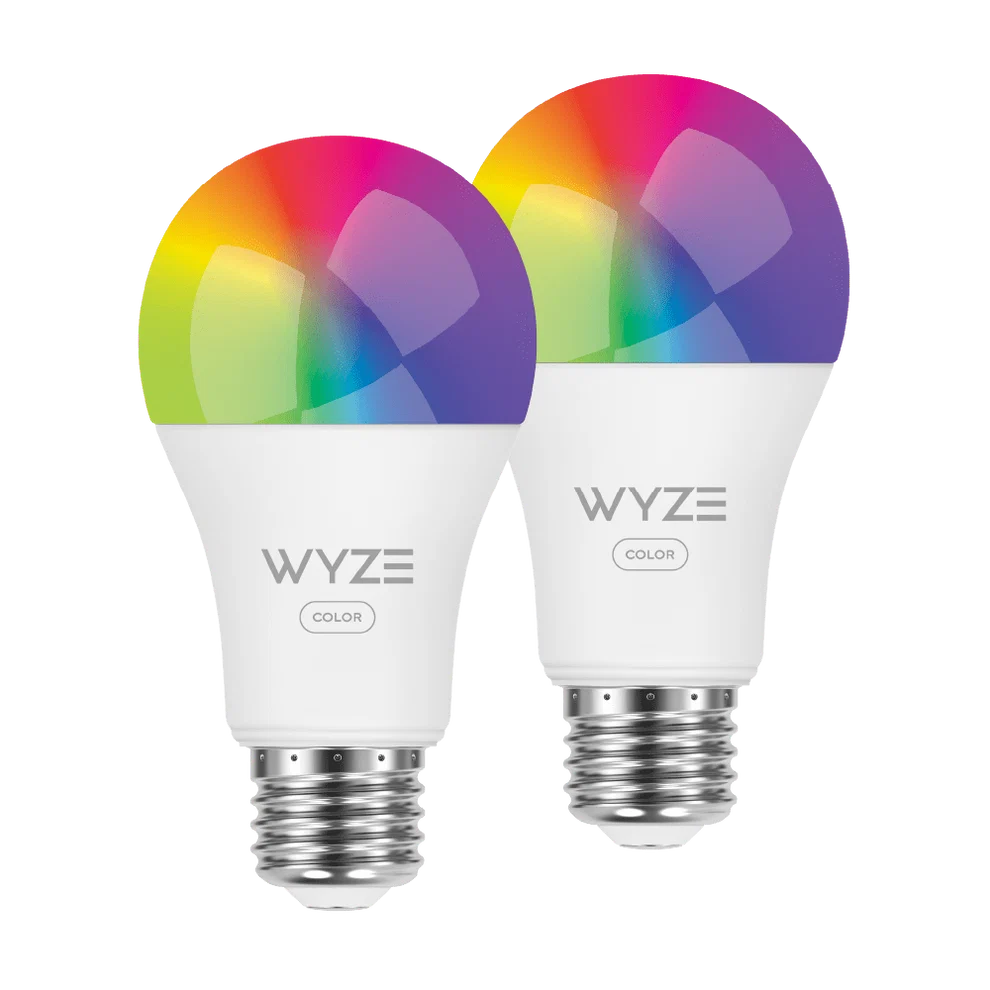
Цветные лампы Wyze WLPA19CV2 имеют заводской тестовый режим, который позволяет беспроводным способом прошить пользовательский OTA-образ через определённую последовательность циклов включения и выключения питания.

Этот проект предоставляет

  • Реализацию и руководство по получению выполнения кода
  • Загрузчик для подключения к лампе и управления ею
  • Реализацию для ESPHome для интеграции с Home Assistant

Использование

"Чтобы снять блокировку с этого ESP32, мы будем использовать ESP32"
Демонстрация

Видеодемонстрация

  1. Прошейте wyze-hijack-ap на ESP32S3. Держите его включённым рядом с лампой.
    • Простой способ: веб-прошивальщик wyze-hijack-ap
    • Продвинутый способ: сборка из исходников, idf.py
  2. Подключите лампу к чему-то, что легко переключать, например к цепи с настенным выключателем или к удлинителю с выключателем
  3. Повторяйте следующее, пока не увидите, что свет стал синим, затем оставьте его включённым
    • Включайте питание, пока не увидите, как загорается зелёный свет, и сразу же выключите его обратно
    • Держите питание выключенным 5 секунд
    • ПРИМЕЧАНИЕ: Если ваша лампа уже была настроена, первые несколько циклов выполнят сброс к заводским настройкам. Она должна начать загораться зелёным после 3-4 циклов.
  4. Примерно после 17 циклов свет на мгновение станет синим. Подождите, пока выполняется эксплойт
  5. Примерно через 30 секунд эксплойт должен завершиться, и ваша лампа должна стать фиолетовой, что означает, что полезная нагрузка wyze-loader запущена

Успех!

Теперь лампа загружается в wyze-loader, который поднимает точку доступа под названием wyze-loader_XXXXXX. Подключитесь к этой точке доступа и перейдите по адресу http://192.168.4.1.

Чтобы настроить с ESPHome, перейдите к руководству по ESPHome.

Проект

Зачем

Я купил их в Microcenter и мне не нравится, что для управления через Home Assistant нужен облачный сервис. Я хотел прошить Tasmota, но плата оказалась другой.

По иронии судьбы, я начал это, чтобы избежать получаса пайки, а вместо этого потратил выходные на реверс-инжиниринг и разработку.

Как

См. docs/METHODOLOGY.md

Список задач

См. docs/TODO.md

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








