#1
Инструменты извлечения, распаковки, эмуляции, обнаружения уязвимостей и бинарного анализа прошивок.
Рекомендация Kitploit

 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 mister-devel/main_mister
Основной бинарный файл и документация платформы аппаратной эмуляции на базе ПЛИС для разработки ретро-систем, компиляции прошивок и исследований в…
 onekey-sec/unblob
Извлечение файлов из любых форматов контейнеров
 wolfssl/wolfssl
Библиотека wolfSSL — это компактная, быстрая и переносимая реализация TLS/SSL для всего: от встраиваемых устройств до облака. wolfSSL поддерживает до…
 blacktop/ipsw
Швейцарский нож для исследований iOS/macOS
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 earlephilhower/arduino-pico
Raspberry Pi Pico Arduino core, для всех плат RP2040 и RP2350
 openwrt/openwrt
Операционная система Linux для встраиваемых устройств с перезаписываемой файловой системой, управлением пакетами и фреймворком сборки. Позволяет…
 qemu/qemu
Официальное зеркало QEMU. Инструкции по отправке изменений в QEMU см. на https://www.qemu.org/contribute/. Pull Requests отключены. Пожалуйста,…
 capstone-engine/capstone
Мультиархитектурный фреймворк дизассемблирования, предоставляющий легковесный потокобезопасный API для анализа бинарного кода, реверс-инжиниринга и…
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 intel/device-modeling-language
Предметно-ориентированный язык для написания быстрых функциональных моделей устройств для виртуальных платформ. Компилирует DML в C с вызовами API,…
 newaetech/chipwhisperer
Инструментарий аппаратной безопасности с открытым исходным кодом для захвата трасс энергопотребления, анализа по побочным каналам и атак с помощью…
 nnonickreal/openqore
Раскройте всю мощь ваших наушников на базе BES! :)
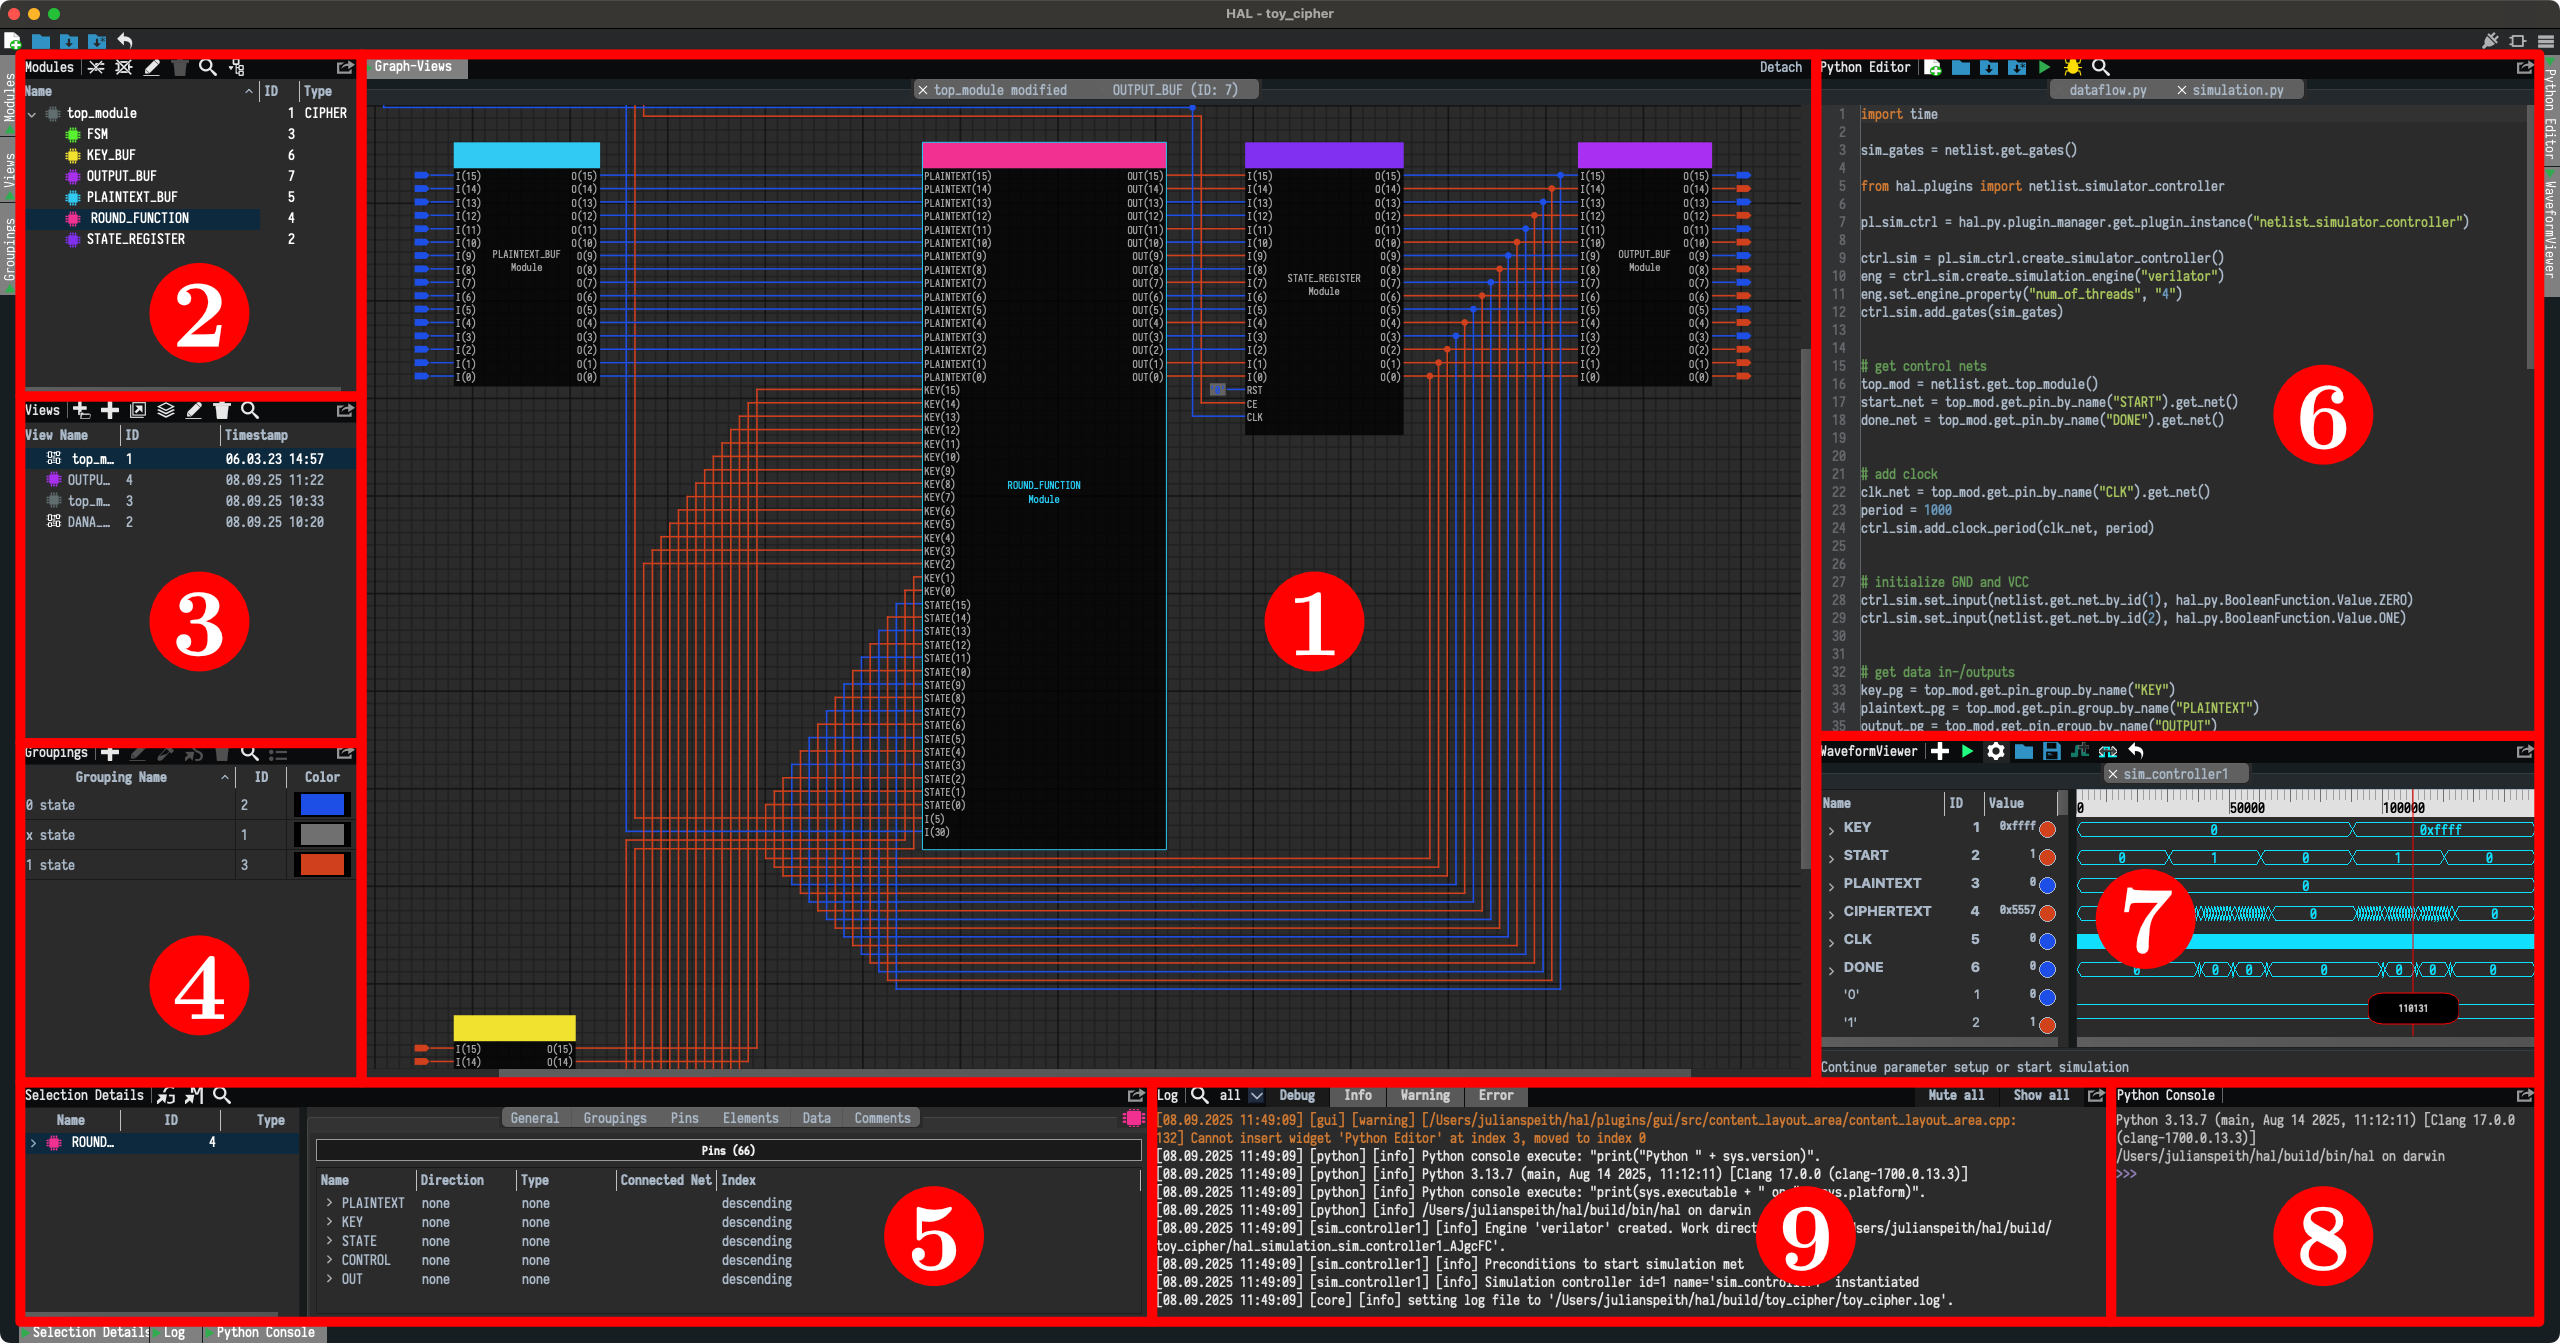 emsec/hal
HAL – Анализатор аппаратного обеспечения
 geo-tp/esp32-bit-pirate
Инструмент для взлома аппаратного обеспечения с веб-интерфейсом командной строки, который общается по всем протоколам