
 0liverflow/cve2poc
CVE2PoC - это инструмент, который помогает пентестерам, баг-хантерам и исследователям безопасности быстро находить публичные эксплойты или PoC, связанные с идентификатором CVE



CVE2PoC — это инструмент, который помогает пентестерам, баг-хантерам и исследователям безопасности быстро находить публичные эксплойты, Proof-of-Concept (PoC) и рекомендации, связанные с идентификатором CVE.
CVE2PoC можно установить с помощью pipx или uv.
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
Использование CVE2PoC не вызывает сложностей. Достаточно указать идентификатор CVE.
Обратитесь к меню справки и разделу с демонстрацией ниже, чтобы лучше понять возможности инструмента.
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
Выполните эту команду, чтобы найти публичные эксплойты, связанные с идентификатором CVE:
cve2poc <CVE ID>
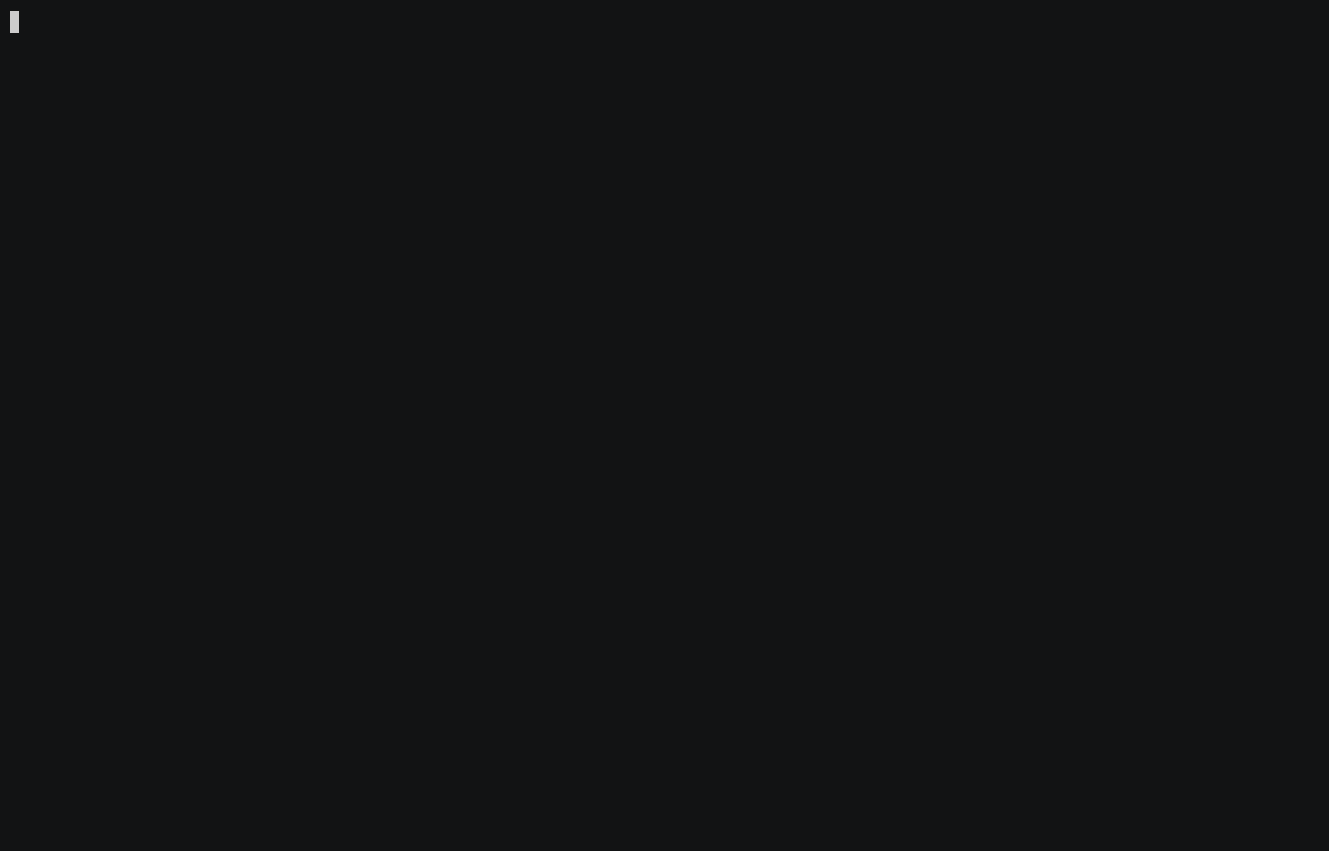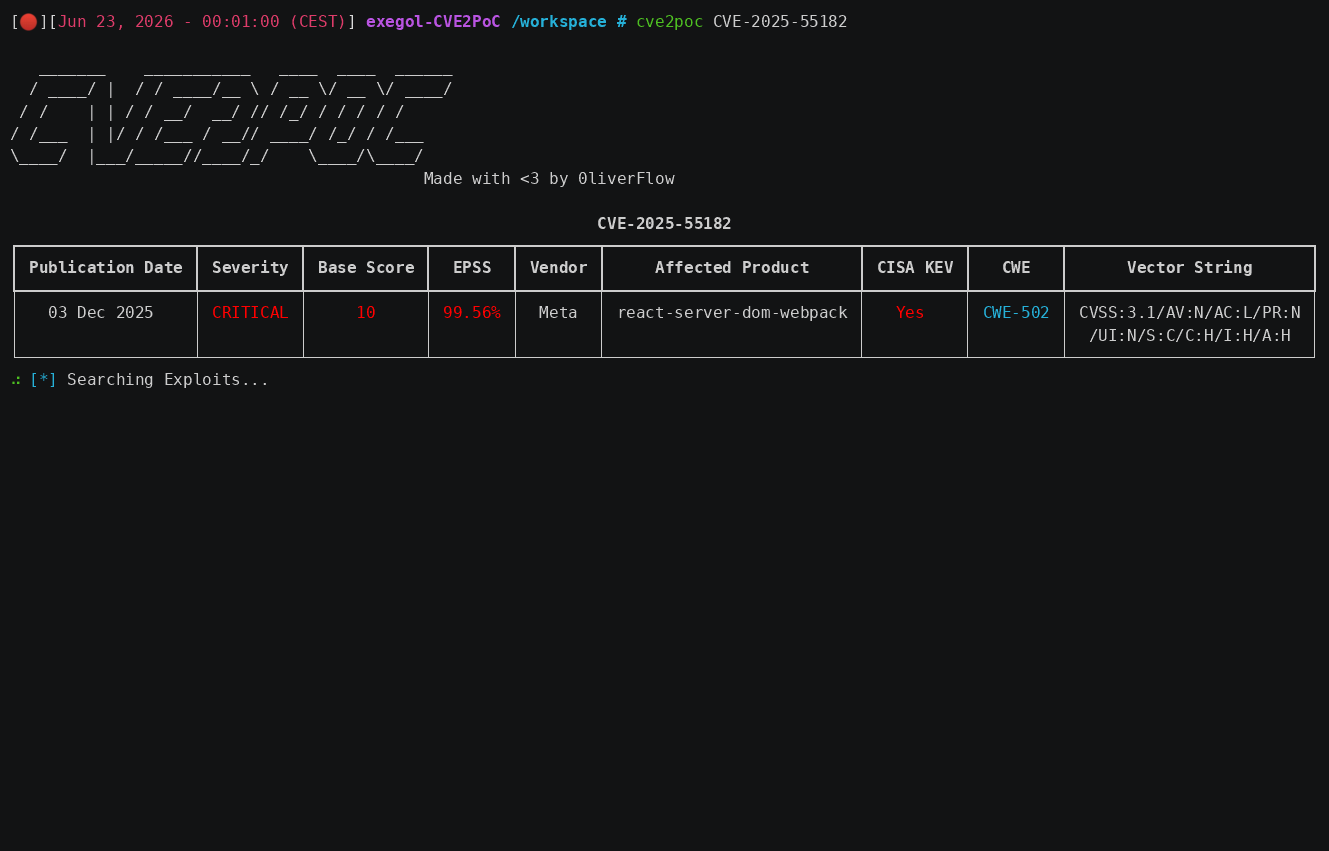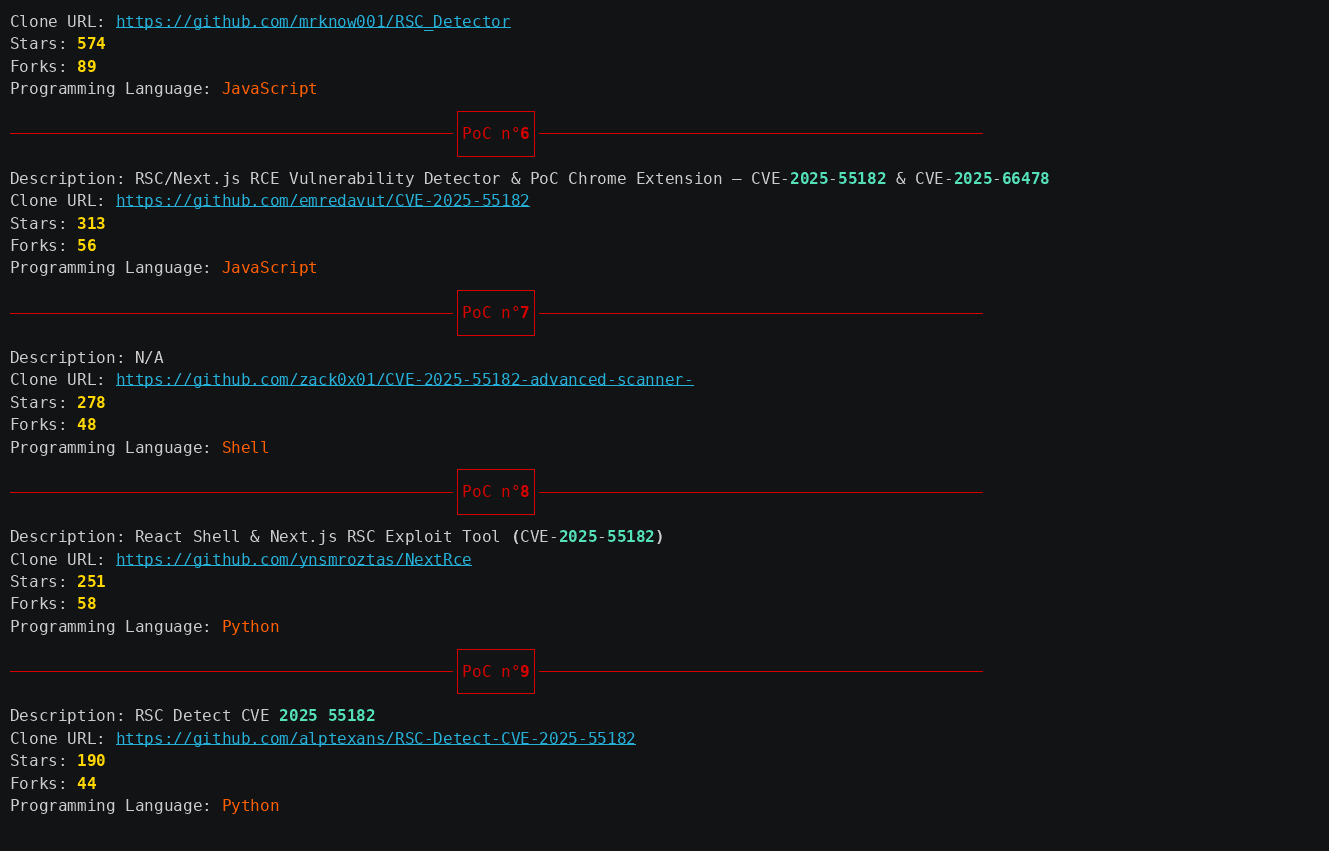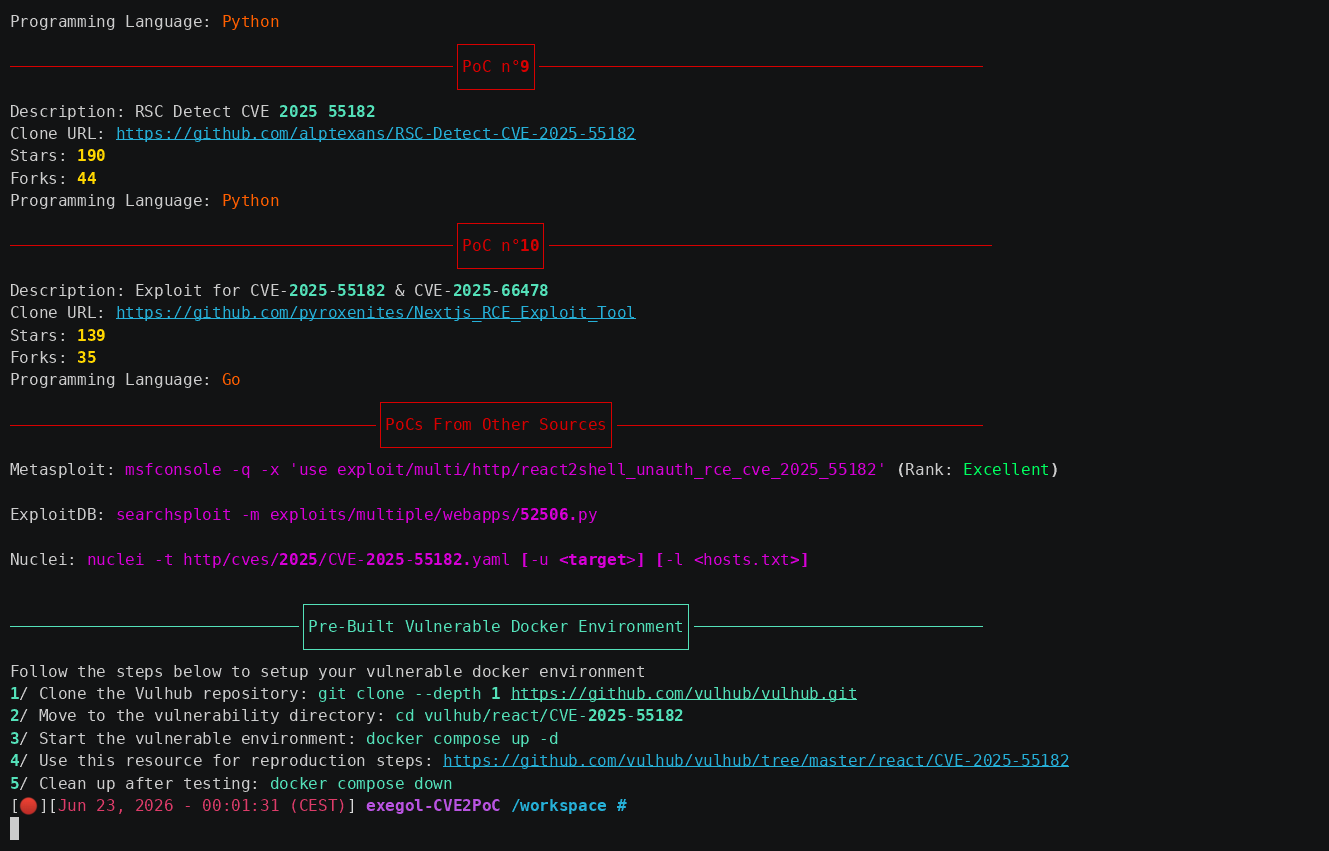
По умолчанию инструмент возвращает топ-10 эксплойтов, отсортированных по звёздам и форкам.
Кроме того, он выполняет поиск модулей Metasploit, шаблонов Nuclei и эксплойтов Exploit-DB, связанных с указанным CVE ID.
Чтобы выполнить поиск по нескольким CVE, укажите файл со списком CVE ID (по одному CVE на строку) с помощью флага -f:
cve2poc -f <file>
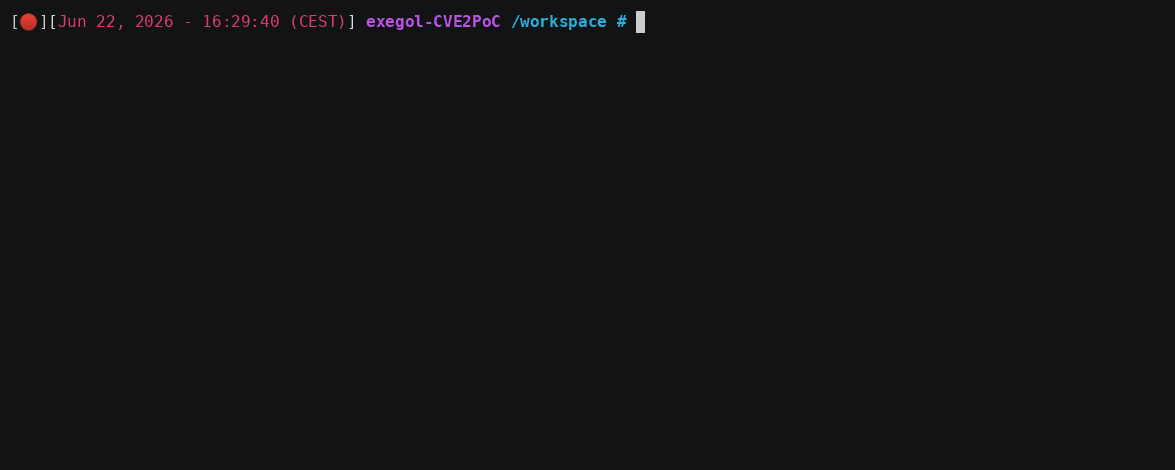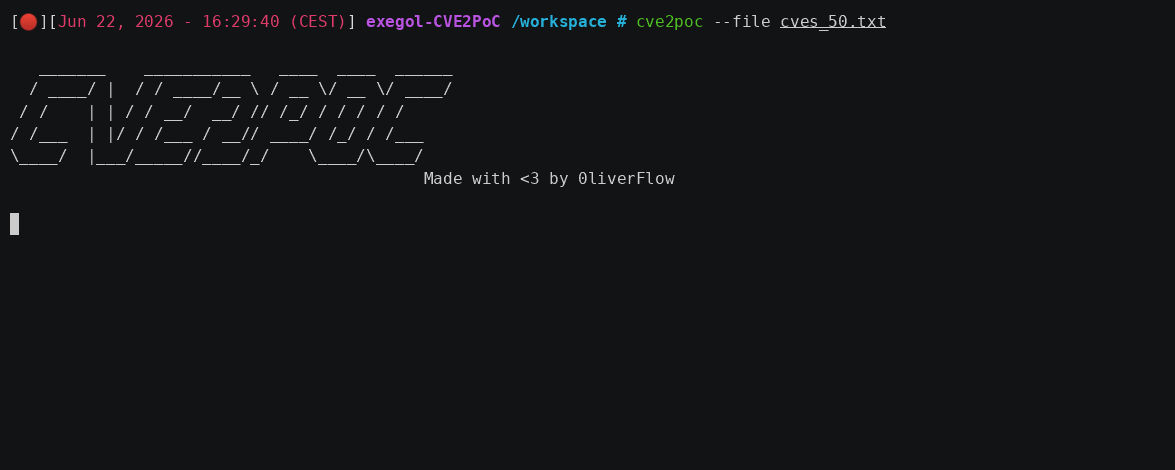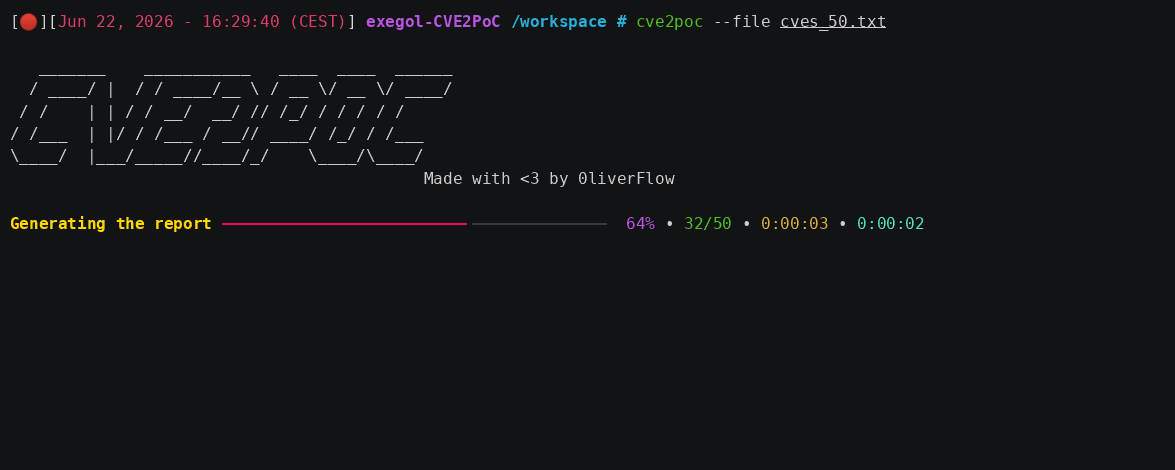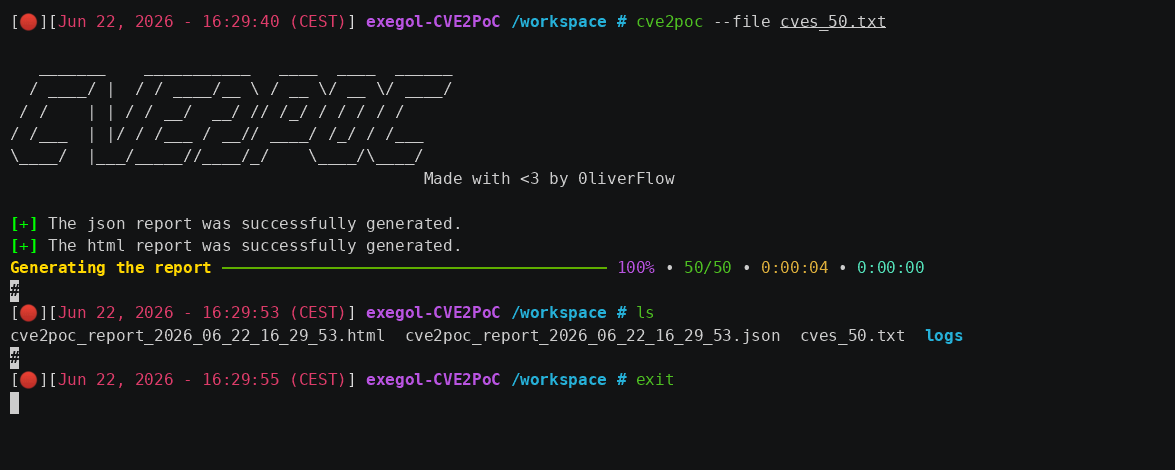
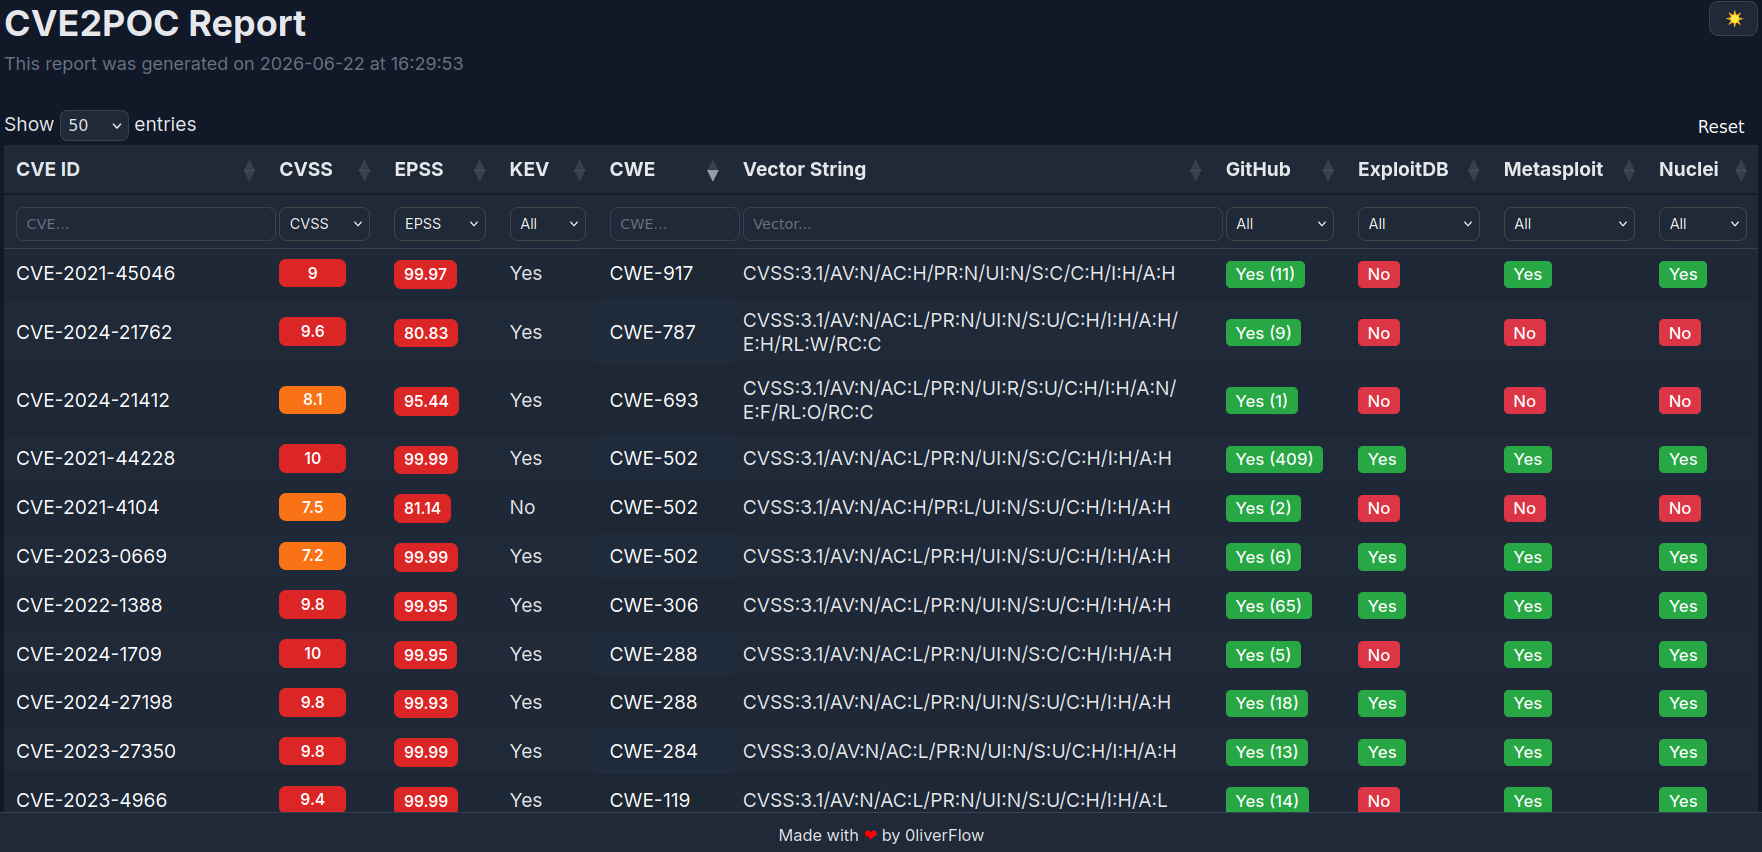
По умолчанию CVE2PoC автоматически создаёт подробные отчёты в форматах JSON и HTML в текущем каталоге.
Чтобы использовать другой каталог для вывода, примените флаг-o.
Чтобы протестировать эту функцию, используйте предоставленные образцы файлов.
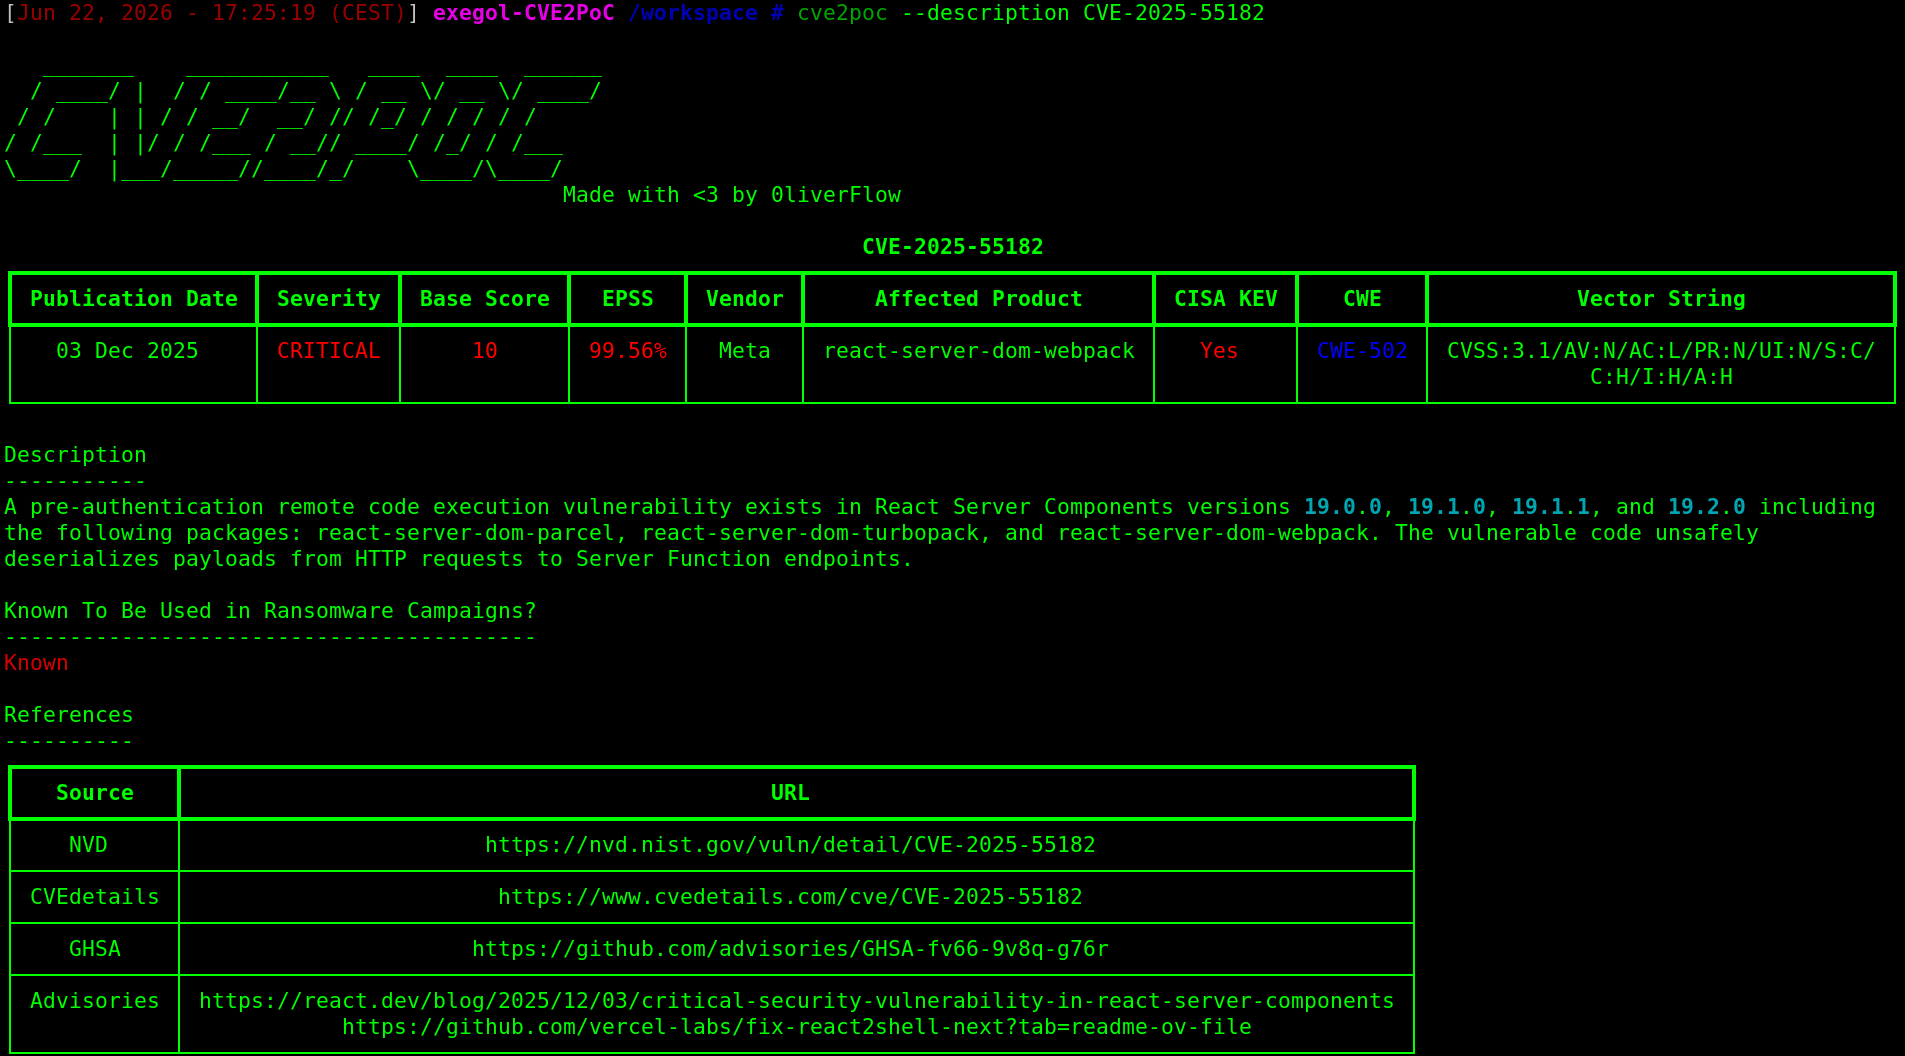
Приведённая ниже команда возвращает описание CVE ID, а также дополнительные ссылки для лучшего понимания уязвимости:
cve2poc --description <CVE ID>
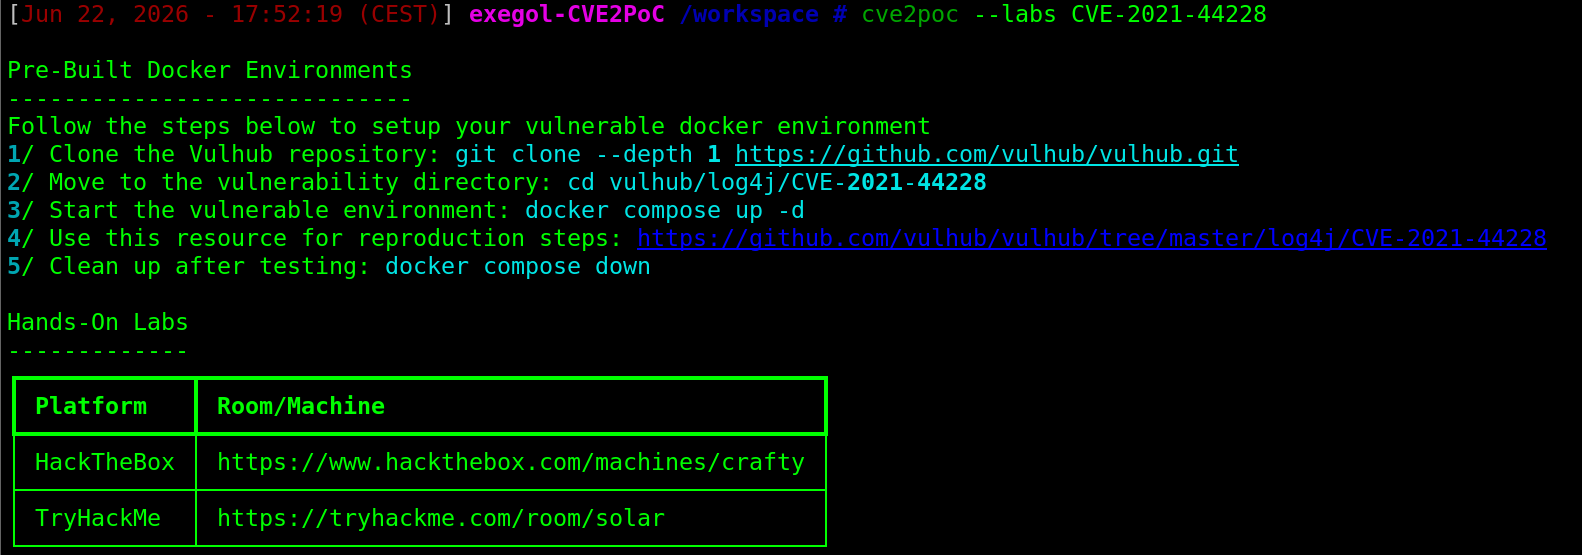
CVE2PoC можно использовать для поиска готовых к применению сред Docker и практических лабораторий, позволяющих безопасно изучить и протестировать эксплойты перед их использованием в реальных условиях, что снижает риск нарушений в работе production-среды.
cve2poc --labs <CVE ID>
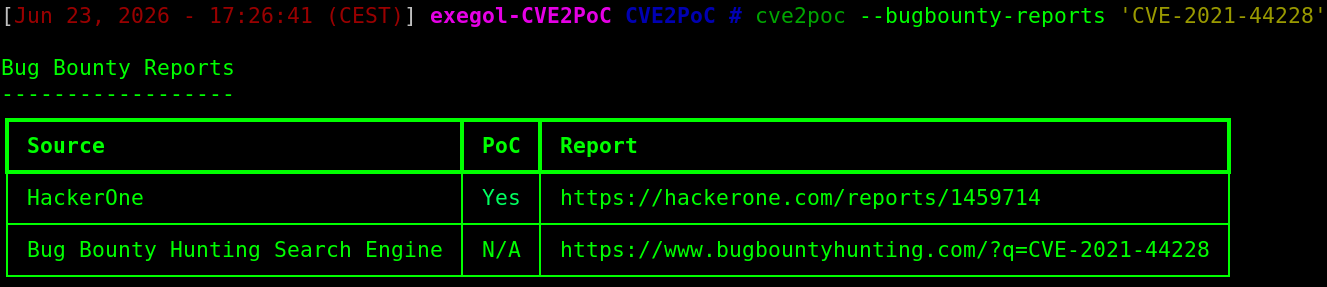
Отчёты Bug Bounty могут быть полезны для лучшего понимания того, как CVE эксплуатировалась в реальных сценариях. Они также могут содержать PoC, которые помогут вам воспроизвести уязвимость.
cve2poc --bugbounty-reports <CVE ID>
Чтобы быстро определить шаги по устранению уязвимости, используйте эту команду:
cve2poc --mitigations <CVE ID>
CVE2PoC имеет функцию, которая помогает искать PoC, написанные на определённом языке программирования. Чтобы воспользоваться ею, выполните эту команду:
cve2poc <CVE ID> --language <Programming Language>
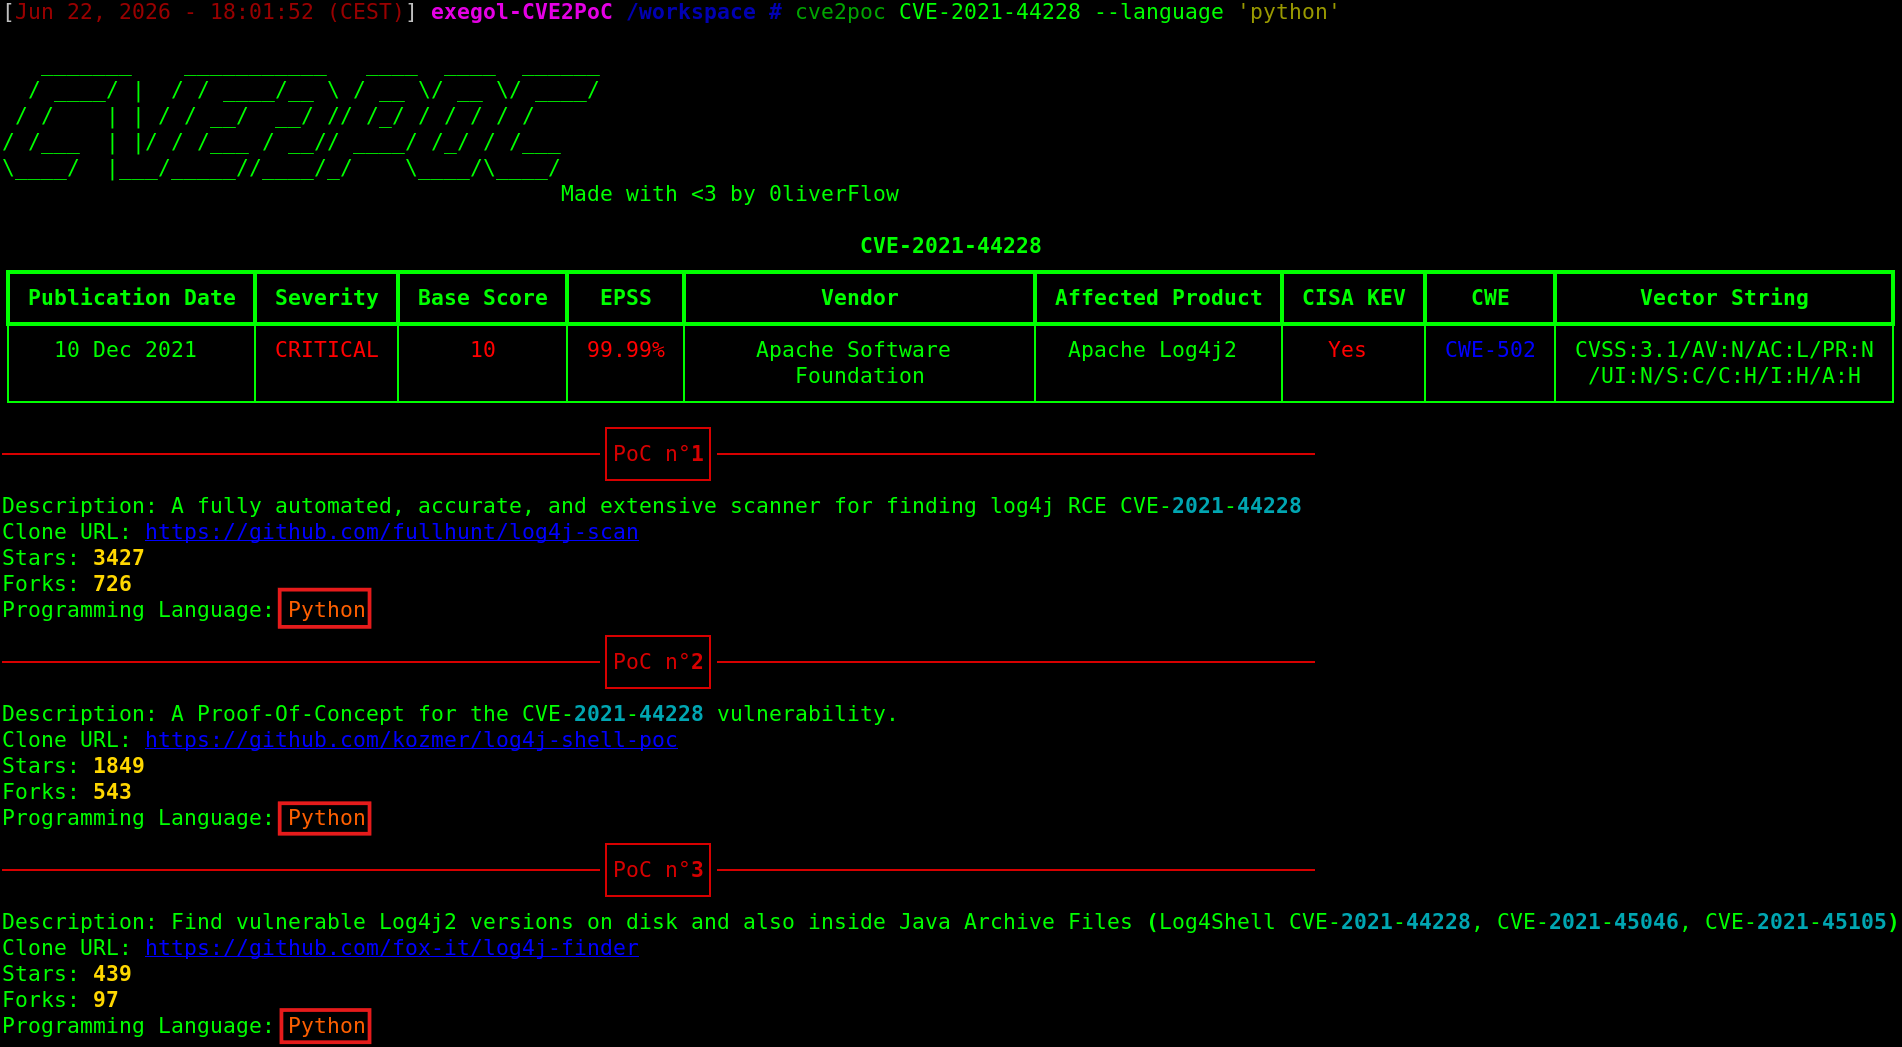
По умолчанию CVE2PoC возвращает 10 лучших эксплойтов, найденных на GitHub. Тем не менее, вы можете отображать больше или меньше эксплойтов с помощью флага --limit:
cve2poc <CVE ID> --limit <N>
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

