
 #1
Инструменты для анализа и обеспечения безопасности прошивок, микроконтроллеров и низкоуровневых аппаратных компонентов.
Рекомендация Kitploit
 adrihd/shiningappmask-reverseengineering
Реверс-инжиниринг маски приложения Shining
 sacriphanius/zhilly
🛡️ Портативный ИИ-ассистент для кибербезопасности и пентестинга на базе ESP32-S3 (LilyGO T-Embed CC1101 и T-Watch S3). Возможности: подавление…
 ph4r05/ledger-app-monero-1.42-vuln
Репозиторий PoC для CVE-2020-6861: Извлечение ключа Spend key приложения Ledger Monero
 code-byter/cve-2022-28113
Эксплойт неавторизованного RCE для Fantec MWiD25-DS
 watchtowrlabs/ivantiinitrddecryptor
Инструмент для расшифровки initrd-образов устройств Ivanti путем реверс-инжиниринга bzImage ядра для поиска и использования встроенного ключа AES.
 umbertodellamonica/linksys-wrt54gl-exploitation
От пайки до шелла: полная аппаратная эксплуатация маршрутизатора Linksys WRT54GL (CVE-2022-43973)
 minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
Разбор CVE-2021-21735: утечка информации на странице мастера настройки ZTE ZXHN H168N V3.5, ошибка маршрутизации в прошивке и путь от раскрытых…
 d6fault/cve-2026-95675
Python PoC, эксплуатирующий CVE-2026-95675 — неаутентифицированную инъекцию команд с правами root в прошивке D-Link DAP-1360 RevB через жёстко…
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
Аппаратный протокол безопасности для смягчения атак по побочным каналам на основе кэша.
 murrez/cve-2026-13249
Неаутентифицированная загрузка произвольных файлов в веб-административной панели Honeywell PD45 (прошивка F10.19.010040–до F10.22.030745), приводящая…
 cyberaz0r/gl.inet-multiple-vulnerabilities
Эксплойты для GL.iNet CVE-2023-46454, CVE-2023-46455 и CVE-2023-46456
 drmnsamoliu/cve-2019-17147_practice_material
Этот репозиторий содержит дампированные разделы флеш-памяти с версией прошивки, уязвимой к CVE-2019-17147, а также некоторые полезные бинарные файлы…
 full-disclosure/cve-2021-44827
Эксплойт для подтверждения концепции для аутентифицированного удаленного выполнения кода (CVE-2021-44827), нацеленный на маршрутизаторы TP-Link…
 turretsec/u3000py
Python-клиент для локального WiFi-протокола управления видеорегистратором Thinkware U3000, полученный обратной разработкой официального…
 4d000/tenda-f3-v4
Python-скрипт для эксплуатации CVE-2020-35391 на маршрутизаторах Tenda F3 V3/V4, позволяющий несанкционированную загрузку файлов конфигурации, flash…
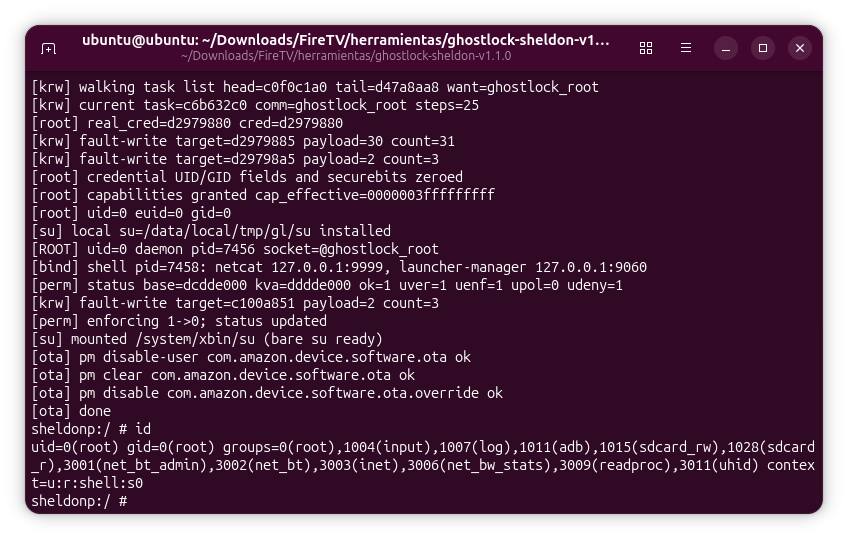 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Отчёт по исследованию безопасности об эксплуатации CVE-2026-43499 на Amazon Fire TV Stick 3-го поколения (sheldonp), от временного root до…
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS эксплойт PoC
 infobyte/nec_aterm_tools
Извлекает аппаратные случайные ключи из прошивок маршрутизаторов NEC Aterm и QR-кодов для генерации действительных паролей для получения доступа к…








