
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2021-21735-zte-zxhn-h168n-admin-compromise — Разбор CVE-2021-21735: утечка информации на странице мастера настройки ZTE ZXHN H168N V3.5, ошибка маршрутизации в прошивке и путь от раскрытых данных PPPoE/WLAN до полной компрометации администратора. | Kitploit
Инструменты/GitHubGitHub/minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
Безопасность встроенных системАнализ уязвимостейЭксплуатацияСбор информацииТестирование на ПроникновениеАнализ Прошивок
GitHubminanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise

cve-2021-21735-zte-zxhn-h168n-admin-compromise

Поделиться

Разбор CVE-2021-21735: утечка информации на странице мастера настройки ZTE ZXHN H168N V3.5, ошибка маршрутизации в прошивке и путь от раскрытых данных PPPoE/WLAN до полной компрометации администратора.

РепозиторийСайт
3385 месяцев назадЕщё не проверено

CVE-2021-21735: ZTE ZXHN H168N — от утечки информации к полному компрометированию администратора

Технический разбор и статья, готовые к публикации на GitHub Pages, для CVE-2021-21735 в ZTE ZXHN H168N V3.5.

Этот репозиторий посвящён ошибке маршрутизации прошивки, стоящей за открытыми конечными точками мастера настройки, хронологии раскрытия уязвимости, расхождению в балльных оценках между бюллетенем вендора и NVD, а также практическому пути от утечки информации до полного компрометирования администратора.
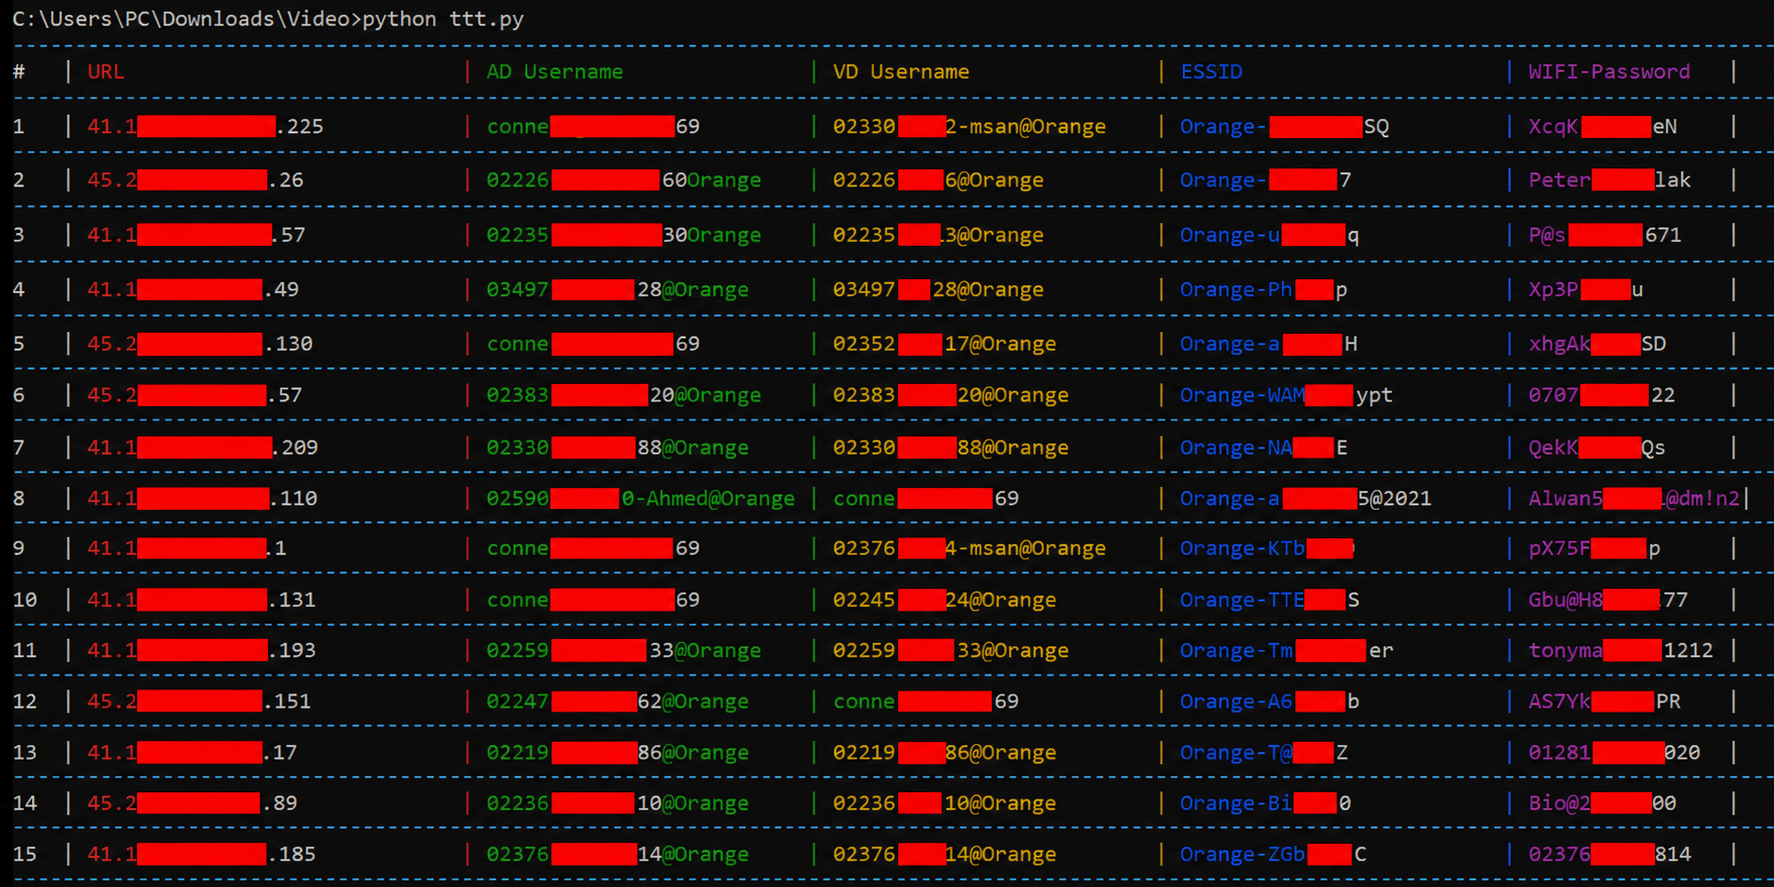
Отредактированное доказательное изображение для CVE-2021-21735

Что содержит этот репозиторий

  • index.html: основная страница статьи, предназначенная для GitHub Pages
  • zte_zxhn_h168n_bulk_poc.py: массовый PoC-скрипт для открытых конечных точек мастера настройки
  • requirements.txt: минимальные зависимости Python для PoC
  • hero.png: главное изображение, используемое в шапке статьи
  • Codecleaned.png: очищенный скриншот прошивки, используемый в анализе первопричины
  • Redacted.png: отредактированное доказательное изображение, используемое в разделе с доказательствами

Основная идея

В этой статье CVE-2021-21735 рассматривается как нечто большее, чем обычное раскрытие информации:

  • открытые обработчики мастера настройки возвращали данные PPPoE и WLAN
  • разрешающий список прошивки, судя по всему, пропускает чувствительные маршруты настройки через ветвь QuickSetupEnable
  • практики обращения с учётными данными на стороне развёртывания могли превратить утечку в полное компрометирование администратора

PoC

Репозиторий включает массовый PoC, который демонстрирует описанное в статье поведение открытых страниц мастера настройки для списка хостов:

python -m pip install -r requirements.txt
python .\zte_zxhn_h168n_bulk_poc.py --input .\urls.txt

Скрипт получает:

  • PPPoE ADUsername
  • PPPoE VDUsername
  • WLAN ESSID
  • WLAN KeyPassphrase через неаутентифицированное действие GetPassword

Ожидаемый ввод:

  • urls.txt: список целевых хостов или IP-адресов, разделённых переводами строк

Примечание о публикации

Репозиторий подготовлен для GitHub Pages, но Pages пока не включён, поскольку опубликованный сайт GitHub Pages становится публично доступным, даже если сам репозиторий остаётся приватным.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    396
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




