 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Отчёт по исследованию безопасности об эксплуатации CVE-2026-43499 на Amazon Fire TV Stick 3-го поколения (sheldonp), от временного root до разблокировки загрузчика.

sheldonp)Цепочка от повышения привилегий в ядре Linux до понижения версии preloader и разблокировки загрузчика.

Этот репозиторий документирует моё авторизованное воспроизведение цепочки эксплуатации CVE-2026-43499 на Amazon Fire TV Stick 3-го поколения (sheldonp). Цепочка использовала временный root в ядре для выполнения контролируемого понижения версии preloader, а затем использовала существующий рабочий процесс Kamakiri BootROM для достижения разблокированного fastboot и завершения разблокировки загрузчика.
Это воспроизведение и тематическое исследование конкретного устройства. Я не обнаруживал CVE-2026-43499, не создавал оригинальный эксплойт IonStack/GhostLock и не разрабатывал Kamakiri. Авторы и разработчики оригинальных исследований указаны ниже.
[!IMPORTANT] Этот отчёт является технической записью, а не универсальным руководством по получению root. Совместимость сборок имеет значение, временный root не является постоянным root, а ошибки, связанные с Preloader, LK, TEE или разделами, защищёнными dm-verity, могут навсегда превратить устройство в кирпич.
Сквозная цепочка была завершена 12 сентября 2026 года. Этот репозиторий фиксирует протестированное устройство и версии программного обеспечения, точные использованные архивы, их хэши SHA-256 и оригинальные доказательства, собранные в ходе процесса.
| Поле | Цель воспроизведения |
|---|---|
| Устройство | Amazon Fire TV Stick 3-го поколения |
| Модель | AFTSSS |
| Кодовое имя | sheldonp |
| Операционная система | Fire OS 7.7.1.6 / сборка PS7716.5666N |
| Инкрементальная версия | 0036005356164 |
| База Android | Android 9 |
| Ядро | 4.4.162+ |
| Хост, использованный для этапа BootROM | Ubuntu 26.04.1 LTS, загруженный как сессия live USB |
| Android platform tools | 37.0.1 |
| Реализация временного root | R0rt1z2/GhostLock 1.1.0, ветка 4.4 |
| Реализация BootROM | kamakiri-sheldon-1.0 |
| Результат | Временный root, понижение версии preloader, разблокированный загрузчик, TWRP и сохранённая Fire OS |
Вне области применения: обнаружение уязвимостей, новая реализация эксплойта, удалённая эксплуатация, постоянный root или поддержка устройств, отличных от протестированного экземпляра sheldonp. Во время этого воспроизведения пользовательская прошивка (custom ROM) не устанавливалась.
Ниже приведены точные ZIP-архивы, использованные в ходе этого воспроизведения. Архивы не распространяются в этом репозитории; их хэши SHA-256 зафиксированы, чтобы независимо полученные копии можно было сравнить с файлами, использованными в этом тематическом исследовании.
| Архив | Источник | Версия | SHA-256 |
|---|---|---|---|
ghostlock-sheldon-v1.1.0.zip | Руководство по временному root и понижению версии на XDA | GhostLock 1.1.0 | 8D541F7DF58487AF6D6D45D778482D3455A71F62E32651751CFE0B2DDFC6554F |
kamakiri-sheldon-1.0.zip | Руководство по разблокировке загрузчика на XDA | Kamakiri Sheldon 1.0 | 1B07161D9F894935E5918A9B8F9A230F67B9487E9863C242E758338E8C6C5784 |
Эти хэши идентифицируют копии, использованные в этом тематическом исследовании; читателям всё равно следует сравнивать свои загрузки с оригинальными источниками и ознакомиться с применимыми сторонними лицензиями.
CVE-2026-43499, также известная как GhostLock, представляет собой use-after-free в пути priority-inheritance futex/rtmutex ядра Linux. Во время отката proxy-lock remove_waiter() работал с current вместо задачи, сохранённой в waiter->task. В результате фактический ожидающий мог вернуться в пространство пользователя, когда pi_blocked_on всё ещё ссылался на rt_mutex_waiter в освобождённом кадре стека ядра.
Оригинальное исследование IonStack превращает эту висячую ссылку на стек в примитив локального повышения привилегий. R0rt1z2 адаптировал эту технику для Fire TV Stick 3-го поколения и Fire TV Stick Lite (sheldonp/sheldon), работающих под управлением Fire OS 7 на ядре 4.4.
Ключевое отличие в этом разборе состоит в том, что CVE-2026-43499 не разблокирует загрузчик напрямую. Он даёт временный доступ на уровне ядра. Этот кратковременный доступ позволяет выполнить контролируемый откат preloader, необходимый перед запуском более старой цепочки Kamakiri BootROM.
flowchart LR
    A[Fire OS 7 on sheldonp] --> B[CVE-2026-43499 / GhostLock]
    B --> C[Temporary root shell]
    C --> D[Controlled preloader downgrade]
    D --> E[Expected non-booting transition state]
    E --> F[Kamakiri BootROM stage]
    F --> G[Unlocked fastboot]
    G --> H[Bootloader unlocked]
Цепочка пересекает две отдельные границы безопасности:
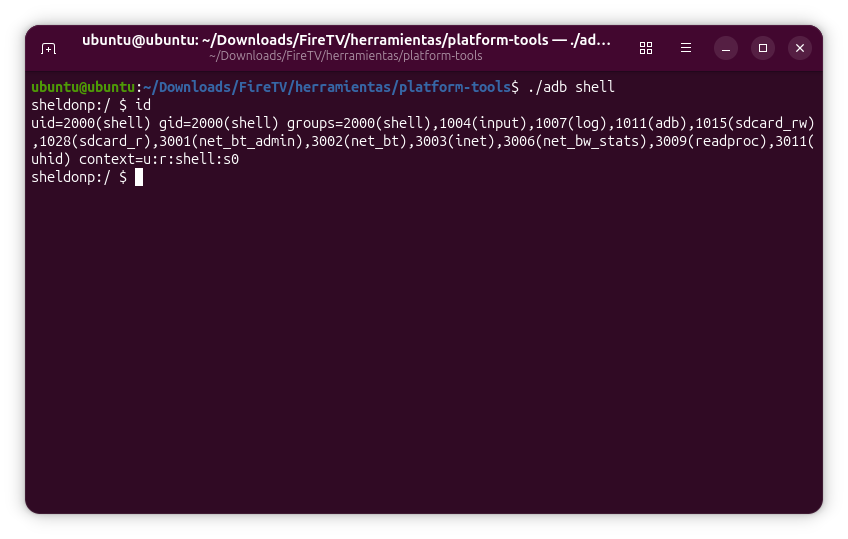
Перед изменением устройства я определил кодовое имя аппаратной платформы и записал версии Fire OS, сборки, загрузчика и ядра через ADB.
adb devices -l
adb shell getprop ro.product.device
adb shell getprop ro.product.model
adb shell getprop ro.build.version.release
adb shell getprop ro.build.version.incremental
adb shell getprop ro.build.fingerprint
adb shell getprop ro.bootloader
adb shell uname -a
adb shell id
Полученный базовый профиль: sheldonp / AFTSSS, Fire OS PS7716.5666N, инкрементальная сборка 0036005356164, Android 9 и ядро 4.4.162+. Серийный номер намеренно опущен.
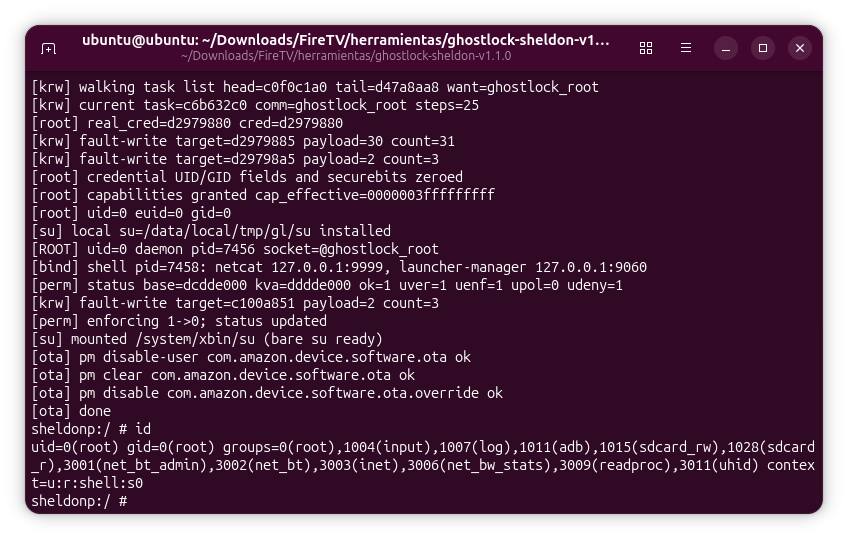
Я подключил Fire TV по USB с включённой отладкой ADB и использовал GhostLock 1.1.0 — пакет sheldon/sheldonp, опубликованный вместе с руководством R0rt1z2 на XDA. Специфичный для устройства лаунчер перезагружает Fire TV для запуска из чистого состояния, разворачивает эксплойт и при необходимости повторяет попытки.
Успешная эксплуатация создаёт временное root-окружение. Я проверил контекст безопасности из ADB shell, а не полагался на один лишь факт завершения скрипта как на доказательство:
adb shell
su
id
Корневой контекст является эфемерным и теряется при перезагрузке. Это поведение важно: данный этап является вспомогательным примитивом для понижения версии, а не окончательным механизмом сохранения или самой разблокировкой загрузчика.
Успешный запуск показал uid=0, перевёл SELinux в режим permissive для временной среды, смонтировал временный su и отключил пакеты OTA Fire OS, обрабатываемые инструментом.
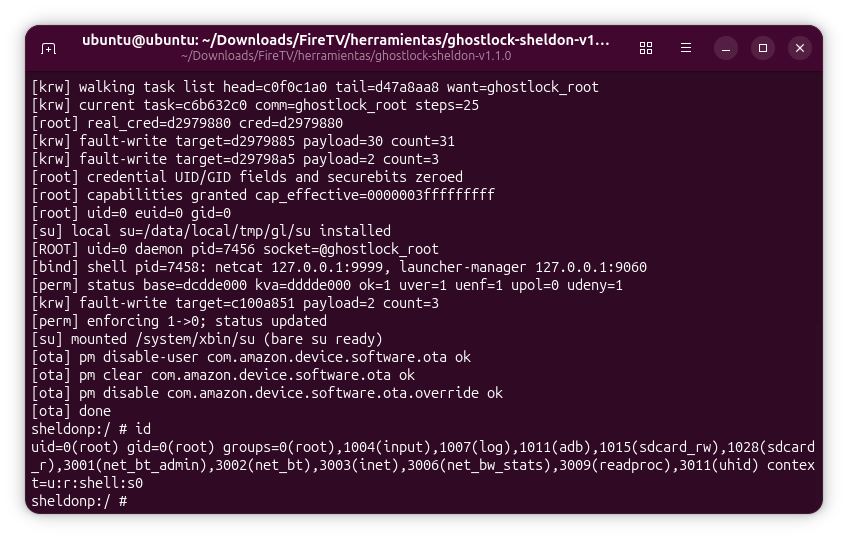
Полная трассировка эксплойта GhostLock сохранена в качестве подтверждающего доказательства.
